📄 本試験 公開問題
情報セキュリティマネジメント試験 2026年度(令和8年度) 公開問題
15問(本試験60問中の公開分) ・ 目安 正答率60%
情報セキュリティマネジメント試験の2026年度(令和8年度) 科目A・B試験で実際に出題された問題のうち、公式に公開されている15問(本試験は60問)を、1問ずつその場で答え合わせしながら演習できます。合否の目安は正答率60%(演習の目安)。各問に正解と、なぜその選択肢になるのかの解説を付けています。
この回は 独立行政法人 情報処理推進機構(IPA) が公開する本試験問題を、当サイトがその場で答え合わせできる一問一答形式に再編 し、公式には付いていない「正解の根拠・各選択肢の解き方」の解説を追記 したものです。原題の出典は各問に明記しています。
この回は本試験そのものではなく、独立行政法人 情報処理推進機構(IPA)が公開している「公開問題」 です。実際の試験は60問 で構成され、そのうち15問 が公開されています。公開されていない残りの問題は当サイトにも収録できません。この試験区分はCBT(コンピュータ方式)で通年実施されているため、公式が本試験をまるごと公開することがなく、これが公式から入手できる唯一の本試験問題です。
過去問の解答結果は学習記録・段位には反映されません 。過去問は出題当時の法令・制度にもとづく問題を含むため、段位は継続して最新化している一問一答・模擬試験だけで判定しています。過去問を解かなくても段位で不利になることはありません ので、実力試しとして気軽にお使いください。
問 1
情報セキュリティのリスクマネジメントにおける残留リスクに関する記述のうち,適切なものはどれか。
ア
経営者の意思決定に従って保有したリスクは,残留リスクに含まれない。
イ
特定されていないリスクは,残留リスクに含まれない。
ウ
リスク対応を行った後に残るリスクは,残留リスクである。
エ
リスクを生じさせる活動を継続しないという決定によって回避したリスクは,残留リスクである。
正解:ウ
残留リスクは「リスク対応を行った後に残っているリスク」と定義されている(JIS Q 27000)。よってウが正しい。アは,リスク対応の選択肢のひとつである「保有(受容)」を選んだリスクこそ手を打たずに残しているのだから,残留リスクそのものである。イは,そもそも見つけられていないリスクも対応されずに残っているので,残留リスクに含まれる(同規格にも,残留リスクには特定されていないリスクが含まれることがあると注記されている)。エは,活動そのものをやめてリスクを回避したのだから,そのリスクは残らない。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問1
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 2
組織的なインシデント対応体制の構築を支援する目的でJPCERT コーディネーションセンターが作成したものはどれか。
ア
CSIRT マテリアル
イ
ISMS ユーザーズガイド
ウ
証拠保全ガイドライン
エ
組織における内部不正防止ガイドライン
正解:ア
CSIRT マテリアルは,組織内にCSIRT(インシデント対応チーム)を作ろうとする企業向けにJPCERT コーディネーションセンターが公開している資料で,構想・構築・運用の段階ごとに必要な検討事項がまとめられている。よってア。イのISMS ユーザーズガイドは日本情報経済社会推進協会(JIPDEC)が作成したISMS 構築の手引き。ウの証拠保全ガイドラインはデジタル・フォレンジック研究会が作成したもの。エの組織における内部不正防止ガイドラインはIPA が作成したものである。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問2
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 3
DMZ はどれか。
ア
インターネットと内部ネットワークとの間に設置されるネットワーク
イ
外部から持ち込んだPC がマルウェアなどに感染していないかどうかを社内ネットワークに接続する前にチェックするための,社内ネットワークとは隔離された専用のネットワーク
ウ
通信内容を監視し,あらかじめ設定された不正な通信パターンと一致した場合に通信を遮断するネットワーク
エ
不正通信を検知する際に利用するためにセキュリティベンダーから入手するシグネチャ情報
正解:ア
DMZ(DeMilitarized Zone,非武装地帯)は,インターネットと内部ネットワークの間に置く緩衝地帯である。公開Web サーバやメールサーバのように外部からの接続を受ける必要があるものをここに置き,万一そこが乗っ取られても内部ネットワークへ入られないようにする。よってア。イは検疫ネットワーク,ウはIPS(侵入防止システム)の働きの説明で,どちらもDMZ ではない。エはシグネチャ情報そのもので,ネットワークですらない。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問3
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 4
チャレンジレスポンス認証方式に該当するものはどれか。
ア
固定パスワードを,TLS による暗号通信を使い,クライアントからサーバに送信して,サーバで検証する。
イ
端末のシリアル番号を,クライアントで秘密鍵を使って暗号化し,サーバに送信して,サーバで検証する。
ウ
トークンという機器が自動的に表示する,認証のたびに異なる数字列をパスワードとしてサーバに送信して,サーバで検証する。
エ
利用者が入力したパスワードと,サーバから受け取ったランダムなデータとをクライアントで演算し,その結果をサーバに送信して,サーバで検証する。
正解:エ
チャレンジレスポンス認証は,サーバが毎回違うランダムなデータ(チャレンジ)を送り,クライアントがそれとパスワードから計算した値(レスポンス)を返す方式である。パスワードそのものは通信路に流れず,しかも毎回値が変わるので,盗み見た値をそのまま送り返す再生攻撃も効かない。よってエ。アはパスワードそのものを(暗号化された経路で)送っており,チャレンジを使っていない。イは毎回同じシリアル番号を暗号化して送るだけなので,値が変わらず再生攻撃に弱い。ウはワンタイムパスワードの説明で,値は毎回変わるがサーバからのチャレンジに応じて計算しているわけではない。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問4
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 5
情報セキュリティでの脆弱性の検出に用いられるホワイトボックステストに該当するものはどれか。
ア
検査対象のソフトウェア製品に対して,外部仕様を基に,問題を引き起こしそうなデータを大量に送り込み,その応答や挙動を監視することによって脆弱性を検出する。
イ
検査対象のネットワークに対して,ネットワークの構成図や機器名などの情報を得ずに,TCP/IP に係る既知の脆弱性を攻撃し,実際に侵入できるかどうかを確認することによって脆弱性を検出する。
ウ
検査対象のプログラムの内部構造及び内部仕様を基に,脆弱性の可能性がある箇所の処理で使われる入力値を変化させて実行することによって脆弱性を検出する。
エ
検査対象のプログラムの内部仕様を参照せずに,変数領域のあふれを見つけ出すツールを利用して,バッファオーバフローの脆弱性を検出する。
正解:ウ
ホワイトボックステストは,中身が見えている状態で行う検査,すなわち内部構造や内部仕様を手掛かりにして行う検査である。ウだけが「内部構造及び内部仕様を基に」と言っている。アは外部仕様だけを手掛かりに大量のデータを送り込むファジングで,ブラックボックステストに当たる。イは構成図も機器名も得ずに攻撃を試すペネトレーションテストで,やはりブラックボックステストである。エは「内部仕様を参照せず」と明記されているのでブラックボックステストである。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問5
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 6
セキュアOS のアクセス制御と管理者権限管理を説明した適切な組みはどれか。
ア
【アクセス制御】リソースやプログラムのアクセス権は,OS の管理者が定めたセキュリティポリシーの下で一元的に制御され,リソースやプログラムの所有者が変更できない。 【管理者権限管理】OS の管理の分野ごとに異なる管理用アカウントを作成し,各アカウントに必要最小限の管理者特権を与える。
イ
【アクセス制御】リソースやプログラムのアクセス権は,OS の管理者が定めたセキュリティポリシーの下で一元的に制御され,リソースやプログラムの所有者が変更できない。 【管理者権限管理】OS の管理用に特権アカウントを作成し,特権アカウントに全ての権限を与える。
ウ
【アクセス制御】リソースやプログラムのアクセス権は,リソースやプログラムの所有者が保持し,制御する。 【管理者権限管理】OS の管理の分野ごとに異なる管理用アカウントを作成し,各アカウントに必要最小限の管理者特権を与える。
エ
【アクセス制御】リソースやプログラムのアクセス権は,リソースやプログラムの所有者が保持し,制御する。 【管理者権限管理】OS の管理用に特権アカウントを作成し,特権アカウントに全ての権限を与える。
正解:ア
セキュアOS の柱は二つある。一つは強制アクセス制御で,アクセス権を所有者の裁量に任せず,管理者が定めたセキュリティポリシーにもとづいてOS が一元的に決める。所有者が勝手に権限を広げられないので,乗っ取られたプログラムが被害を広げにくい。もう一つは最小権限の原則にもとづく管理者権限の分割で,「何でもできる万能の管理者」を作らず,管理の分野ごとにアカウントを分け,それぞれに必要最小限の特権だけを与える。この二つを両方満たしているのはアである。ウとエのように所有者がアクセス権を保持して制御するのは,一般的なOS の任意アクセス制御であってセキュアOS ではない。イとエのように特権アカウント1つに全権限を与えるのは,そのアカウントが破られた時点ですべてを失うので最小権限の原則に反する。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問6
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 7
刑法の電子計算機損壊等業務妨害に該当する行為はどれか。
ア
自社のWeb サイトで海賊版のソフトウェアを故意に販売した。
イ
存在しない商品をインターネットのオークションサイトに故意に出品し,落札者に現金を振り込ませてだまし取った。
ウ
他人の著作物を著作者に許可なく,引用元の記載もせずに,営業目的の自社のWeb サイトに故意に掲載した。
エ
プロバイダのサーバに侵入し,サーバに保管されていたある企業が業務に使用しているWeb ページの内容を故意に消去したり,書き換えたりした。
正解:エ
電子計算機損壊等業務妨害罪(刑法第234条の2)は,コンピュータやその中のデータを壊したり書き換えたりして,コンピュータに本来の動作をさせず,人の業務を妨害する行為を罰するものである。エはサーバ上の業務用Web ページを消去・改ざんしており,これに当たる。アとウは著作権法違反,イは刑法の詐欺罪である。いずれも犯罪ではあるが,コンピュータの動作を妨げて業務を妨害したわけではない。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問7
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 8
システム監査におけるフォローアップの説明として,適切なものはどれか。
ア
監査の品質管理体制を,システム監査人が事前に確かめておくこと
イ
監査報告書の指摘事項に基づいて監査対象先が実施した改善措置を,システム監査人が確認すること
ウ
システム監査の対象範囲に関する事項を,システム監査人が文書化すること
エ
システム監査の目的に応じた適切な形式で作成した監査報告書を,監査の依頼者及び関係者に提出すること
正解:イ
フォローアップは監査報告のあとの段階で,指摘した事項について監査対象先がきちんと改善したかどうかを監査人が確かめる活動である。よってイ。改善そのものを行うのは監査対象先であり,監査人は実施状況を確認するだけである点に注意する。ウは監査計画の段階,エは監査報告の段階の話で,どちらもフォローアップより前に行われる。アは監査の品質管理に関することで,フォローアップではない。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問8
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 9
サービスマネジメントにおける,サービスレベル目標の説明はどれか。
ア
意図した結果を達成するために,知識及び技能を適用する能力
イ
組織が約束する,具体的に測定可能なサービスの特性
ウ
トップマネジメントによって正式に表明された組織の意図及び方向付け
エ
明示されているか,通常,暗黙のうちに了解されているか,又は義務として要求されているニーズ又は期待
正解:イ
サービスレベル目標は,SLA(サービスレベル合意書)の中で「稼働率99.9%以上」「一次回答は30分以内」のように,数値で測れる形にして約束するサービスの特性のことである。よってイ。「測定可能」であることが要点で,これがないと守れたかどうかを誰も判定できない。アは力量(competence),ウは方針(policy),エは要求事項(requirement)の定義で,いずれもマネジメントシステム規格の別の用語である。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問9
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 10
次のIP アドレスとサブネットマスクをもつPC がある。このPC のネットワークアドレスとして,適切なものはどれか。
IP アドレス: 10.170.70.19
サブネットマスク: 255.255.255.240
ア
10.170.70.0
イ
10.170.70.16
ウ
10.170.70.31
エ
10.170.70.255
正解:イ
ネットワークアドレスは,IP アドレスとサブネットマスクのビットごとの論理積で求める。上位3オクテットはマスクが255(すべて1)なのでそのまま10.170.70 となり,最後の1オクテットだけを計算すればよい。19 は2進数で00010011,240 は11110000 である。論理積を取ると00010000 で,10進数では16。よってネットワークアドレスは10.170.70.16 でイ。マスクの240 は上位4ビットが1なので,このサブネットは16個のアドレスを区切りとしている。19 が入るのは16〜31 の区画で,その先頭が16,末尾の31 はブロードキャストアドレスである。ウの10.170.70.31 はそのブロードキャストアドレス,アの10.170.70.0 はマスクを255.255.255.0 と取り違えたときの値である。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問10
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 11
e コマース運営会社がビッグデータを用いて新たなニーズを発掘し,その後のビジネス戦略に生かそうとしている。ビッグデータの収集から活用までのフローを次の図のようにしたとき,データの分析で行うことはどれか。ここで,選択肢ア~エは,フロー図のa~d のいずれかに対応している。
ア
機械学習を用いて自然言語処理やクラスタリングを行い,新しい傾向を導き出す。
イ
取扱い製品に関するSNS での評価などを自動プログラムで取得する。
ウ
ノイズリダクション処理やデータクレンジング処理を行う。
エ
発見した新しい傾向を見極めて,注力すべきビジネス戦略を立案する。
正解:ア
フロー図は a ビッグデータの収集 → b 必要なデータの整備 → c データの分析 → d ビジネス戦略への活用 の4段階である。問われているのは c の「データの分析」で行うことなので,集めて整えたデータから傾向を取り出す作業を選ぶ。機械学習で自然言語処理やクラスタリングを行い新しい傾向を導き出すアがこれに当たる。イのSNS での評価を自動プログラムで取得するのは a の収集,ウのノイズリダクションやデータクレンジングは分析にかけられる形に整える b の整備,エの見つかった傾向をもとに戦略を立案するのは d の活用である。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問11
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 12
良品である確率が0.9,不良品である確率が0.1 の外注部品について,受入検査を行いたい。受入検査には四つの案があり,それぞれの良品と不良品1 個に掛かる諸費用は表のとおりである。期待費用が最も低い案はどれか。
ア
A
イ
B
ウ
C
エ
D
正解:ウ
期待費用は「良品の確率 × 良品に掛かる費用 + 不良品の確率 × 不良品に掛かる費用」で求める。A は 0.9 × 0 + 0.1 × 1,500 = 150 円。B は 0.9 × 40 + 0.1 × 1,000 = 36 + 100 = 136 円。C は 0.9 × 80 + 0.1 × 500 = 72 + 50 = 122 円。D は 0.9 × 120 + 0.1 × 200 = 108 + 20 = 128 円。最も低いのはC の122 円である。良品に掛かる費用は9割の部品に掛かるので,1個あたりが小さく見えても効きが大きい。そのため不良品の費用が最も小さいD が最良とは限らず,実際にはC が最良になる。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問12
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 13
A 社は,従業員300 名の専門商社であり,機密性の高い情報も取り扱っている。最近,A 社は,駅前のB ビルの6 階に移転した。6 階にはA 社だけが入居している。
B ビルの2 階から最上階の17 階には多数の企業が入居しており,通常時はエレベーターを使用して各階に移動することができる。B ビルのビル管理業務はB 社が行っている。B 社はビルの入退館と入居企業の執務エリアの入退室を管理するシステム(以下,C システムという)を導入している。各入居企業は,C システムが発行するIC カード(以下,B カードという)を従業員に貸与している。各入居企業の執務エリアの出入口のドアは,当該企業が従業員に貸与したB カードをドア横のIC カードリーダーにかざすことによって解錠できる。
B ビルのエントランスホールは1 階にあり,エレベーターホールとの境界には,フラッパーゲートが設置されている。フラッパーゲートを通過するには,フラッパーゲートのリーダーにB カード又は入館用に一時的に発行されたQR コードをかざす必要がある。フラッパーゲートを通過すれば,平日の昼間はエレベーターの行先階ボタンを押すことで各階に自由に移動ができる。夜間と休日は,行先階の入居企業が従業員に貸与したB カードをエレベーター内のIC カードリーダーにかざす必要がある。
フラッパーゲートのすぐ外には階段室に入るための階段口があり,階段口にある非常ドアは通常時,エントランスホールには出られるが,階段室には入れない仕組みになっている。ほかの階の階段口にある非常ドアは通常時,各フロアには出られないが,階段室には入れる仕組みになっている。ただし,どの階の非常ドアも清掃時などに一時的に出入り可能になることがある。また,非常時は自動的に出入り可能になる。フラッパーゲートの脇にはごみ箱が設置されている。
〔来訪者管理〕
B ビルへの来訪者は,C システムで管理している。入居企業がC システムに,来訪者氏名,所属,来訪日,来訪者メールアドレスを登録すると,来訪日にだけ有効なゲスト入館用のQR コード付き入館証(以下,ゲスト入館証という)の画像ファイルが添付された電子メールが来訪者メールアドレスに送付される。来訪者は,来訪日当日に有効なゲスト入館証のQR コードを自身のスマートフォンの画面に表示するか又は印刷してフラッパーゲートのリーダーにかざすことによってフラッパーゲートを通過できる。当日に限り,同じ入館証で繰り返し入退館が可能なようにC システムは設定されている。
〔B ビルの物理的セキュリティにおける課題とB 社への依頼〕
ある日,突然,取引先のD 社のE 氏が予約なしに,A 社の情報セキュリティリーダーのF 部長を訪ねて6 階の受付エリアにやって来た。驚いたF 部長は,E 氏が来たことをきっかけにB ビルの物理的セキュリティについて調査し,複数の課題があることを発見した。そして,F 部長はその課題とB 社への依頼を表1 にまとめた。
設問 次の依頼のうち,表1 中の [a1] ,[a2] に入れるものの組合せはどれか。a に関する解答群のうち,最も適切なものを選べ。
(一) C システムの設定を変更し,ゲスト入館証のQR コードの誤り訂正レベルの設定を高くする。
(二) C システムの設定を変更し,ゲスト入館証は1 回限り入館可能にする。
(三) エレベーターで行先階に移動するためには,平日の昼間もIC カードリーダーにB カードをかざすことを必要とする。そのため,各入居企業には,当該企業の従業員が1 階のエレベーター前から当該企業まで来訪者をアテンドするよう要請する。
(四) 警備員を1 階のフラッパーゲート脇に配置し,不正に入館しようとしている者がいないかどうかを監視する。
ア
[a1](一) [a2](二)
イ
[a1](一) [a2](三)
ウ
[a1](二) [a2](一)
エ
[a1](二) [a2](三)
オ
[a1](二) [a2](四)
カ
[a1](三) [a2](一)
キ
[a1](三) [a2](二)
ク
[a1](三) [a2](四)
ケ
[a1](四) [a2](一)
コ
[a1](四) [a2](二)
正解:エ
項番1の課題は,ごみ箱から拾った「使用済の」ゲスト入館証で入館できてしまうことである。原因は,当日中なら同じ入館証で何度でも入退館できる設定にある。そこで(二)のように1 回限り入館可能にすれば,一度使われた入館証は拾っても通れなくなる。(一)の誤り訂正レベルはQR コードが汚れても読み取れるようにするための設定で,再利用を防ぐこととは関係がない。むしろ読み取りやすくなる。(四)の警備員の監視は,拾ったものが正規に発行された入館証である以上,見ただけで不正と見分けることが難しく,課題の解消にならない。
項番2の課題は,6 階以外への来訪者でも,平日の昼間はエレベーターで6 階まで行けてしまうことである。原因は,フラッパーゲートを通れば平日昼間は行先階ボタンだけで各階に移動できることにある。そこで(三)のように平日の昼間もエレベーターでB カードを必要とすれば,B カードを持たない来訪者は自分だけでは目的の階に行けなくなる。来訪者が動けなくならないよう,入居企業の従業員がアテンドする点まで含めて対策になっている。したがって a1 は(二),a2 は(三) でエ。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問13
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 14
A 社は従業員200 名の電子機器メーカーである。東京に本社があり,新潟に工場がある。
A 社では,ファイルサーバを図1 のように運用している。
・ファイルサーバは本社と工場のサーバルームに設置している。
・ファイルサーバは,磁気テープを使用してファイルのバックアップを取得している。
・土曜日の午前2 時からフルバックアップを取得し,翌週の火曜日と木曜日の午前2 時から増分バックアップを取得している。
・情報システム部の担当者は毎週月曜日,火曜日,木曜日の朝10 時頃,バックアップジョブの実行結果の確認と磁気テープの交換を行い,磁気テープは耐火金庫に保管している。
・磁気テープには上書きモードでバックアップを取得し,1 か月分の磁気テープを世代管理している。
・これまで,フルバックアップからのリストアには平均して4 時間,1 回の増分バックアップからは平均して0.25 時間掛かっている。
・A 社はICT 継続のための試験を実施しており,ファイルサーバも試験対象である。
注記 事業影響度分析の結果に基づき,ファイルサーバは,72 時間の目標復旧時点(RPO)と120 時間の目標復旧時間(RTO)が要求事項として定められている。
図1 A 社のファイルサーバの運用
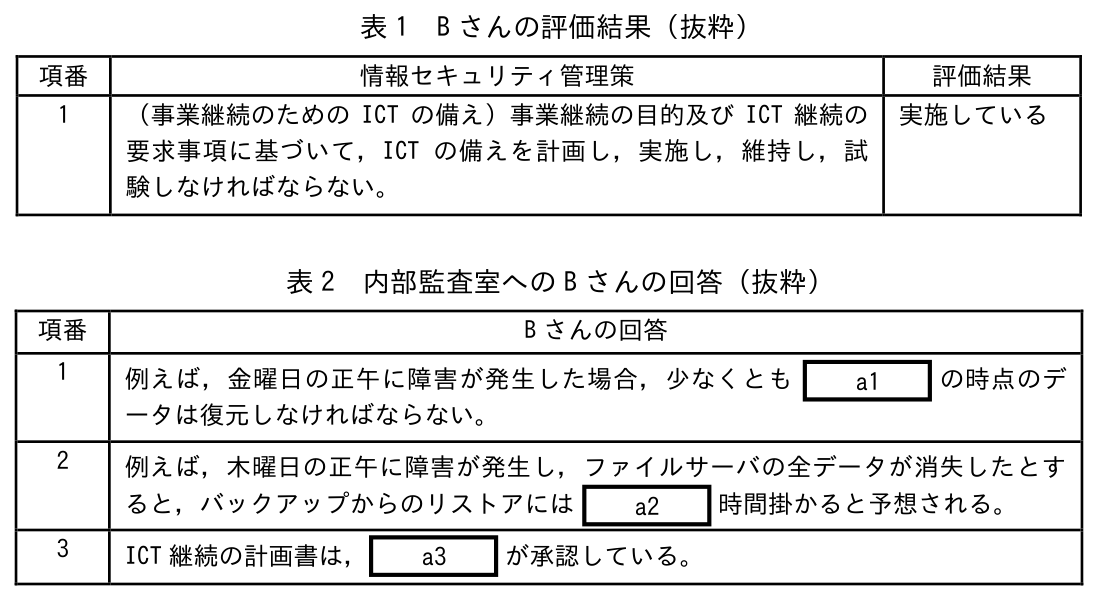
A 社はISMS 認証を取得しており,最高情報セキュリティ責任者(CISO)を中心に情報セキュリティに取り組み,定期的に,情報セキュリティリスクアセスメントを行っている。今般,ISMS 認証基準がJIS Q 27001:2023 に改正されたことを受け,情報セキュリティリーダーのB さんは,新基準への移行審査に向けて準備することになった。改正によって新たに追加された情報セキュリティ管理策について,B さんは情報システム部の担当者に取組状況を確認し,その評価結果を表1 にまとめた。
B さんは,移行審査前の内部監査で,内部監査室から表1 の項番1 に関するファイルサーバの運用について何点か質問を受け,表2 のとおり回答した。
設問 表2 中の [a1] ~ [a3] に入れる字句の適切な組合せを,a に関する解答群の中から選べ。
ア
[a1]月曜日の正午 [a2]4.25 [a3]CISO
イ
[a1]月曜日の正午 [a2]4.25 [a3]情報システム部の担当者
ウ
[a1]月曜日の正午 [a2]4.25 [a3]内部監査室長
エ
[a1]月曜日の正午 [a2]4.50 [a3]CISO
オ
[a1]月曜日の正午 [a2]4.50 [a3]情報システム部の担当者
カ
[a1]火曜日の正午 [a2]4.25 [a3]情報システム部の担当者
キ
[a1]火曜日の正午 [a2]4.25 [a3]内部監査室長
ク
[a1]火曜日の正午 [a2]4.50 [a3]CISO
ケ
[a1]火曜日の正午 [a2]4.50 [a3]情報システム部の担当者
コ
[a1]火曜日の正午 [a2]4.50 [a3]内部監査室長
正解:ク
a1 は目標復旧時点(RPO)の話である。RPO は「障害からさかのぼって,どの時点までのデータを取り戻せなければならないか」を示す。要求事項は72 時間なので,金曜日の正午に障害が起きたなら,その72 時間前である火曜日の正午の時点のデータは少なくとも復元できなければならない。月曜日の正午は96 時間前で,要求より厳しい値になってしまう。
a2 はリストアに掛かる時間である。バックアップは土曜日の午前2 時にフル,翌週の火曜日と木曜日の午前2 時に増分を取っている。木曜日の正午に全データが消失したのなら,直前の木曜日午前2 時までは取れているので,フルを戻したうえで火曜日の増分と木曜日の増分を順に適用することになる。4 + 0.25 + 0.25 = 4.50 時間である。4.25 は,増分を最後の1 回分しか適用しないと数えた値で,増分バックアップは前回のバックアップからの差分なので途中を飛ばすことはできない。
a3 は承認者である。A 社は最高情報セキュリティ責任者(CISO)を中心に情報セキュリティに取り組んでおり,ICT 継続の計画書のような重要な文書を承認するのはCISO である。情報システム部の担当者は運用を実施する側で,自分の計画を自分で承認することになってしまう。内部監査室長は監査する側なので,被監査側の計画を承認すると独立性を失う。したがって a1 は火曜日の正午,a2 は4.50,a3 はCISO でク。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問14
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 15
A 社は従業員300 名の商社である。総務部が定めたA 社の文書管理ルールを図1 に示す。
〔文書の機密区分〕
極秘 :経営に関する重要な文書であり,経営企画に関わる者だけに開示する。経営企画書など。
関係者外秘 :特定の関係者だけに開示する。議事メモ,顧客情報など。
社外秘 :社内だけに開示する。クレーム情報,社内報など。
公開 :社外に公開可能なもの。商品カタログなど。
〔機密区分のラベリング〕
・文書を作成した部署の責任者が,機密区分を判断する。
・“極秘”,“関係者外秘”及び“社外秘”の文書は,機密区分をその文書のヘッダー部に明記する。
・“極秘”と“関係者外秘”に関しては開示範囲を明示するため,“役員だけ 極秘”や“〇〇部だけ 関係者外秘”という形式で明記する。
〔文書の保管〕
・“極秘”及び“関係者外秘”の紙の文書は,使わないときや利用中に離席するときはキャビネットに保管する。キャビネットは常時施錠し,関係者だけが解錠できるようにする。
〔文書の廃棄〕
・“極秘”,“関係者外秘”及び“社外秘”の紙の文書を廃棄する際は,シュレッダーで細断する。
図1 文書管理ルール(抜粋)
総務部の情報セキュリティリーダーであるS さんは,各部に対し年次の自己点検を指示した。その結果を基に,図1 のルールに沿って文書を取り扱っているかを確認するために,A 社の一部の従業員にヒアリングしたところ,図2 に示す事例が得られた。
(1) 営業部のB さんの大学の後輩であるC さんは,A 社の入社試験を受ける予定なので,B さんはC さんに社内報を見せた。
(2) “営業部だけ 関係者外秘”の議事メモは,営業部員だけが解錠できるキャビネットに保管している。不要となったものは毎週水曜日に,シュレッダーで細断して廃棄している。
(3) 昨年営業部に異動した元人事部のD さんが,営業部の事業計画の参考にするため,人事部のE さんから“人事部だけ 関係者外秘”の来年度の採用計画を見せてもらった。
(4) 経営企画部のG さんは,来期の経営企画書のうち一部の作成を指示されていたが,机の上の本立てに最終原稿を差し込んで会議に向かった。
(5) 人事部のI さんは就職セミナーで,営業部から借りた商品カタログを参加者に見せながら会社紹介をした。
図2 S さんがA 社の従業員へのヒアリングによって得た事例
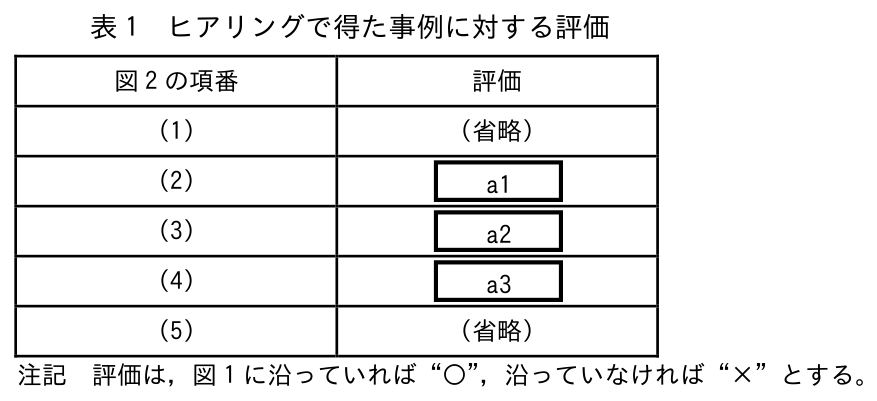
S さんは図2 の事例について,図1 に沿っているかどうかを評価し,表1 のとおりまとめた。
設問 表1 中の [a1] ~ [a3] に入れる評価の適切な組合せを解答群の中から選べ。
ア
[a1]〇 [a2]〇 [a3]〇
イ
[a1]〇 [a2]〇 [a3]×
ウ
[a1]〇 [a2]× [a3]〇
エ
[a1]〇 [a2]× [a3]×
オ
[a1]× [a2]〇 [a3]〇
カ
[a1]× [a2]〇 [a3]×
キ
[a1]× [a2]× [a3]〇
ク
[a1]× [a2]× [a3]×
正解:エ
a1 は図2 の(2) の評価である。“営業部だけ 関係者外秘”の議事メモは,保管のルールでは「キャビネットに保管し,常時施錠し,関係者だけが解錠できるようにする」ことが求められる。営業部員だけが解錠できるキャビネットに保管しているので,この点は満たしている。廃棄のルールも「シュレッダーで細断する」であり,そのとおりに行っている。よって図1 に沿っており〇。
a2 は(3) の評価である。“人事部だけ 関係者外秘”は,開示範囲が人事部だけであることを明示したラベルである。D さんは昨年営業部に異動しており,いまは人事部の人間ではないので開示範囲の外にいる。元人事部であることも,営業部の事業計画に必要であることも,開示してよい理由にはならない。よって×。
a3 は(4) の評価である。経営企画書は機密区分では“極秘”に当たる。“極秘”の紙の文書は,使わないときや利用中に離席するときはキャビネットに保管しなければならない。机の上の本立てに差し込んだまま会議に向かうのは離席であり,保管していない。よって×。
したがって〇,×,× の組合せでエ。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問15
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
この回の最終更新:
2026年9月9日
情報セキュリティマネジメント試験の他の過去問・演習
情報セキュリティマネジメント試験の過去問一覧
/
情報セキュリティマネジメント試験の一問一答で分野別に鍛える
 資格道場