📄 本試験 公開問題
情報セキュリティマネジメント試験 2023年度(令和5年度) 公開問題
15問(本試験60問中の公開分) ・ 目安 正答率60%
情報セキュリティマネジメント試験の2023年度(令和5年度) 科目A・B試験で実際に出題された問題のうち、公式に公開されている15問(本試験は60問)を、1問ずつその場で答え合わせしながら演習できます。合否の目安は正答率60%(演習の目安)。各問に正解と、なぜその選択肢になるのかの解説を付けています。
この回は 独立行政法人 情報処理推進機構(IPA) が公開する本試験問題を、当サイトがその場で答え合わせできる一問一答形式に再編し、公式には付いていない「正解の根拠・各選択肢の解き方」の解説を追記したものです。原題の出典は各問に明記しています。
この回は本試験そのものではなく、独立行政法人 情報処理推進機構(IPA)が公開している「公開問題」です。実際の試験は60問で構成され、そのうち15問が公開されています。公開されていない残りの問題は当サイトにも収録できません。この試験区分はCBT(コンピュータ方式)で通年実施されているため、公式が本試験をまるごと公開することがなく、これが公式から入手できる唯一の本試験問題です。
過去問の解答結果は学習記録・段位には反映されません。過去問は出題当時の法令・制度にもとづく問題を含むため、段位は継続して最新化している一問一答・模擬試験だけで判定しています。過去問を解かなくても段位で不利になることはありませんので、実力試しとして気軽にお使いください。
問 1
情報セキュリティ管理基準(平成28 年)に関する記述のうち,適切なものはどれか。
正解:イ
情報セキュリティ管理基準(平成28 年改正版)は,JIS Q 27001:2014 と JIS Q 27002:2014 の改訂を受けて内容を合わせたものである。よってイ。アは,構成が“マネジメント基準”と“管理策基準”の二つなので誤り。“ガバナンス基準”という基準は無い。ウは,管理策基準に挙げられた管理策は選択して利用するものだが,そこに載っていない管理策を採用してはならないという定めではないので誤り。エは逆で,マネジメント基準の事項は選び取るものではなく,組織が実施すべきものとして示されている。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問1
報告ありがとうございました。内容を確認します。
問 2
入室時と退室時にID カードを用いて認証を行い,入退室を管理する。このとき,入室時の認証に用いられなかったID カードでの退室を許可しない,又は退室時の認証に用いられなかったID カードでの再入室を許可しないコントロールを行う仕組みはどれか。
正解:イ
アンチパスバックは,入室の記録が無いID カードでの退室(またはその逆)を認めない仕組みで,共連れによる不正な入退室を見つけるために使う。よってイ。アのTPMOR は,室内が1 人だけになる状態を作らせない(入室も退室も必ず2 人以上で行わせる)仕組み。ウのインターロックゲートは,二重扉の片方が開いている間はもう片方を開かない仕組み。エのパニックオープンは,火災などの非常時に扉の施錠を一斉に解いて避難できるようにする仕組みである。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問2
報告ありがとうございました。内容を確認します。
問 3
デジタルフォレンジックスの説明はどれか。
正解:ウ
デジタルフォレンジックスは,インシデントが起きたときに,法的な証拠となるデータを改変しないように収集・保全し,それを調査分析して何が起きたのかを明らかにすることをいう。よってウ。アはSTIX などの脅威情報の記述・共有,イはサンドボックスによる動的解析,エは通信の暗号化の説明である。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問3
報告ありがとうございました。内容を確認します。
問 4
暗号方式に関する記述のうち,適切なものはどれか。
正解:エ
共通鍵暗号方式は,公開鍵暗号方式に比べて処理が格段に速い。そのため,大量のデータの暗号化には共通鍵暗号方式が向いている。よってエ。実際のTLS などでも,鍵の受渡しだけを公開鍵暗号方式で行い,データ本体は共通鍵暗号方式で暗号化している。アは,素因数分解の困難性を根拠にしているのはRSA など公開鍵暗号方式の一部だけである。イは説明が逆で,セッションごとに変えるのは共通鍵(セッション鍵)のほうである。ウは,AES やDES など共通鍵暗号方式にも標準化された仕様がある。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問4
報告ありがとうございました。内容を確認します。
問 5
セキュアハッシュ関数SHA-256 を用いてファイルA 及びファイルB のハッシュ値を算出すると,どちらも全く同じ次に示すハッシュ値n(16 進数で示すと64 桁)となった。この結果から考えられることとして,適切なものはどれか。
ハッシュ値n:86620f2f 152524d7 dbed4bcb b8119bb6 d493f734 0b4e7661 88565353 9e6d2074
正解:エ
ハッシュ関数は同じ入力から必ず同じ値を返し,異なる入力から同じ値が出ることは(衝突をわざと作らない限り)まず起こらない。したがって,2つのファイルのSHA-256 の値が完全に一致したのなら,内容が同じであると考えるのが妥当である。よってエ。アは,ハッシュ値は入力が同じなら何度計算しても同じなので誤り。イは,16進数64 桁は1 桁が4 ビットなので 64 × 4 = 256 ビット,すなわち32 バイトであり,64 バイトではない。ウは,SHA-256 の出力はどんな入力に対しても256 ビット固定なので,連結したファイルでも16進数64 桁のままである。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問5
報告ありがとうございました。内容を確認します。
問 6
迷惑メール対策のSPF(Sender Policy Framework)の仕組みはどれか。
正解:ア
SPF は,送信側ドメインの管理者が「このドメインのメールはこのIP アドレスから出す」という情報をDNS に登録しておき,受信側がそれを引いて送信元IP アドレスを照合する仕組みである。よってア。イはDKIM(デジタル署名による送信ドメイン認証)。ウはブラックリスト(DNSBL)による判定。エはステートフルパケットインスペクションの説明で,迷惑メール対策ではない。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問6
報告ありがとうございました。内容を確認します。
問 7
Web アプリケーションにおけるセキュリティ上の脅威とその対策に関する記述のうち,適切なものはどれか。
正解:イ
SQL インジェクションは,入力された文字列がSQL 文の一部として解釈されてしまうことで起きる。プレースホルダを使って値をSQL 文の構造から切り離せば,入力がSQL 文として解釈されることがなくなる。よってイ。アは対策と脅威が対応していない。推測困難なセッションID はセッションハイジャックの対策である。ウのファイルを外部から直接参照させない対策はディレクトリトラバーサル向けで,クロスサイトスクリプティングの対策はエスケープ処理である。エのシェルを起動させない対策はOS コマンドインジェクション向けである。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問7
報告ありがとうございました。内容を確認します。
問 8
電子署名法に関する記述のうち,適切なものはどれか。
正解:イ
電子署名法3 条は,本人による一定の電子署名が行われている電磁的記録は真正に成立したものと推定する,と定めている。これは民事訴訟法228 条4 項が押印について定める推定と同じはたらきである。よってイ。アは,電子署名法2 条が電子署名を電磁的記録に記録された情報について行う措置と定めているので誤り。ウは,認証業務は民間の事業者も行える(一定の基準を満たすものが主務大臣の認定を受けられる)。エは,方式を共通鍵暗号技術に限る定めは無い。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問8
報告ありがとうございました。内容を確認します。
問 9
情報システムのインシデント管理に対する監査で判明した状況のうち,監査人が,指摘事項として監査報告書に記載すべきものはどれか。
正解:ウ
連絡・報告ルートがインシデントの種類や発生箇所,影響度合いに関係なく一本になっていると,重大なインシデントが軽微なものに埋もれ,本来すぐ知るべき責任者へ届かないおそれがある。したがって監査人が指摘すべき状況である。よってウ。ア・イ・エは,手順の整備と周知,バックアップの実施,記録と承認といういずれも望ましい状態なので,指摘する必要がない。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問9
報告ありがとうございました。内容を確認します。
問 10
HTTP のcookie に関する記述のうち,適切なものはどれか。
正解:ア
cookie は,サーバからはSet-Cookie ヘッダで送られ,ブラウザからはCookie ヘッダで送り返される。いずれもHTTP ヘッダの一部である。よってア。イは逆で,cookie はクライアント側に保存される。ウは,暗号化するかどうかはHTTPS を使うかどうかの話で,ブラウザがcookie を必ず暗号化するわけではない。エは,有効期限を決めるのはサーバであり,Set-Cookie のExpires 属性やMax-Age 属性で指定する。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問10
報告ありがとうございました。内容を確認します。
問 11
BPM の説明はどれか。
正解:イ
BPM(Business Process Management)は,業務プロセスに分析・設計・実行・改善のサイクルを回して,継続的に見直していく取組みである。よってイ。アはERP,ウはCRM,エはSCM の説明である。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問11
報告ありがとうございました。内容を確認します。
問 12
品質管理において,結果と原因との関連を整理して,魚の骨のような図にまとめたものはどれか。
正解:イ
結果(特性)と原因(要因)の関係を,背骨と小骨のような形にまとめた図を特性要因図といい,見た目から魚の骨(フィッシュボーン)図とも呼ばれる。よってイ。アの管理図は工程が安定しているかを時系列で見る図,ウのパレート図は項目を件数の多い順に並べて累積比率を重ねる図,エのヒストグラムはデータのばらつきを柱状に表す図である。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問12
報告ありがとうございました。内容を確認します。
問 13
A 社は,分析・計測機器などの販売及び機器を利用した試料の分析受託業務を行う分析機器メーカーである。A 社では,図1 の“情報セキュリティリスクアセスメント手順”に従い,年一度,情報セキュリティリスクアセスメントを行っている。
・情報資産の機密性,完全性,可用性の評価値は,それぞれ0〜2 の3 段階とする。
・情報資産の機密性,完全性,可用性の評価値の最大値を,その情報資産の重要度とする。
・脅威及び脆弱性の評価値は,それぞれ0〜2 の3 段階とする。
・情報資産ごとに,様々な脅威に対するリスク値を算出し,その最大値を当該情報資産のリスク値として情報資産管理台帳に記載する。ここで,情報資産の脅威ごとのリスク値は,次の式によって算出する。
リスク値=情報資産の重要度×脅威の評価値×脆弱性の評価値
・情報資産のリスク値のしきい値を5 とする。
・情報資産ごとのリスク値がしきい値以下であれば受容可能なリスクとする。
・情報資産ごとのリスク値がしきい値を超えた場合は,保有以外のリスク対応を行う
図1 情報セキュリティリスクアセスメント手順
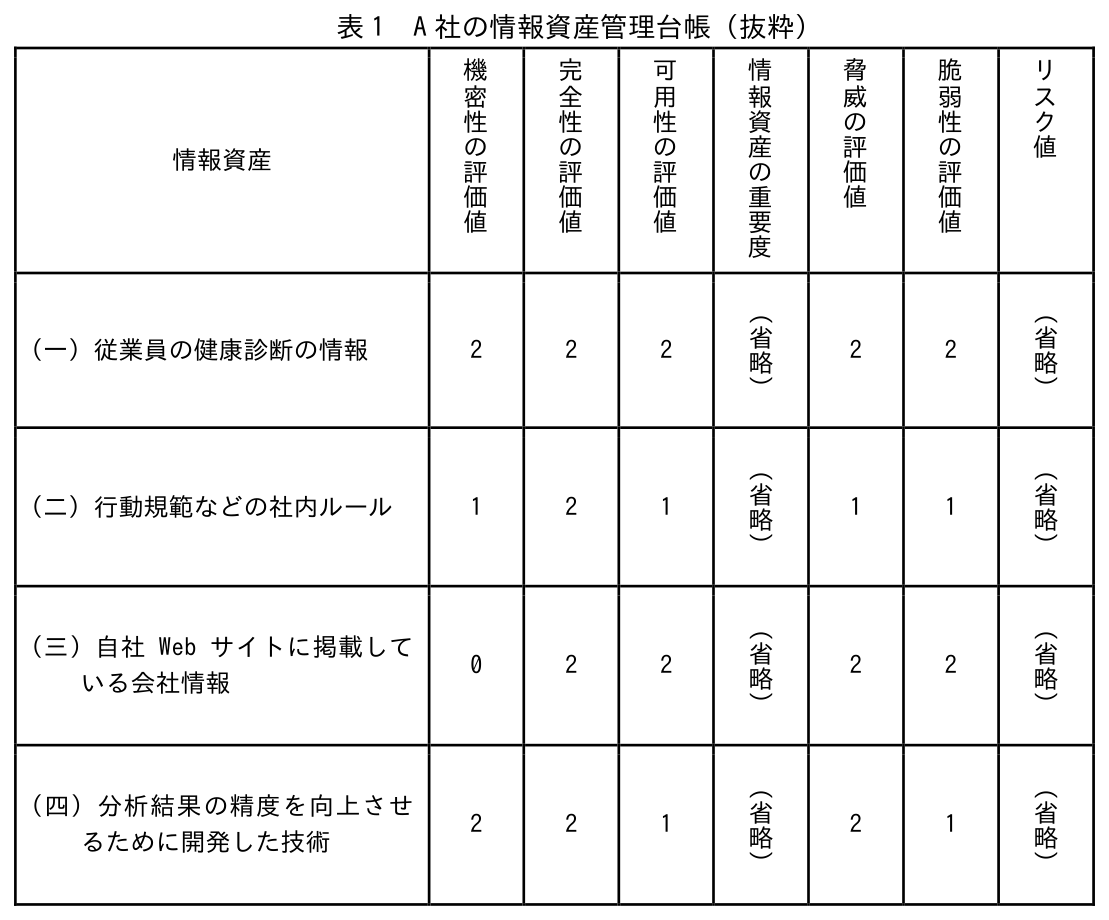
A 社の情報セキュリティリーダーであるB さんは,年次の情報セキュリティリスクアセスメントを行い,結果を情報資産管理台帳に表1 のとおり記載した。
設問 表1 中の各情報資産のうち,保有以外のリスク対応を行うべきものはどれか。該当するものだけを全て挙げた組合せを,解答群の中から選べ。
正解:エ
重要度は機密性・完全性・可用性の評価値の最大値,リスク値は 重要度 × 脅威の評価値 × 脆弱性の評価値 で,しきい値5 を超えたものが対応の対象である。
(一) 従業員の健康診断の情報:重要度は 2, 2, 2 の最大値で2。2 × 2 × 2 = 8 で,5 を超える。
(二) 行動規範などの社内ルール:重要度は 1, 2, 1 の最大値で2。2 × 1 × 1 = 2 で,5 以下。
(三) 自社Web サイトに掲載している会社情報:重要度は 0, 2, 2 の最大値で2。2 × 2 × 2 = 8 で,5 を超える。
(四) 分析結果の精度を向上させるために開発した技術:重要度は 2, 2, 1 の最大値で2。2 × 2 × 1 = 4 で,5 以下。
したがって保有以外のリスク対応を行うべきものは (一) と (三) である。よってエ。
(三) は機密性の評価値が0 だが,重要度は3 つの最大値なので完全性・可用性の2 が効いて2 になる。公開している情報だから重要度も低い,と早合点すると落とす。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問13
報告ありがとうございました。内容を確認します。
問 14
A 社は旅行商品を販売しており,業務の中で顧客情報を取り扱っている。A 社が保有する顧客情報は,A 社のファイルサーバ1 台に保存されている。ファイルサーバは,顧客情報を含むフォルダにある全てのデータを磁気テープに毎週土曜日にバックアップするよう設定されている。バックアップは2 世代分が保存され,ファイルサーバの隣にあるキャビネットに保管されている。
A 社では年に一度,情報セキュリティに関するリスクの見直しを実施している。情報セキュリティリーダーであるE 主任は,A 社のデータ保管に関するリスクを見直して図1 にまとめた。
1. (省略)
2. (省略)
3. (省略)
4. バックアップ対象とするフォルダの設定ミスによって,データが復旧できなくなる。
図1 A 社のデータ保管に関するリスク(抜粋)
E 主任は,図1 の4 のリスクを低減するための対策を検討し,効果が期待できるものを選んだ。
設問 次の対策のうち,効果が期待できるものを二つ挙げた組合せを,解答群の中から選べ。
(一) 週1 回バックアップを取得する代わりに,毎日1 回バックアップを取得して7 世代分保存する。
(二) バックアップ後に,磁気テープ中のファイルのリストと,ファイルサーバのバックアップ対象ファイルのリストとを比較し,合致しているかを確認する。
(三) バックアップ対象とするフォルダの設定を,必ず2 名で行うようにする。
(四) バックアップ用の媒体を磁気テープから外付けハードディスクに変更する。
(五) バックアップを二組み取得し,うち一組みを遠隔地に保管する。
正解:オ
低減したいのは図1 の4,すなわち「バックアップ対象とするフォルダの設定ミス」である。設定を間違えたまま何度取っても,必要なデータは入らない。だから効く対策は,設定ミスが起きにくくすることか,設定ミスに気付けるようにすることである。
(二) は,取ったバックアップの中身と,取るはずだったファイルの一覧とを突き合わせるので,設定ミスがあればその場で分かる。効果が期待できる。
(三) は,設定を2 名で行うので,一人の思い違いをもう一人が止められる。効果が期待できる。
したがってオ。
(一) は世代数と頻度を増やすだけで,間違った設定のバックアップが7 本になるだけである。
(四) は媒体を替えるだけで,設定ミスとは関係がない。
(五) の遠隔地保管は,火災や水害でバックアップごと失う事態には効くが,設定ミスには効かない(別のリスクの対策である)。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問14
報告ありがとうございました。内容を確認します。
問 15
消費者向けの化粧品販売を行うA 社では,電子メール(以下,メールという)の送受信にクラウドサービスプロバイダB 社が提供するメールサービス(以下,B サービスという)を利用している。A 社が利用するB サービスのアカウントは,A 社の情報システム部が管理している。
〔B サービスでの認証〕
B サービスでの認証は,利用者ID とパスワードに加え,あらかじめ登録しておいたスマートフォンの認証アプリを利用した2 要素認証である。入力された利用者ID とパスワードが正しかったときは,スマートフォンに承認のリクエストが来る。リクエストを1 分以内に承認した場合は,B サービスにログインできる。
〔社外のネットワークからの利用〕
社外のネットワークから社内システム又はファイルサーバを利用する場合,従業員は貸与されたPC から社内ネットワークにVPN 接続する。
〔PC でのマルウェア対策〕
従業員に貸与されたPC には,マルウェア対策ソフトが導入されており,マルウェア定義ファイルを毎日16 時に更新するように設定されている。マルウェア対策ソフトは,毎日17 時に,各PC のマルウェア定義ファイルが更新されたかどうかをチェックし,更新されていない場合は情報システム部のセキュリティ担当者に更新されていないことをメールで知らせる。
〔メールに関する報告〕
ある日の15 時頃,販売促進部の情報セキュリティリーダーであるC 課長は,在宅で勤務していた部下のD さんから,メールに関する報告を受けた。報告を図1 に示す。
・販売促進キャンペーンを委託しているE 社のF さんから9 時30 分にメールが届いた。
・F さんとは直接会ったことがある。この数か月頻繁にやり取りもしていた。
・そのメールは,これまでのメールに返信する形で作成されており,メールの本文には販売キャンペーンの内容やF さんがよく利用する挨拶文が記載されていた。
・急ぎの対応を求める旨が記載されていたので,メールに添付されていたファイルを開いた。
・メールの添付ファイルを開いた際,特に見慣れないエラーなどは発生せず,ファイルの内容も閲覧できた。
・ファイルの内容を確認した後,返信した。
・11 時頃,D さんのスマートフォンに,承認のリクエストが来たが,B サービスにログインしようとしたタイミングではなかったので,リクエストを承認しなかった。
・12 時までと急いでいた割にその後の返信がなく不審に思ったので,14 時50 分にF さんに電話で確認したところ,今日はメールを送っていないと言われた。
・現在までのところ,PC の処理速度が遅くなったり,見慣れないウィンドウが表示されたりするなどの不具合や不審な事象は発生していない。
・現在,PC は,インターネットには接続しているが,社内ネットワークへのVPN 接続は切断している。
・D さんはすぐに会社に向かうことは可能で,D さんの自宅から会社までは1 時間掛かる。
図1 D さんからの報告
C 課長は,すぐにPC を会社に持参し,オフラインでマルウェア対策ソフトの定義ファイルを最新版に更新した後,フルスキャンを実施するよう,D さんに指示をした。スキャンを実行した結果,D さんのPC からマルウェアが検出された。このマルウェアは,マルウェア対策ソフトのベンダーが9 時に公開した最新の定義ファイルで検出可能であることが判明した。
A 社では,今回のマルウェア感染による情報セキュリティインシデントの問題点を整理し,再発を防止するための対策を講じることにした。
設問 A 社が講じることにした対策はどれか。解答群のうち,最も適切なものを選べ。
正解:ウ
問題点は,マルウェア定義ファイルの更新が1 日1 回,16 時だけだったことである。このマルウェアはベンダーが9 時に公開した定義ファイルで検出できたのに,D さんのPC の定義ファイルは前日16 時のままだったので,9 時30 分に届いたメールの添付ファイルを開いたときに検出できなかった。10 分ごとに更新するようにすれば,9 時に公開された定義ファイルは9 時10 分ごろにはPC に入っており,添付ファイルを開く前に検出できる。よってウ。
エの「8 時にも更新」では,定義ファイルが公開されたのが9 時なので今回の検出には間に合わない。
イは,差出人のF さんとはこれまで何か月もやり取りがあり,しかも過去のメールへの返信の形をとっていたので,このルールでは防げない。
アのVPN 自動接続は,感染を防ぐことにも見つけることにもつながらない。むしろ感染したPC を社内ネットワークへつなぐことになる。
オも,スキャンに使う定義ファイルが前日のままである以上,このマルウェアは検出できないので今回の再発防止にはならない。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問15
報告ありがとうございました。内容を確認します。
この回の最終更新:
 資格道場