📄 本試験 公開問題
情報セキュリティマネジメント試験 2025年度(令和7年度) 公開問題
15問(本試験60問中の公開分) ・ 目安 正答率60%
情報セキュリティマネジメント試験の2025年度(令和7年度) 科目A・B試験で実際に出題された問題のうち、公式に公開されている15問(本試験は60問)を、1問ずつその場で答え合わせしながら演習できます。合否の目安は正答率60%(演習の目安)。各問に正解と、なぜその選択肢になるのかの解説を付けています。
この回は 独立行政法人 情報処理推進機構(IPA) が公開する本試験問題を、当サイトがその場で答え合わせできる一問一答形式に再編 し、公式には付いていない「正解の根拠・各選択肢の解き方」の解説を追記 したものです。原題の出典は各問に明記しています。
この回は本試験そのものではなく、独立行政法人 情報処理推進機構(IPA)が公開している「公開問題」 です。実際の試験は60問 で構成され、そのうち15問 が公開されています。公開されていない残りの問題は当サイトにも収録できません。この試験区分はCBT(コンピュータ方式)で通年実施されているため、公式が本試験をまるごと公開することがなく、これが公式から入手できる唯一の本試験問題です。
過去問の解答結果は学習記録・段位には反映されません 。過去問は出題当時の法令・制度にもとづく問題を含むため、段位は継続して最新化している一問一答・模擬試験だけで判定しています。過去問を解かなくても段位で不利になることはありません ので、実力試しとして気軽にお使いください。
問 1
JIS Q 31000:2019(リスクマネジメント-指針)におけるリスクマネジメントプロセスに関する記述のうち,適切なものはどれか。
ア
リスク対応の意義は,プロセスの設計,実施及び結末の質及び効果を保証し,改善することである。
イ
リスク特定の意義は,リスクに対処するための選択肢を選定し,実施することである。
ウ
リスク評価の意義は,組織の目的の達成を助ける又は妨害する可能性のあるリスクを発見し,認識し,記述することである。
エ
リスク分析の意義は,必要に応じてリスクのレベルを含め,リスクの性質及び特徴を理解することである。
正解:エ
リスクマネジメントプロセスは,リスクを見つける(リスク特定)→ 中身を理解する(リスク分析)→対処が要るか決める(リスク評価)→ 手を打つ(リスク対応)という順に進み,これらを見張って直していく活動(モニタリング及びレビュー)が併走する。エはリスク分析の説明としてそのとおりなので正しい。アはモニタリング及びレビューの説明をリスク対応と取り違えている。イはリスク対応の説明をリスク特定と取り違えている。ウはリスク特定の説明をリスク評価と取り違えている。選択肢は3つとも「別の段階の説明」を貼り付けたつくりになっている。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問1
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 2
SIEM 製品によるセキュリティ上の効果として,最も適切なものはどれか。
ア
様々な機器のログを集中管理することによって,横断的な分析や相関分析が可能になり,単純な目視だけでは発見困難な兆候を検知,分析,可視化することが可能になる。
イ
通信経路上を流れるパケットをキャプチャし,暗号化されたデータが改ざんされていないかどうかをチェックすることが可能になる。
ウ
ファイアウォール,IDS,マルウェア対策といった複数のネットワークセキュリティ機能を一つの機器で実現することが可能になる。
エ
ファイルの改ざんを検知すると,事前に取得済みのバックアップを用いて直ちに修復することが可能になる。
正解:ア
SIEM(Security Information and Event Management)は,ファイアウォール・サーバ・端末などに散らばったログを1か所に集め,時刻をそろえて突き合わせることで,1台のログを見ているだけでは分からない攻撃の兆候を浮かび上がらせる仕組みである。よってア。ウは複数のセキュリティ機能を1台にまとめたUTM の説明。イは通信内容の検査,エは改ざん検知と自動復旧の機能で,いずれもSIEM の役割ではない。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問2
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 3
ゼロトラストの説明として,最も適切なものはどれか。
ア
機器やソフトウェアの脆弱性のうち,開発元から対策方法,修正プログラムなどが提供されていない脆弱性が残っている状態のこと
イ
内部ネットワークであっても必ずしも安全ではないことを前提として対策を講じる考え方のこと
ウ
秘密情報そのものは明かさずに,自分が秘密情報を知っていることを相手に知らせる方法のこと
エ
マルウェア定義ファイルを用いず,PC の振る舞いからマルウェア感染を検知する手法のこと
正解:イ
ゼロトラストは「何も信頼しない」という名のとおり,社内ネットワークの中だからといって安全だとは考えず,アクセスのたびに利用者と端末を確かめる考え方である。よってイ。在宅勤務やクラウド利用が広がり,社内と社外の境目が曖昧になったことが背景にある。アはゼロデイ(修正プログラムが提供されていない状態)。ウはゼロ知識証明。エは振る舞い検知(ビヘイビア法)の説明である。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問3
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 4
不正が発生する際には“不正のトライアングル”の3 要素全てが存在すると考えられている。“不正のトライアングル”の構成要素の説明として,適切なものはどれか。
ア
“機会”とは,情報システムなどの技術や物理的な環境,組織のルールなど,内部者による不正行為の実行を可能又は容易にする環境の存在である。
イ
“情報と伝達”とは,必要な情報が識別,把握及び処理され,組織内外及び関係者相互に正しく伝えられるようにすることである。
ウ
“正当化”とは,ノルマによるプレッシャなどのことである。
エ
“動機”とは,良心のかしゃくを乗り越える都合の良い解釈や他人への責任転嫁など,内部者が不正行為を自ら納得させるための自分勝手な理由付けである。
正解:ア
不正のトライアングルは「機会」「動機」「正当化」の3つで,この3つがそろったときに不正が起きるとされる。機会は,やろうと思えばできてしまう環境のことである。よってア。ウの「ノルマによるプレッシャ」は動機であって正当化ではない。エの「都合の良い解釈や責任転嫁」は正当化であって動機ではない。ウとエは説明が入れ替わっている。イの「情報と伝達」は内部統制の6つの基本的要素の一つで,不正のトライアングルとは別の枠組みである。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問4
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 5
DNS キャッシュサーバでのDNS キャッシュポイズニング攻撃の対策はどれか。
ア
DNS サービスの待ち受けポートを53 番に固定する。
イ
外部のDNS クライアントからの再帰的問合せを受け付けない設定にする。
ウ
権威DNS サーバへの問合せに使用するトランザクションID を固定する。
エ
権威DNS サーバへの非再帰的問合せを行う設定にする。
正解:イ
DNS キャッシュポイズニングは,キャッシュサーバが問い合わせている隙に偽の応答を送り込み,誤った対応表を覚え込ませる攻撃である。攻撃者はまずキャッシュサーバに問合せをさせる必要があるので,外部からの再帰的問合せを受け付けなければ,社外の攻撃者から攻撃の口火を切られなくなる。よってイ。ウのトランザクションID の固定は,偽の応答を当てやすくするので逆効果である(正しい対策はIDと送信元ポート番号をランダムにすること)。アの待ち受けポートを53番に固定するのも,問合せの送信元ポートをランダムにするという対策と逆の方向である。エの非再帰的問合せは,キャッシュサーバが権威サーバに問い合わせるときの通常のやり方であって,対策として新たに何かをするものではない。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問5
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 6
CVSS v3 について,基本評価基準,現状評価基準,環境評価基準のうち,現状評価基準の特徴はどれか。
ア
攻撃コードの出現の有無,利用可能な対策のレベルなどに応じ,評価結果は時間の経過で変化する。
イ
脆弱性及び想定される脅威に応じ,製品利用者ごとに評価結果は異なる。
ウ
製品利用者が脆弱性への対応を決めるための評価に用いる基準であり,評価結果は時間の経過で変化しない。
エ
評価結果は利用環境によらず同じで,かつ,時間の経過でも変化しない。
正解:ア
CVSS v3 の3つの基準は,見ている軸がそれぞれ違う。基本評価基準は脆弱性そのものの性質を測るので,環境にも時間にもよらない。現状評価基準は,攻撃コードが世に出たか,修正プログラムが出たかといったそのときの状況を反映するので,時間とともに値が変わる。よってア。環境評価基準は,その製品を使っている組織の事情を反映するので,利用者ごとに違う。エは基本評価基準,イは環境評価基準の説明である。ウは「時間の経過で変化しない」としており現状評価基準の特徴と正反対である。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問6
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 7
特定電子メール法の説明として,適切なものはどれか。
ア
特定電子メール法は,広告のための電子メールの送信を受託した事業者だけを規制している。
イ
特定電子メール法の規制は,受信者から受信拒否の通知があった場合にだけ広告宣伝メールを禁止するオプトアウト方式を採用している。
ウ
特定電子メール法の目的は,取引の公平の観点から広告宣伝メールを規制すること及び犯罪捜査のための通信傍受である。
エ
特定電子メール法は,規制の対象となる電子メールの送信者及び送信委託者に対する義務を規定している。
正解:エ
特定電子メール法(特定電子メールの送信の適正化等に関する法律)は,広告宣伝メールを実際に送る送信者だけでなく,送信を委託した側にも義務を課している。よってエ。アは「受託した事業者だけ」としており,委託者が抜けている。イは,平成20年の改正で,あらかじめ同意を得た相手にしか送れないオプトイン方式に変わっているので誤り。ウの通信傍受は,この法律の目的ではない。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問7
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 8
情報セキュリティ違反を犯した従業員に対する懲戒手続を規定した就業規則を含む社内規程の内容について,情報セキュリティ管理基準(平成28 年)に基づき監査を実施した。監査人が,指摘事項として監査報告書に記載すべきものはどれか。
ア
従業員による情報セキュリティ違反の可能性を認識したら,直ちに懲戒手続を開始することを定めていた。
イ
懲戒手続は,情報セキュリティ違反による業務への影響度,違反を犯した従業員に対する教育の実施状況などを考慮した段階別の対応を定めていた。
ウ
懲戒手続は,情報セキュリティ違反を犯した従業員に対する恣意性を排除した公平な取扱いを定めていた。
エ
懲戒手続を具体化した細則を策定すること,及び従業員に周知徹底することを定めていた。
正解:ア
指摘事項として書くのは,基準に照らして問題がある状況である。アは「可能性を認識したら直ちに」懲戒を始めるという定めで,違反があったかどうかを確かめる前に処分に入ることになる。事実確認を経ずに懲戒することは,誤った処分につながるので不適切である。よってア。イの影響度や教育の実施状況を踏まえた段階別の対応,ウの恣意性を排除した公平な取扱い,エの細則の策定と周知徹底は,いずれも望ましい定めであり指摘する必要がない。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問8
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 9
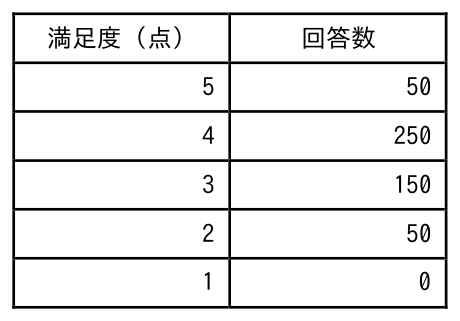
サービス満足度の目標値を“サービス満足度に関する調査アンケートの満足度の平均点が5 点満点中4.0 点”と設定したサービスがある。調査アンケートの集計結果が表のとおりであるとき,目標達成率は幾らか。ここで,目標達成率は次式で計算するものとする。
目標達成率 = 満足度の平均点 ÷ 満足度の目標値
〔集計結果〕
ア
0.6
イ
0.72
ウ
0.8
エ
0.9
正解:エ
まず平均点を出す。点数×回答数の合計は5 × 50 + 4 × 250 + 3 × 150 + 2 × 50 + 1 × 0 = 250 + 1,000 + 450 + 100 = 1,800。回答数の合計は 50 + 250 + 150 + 50 = 500 なので,平均点は 1,800 ÷ 500 = 3.6 点である。目標達成率は 3.6 ÷ 4.0 = 0.9。よってエ。回答数で重み付けせずに単純に点数を平均すると (5+4+3+2+1) ÷ 5 = 3 となり3 ÷ 4.0 = 0.75 になってしまう。また平均点を5点満点で割ると 3.6 ÷ 5 = 0.72 でイになるが,割るのは満点ではなく目標値の4.0 である。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問9
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 10
システムの信頼性指標であるRASIS の,安全性を除く四つに関する記述のうち,適切なものはどれか。
ア
R の信頼性は,システムのMTBF によって表す。
イ
A の可用性は,システムが稼働している時間の平均値によって表す。
ウ
S の保守性は,システムの稼働率によって表す。
エ
I の完全性は,システムの故障率によって表す。
正解:ア
RASIS は Reliability(信頼性)・Availability(可用性)・Serviceability(保守性)・Integrity(完全性)・Security(安全性)の頭文字である。信頼性は壊れにくさで,故障せずに動き続ける平均時間であるMTBF で表す。よってア。イの可用性は使いたいときに使える割合なので稼働率で表す(稼働時間の平均値ではない)。ウの保守性は直しやすさなので,修理に掛かる平均時間であるMTTR で表す。エの完全性はデータが正しく保たれていることで,故障率とは関係がない。イとウは,可用性と保守性の指標が入れ替わっている点にも注意する。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問10
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 11
企業全体で使用するデータを統合・整理したデータウェアハウスから,特定の分析目的のためにデータを加工して構築したものはどれか。
ア
データカタログ
イ
データマート
ウ
データリネージ
エ
データレイク
正解:イ
データマートは「小売店」という意味で,データウェアハウス(大きな倉庫)から特定の部門や分析目的に必要な分だけを取り出して整えた小規模なデータベースである。よってイ。アのデータカタログは,どこにどんなデータがあるかをまとめた目録。ウのデータリネージは,データがどこから来てどう加工されたかという来歴をたどれるようにする仕組み。エのデータレイクは,加工せず生のまま様々な形式のデータをためておく置き場である。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問11
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 12
経済産業省が取りまとめた“DX レポート2”では,組織がDX 実現に至る段階をデジタイゼーション,デジタライゼーション,デジタルトランスフォーメーションに分けている。製造業のデジタル化事例において,デジタルトランスフォーメーションの段階に達しているものはどれか。
ア
3D 画像撮影用の高性能カメラを生産ラインに設置し,カメラの前を通過する製造物のデジタル画像をリアルタイムで記録して,出荷検査の証拠データとする。
イ
技術継承のために,生産ラインに設置したカメラと,熟練工の手に装着したウェアラブルセンサーによって,熟練工の所作をデジタルデータとして保存した上で,AI を用いて熟練工の動きをモデル化する。
ウ
顧客から販売・在庫情報を,部品メーカーから生産・在庫情報をデジタルデータで逐次入手し,AI を用いて複数の需給調整案を高速でシミュレーションすることによって,サプライチェーン全体を最適化する。
エ
生産ラインで取得したデジタル画像データから良品,不良品の特徴をAI に学習させた上で,AI で画像解析を行うことによって,自社の出荷時検品作業を効率化する。
正解:ウ
3つの段階の違いは「どこまでを変えたか」である。デジタイゼーションはアナログをデジタルに置き換えるだけ,デジタライゼーションは個別の業務やプロセスをデジタル化するところまで,デジタルトランスフォーメーションは組織や会社の枠を超えて全体を作り変え,顧客起点で新しい価値を生むところまでを指す。ウは自社だけでなく顧客と部品メーカーまで巻き込み,サプライチェーン全体を最適化しているのでデジタルトランスフォーメーションに当たる。アは画像を記録するだけなのでデジタイゼーション。イとエはAI を使っているが,対象はどちらも自社の中の個別の業務(技術継承・出荷時検品)にとどまるのでデジタライゼーションである。AI を使っているかどうかで段階が決まるのではない点に注意する。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問12
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 13
A 社は従業員300 名のIT サービス企業であり,ヘルプデスク業務のアウトソーシングサービスを提供している。A 社はオンプレミスのシステムを所有しておらず,顧客向けサービスのほか,社内業務でもクラウドサービスを利用している。A 社では,各従業員にPC 及びスマートフォンを貸与している。スマートフォンは勤怠管理などの社内業務だけに利用している。
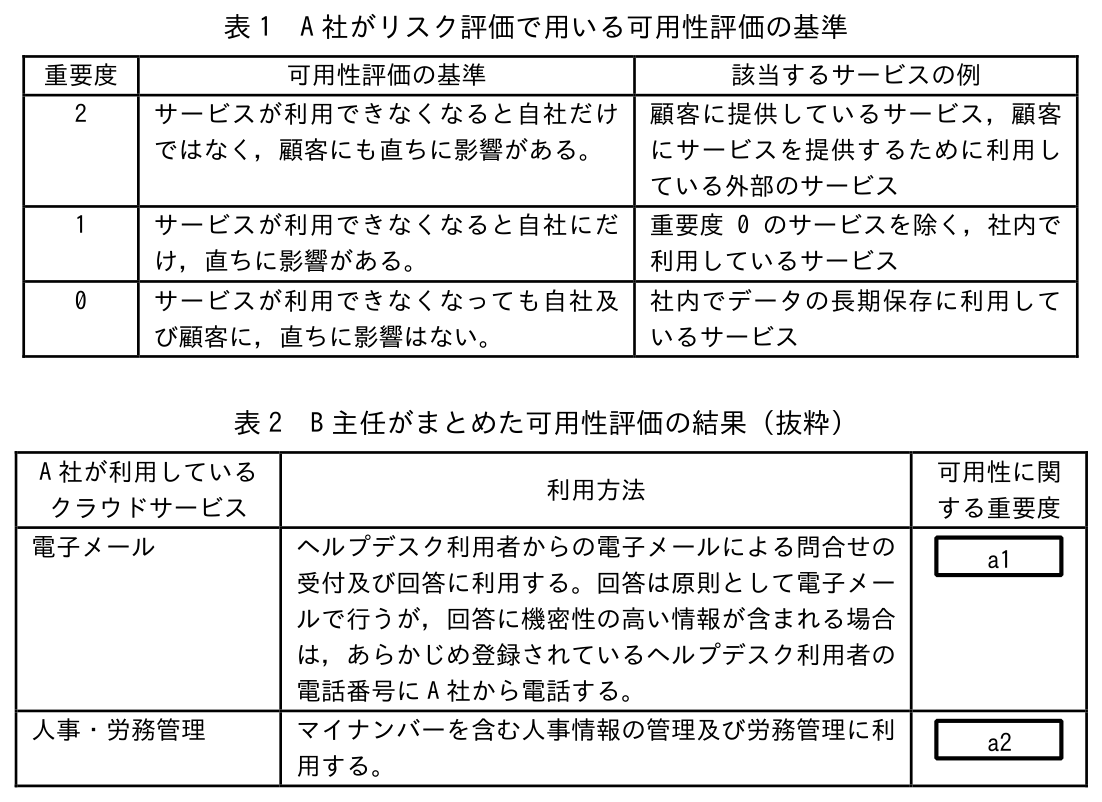
A 社では,クラウドサービスについての可用性に関する重要度の評価(以下,可用性に関する重要度の評価を可用性評価という)を本来実施すべきであったが,実施できていなかった。そこで,A 社の情報セキュリティリーダーであるB 主任が,表1 のとおり,A 社がリスク評価で用いる可用性評価の基準を用いて可用性評価を実施することになった。
B 主任はA 社が利用しているクラウドサービスについて可用性評価を実施し,利用方法及び可用性に関する重要度を表2 のとおりまとめた。
B 主任は,表2 の内容をA 社の情報セキュリティ委員会に報告し,可用性に関する重要度が適切であることの承認を得た。
設問 表2 中の [a1] ,[a2] に入れる数値の適切な組合せを,a に関する解答群の中から選べ。
ア
[a1]0 [a2]0
イ
[a1]0 [a2]1
ウ
[a1]0 [a2]2
エ
[a1]1 [a2]0
オ
[a1]1 [a2]1
カ
[a1]1 [a2]2
キ
[a1]2 [a2]0
ク
[a1]2 [a2]1
ケ
[a1]2 [a2]2
正解:ク
A 社の本業はヘルプデスク業務の請負である。電子メールは,そのヘルプデスク利用者からの問合せを受け付け,回答するために使っている。つまり顧客に提供しているサービスそのものに使われており,止まれば顧客にも直ちに影響が出る。表1 の基準では重要度2 に当たるので a1 は2。機密性の高い回答は電話でするとあるが,それは例外の扱いで,原則の窓口が電子メールであることは変わらない。
人事・労務管理は社内業務にだけ使っており,止まっても顧客には直ちに影響しない。ただし勤怠管理などに日々使うので自社には直ちに影響がある。よって重要度1 で a2 は1。重要度0 は「社内でデータの長期保存に利用しているサービス」なので当てはまらない。マイナンバーを含むという点は機密性の話であって,ここで問われている可用性の重要度とは別である。したがってク。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問13
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 14
A 社は,従業員300 名の部品メーカーである。A 社ではこれまで,業務に必要なファイルを他社との間で受け渡す場合には電子メール(以下,メールという)を利用してきた。最近になって,取引先のB 社から,ファイルの受渡しについては,C サービスというクラウドストレージサービスを利用して欲しいとの要請を受けた。図1 は,C サービスを利用した場合のファイル受渡しの流れである。
1 ファイルの送信者は,受信者に渡したいファイルをC サービス上にアップロードする。アップロードされたファイルは,C サービス上では暗号化されて保存される。
2 ファイルの送信者は,受信者をメールアドレスで指定して,ファイルのアクセス権を付与する。アクセス権の付与や取消しはいつでも行える。
3 受信者にアクセス権が付与されると,ファイルのダウンロード用URL が生成され,指定されたメールアドレスにメールで通知される。なお,URL には推測困難な文字列が含まれている。
4 受信者が,メールに記載されたURL にアクセスして自身のメールアドレスを入力すると,復号されたファイルがダウンロードされる。
5 ファイルがダウンロードされると,送信者の利用者ID,アップロード日時,ファイル名,ファイルのダウンロード用URL,ダウンロードの際のアクセス元IP アドレス,4 で入力したメールアドレス及びダウンロード日時がログに記録される。
6 送信者は,自身のアップロードしたファイルについて,ダウンロードのログを確認できる。
注記 C サービスとの通信にはHTTPS(HTTP over TLS)が用いられている。
図1 ファイル受渡しの流れ
そこでA 社では,C サービスを利用した場合のリスクを評価するために,検討会を開催した。検討会において,情報セキュリティリーダーのD 主任は,次のとおり説明した。
C サービスを利用することによって,情報漏えいのリスクを低減でき,さらに情報漏えいの有無も確認できる。具体的には,ファイルの送信者は,誤ったメールアドレスを指定してメールを送信してしまった場合に,誤りに気付いた時点で,すぐに [a1] を行うことができる。次に,ファイルが [a2] されていないことがログによって確認できれば,[a3] していないと判断することができる。
設問 本文中の [a1] 〜 [a3] に入れる次の字句の組合せはどれか。a に関する解答群のうち,最も適切なものを選べ。
(一) アクセス権の取消し
(二) アップロード
(三) 情報漏えい
(四) ダウンロード
(五) メールで通知
(六) メールに記載されたURL に受信者はまだアクセス
ア
[a1](一) [a2](二) [a3](三)
イ
[a1](一) [a2](二) [a3](六)
ウ
[a1](一) [a2](四) [a3](三)
エ
[a1](一) [a2](四) [a3](六)
オ
[a1](五) [a2](二) [a3](三)
カ
[a1](五) [a2](二) [a3](六)
キ
[a1](五) [a2](四) [a3](三)
ク
[a1](五) [a2](四) [a3](六)
正解:ウ
メールに直接ファイルを添付していたときは,宛先を間違えて送ってしまえば取り返しがつかない。C サービスではファイル本体はサービス上にあり,メールで送られるのはURL だけである。アクセス権の付与や取消しはいつでも行えるので,間違いに気付いた時点でアクセス権を取り消せば,相手はファイルを取り出せなくなる。よって a1 は(一)のアクセス権の取消しである。
次に,ログに記録されるのは「ファイルがダウンロードされたとき」である。したがってログで確認できるのはダウンロードの有無であり,a2 は(四)。
ダウンロードされていなければ,誤った宛先の相手はファイルの中身を得ていないことになるので,情報漏えいは起きていないと判断できる。a3 は(三)。よってウ。
(五)のメールで通知は,取り消したいときに行う操作ではない。(二)のアップロードは送信者自身の操作なのでログを見るまでもない。(六)は「まだアクセスしていない」という言い方だが,URL にアクセスしただけではログに残らず(記録されるのはダウンロード時),ログから判断できることとして正しくない。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問14
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 15
A 社は,スマートフォン用ヘルスケア関連アプリケーションソフトウェア(以下,A アプリという)の開発,販売を行う会社である。A アプリは,ヘルスケアデータ収集機能によって,利用者の体重や歩数のデータを収集するとともに,アンケート機能によって,勤務先の業種,年収などのデータを収集している。
営業部は,保険会社であるB 社と共同のビジネスを検討している。その中で,A アプリで収集したデータ及び今後収集するデータから匿名加工情報を作成した上で,その匿名加工情報をB 社に第三者提供することを検討している。B 社では,提供を受けた匿名加工情報を分析して,B 社の保険商品のマーケティングに活用しようとしている。分析の対象は,年代,性別,年収区分,住んでいる地域区分及び勤務先の業種と体重及び歩数との関係である。ここで,地域区分とは,北海道,東北,南関東などの区分のことをいう。
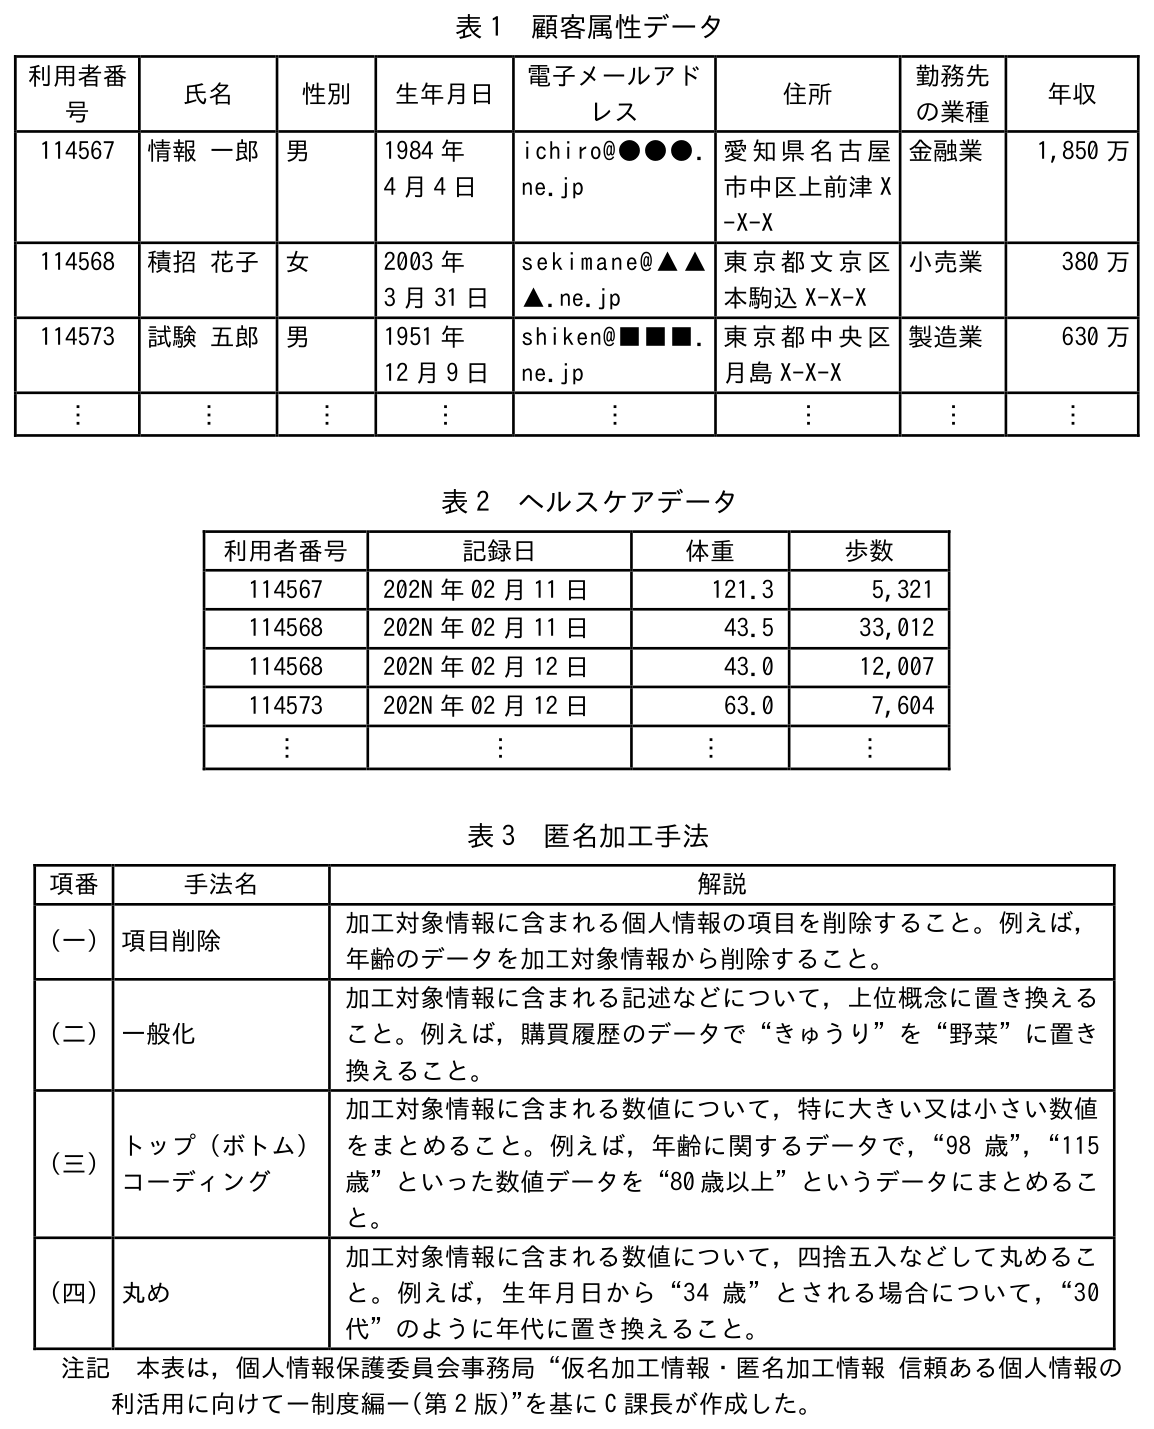
加工対象となる“個人情報データベース等”(以下,加工対象情報という)は,表1 の顧客属性データと表2 のヘルスケアデータの2 種類からなり,利用者番号によって関連付けられている。
営業部の情報セキュリティリーダーであるC 課長は,加工対象情報に含まれる各情報の項目について,適用する匿名加工情報の作成に係る手法(以下,匿名加工情報の作成に係る手法を匿名加工手法という)を表3 にまとめた。
C 課長は,加工対象情報である表1 及び表2 に示す各データに対して,表3 の匿名加工手法を必要に応じて適用し匿名加工情報を作成する案を用意した。その案を法務部のD 課長に報告したところ,D 課長からは,想定するマーケティング用途にも有効であり,匿名加工手法の適用も適切であるとの回答を得た。
設問 解答群に示した3 項目それぞれについて,C 課長が適用した匿名加工手法はどれか。表3 の手法のうち,適用したものの組合せを,解答群の中から選べ。なお,各項目に対して複数の匿名加工手法を適用しても構わないし,一つも適用せずに“加工なし”としても構わない。
ア
【電子メールアドレス】加工なし 【勤務先の業種】加工なし 【体重】(三)
イ
【電子メールアドレス】加工なし 【勤務先の業種】加工なし 【体重】(三),(四)
ウ
【電子メールアドレス】加工なし 【勤務先の業種】(一) 【体重】(一)
エ
【電子メールアドレス】加工なし 【勤務先の業種】(一) 【体重】(三)
オ
【電子メールアドレス】加工なし 【勤務先の業種】(一) 【体重】(三),(四)
カ
【電子メールアドレス】(一) 【勤務先の業種】加工なし 【体重】(三)
キ
【電子メールアドレス】(一) 【勤務先の業種】加工なし 【体重】(三),(四)
ク
【電子メールアドレス】(一) 【勤務先の業種】(一) 【体重】(一)
ケ
【電子メールアドレス】(一) 【勤務先の業種】(一) 【体重】(三)
コ
【電子メールアドレス】(一) 【勤務先の業種】(一) 【体重】(三),(四)
正解:キ
判断のよりどころは2つある。「分析に必要か」と「そのままだと個人が分かってしまわないか」である。
電子メールアドレスは,それ自体で本人にたどり着ける情報であり,しかも分析の対象(年代・性別・年収区分・地域区分・勤務先の業種と体重・歩数の関係)に入っていない。残す理由がないので項目削除(一)。
勤務先の業種は,分析の対象にそのまま挙がっている。しかも表1 では「金融業」「小売業」「製造業」のように,すでに個人にたどり着けない大きさの区分になっている。よって加工なし。
体重は分析の対象なので消せない。ただし表2 には121.3 のような特に大きい値があり,そのままでは特異な値として本人が絞り込まれる。これをまとめるのがトップ(ボトム)コーディング(三)。さらに43.5 や63.0 のように小数第1位まで残っていると,年代・性別・地域区分などと組み合わせたときに個人が特定されうるので,年代に置き換えるのと同じ要領で丸め(四)も要る。したがって体重には(三)と(四)の両方を適用する。以上からキ。設問が「複数の匿名加工手法を適用しても構わない」とわざわざ断っているのも,この体重の扱いを指している。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問15
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
この回の最終更新:
2026年9月9日
情報セキュリティマネジメント試験の他の過去問・演習
情報セキュリティマネジメント試験の過去問一覧
/
情報セキュリティマネジメント試験の一問一答で分野別に鍛える
 資格道場