📄 本試験 公開問題
情報セキュリティマネジメント試験 2024年度(令和6年度) 公開問題
15問(本試験60問中の公開分) ・ 目安 正答率60%
情報セキュリティマネジメント試験の2024年度(令和6年度) 科目A・B試験で実際に出題された問題のうち、公式に公開されている15問(本試験は60問)を、1問ずつその場で答え合わせしながら演習できます。合否の目安は正答率60%(演習の目安)。各問に正解と、なぜその選択肢になるのかの解説を付けています。
この回は 独立行政法人 情報処理推進機構(IPA) が公開する本試験問題を、当サイトがその場で答え合わせできる一問一答形式に再編 し、公式には付いていない「正解の根拠・各選択肢の解き方」の解説を追記 したものです。原題の出典は各問に明記しています。
この回は本試験そのものではなく、独立行政法人 情報処理推進機構(IPA)が公開している「公開問題」 です。実際の試験は60問 で構成され、そのうち15問 が公開されています。公開されていない残りの問題は当サイトにも収録できません。この試験区分はCBT(コンピュータ方式)で通年実施されているため、公式が本試験をまるごと公開することがなく、これが公式から入手できる唯一の本試験問題です。
過去問の解答結果は学習記録・段位には反映されません 。過去問は出題当時の法令・制度にもとづく問題を含むため、段位は継続して最新化している一問一答・模擬試験だけで判定しています。過去問を解かなくても段位で不利になることはありません ので、実力試しとして気軽にお使いください。
問 1
JIS Q 31000:2019(リスクマネジメント-指針)におけるリスクアセスメントを構成するプロセスの組合せはどれか。
ア
リスク特定,リスク評価,リスク受容
イ
リスク特定,リスク分析,リスク評価
ウ
リスク分析,リスク対応,リスク受容
エ
リスク分析,リスク評価,リスク対応
正解:イ
JIS Q 31000 では,リスクマネジメントプロセスのうち「リスク特定・リスク分析・リスク評価」の3つをまとめてリスクアセスメントと呼ぶ。よってイ。リスクを見つけ(特定),中身を理解し(分析),対処が要るかを決める(評価)までが「見立て」の段階で,そのあとの手を打つ段階がリスク対応である。リスク対応はアセスメントの外なので,これを含むウとエは誤り。アの「リスク受容」もリスク対応の選択肢の一つであり,アセスメントには含まれない。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問1
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 2
情報の取扱基準の中で,社外秘情報の持出しを禁じ,周知した上で,従業員に情報を不正に持ち出された場合に,“社外秘情報とは知らなかった”という言い訳をさせないことが目的の一つになっている対策はどれか。
ア
権限がない従業員が文書にアクセスできないようにするペーパレス化
イ
従業員との信頼関係の維持を目的にした職場環境の整備
ウ
従業員に対する電子メールの外部送信データ量の制限
エ
情報の管理レベルについてのラベル付け
正解:エ
「社外秘情報とは知らなかった」という言い訳は,その文書が社外秘だと見て分からなければ通ってしまう。だから文書そのものに管理レベルを書いておく(ラベル付けする)ことが対策になる。よってエ。アのペーパレス化はアクセスできる人を絞る対策で,見た人が機密だと気づけるようにするものではない。イの職場環境の整備は動機を減らす対策,ウの送信データ量の制限は持ち出す手段を狭める対策で,いずれも「知らなかった」という言い訳を封じることはできない。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問2
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 3
マルウェアの検出方法のうち,検査対象のプログラムを実行する必要があるものはどれか。
ア
コンペア法
イ
チェックサム法
ウ
パターンマッチング法
エ
ビヘイビア法
正解:エ
ビヘイビア法は,検査対象を実際に動かして,ファイルの書換えや通信の開始といった振る舞いを監視し,不審な動きをすればマルウェアと判断する方法である。よってエ。実行するので未知のマルウェアにも対応できる反面,動かす危険がある。アのコンペア法は安全な場所に保管した原本と比べる方法,イのチェックサム法はファイルから計算した値の変化を見る方法,ウのパターンマッチング法は既知のマルウェアの特徴(シグネチャ)と照合する方法で,いずれも実行せずに調べる。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問3
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 4
サイバーキルチェーンに関する説明として,適切なものはどれか。
ア
委託先の情報セキュリティリスクが委託元にも影響するという考え方を基にしたリスク分析のこと
イ
攻撃者がクライアントとサーバとの間の通信を中継し,あたかもクライアントとサーバが直接通信しているかのように装うことによって情報を盗聴するサイバー攻撃手法のこと
ウ
攻撃者の視点から,攻撃の手口を偵察から目的の実行までの段階に分けたもの
エ
取引データを複数の取引ごとにまとめ,それらを時系列につなげたチェーンに保存することによって取引データの改ざんを検知可能にしたもの
正解:ウ
サイバーキルチェーンは,標的型攻撃を攻撃者の側から見て「偵察・武器化・配送・攻撃・インストール・遠隔操作・目的の実行」といった段階に分けたものである。どの段階で断ち切れば被害を防げるかを考えるために使う。よってウ。アはサプライチェーンリスクの考え方,イは中間者攻撃(Man-in-the-Middle),エはブロックチェーンの説明である。いずれも「チェーン」という語が付くが別の概念である。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問4
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 5
リスクベース認証の説明として,適切なものはどれか。
ア
機器の画面に表示された点を正しい順序に一筆書きでなぞった場合,認証が成功し,機器のロックが解除される。
イ
通常とは異なるIP アドレス,Web ブラウザなどから認証要求があった場合に,追加の認証を行う。
ウ
認証局が,Web サイトへのサーバ証明書発行において,サーバ証明書に記載される組織のドメイン利用権,法的及び物理的実在性を確認する。
エ
ゆがんだ文字を含む画像を表示し,その文字が正しく入力された場合に認証が成功する。
正解:イ
リスクベース認証は,いつもと違う状況からのアクセスを危険度が高いとみなして,そのときだけ追加の認証を求める仕組みである。よってイ。普段どおりの利用者には手間を掛けさせずに済むのが利点である。アはパターン認証(画面をなぞる方式),ウはEV SSL 証明書などの発行時に行う実在性の確認,エはCAPTCHA の説明である。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問5
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 6
A 社のWeb サーバは,サーバ証明書を使ってTLS 通信を行っている。PC からA 社のWeb サーバへのTLS を用いたアクセスにおいて,当該PC がサーバ証明書を入手した後に,認証局の公開鍵を利用して行う動作はどれか。
ア
暗号化通信に利用する共通鍵を,認証局の公開鍵を使って復号する。
イ
暗号化通信に利用する共通鍵を生成し,認証局の公開鍵を使って暗号化する。
ウ
サーバ証明書の正当性を,認証局の公開鍵を使って検証する。
エ
利用者が入力して送付する秘匿データを,認証局の公開鍵を使って暗号化する。
正解:ウ
認証局の公開鍵は,認証局が付けたデジタル署名を検証するために使う。PC はサーバ証明書を受け取ったら,まずその証明書が本物の認証局によって発行され,改ざんされていないことを認証局の公開鍵で確かめる。よってウ。共通鍵のやり取りに使うのはサーバ証明書に入っている「サーバの公開鍵」であって,認証局の公開鍵ではない。アとイとエはここを取り違えている。認証局の公開鍵は,あらかじめWeb ブラウザやOS に組み込まれている。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問6
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 7
個人情報保護法が保護の対象としている個人情報に関する記述のうち,適切なものはどれか。
ア
企業が管理している顧客に関する情報に限られる。
イ
個人が秘密にしているプライバシーに関する情報に限られる。
ウ
生存する個人に関する情報に限られる。
エ
日本国籍を有する個人に関する情報に限られる。
正解:ウ
個人情報保護法でいう個人情報は「生存する個人に関する情報」で,そのうち特定の個人を識別できるものをいう。よってウ。アの「企業が管理している顧客に関する情報に限られる」は誤りで,従業員の情報も取引先の担当者の情報も含まれる。イの「秘密にしているプライバシーに限られる」も誤りで,氏名のように公開されている情報でも個人情報である。エの国籍による限定も無い。外国人の情報も対象になる。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問7
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 8
内部統制の基本的要素の一つである“統制活動”に該当するものはどれか。
ア
経営目的を達成するための経営方針及び経営戦略
イ
個人情報保護に関する脅威と脆弱性の分析
ウ
受注から出荷に至る業務プロセスに組み込まれた処理結果の検証
エ
定期的に計画して実施する内部業務監査
正解:ウ
内部統制の基本的要素は,統制環境・リスクの評価と対応・統制活動・情報と伝達・モニタリング・IT への対応の6つである。このうち統制活動は,経営者の指示が実行されることを確保するために業務プロセスに組み込む手続で,処理結果の検証や職務の分離などが当たる。よってウ。アは統制環境,イはリスクの評価と対応,エはモニタリング(独立的評価)に当たる。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問8
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 9
システムの信頼性指標としてRASIS がある。そのうちのA は可用性を表し,システムのサービス時間など,ある一定期間でのシステムの機能を維持する度合いを表している。このA を向上させるものはどれか。
ア
MTBF とMTTR をともに2 倍にする。
イ
MTBF は変えず,MTTR を2 倍にする。
ウ
MTBF を2 倍にして,MTTR は変えない。
エ
MTBF を半分にして,MTTR は2 倍にする。
正解:ウ
可用性は MTBF ÷(MTBF + MTTR)で表せる稼働率で見る。MTBF(平均故障間隔)が長いほど,MTTR(平均修復時間)が短いほど高くなる。ウは MTBF だけを2倍にするので稼働率は必ず上がる。よってウ。アは両方を2倍にするので比が変わらず,稼働率は同じままである(故障しにくくなるが,直すのに倍かかる)。イとエは MTTR が2倍になるぶん下がる。とくにエは MTBF も半分なので大きく下がる。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問9
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 10
社内ネットワークからインターネットへのアクセスを中継し,Web コンテンツをキャッシュすることによってアクセスを高速にする仕組みで,セキュリティ確保にも利用されるものはどれか。
ア
DMZ
イ
IP マスカレード(NAPT)
ウ
ファイアウォール
エ
プロキシサーバ
正解:エ
プロキシサーバは,社内の端末に代わってインターネットへアクセスする中継役である。一度取得したコンテンツを蓄えておき,次に同じものを求められたらその控えを返すので表示が速くなる。また,社内の端末が直接インターネットにつながらなくなり,アクセス先の制限や記録もできるのでセキュリティの確保にも使われる。よってエ。アのDMZ は公開サーバを置く緩衝地帯,イのIP マスカレードはアドレスとポートを変換する仕組み,ウのファイアウォールは通信を通す・通さないを決める仕組みで,いずれもコンテンツを蓄える働きは持たない。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問10
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 11
全社的な推進体制でRPA を導入するときの留意点として,適切なものはどれか。
ア
各業務部門が連携して,RPA の対象業務に対して業務プロセス全体の可視化と業務プロセスの見直しを行った上で,RPA の導入を行う。
イ
業務フローが固定的で画面の変更が少ない業務よりも,業務フローの変更や画面の変更が多い業務から優先的に導入する。
ウ
情報システム部門や他部門との連携は行わずに,個々の業務部門が主導して,RPA ツールの選定,ソフトウェアロボットの作成,活用及び運用を推進する。
エ
ルール化された処理や繰返し処理が多い業務よりも,例外処理が多い業務や条件が複雑な業務に対して,優先的にRPA の導入を行う。
正解:ア
RPA を全社的に進めるときは,いまのやり方をそのまま自動化するのではなく,業務プロセス全体を見える化して見直したうえで自動化する。よってア。無駄な手順まで自動化してしまうと,無駄が固定されてしまう。イとエは逆で,RPA が向くのは「手順が決まっていて繰り返しが多く,画面の変更が少ない業務」である。例外処理が多い業務や画面がよく変わる業務は,作り直しの手間が絶えず向かない。ウは各部門がばらばらに進めるもので,全社的な推進体制という前提に反し,作った自動化の管理者が分からなくなる。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問11
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 12
特性要因図を説明したものはどれか。
ア
原因と結果の関連を魚の骨のような形態に整理して体系的にまとめ,結果に対してどのような原因が関連しているかを明確にする。
イ
時系列的に発生するデータのばらつきを折れ線グラフで表し,管理限界線を利用して客観的に管理する。
ウ
収集したデータを幾つかの区間に分類し,各区間に属するデータの個数を棒グラフとして描き,品質のばらつきを捉える。
エ
データを幾つかの項目に分類し,出現頻度の大きさの順に棒グラフとして並べ,累積和を折れ線グラフで描き,問題点を絞り込む。
正解:ア
特性要因図は,結果(特性)を魚の頭に,その原因(要因)を骨のように書き足していく図で,見た目から魚の骨図(フィッシュボーンチャート)とも呼ばれる。よってア。イは管理図,ウはヒストグラム,エはパレート図の説明である。いずれもQC 七つ道具に含まれるが,見る目的が違う。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問12
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 13
A 社は,従業員100 名の食品製造・販売会社である。A 社では,営業部が取り扱う顧客情報をX 社のSaaS であるX 顧客管理サービス(以下,X サービスという)を利用して管理している。また,A 社は,X サービスの不正アクセス対策として,X サービスへのログインは,A 社の社内ネットワークからだけ許可しており,A 社の社外からはできないように設定している。
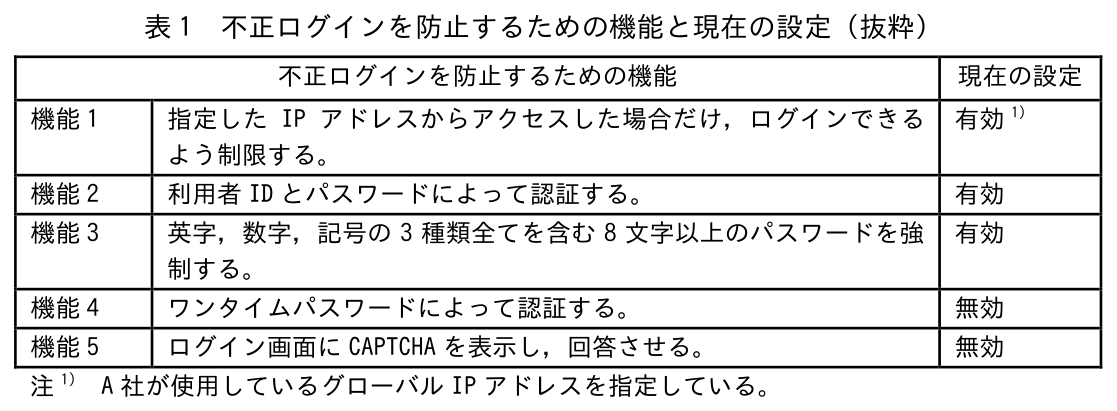
X サービスに備わっている不正ログインを防止するための機能と,A 社がX サービスに適用している現在の設定を表1 に示す。
A 社では,昨今の社会情勢を鑑みて,営業部員を対象にテレワーク制度の導入を検討することにした。社外からもX サービスを利用できるようにしたい。また,社外から不正アクセスされるリスクを低減するために,利用者認証を強化したい。そこで,機能1~5 の設定について,必要な変更を二つ実施することにした。
設問 A 社が実施することにした設定変更の組合せはどれか。解答群のうち,最も適切なものを選べ。
ア
【有効から無効に変更する機能】機能1 【無効から有効に変更する機能】機能4
イ
【有効から無効に変更する機能】機能1 【無効から有効に変更する機能】機能5
ウ
【有効から無効に変更する機能】機能2 【無効から有効に変更する機能】機能4
エ
【有効から無効に変更する機能】機能2 【無効から有効に変更する機能】機能5
オ
【有効から無効に変更する機能】機能3 【無効から有効に変更する機能】機能4
カ
【有効から無効に変更する機能】機能3 【無効から有効に変更する機能】機能5
正解:ア
やりたいことは2つある。社外からもX サービスを使えるようにすることと,社外から不正アクセスされるリスクを下げるために利用者認証を強化することである。
いまは機能1 によってA 社のグローバルIP アドレスからしかログインできない。テレワークでは社外のいろいろな回線から接続するので,この制限を外さないと使えない。よって機能1 を有効から無効にする。
ただし外すと,利用者IDとパスワードさえ知っていればどこからでもログインを試せるようになる。そこで無効になっている機能4 のワンタイムパスワードを有効にし,知識(パスワード)に加えて所持(ワンタイムパスワードを受け取る手段)も求める。よってア。
機能5 のCAPTCHA は,人ではなくプログラムによる総当たりを妨げるものである。効果はあるが「利用者が本人かどうか」を確かめる認証そのものの強化ではないので,ワンタイムパスワードほど効かない。機能2 と機能3 は認証の土台なので,これを無効にするのは強化と逆である。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問13
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 14
A 社は医療品の販売を行う従業員100 名の企業である。営業部では,オンプレミスのデータベースに顧客情報を格納している。
営業部では,図1 に示すバックアップポリシーを順守している。
1. データベースは毎週日曜日にフルバックアップを,それ以外の日は毎日の増分バックアップを毎日,別のテープメディアに取得する。
2. バックアップは1 週間分保存する。
3. データベースの目標復旧時点(RPO)は24 時間とする。
4. バックアップからの目標復旧時間(RTO)は6 時間とする。
5. バックアップを保存しているテープメディア(以下,バックアップテープという)は鍵付きのキャビネットに保管する。
6. バックアップはシステムを停止せずに取得する。
図1 営業部におけるバックアップポリシー
先日,金曜日に営業部では,アプリケーションの不具合によってデータベースの内部構造の破損(以下,論理破損という)が生じたので,データベースを復旧する必要が生じた。しかし,火曜日のバックアップテープが物理的に破損していたので,データベースをバックアップポリシーどおりには復旧できなかった。
そのため,営業部の情報セキュリティリーダーであるB 課長は,論理破損が起き,かつ,バックアップテープが物理的に破損していたとしてもデータベースを復旧できるようにする再発防止策を検討し,効果の高いものを選んだ。
設問 B 課長が選んだ再発防止策はどれか。解答群のうち,最も適切なものを選べ。
ア
DBMS をIaaS 上に構築したサーバで稼働させ,データベースもIaaS 上に格納する。
イ
データベースのレプリケーションを行って,データベースのコピーを確保する。
ウ
データベースを格納しているディスクをRAID5 構成にする。
エ
テープメディアに加え,NAS にもバックアップを1 週間分保存する。
オ
毎日1 回システムを停止させ,フルバックアップを取得する。
正解:エ
起きたことが2つ重なっている点が要点である。データベースの論理破損と,バックアップテープの物理破損である。どちらにも効くのは,バックアップを別の媒体にもう1組持っておくことである。よってエ。テープが壊れてもNAS 側から,NAS が壊れてもテープ側から復旧できる。
イのレプリケーションは,元のデータベースの内容をそのまま写すものなので,論理破損もそのまま写ってしまい復旧に使えない。ウのRAID5 はディスクが壊れたときに備えるもので,論理破損にもテープの破損にも効かない。アのIaaS への移行は動かす場所が変わるだけで,バックアップが二重になるわけではない。オの毎日フルバックアップは,そのテープが壊れていれば結局戻せないうえ,バックアップポリシーの「システムを停止せずに取得する」にも反する。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問14
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
問 15
A 社は,飲食店へのコンサルティングを行う従業員50 名の企業である。A 社の全てのPC では,マルウェア対策ソフト(以下,X ソフトという)が有効にされている。ある日,総務部の情報セキュリティリーダーであるC 課長は,部下のD さんから,次の連絡を受けた。
・A 社のPC のWeb ブラウザでWeb サイトを閲覧していたところ,PC がマルウェアに感染しているとの警告画面(以下,警告画面という)が全画面に表示された。
・警告画面が表示されたあと何もPC の操作をせずに直ちにC 課長に連絡をした。
C 課長は,情報システム部に報告した。情報システム部はD さんのPC を確認し,数時間後,図1 のとおり報告した。
1. 警告画面には,次が表示されていた。
・X ソフトの製品のロゴ
・マルウェアを削除するためのツールをインストールする指示
・サポートが必要な場合の電話番号とチャットウィンドウ
2. 念のため,X ソフトを使ってD さんのPC をスキャンしたが,マルウェアは検出されなかった。また,警告画面の表示は,X ソフトによるものではないことを確認した。
3. 昨今,類似した警告画面の事例の報告が日本国内で増えている。
図1 情報システム部からの報告
A 社では,警告画面が表示された場合の適切な対応について全従業員に周知することにした。
設問 周知すべきことはどれか。解答群のうち,最も適切なものを選べ。
ア
警告画面に,急いで対応する必要があるとの表示がある場合は,直ちに警告画面に表示された指示に従ってツールをインストールすること及びその具体的方法
イ
警告画面に表示された指示には従わずに,直ちにWeb ブラウザを終了すること及びその具体的方法
ウ
警告画面に表示されたツールと競合しないように,X ソフトをアンインストールし,警告画面に表示された指示に従ってツールをインストールすること及びその具体的方法
エ
警告画面に表示された電話番号に直ちに連絡し,サポートオペレーターの指示に従うこと
オ
警告画面に表示されている,X ソフトの製品のロゴが,製品開発元のWeb サイトに掲載されている正規の製品のロゴと同じである場合は,警告画面に表示された指示に従ってツールをインストールすること及びその具体的方法
正解:イ
警告画面はX ソフトによるものではなく,X ソフトでスキャンしてもマルウェアは見つかっていない。つまりこれは,感染したように見せかけて偽のツールを入れさせたり,サポート窓口と称する電話番号へ誘導したりする「サポート詐欺」の画面である。したがって画面の指示には従わず,Web ブラウザを終了するのが正しい。よってイ。
アとウとオは,指示に従ってツールを入れてしまうもので,いずれも攻撃者の思うつぼである。とくにオの「ロゴが正規のものと同じなら従う」は危うい。ロゴの画像はいくらでもまねできるので,本物である証拠にならない。ウにいたっては,まともに動いているX ソフトを消してしまう。エの電話も同じで,かけた先で遠隔操作ソフトを入れさせられたり,金銭を要求されたりする。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問15
⚠ この問題の誤りを報告
送信
報告ありがとうございました。内容を確認します。
この回の最終更新:
2026年9月9日
情報セキュリティマネジメント試験の他の過去問・演習
情報セキュリティマネジメント試験の過去問一覧
/
情報セキュリティマネジメント試験の一問一答で分野別に鍛える
 資格道場