 資格道場
情報セキュリティマネジメント試験 全分野の一問一答

📖 情報セキュリティマネジメント試験「全分野」の全360問と解説(一覧)
情報セキュリティマネジメント試験の全分野に関する一問一答(全360問)の正解と解説の一覧です。上の一問一答で実際に解いてから、ここで復習・確認できます。
-
問1.共通鍵暗号方式は暗号化と復号に同じ鍵を使用する暗号方式である。
正解:○(正しい)
解説:正しい。共通鍵暗号は、暗号化と復号に同じ1つの鍵を使う方式である。NIST SP 800-175B Rev.1(3.2)は、同じ鍵で保護をかけ、外したり確かめたりすると説明し、データを守るにはその鍵を秘密にしておく必要があるとしている。CRYPTREC暗号リストでは、AESやCamelliaが共通鍵暗号の128ビットブロック暗号に分類されている。鍵を相手と安全に共有する必要があるため、最初の鍵の確立には公開鍵暗号を使い、データの暗号化は共通鍵暗号で行う組み合わせがよく使われる(同4.5)。
根拠: NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 3.2 Symmetric-Key Algorithms/4.5 Symmetric vs. Asymmetric Cryptography / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:共通鍵暗号(128ビットブロック暗号 AES・Camellia)
-
問2.公開鍵暗号方式は暗号化と復号に異なる鍵(公開鍵と秘密鍵)を使用する暗号方式である。
正解:○(正しい)
解説:正しい。公開鍵暗号は、数学的に関係する公開鍵と秘密鍵の組を使う方式で、公開鍵は公開しても安全性は下がらないが、秘密鍵は秘密にしておく必要がある(NIST SP 800-175B Rev.1 3.3)。暗号化は公開鍵で行い、復号は対応する秘密鍵で行う。CRYPTREC暗号リストでは、RSA-OAEP(守秘)、ECDSAやRSA-PSS(署名)、DH・ECDH(鍵共有)などが公開鍵暗号に分類されている。共通鍵暗号よりかなり遅いため、大量のデータの処理には使われない(同3.3)。
根拠: NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 3.3 Asymmetric-Key Algorithms / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:公開鍵暗号(署名・守秘・鍵共有)
-
問3.AES(Advanced Encryption Standard)は共通鍵暗号方式のブロック暗号アルゴリズムであり、128/192/256ビット鍵が選択できる。
正解:○(正しい)
解説:正しい。AES(Advanced Encryption Standard)は、米国NISTがFIPS 197で定めた共通鍵暗号で、128ビット単位のブロックでデータを暗号化・復号するブロック暗号である。鍵長は128・192・256ビットの3種類を使える(FIPS 197 1章)。日本のCRYPTREC暗号リストでも、電子政府推奨暗号リストの共通鍵暗号「128ビットブロック暗号」に、Camelliaとともに掲載されている。
根拠: NIST FIPS 197 Advanced Encryption Standard (AES)(2001年/2023年5月 Update 1) 1 Introduction(鍵長128・192・256ビット、128ビット単位のブロック) / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:共通鍵暗号(128ビットブロック暗号 AES)
-
問4.RSA暗号は公開鍵暗号方式の代表的アルゴリズムで、大きな素数の積の素因数分解が困難であることを安全性の根拠とする。
正解:○(正しい)
解説:正しい。RSAは公開鍵暗号の代表的な方式で、CRYPTRECの設定基準は「素因数分解問題ベースの公開鍵暗号(IFC)」に分類している(2.2.1)。同じ表2では、RSAの鍵長2048ビットが112ビット、3072ビットが128ビットのセキュリティ強度に当たる。新たに暗号化や署名を行うときは、2040年までは原則として128ビット以上を選ぶべきとされ、112ビットは2030年までの移行完遂期間として条件付きで許容されている(3.2 表5)。
-
問5.楕円曲線暗号(ECC)はRSAより短い鍵長で同等の安全性を実現できる公開鍵暗号方式である。
正解:○(正しい)
解説:正しい。楕円曲線暗号(ECC)は、楕円曲線の数学を使う公開鍵暗号である。CRYPTRECの設定基準の表2では、128ビットのセキュリティ強度に当たる鍵長が、RSAでは3072ビット、ECCでは256ビット(P-256など)とされ、同じ安全性をはるかに短い鍵で実現できる。NIST SP 800-175B Rev.1(3.3.1.2)も、ECDSAはDSAやRSAより鍵長がかなり短く、記憶領域や伝送帯域が少なくて済み、処理も一般に速いとしている。
根拠: 暗号強度要件(アルゴリズム及び鍵長選択)に関する設定基準 CRYPTREC LS-0003-2022r1(デジタル庁・総務省・経済産業省、2022年3月 Ver.1.0) 2.2.1 公開鍵暗号の推定セキュリティ強度(表2:128ビット=RSA k=3072・ECC P-256) / NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 3.3.1.2 ECDSA
-
問6.ハイブリッド暗号方式は共通鍵暗号と公開鍵暗号を組み合わせ、両者の長所を活かす方式である。
正解:○(正しい)
解説:正しい。ハイブリッド暗号方式は、公開鍵暗号と共通鍵暗号を組み合わせる方式である。NIST SP 800-175B Rev.1(4.5)は、公開鍵暗号は全体として必要な鍵の数が少なく、共通鍵暗号は大幅に速いことから、署名と最初の鍵の確立には公開鍵暗号を、データの暗号化には共通鍵暗号を使う組み合わせがよく使われると説明している。TLSでも、暗号通信に先立つハンドシェイクで、そのセッションで使うセッション鍵を共有する(IPA TLS暗号設定ガイドライン 2.1.2)。
根拠: NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 4.5 Symmetric vs. Asymmetric Cryptography / IPA・NICT TLS暗号設定ガイドライン Ver.3.1.1(CRYPTREC GL-3001-3.1.1、2025年4月) 2.1.2 SSL/TLSプロトコル概要(ハンドシェイクでセッション鍵を共有)
-
問7.ハッシュ関数は任意長の入力から固定長の出力を生成し、出力から入力を復元することは事実上不可能(一方向性)である。
正解:○(正しい)
解説:正しい。ハッシュ関数は、任意の長さの入力から、あらかじめ決まった長さの値(ハッシュ値、メッセージダイジェスト)を出力する関数である。NIST SP 800-175B Rev.1(3.1)は、暗号学的ハッシュ関数は一方向性を持ち、ハッシュ値から入力に戻すことは現実的でないと説明している。同じデータからは同じハッシュ値が得られるので、保存や送信の前後でハッシュ値を比べ、データが変わっていないかを確かめる使い方がある。
根拠: NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 3.1 Cryptographic Hash Functions / NIST CSRC Glossary「hash function」 定義
-
問8.SHA-256は256ビット長のハッシュ値を生成する暗号学的ハッシュ関数で、現在広く利用されている。
正解:○(正しい)
解説:正しい。SHA-256は、米国NISTのFIPS 180-4が定めるハッシュ関数の一つで、最終的な出力は256ビットのメッセージダイジェストである(6.2)。CRYPTREC暗号リストでも、電子政府推奨暗号リストのハッシュ関数に掲載されている。一方、同じFIPS 180-4に含まれるSHA-1は、CRYPTRECでは運用監視暗号リスト(互換性維持以外の目的での利用は推奨しない)に置かれている。
根拠: NIST FIPS 180-4 Secure Hash Standard (SHS)(2015年8月) 6.2 SHA-256(最終結果は256ビットのメッセージダイジェスト) / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:ハッシュ関数(SHA-256)/運用監視暗号リスト:ハッシュ関数(SHA-1)
-
問9.ソルトはパスワードをハッシュ化する際に付加するランダムな値で、レインボーテーブル攻撃への対策となる。
正解:○(正しい)
解説:正しい。ソルトは、パスワードをハッシュ化する前に付け加えるランダムな値である。NISTの用語集は、ソルトを、ある計算の結果を攻撃者が別の場面で使い回せないようにするための値と定義している。NIST SP 800-132(付録A.2.1)は、ソルトによって一つのパスワードから得られる結果が多数になり、攻撃者が結果の表を作るのが難しくなると説明する。事前に計算した表を使うレインボーテーブル攻撃の対策になる。
根拠: NIST CSRC Glossary「salt」 定義(出典 NIST SP 800-63-4) / NIST SP 800-132 Recommendation for Password-Based Key Derivation Part 1: Storage Applications(2010年12月) 付録A.2.1 Length of the Salt
-
問10.ストレッチング(ハッシュ計算の繰り返し)はハッシュ計算を意図的に遅くして総当たり攻撃の負荷を増やす技法である。
正解:○(正しい)
解説:正しい。ストレッチングは、パスワードのハッシュ計算を何度も繰り返し、1回の照合に必要な計算量を増やす技法である。NIST SP 800-132(5.2・付録A.2.2)は、繰り返し回数は鍵の導出に必要な計算を増やし、辞書攻撃や総当たり攻撃を難しくするためのものと説明する。NIST SP 800-63B-4(3.1.1.2)も、パスワードはソルトとコスト係数を入力とするハッシュ方式で保管し、コスト係数は性能を損なわない範囲でできるだけ大きくするよう求めている。
根拠: NIST SP 800-132 Recommendation for Password-Based Key Derivation Part 1: Storage Applications(2010年12月) 5.2 The Iteration Count (C)/付録A.2.2 Iteration Count / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.1.1.2 Password Verifiers
-
問11.デジタル署名は秘密鍵で署名を生成し公開鍵で検証することで、署名者の真正性とメッセージの完全性を担保する。
正解:○(正しい)
解説:デジタル署名は秘密鍵で署名生成・公開鍵で検証することで、署名者の真正性とメッセージの完全性を担保する。さらに署名者は後から「自分は署名していない」と否認できないため、否認防止(Non-repudiation)にも寄与する重要な技術。
-
問12.電子証明書は認証局(CA)が発行し、公開鍵と所有者の対応関係をCAの署名で保証する仕組みである。
正解:○(正しい)
解説:電子証明書は認証局(CA)が発行し、公開鍵とその所有者(個人・組織)の対応関係をCAの署名で保証する仕組み。国際標準形式はX.509で、SSL/TLSサーバ証明書・クライアント証明書・コードサイニング証明書等で広く使われる。
-
問13.PKI(Public Key Infrastructure)は公開鍵暗号と電子証明書を運用するための信頼基盤である。
正解:○(正しい)
解説:正しい。PKI(公開鍵基盤)は、公開鍵証明書を発行・維持・失効させるための枠組みである(NISTの用語集)。RFC 5280(3章)は、PKIの構成要素として、証明書を使う利用者(エンドエンティティ)、認証局(CA)、CAから一部の管理業務を任される登録局(RA)、CRLを発行する者、証明書とCRLを保管・配布するリポジトリを挙げている。証明書の失効の状態は、CRLやOCSPで提供される。
根拠: NIST CSRC Glossary「public key infrastructure (PKI)」 定義(出典 FIPS 186-5ほか) / RFC 5280 Internet X.509 Public Key Infrastructure Certificate and CRL Profile(IETF) 3 Overview of Approach(構成要素)
-
問14.TLS(Transport Layer Security)はインターネット上の通信を暗号化するプロトコルで、HTTPSの基盤となる。
正解:○(正しい)
解説:正しい。TLSは、通信する2者の間に安全な通信路を作るプロトコルで、RFC 8446(1章)は、サーバの認証、通信内容の秘匿、改ざんの検知を提供すると定めている。HTTPの通信をTLSで保護する方法はRFC 2818に定められており、これがHTTPSである。古い版は使わないことになっており、SSL 2.0はRFC 6176、SSL 3.0はRFC 7568で使用が禁じられ、TLS 1.0・1.1はRFC 8996で廃止(deprecated)された。
根拠: RFC 8446 The Transport Layer Security (TLS) Protocol Version 1.3(IETF) 1 Introduction / RFC 2818 HTTP Over TLS(IETF) Abstract / RFC 6176 Prohibiting Secure Sockets Layer (SSL) Version 2.0(IETF) Abstract / RFC 7568 Deprecating Secure Sockets Layer Version 3.0(IETF) Abstract / RFC 8996 Deprecating TLS 1.0 and TLS 1.1(IETF) Abstract
-
問15.IPsecはネットワーク層で通信の暗号化・認証を行うプロトコル群で、VPN構築に広く使われる。
正解:○(正しい)
解説:正しい。IPsecは、IPv4・IPv6のIP層の通信に暗号化や認証などのセキュリティを提供する仕組みで(RFC 4301 1.1)、IP層はOSI基本参照モデルのネットワーク層に当たる。主な構成要素は、完全性と送信元の認証を提供するAH、それに加えて機密性も提供するESPという2つのセキュリティプロトコルと、鍵を管理するIKEである(同1.1・3.2)。RFC 4301は、VPNサービスを提供するセキュリティゲートウェイの例も挙げている。
根拠: RFC 4301 Security Architecture for the Internet Protocol(IETF) 1.1 Summary of Contents of Document/3.2 How IPsec Works/4.4 Major IPsec Databases(VPNサービスを提供するセキュリティゲートウェイの例) / IPA 基本情報技術者試験(レベル2)シラバス Ver.9.2 中分類10 ネットワーク 3.通信プロトコル(1)②〜⑤(データリンク層・ネットワーク層のIP・トランスポート層のTCP/UDP・アプリケーション層)
-
問16.多要素認証(MFA)は知識情報・所持情報・生体情報のうち2つ以上を組み合わせる認証方式である。
正解:○(正しい)
解説:正しい。多要素認証は、認証の3要素である知識情報(パスワードなど)、所持情報(利用者が持っている機器など)、生体情報(指紋や顔など)のうち、2つ以上を組み合わせて認証する方式で、2つの要素を使うものを2要素認証という(総務省「国民のためのサイバーセキュリティサイト」)。NISTの用語集も、種類の異なる認証要素を2つ以上使う認証と定義している。同じ種類の要素を2つ重ねても多要素認証にはならない。
根拠: 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例) / NIST CSRC Glossary「multi-factor authentication (MFA)」 定義(出典 CNSSI 4009-2022ほか)
-
問17.TOTP(Time-based One-Time Password)は時刻情報を基に一定時間ごとに変化するワンタイムパスワード方式である。
正解:○(正しい)
解説:正しい。TOTP(Time-based One-Time Password)はRFC 6238が定める方式で、HMACを使うワンタイムパスワード方式HOTP(RFC 4226)のカウンタの代わりに、現在時刻から求めた値を使う。基準時刻からの経過時間を一定の時間幅(推奨の既定値は30秒)で割った値Tからパスワードを計算するので、時間幅ごとに値が変わる(4.2・5.2)。利用者側と検証側は、同じ秘密の鍵と同じ時間幅を共有している必要がある(3章 R2・R4)。
根拠: RFC 6238 TOTP: Time-Based One-Time Password Algorithm(IETF) 1.1・3 Algorithm Requirements(R1〜R4)・4.2 Description・5.2 Validation and Time-Step Size / RFC 4226 HOTP: An HMAC-Based One-Time Password Algorithm(IETF) 7.2 Validation of HOTP Values
-
問18.FIDO2はパスワードに依存しない認証標準規格で、生体認証やセキュリティキーを利用する。
正解:○(正しい)
解説:正しい。FIDO2は、FIDO Allianceが推進する、パスワードに頼らない認証の標準(WebAuthnとCTAP)である。利用者の端末やセキュリティキーが秘密鍵を持ち、サービスには公開鍵を登録する。生体認証やPINの確認は端末の中で行われ、生体情報がサーバに送られることはない(FIDO Alliance)。NIST SP 800-63B-4(3.2.5.2)は、WebAuthnを、認証の結果を接続先の名前に暗号的に結び付けることでフィッシング耐性を持つ例として挙げている。
根拠: FIDO Alliance「Passkeys」(FAQ) FIDO2(WebAuthnとCTAP)/公開鍵暗号の利用/生体情報は端末内にとどまりサーバに送られない/フィッシング耐性 / Passkey Central(FIDO Alliance)「How Passkeys Work」 登録時に秘密鍵を端末が保持し公開鍵をサービスに登録/サインイン時にチャレンジへ署名しサーバが公開鍵で検証 / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.2.5 Phishing Resistance/3.2.5.2 Verifier Name Binding
-
問19.シングルサインオン(SSO)は1回の認証で複数のシステム・サービスを利用できる仕組みである。
正解:○(正しい)
解説:正しい。シングルサインオン(SSO)は、1つのアカウントとその認証手段で、複数のアプリケーションを続けて利用できるようにする認証の仕組みで、一般にフェデレーションのプロトコルで実現される(NISTの用語集、出典 SP 800-63-4)。代表的なプロトコルに、XMLのアサーションで認証や属性の情報を伝えるSAML 2.0や、OAuth 2.0の上に認証の層を加え、IDトークンで認証の結果を伝えるOpenID Connectがある。
根拠: NIST CSRC Glossary「single sign-on (SSO)」 定義(出典 NIST SP 800-63-4) / OASIS Assertions and Protocols for the OASIS Security Assertion Markup Language (SAML) V2.0(saml-core-2.0-os、2005年3月) Abstract(認証・属性・認可に関するXMLのアサーション)/2 SAML Assertions / OpenID Connect Core 1.0(OpenID Foundation) 1 Introduction(OAuth 2.0の上の認証の層)/2 ID Token(JWTで表現)
-
問20.OAuth 2.0はパスワードを第三者アプリに渡さずアクセス権限を委譲するための認可フレームワークである。
正解:○(正しい)
解説:正しい。OAuth 2.0(RFC 6749)は認可のフレームワークで、第三者のアプリケーションが、利用者(リソースオーナー)の承認を得て、サービス上の保護された資源に限定的にアクセスできるようにする。RFC 6749(1章)は、従来は利用者が自分のパスワードを第三者に渡す必要があった問題を挙げ、OAuthではアプリが利用者の資格情報の代わりに、範囲や有効期間を示すアクセストークンを使うと説明している。
根拠: RFC 6749 The OAuth 2.0 Authorization Framework(IETF) Abstract・1 Introduction
-
問21.OpenID Connect(OIDC)はOAuth 2.0を拡張した認証プロトコルで、IDトークンによりユーザIDの提供を行う。
正解:○(正しい)
解説:OpenID Connect(OIDC)はOAuth 2.0の認可フレームワークを拡張し、IDトークン(JWT形式)によりユーザの認証情報も提供する。Googleログインやその他のソーシャルログインで広く採用され、SSOの標準的な仕組みの一つ。
-
問22.SAML(Security Assertion Markup Language)はXMLベースの認証・認可情報を交換するための標準規格である。
正解:○(正しい)
解説:SAML(Security Assertion Markup Language)はXMLベースで認証・認可情報を交換する標準規格。企業向けSSO(特にエンタープライズSaaS連携)で広く使われ、IdP(ID Provider)とSP(Service Provider)間でアサーションをやり取りする。
-
問23.RBAC(Role-Based Access Control)は利用者にロール(役割)を割り当て、ロールに紐付く権限でアクセス制御を行う方式である。
正解:○(正しい)
解説:正しい。RBAC(ロールベースアクセス制御)は、資源に対して許される操作を、個々の利用者ではなくロール(役割)に結び付けて管理する方式である(NISTの用語集)。利用者は担当する役割を割り当てられ、その役割の権限を得る。NIST SP 800-53 Rev.5の定義では、ロールの権限は組織内で決められた職務の遂行に必要な権限を反映するのが一般的で、1つのロールを1人にも複数の人にも当てはめられる。
根拠: NIST CSRC Glossary「role-based access control (RBAC)」 定義(出典 NIST SP 800-95・SP 800-53 Rev.5)
-
問24.最小権限の原則は利用者やプロセスに業務遂行上必要な最小限の権限のみを付与する考え方である。
正解:○(正しい)
解説:正しい。最小権限の原則は、利用者や利用者の代わりに動くプロセスのアクセス権限を、与えられた業務の遂行に必要な最小限に制限するという原則である(NISTの用語集、出典 SP 800-12 Rev.1ほか)。総務省「国民のためのサイバーセキュリティサイト」も、すべての利用者にすべての権限を与えるのではなく、職務や役割に応じて必要最低限のアクセスを許可し、人事異動や退職のたびに権限を見直すよう求めている。
根拠: NIST CSRC Glossary「least privilege」 定義(出典 CNSSI 4009-2022・NIST SP 800-12 Rev.1ほか) / 総務省 国民のためのサイバーセキュリティサイト「アクセス制御・管理」 職務や役割によって最小限の権限を付与する/アクセス権の確認
-
問25.二要素認証で『所持情報』に該当するものは、ハードウェアトークン・スマートフォン・ICカード等である。
正解:○(正しい)
解説:正しい。所持情報は、利用者が持っている物による認証の要素である。総務省「国民のためのサイバーセキュリティサイト」は、利用者が持っている機器(所持情報)にショートメッセージで送ったパスコードを入力させる例を挙げている。NIST SP 800-63B-4も、ワンタイムパスワードを表示する機器や、SMSなどで連絡を受けるスマートフォンを「持っているもの」とし、NISTの用語集は所持の要素の例に暗号機能を持つ識別装置やトークンを挙げる。
根拠: 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例) / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.1.3 Out-of-Band Devices/3.1.4 Single-Factor OTP / NIST CSRC Glossary「multi-factor authentication (MFA)」 定義(something you have の例)
-
問26.メッセージ認証符号(MAC)は、送信者の秘密鍵で生成するため、改ざんの検知に加えて、送信者による否認の防止にも使える。
正解:×(誤り)
解説:誤り。MACは送信者と受信者が共有する共通鍵で生成・検証するため、改ざんの検知はできるが、受信者も同じMACを作れるので否認防止にはならない。否認防止には秘密鍵によるデジタル署名を使う。
-
問27.チャレンジレスポンス認証では、利用者が入力したパスワードそのものをネットワークに送信し、サーバ側で登録済みのパスワードと照合する。
正解:×(誤り)
解説:誤り。チャレンジレスポンス認証では、サーバが毎回異なるチャレンジ(乱数)を送り、利用者側がチャレンジとパスワードから計算したレスポンスを返すので、パスワードそのものはネットワークに流れない。
-
問28.AESは公開鍵暗号方式の代表的なアルゴリズムで、デジタル署名に広く利用される。
正解:×(誤り)
解説:誤り。AESは共通鍵暗号のブロック暗号で、暗号化と復号に同じ鍵を使う(FIPS 197、CRYPTREC暗号リストの共通鍵暗号「128ビットブロック暗号」)。デジタル署名は、署名者の秘密鍵で署名を作り、対応する公開鍵で検証する公開鍵暗号の使い方であり(NIST SP 800-175B Rev.1 3.3)、CRYPTREC暗号リストで署名に分類されているのは、ECDSA・EdDSA・RSA-PSSなどの公開鍵暗号である。
根拠: NIST FIPS 197 Advanced Encryption Standard (AES)(2001年/2023年5月 Update 1) 1 Introduction(鍵長128・192・256ビット、128ビット単位のブロック) / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:共通鍵暗号(AES)/公開鍵暗号・署名(DSA・ECDSA・EdDSA・RSA-PSS・RSASSA-PKCS1-v1_5) / NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 3.3 Asymmetric-Key Algorithms
-
問29.RSA暗号は共通鍵暗号方式のアルゴリズムで、離散対数問題の困難性を安全性の根拠とする。
正解:×(誤り)
解説:誤り。RSAは公開鍵暗号で、安全性の根拠は大きな素数の積の素因数分解の困難性。離散対数問題はDH鍵交換等の根拠。
-
問30.ハイブリッド暗号方式は2つの異なる公開鍵暗号アルゴリズムを組み合わせて利用する方式である。
正解:×(誤り)
解説:誤り。ハイブリッド暗号は共通鍵暗号と公開鍵暗号を組み合わせ、本文を共通鍵で・共通鍵を公開鍵で暗号化する方式。
-
問31.ハッシュ関数は同じ入力から異なるハッシュ値を生成し、出力から入力を簡単に復元できる特性を持つ。
正解:×(誤り)
解説:誤り。ハッシュ関数は同じ入力からは常に同じハッシュ値を生成し、出力から入力を復元することは事実上不可能(一方向性)。
-
問32.SHA-256は128ビットのハッシュ値を生成する暗号学的ハッシュ関数である。
正解:×(誤り)
解説:誤り。SHA-256は名前の通り256ビット(32バイト)のハッシュ値を生成する。128ビット出力はMD5。
-
問33.HMACは、ハッシュ関数だけで計算し鍵を用いないため、データを受け取った誰もが同じ値を計算して検証できる。
正解:×(誤り)
解説:誤り。HMACは、ハッシュ関数と、送信者と受信者が共有する秘密の鍵を組み合わせてメッセージ認証符号(MAC)を計算する方式である(RFC 2104)。NISTの用語集は、MACを共通鍵を使って偶然や意図的なデータの変更を検出するための値と定義している。受信者は同じ鍵で計算し直して一致を確かめ、データの完全性と送信元を確認する(NIST SP 800-175B Rev.1 4.2)。CRYPTREC暗号リストも、HMACをメッセージ認証コードに掲載している。
根拠: RFC 2104 HMAC: Keyed-Hashing for Message Authentication(IETF) Abstract / NIST CSRC Glossary「message authentication code (MAC)」 定義(出典 NIST SP 800-152・SP 800-57 Part 1 Rev.5ほか) / NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 4.2 Data Integrity, Identity Authentication, and Source Authentication / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:メッセージ認証コード(CMAC・HMAC)
-
問34.デジタル署名は公開鍵で署名を生成し秘密鍵で検証することで真正性を担保する。
正解:×(誤り)
解説:誤り。デジタル署名は秘密鍵で署名を生成し、公開鍵で検証する。鍵の役割が逆。
-
問35.TLSは現在TLS 1.0が標準として推奨されている最新バージョンである。
正解:×(誤り)
解説:誤り。TLS 1.0・1.1は、2021年3月のRFC 8996で正式に廃止(deprecated)された。RFC 8996は、これらの版が現在推奨される暗号アルゴリズムや仕組みに対応していないことを理由に挙げ、TLS 1.2は2008年から推奨版となり、2018年にTLS 1.3(RFC 8446)が後継になったと説明している。IPAのTLS暗号設定ガイドライン(Ver.3.1.1)も、TLS 1.0・1.1を例外的な設定基準でのみ使えるものとしている。
根拠: RFC 8996 Deprecating TLS 1.0 and TLS 1.1(IETF) Abstract / IPA・NICT TLS暗号設定ガイドライン Ver.3.1.1(CRYPTREC GL-3001-3.1.1、2025年4月) 1.1 本書の内容及び位置付け(TLS1.0・TLS1.1はセキュリティ例外型のみで利用可能)
-
問36.IPsecはアプリケーション層で通信を暗号化するプロトコルである。
正解:×(誤り)
解説:誤り。IPsecは、IP層の通信に暗号化や認証を提供する仕組みで(RFC 4301 1.1)、IPはOSI基本参照モデルのネットワーク層(第3層)のプロトコルである(IPA 基本情報技術者試験シラバス)。IP層で保護するため、その上で動くTCPやUDP、HTTPなどの通信はまとめて保護の対象になる。アプリケーションの通信を守る方式としては、HTTPやSMTPなどの下に位置して暗号化と認証を行うTLSがある(IPA TLS暗号設定ガイドライン 2.1.2)。
根拠: RFC 4301 Security Architecture for the Internet Protocol(IETF) 1.1 Summary of Contents of Document / IPA 基本情報技術者試験(レベル2)シラバス Ver.9.2 中分類10 ネットワーク 3.通信プロトコル(1)②〜⑤(データリンク層・ネットワーク層のIP・トランスポート層のTCP/UDP・アプリケーション層) / IPA・NICT TLS暗号設定ガイドライン Ver.3.1.1(CRYPTREC GL-3001-3.1.1、2025年4月) 2.1.2 SSL/TLSプロトコル概要
-
問37.多要素認証(MFA)は同じ要素のもの(例:パスワード2つ)を複数組み合わせる認証方式である。
正解:×(誤り)
解説:誤り。多要素認証は、知識情報・所持情報・生体情報という種類の異なる要素のうち、2つ以上を組み合わせる認証である(総務省「国民のためのサイバーセキュリティサイト」)。NISTの用語集も、種類の異なる(distinct)要素を2つ以上要求する認証と定義している。パスワードを2つ入力させても、どちらも知っていることによる知識情報なので、使っている要素は1種類だけである。
根拠: 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例) / NIST CSRC Glossary「multi-factor authentication (MFA)」 定義(出典 CNSSI 4009-2022・NIST SP 1800-17ほか)
-
問38.TOTPは利用者の現在地(位置情報)を基に生成される一時的なパスワードである。
正解:×(誤り)
解説:誤り。TOTP(RFC 6238)は、HMACを使うワンタイムパスワード方式HOTP(RFC 4226)を、時刻に基づくように拡張した方式である。基準時刻からの経過時間を時間幅(推奨の既定値30秒)で割った値と、利用者側と検証側が共有する秘密の鍵からパスワードを計算する(4.2)。検証側も同じ時刻と鍵から値を計算して照合するため、両者が現在時刻を知っている必要がある(3章 R1)。位置情報は計算に使わない。
-
問39.FIDO2はパスワードの定期変更を強制するパスワードベースの認証規格である。
正解:×(誤り)
解説:誤り。FIDO2は、パスワードに頼らない認証の標準(WebAuthnとCTAP)である(FIDO Alliance)。端末やセキュリティキーに保管した秘密鍵でサーバからのチャレンジに署名し、サーバが登録済みの公開鍵で検証する仕組みなので、パスワードの定期変更を強制する性質は無い。なお、NIST SP 800-63B-4(3.1.1.2)は、パスワードを使う場合でも定期的な変更を利用者に求めてはならないとしている。
根拠: FIDO Alliance「Passkeys」(FAQ) FIDO2(WebAuthnとCTAP)/公開鍵暗号の利用/生体情報は端末内にとどまりサーバに送られない/フィッシング耐性 / Passkey Central(FIDO Alliance)「How Passkeys Work」 登録時に秘密鍵を端末が保持し公開鍵をサービスに登録/サインイン時にチャレンジへ署名しサーバが公開鍵で検証 / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.1.1.2 Password Verifiers(定期的な変更を求めない)
-
問40.シングルサインオン(SSO)はサービスごとに毎回個別認証を行う必要がある仕組みである。
正解:×(誤り)
解説:誤り。シングルサインオン(SSO)は、1つのアカウントとその認証手段で、複数のアプリケーションを続けて利用できるようにする仕組みである(NISTの用語集)。サービスごとに毎回認証するのは、SSOを使わない場合の形である。SSOでは、認証を行った側がその結果をSAMLのアサーションやOpenID ConnectのIDトークンで各サービスに伝えるので、利用者は連携先ごとに認証し直さずに済む。
根拠: NIST CSRC Glossary「single sign-on (SSO)」 定義(出典 NIST SP 800-63-4) / OASIS Assertions and Protocols for the OASIS Security Assertion Markup Language (SAML) V2.0(saml-core-2.0-os、2005年3月) Abstract(認証・属性・認可に関するXMLのアサーション)/2 SAML Assertions / OpenID Connect Core 1.0(OpenID Foundation) 1 Introduction(OAuth 2.0の上の認証の層)/2 ID Token(JWTで表現)
-
問41.OAuthは第三者アプリにユーザのID・パスワードそのものを渡してアクセスを許可する認証方式である。
正解:×(誤り)
解説:誤り。RFC 6749(1章)は、利用者のパスワードを第三者のアプリに渡す従来の方法では、アプリがパスワードを保存しなければならないなどの問題があると指摘し、OAuth 2.0では、アプリが利用者の資格情報の代わりに、認可サーバが利用者の承認を得て発行するアクセストークンで資源にアクセスすると定めている。また、OAuth 2.0は認可の仕組みで、利用者の認証の層はOpenID ConnectがOAuth 2.0の上に加えている。
根拠: RFC 6749 The OAuth 2.0 Authorization Framework(IETF) Abstract・1 Introduction / OpenID Connect Core 1.0(OpenID Foundation) 1 Introduction(OAuth 2.0の上の認証の層)/2 ID Token(JWTで表現)
-
問42.RBAC(Role-Based Access Control)は利用者個人ごとに直接アクセス権限を割り当てる方式である。
正解:×(誤り)
解説:誤り。RBACは、資源に対して許される操作を、個々の利用者ではなくロール(役割)に結び付け、利用者には役割を割り当てる方式である(NISTの用語集)。利用者ごとに直接権限を設定するのはRBACではない。なお、DAC(任意アクセス制御)は、資源の所有者が、誰にどのアクセス権を与えるかを自分の判断で決められる方式である(NISTの用語集、出典 SP 800-192)。
根拠: NIST CSRC Glossary「role-based access control (RBAC)」 定義 / NIST CSRC Glossary「discretionary access control (DAC)」 定義(出典 NIST SP 800-192・SP 800-53 Rev.5)
-
問43.リスクベース認証は、利用者の端末やアクセス元のIPアドレスなどにかかわらず、ログインのたびに必ず追加の認証を要求する方式である。
正解:×(誤り)
解説:誤り。リスクベース認証は、端末・アクセス元・時間帯などが普段と異なり不正の疑いがあると判定したときにだけ、秘密の質問やワンタイムパスワードなどの追加の認証を求める方式である。
-
問44.OCSPは、認証局が定期的に発行する失効した証明書の一覧を利用者が取得し、対象の証明書が載っていないかを自分で照合する方式である。
正解:×(誤り)
解説:誤り。説明はCRL(証明書失効リスト)の方式である。CRLは、認証局が失効させた証明書をシリアル番号で並べて署名・公開するリストで、利用者は新しいCRLを取得し、対象の証明書が載っていないかを確かめる(RFC 5280 3.3)。OCSPは、CRLを必要とせずに証明書の現在の状態を判断するためのプロトコルで、OCSPクライアントがOCSPレスポンダに個々の証明書の状態を問い合わせ、応答を受け取る(RFC 6960 Abstract・2章)。
根拠: RFC 5280 Internet X.509 Public Key Infrastructure Certificate and CRL Profile(IETF) 3.3 Revocation / RFC 6960 X.509 Internet Public Key Infrastructure Online Certificate Status Protocol - OCSP(IETF) Abstract・2 Protocol Overview
-
問45.共通鍵暗号方式は公開鍵暗号方式に比べて処理速度が一般的に遅い。
正解:×(誤り)
解説:誤り。NIST SP 800-175B Rev.1(4.5)は、共通鍵暗号の主な利点は速さで、一般に公開鍵暗号よりかなり速いとしている。公開鍵暗号は処理が遅いため大量のデータの処理には使われず(3.3)、公開鍵暗号で署名や最初の鍵の確立を行い、データの暗号化は共通鍵暗号で行うハイブリッドの方式がよく使われる(4.5)。
-
問46.電子証明書は利用者が自分自身で発行・自署するもので、第三者機関は関与しない。
正解:×(誤り)
解説:誤り。電子証明書(公開鍵証明書)は、公開鍵の値とその持ち主を結び付けるデータで、その結び付きは、信頼された認証局(CA)が証明書にデジタル署名することで保証される(RFC 5280 3.1)。利用者は、CAに直接または登録局(RA)を通じて登録したうえで、CAから証明書を発行される(同3.5)。TLSでも、ブラウザはあらかじめ登録された認証局の証明書を信頼の起点として、サーバ証明書の正当性を確かめる(IPA TLS暗号設定ガイドライン 2.1.2)。
根拠: RFC 5280 Internet X.509 Public Key Infrastructure Certificate and CRL Profile(IETF) 3.1 X.509 Version 3 Certificate/3.5 Management Protocols (a) registration / IPA・NICT TLS暗号設定ガイドライン Ver.3.1.1(CRYPTREC GL-3001-3.1.1、2025年4月) 2.1.2 SSL/TLSプロトコル概要(ルートCAを信頼の起点とした検証)
-
問47.PKIにおけるCRL(Certificate Revocation List)は新規発行された証明書の一覧である。
正解:×(誤り)
解説:誤り。CRL(証明書失効リスト)は、認証局(CA)が発行した証明書のうち有効期限より前に失効させたものを、シリアル番号で並べ、CAなどが署名して公開するリストである(RFC 5280 3.3)。名前の変更や秘密鍵の漏えい(またはその疑い)などがあると、CAは証明書を失効させる。証明書を使う側は、署名と有効期限を確かめるだけでなく、新しいCRLにその証明書が載っていないかも確かめる。
根拠: RFC 5280 Internet X.509 Public Key Infrastructure Certificate and CRL Profile(IETF) 3.3 Revocation / NIST CSRC Glossary「certificate revocation list (CRL)」 定義
-
問48.生体認証は1度登録すれば変更が容易で、漏えいしても安全である。
正解:×(誤り)
解説:誤り。生体認証は、指紋・顔・虹彩・声などの身体的・行動的な特徴を使う認証である。NIST SP 800-63B-4(3.2.3)は、生体の特徴は秘密ではなく、写真や物に残った指紋などから本人の同意なく取られうること、パスワードや証明書のように取り消せる仕組み(テンプレート保護)は利用できる場面が限られることを挙げている。そのため、生体認証は持ち物の認証器と組み合わせた多要素認証の一部としてのみ使うよう求めている。
-
問49.ICカード認証は所持情報・知識情報・生体情報のうち『生体情報』に分類される。
正解:×(誤り)
解説:誤り。ICカードは利用者が持っている物なので、所持情報に当たる。総務省「国民のためのサイバーセキュリティサイト」は認証の3要素を知識情報・所持情報・生体情報とし、生体情報の例に指紋や顔を挙げている。NISTの用語集も、所持の要素(something you have)の例に暗号機能を持つ識別装置やトークンを、生体の要素(something you are)の例に生体情報を挙げている。
根拠: 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例) / NIST CSRC Glossary「multi-factor authentication (MFA)」 定義(出典 CNSSI 4009-2022:something you know/have/are の例)
-
問50.ゼロトラストモデルでは社内ネットワークからのアクセスを信頼し、認証や検証を省略する。
正解:×(誤り)
解説:誤り。ゼロトラストは、資産や利用者アカウントに、物理的な場所やネットワーク上の場所(社内LANかインターネットか)だけを理由に暗黙の信頼を与えないという考え方である(NIST SP 800-207 Abstract)。同書2.1の原則は、社内のネットワークからのアクセスにも社外からと同じセキュリティ要件を課すこと、資源へのアクセスはセッションごとに、要求者の信頼性を評価してから最小限の権限で認めることを挙げている。
根拠: NIST SP 800-207 Zero Trust Architecture(2020年8月) Abstract/2.1 Tenets of Zero Trust(2・3)
-
問51.AESアルゴリズムが採用している暗号方式の分類はどれか。
- ア.量子暗号方式
- イ.公開鍵暗号方式
- ウ.ハイブリッド暗号方式
- エ.共通鍵暗号方式
正解:エ.共通鍵暗号方式
解説:AESは、暗号化と復号に同じ鍵を使う共通鍵暗号方式のアルゴリズムで、データを128ビットのブロック単位で処理するブロック暗号である(FIPS 197)。CRYPTREC暗号リストでも共通鍵暗号の128ビットブロック暗号に分類されている。公開鍵暗号方式の例はRSAや楕円曲線暗号である。ハイブリッド暗号方式は公開鍵暗号と共通鍵暗号を組み合わせる使い方(NIST SP 800-175B Rev.1 4.5)で、AES単体の分類ではない。量子暗号は量子力学の性質に基づく別の技術である(NIST)。
根拠: NIST FIPS 197 Advanced Encryption Standard (AES)(2001年/2023年5月 Update 1) 1 Introduction(鍵長128・192・256ビット、128ビット単位のブロック) / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:共通鍵暗号(128ビットブロック暗号 AES) / NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 4.5 Symmetric vs. Asymmetric Cryptography / NIST「What Is Post-Quantum Cryptography?」 How does post-quantum cryptography differ from quantum cryptography?(PQCは数学的手法、量子暗号は量子力学に基づく)
-
問52.公開鍵暗号方式の代表的なアルゴリズムはどれか。
- ア.RSA
- イ.AES
- ウ.DES
- エ.SHA-256
正解:ア.RSA
解説:RSAは、素因数分解の難しさに基づく公開鍵暗号で(CRYPTREC 設定基準 2.2.1)、CRYPTREC暗号リストでは署名(RSA-PSS)や守秘(RSA-OAEP)に掲載されている。AESはFIPS 197が定める共通鍵暗号で、DESもNISTが定めていた共通鍵暗号(ブロック暗号)で、強度不足のため2005年に承認が取り消された(NIST SP 800-175B Rev.1 3.2.1.1)。SHA-256はFIPS 180-4が定めるハッシュ関数で、暗号化や復号には使わない。
根拠: 暗号強度要件(アルゴリズム及び鍵長選択)に関する設定基準 CRYPTREC LS-0003-2022r1(デジタル庁・総務省・経済産業省、2022年3月 Ver.1.0) 2.2.1 公開鍵暗号の推定セキュリティ強度(IFC:素因数分解問題ベース) / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:公開鍵暗号(RSA-PSS・RSA-OAEP) / NIST FIPS 197 Advanced Encryption Standard (AES)(2001年/2023年5月 Update 1) 1 Introduction(鍵長128・192・256ビット、128ビット単位のブロック) / NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 3.2.1.1 Data Encryption Standard (DES) / NIST FIPS 180-4 Secure Hash Standard (SHS)(2015年8月) 6.2 SHA-256(最終結果は256ビットのメッセージダイジェスト)
-
問53.ハッシュ関数の特徴として正しいものはどれか。
- ア.同じ入力でも、処理するたびに異なる値が出力される
- イ.出力から元の入力を求めることが、計算量的に困難である
- ウ.出力の長さは、入力の長さに比例して長くなる
- エ.秘密鍵を使えば、出力から元の入力を復元できる
正解:イ.出力から元の入力を求めることが、計算量的に困難である
解説:ハッシュ関数は、任意の長さの入力から決まった長さの値を出力し、出力から入力に戻すことが計算量的に困難な一方向性を持つ(NIST SP 800-175B Rev.1 3.1)。同じ入力からは同じ値が出るので、保存や送信の前後で値を比べて改ざんを検知できる。出力の長さは入力の長さによらず一定で、例えばSHA-256は常に256ビットである(FIPS 180-4)。また、ハッシュ関数は鍵で元に戻す仕組みを持たず、秘密鍵を使っても出力から入力は復元できない。
根拠: NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 3.1 Cryptographic Hash Functions / NIST CSRC Glossary「hash function」 定義 / NIST FIPS 180-4 Secure Hash Standard (SHS)(2015年8月) 6.2 SHA-256(最終結果は256ビットのメッセージダイジェスト)
-
問54.パスワード保管時にソルトを利用する目的はどれか。
- ア.通信路上でのパスワードの盗聴を防ぐ
- イ.ハッシュ値を短くし、保管に必要な容量を減らす
- ウ.レインボーテーブル攻撃を困難にする
- エ.1回のハッシュ計算にかかる時間を長くする
正解:ウ.レインボーテーブル攻撃を困難にする
解説:ソルトは、パスワードをハッシュ化する前に付け加えるランダムな値で、同じパスワードでも結果が変わるため、攻撃者が事前に計算した結果の表(レインボーテーブル)を使い回せなくなる(NISTの用語集、SP 800-132 付録A.2.1)。1回の計算を重くするのはストレッチング(コスト係数)の役割である(SP 800-63B-4 3.1.1.2)。ソルトはハッシュ値と一緒に保存するもので容量を減らす働きは無く、通信路の盗聴を防ぐのはTLSなどの暗号化である。
根拠: NIST CSRC Glossary「salt」 定義(出典 NIST SP 800-63-4) / NIST SP 800-132 Recommendation for Password-Based Key Derivation Part 1: Storage Applications(2010年12月) 付録A.2.1 Length of the Salt / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.1.1.2 Password Verifiers
-
問55.TLSプロトコルの主な役割はどれか。
- ア.DNSの応答に署名し、応答の改ざんを検知する
- イ.電子メールに署名し、送信元のドメインを確かめる
- ウ.時刻をもとに、使い捨てのパスワードを生成する
- エ.通信を暗号化し、通信相手のサーバを認証する
正解:エ.通信を暗号化し、通信相手のサーバを認証する
解説:TLSは、通信する2者の間に安全な通信路を作るプロトコルで、サーバの認証、通信内容の秘匿、改ざんの検知を提供する(RFC 8446 1章)。サーバはサーバ証明書で認証される(IPA TLS暗号設定ガイドライン 2.1.2)。DNSのデータに出どころの認証と完全性を加えるのはDNSSEC(RFC 4033)、電子メールに署名してドメインと結び付けるのはDKIM(RFC 6376)、時刻からワンタイムパスワードを作るのはTOTP(RFC 6238)である。
根拠: RFC 8446 The Transport Layer Security (TLS) Protocol Version 1.3(IETF) 1 Introduction / IPA・NICT TLS暗号設定ガイドライン Ver.3.1.1(CRYPTREC GL-3001-3.1.1、2025年4月) 2.1.2 SSL/TLSプロトコル概要 / RFC 4033 DNS Security Introduction and Requirements(IETF) Abstract / RFC 6376 DomainKeys Identified Mail (DKIM) Signatures(IETF) Abstract / RFC 6238 TOTP: Time-Based One-Time Password Algorithm(IETF) 1.1 Scope・4.2 Description
-
問56.IPsecが動作するOSI参照モデルの層はどれか。
- ア.第3層(ネットワーク層)
- イ.第2層(データリンク層)
- ウ.第4層(トランスポート層)
- エ.第7層(アプリケーション層)
正解:ア.第3層(ネットワーク層)
解説:IPsecは、IPv4・IPv6のIP層の通信にセキュリティを提供する仕組みで(RFC 4301 1.1)、IPはOSI基本参照モデルのネットワーク層(第3層)のプロトコルである。完全性と送信元の認証を提供するAH、機密性も提供するESP、鍵を管理するIKEで構成される。IPAの基本情報技術者試験シラバスは、データリンク層のプロトコルにPPPなど、トランスポート層にTCP・UDP、アプリケーション層にHTTP・SMTP・DNSなどを挙げており、IPsecはこれらの層のプロトコルではない。
根拠: RFC 4301 Security Architecture for the Internet Protocol(IETF) 1.1 Summary of Contents of Document/3.2 How IPsec Works / IPA 基本情報技術者試験(レベル2)シラバス Ver.9.2 中分類10 ネットワーク 3.通信プロトコル(1)②〜⑤(データリンク層・ネットワーク層のIP・トランスポート層のTCP/UDP・アプリケーション層)
-
問57.多要素認証(MFA)の組合せとして適切なものはどれか。
- ア.パスワード2つ
- イ.パスワードとSMS認証コード
- ウ.パスワードとPINコード
- エ.パスワードと秘密の質問
正解:イ.パスワードとSMS認証コード
解説:多要素認証は、知識情報・所持情報・生体情報という種類の異なる要素を2つ以上組み合わせる(総務省「国民のためのサイバーセキュリティサイト」)。SMSで届く認証コードは利用者が持つ機器で受け取るので所持情報に当たる(同サイト)。PINはパスワードと同じく知っていることによる知識情報で(NISTの用語集)、秘密の質問も知識に基づく認証(NIST SP 800-63B-4 3.1.1.2)なので、パスワードと組み合わせても、パスワードを2つ使っても、要素は1種類である。
根拠: 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例) / NIST CSRC Glossary「multi-factor authentication (MFA)」 定義(something you know の例:PIN・パスワード) / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.1.1.2 Password Verifiers(knowledge-based authentication・security questions)/3.1.3 Out-of-Band Devices
-
問58.TOTPによるワンタイムパスワードの生成基準はどれか。
- ア.認証のたびに1ずつ増えるカウンタ値
- イ.利用者の位置情報
- ウ.現在時刻
- エ.最後にログインしたIPアドレス
正解:ウ.現在時刻
解説:TOTP(Time-based One-Time Password)は、HMACを使うワンタイムパスワード方式HOTPを、カウンタの代わりに時刻に基づく値を使うように拡張した方式である(RFC 6238 1.1・4.2)。基準時刻からの経過時間を時間幅(推奨の既定値は30秒)で割った値を使うので、時間幅ごとにパスワードが変わる(5.2)。認証に成功するたびにカウンタを1ずつ増やして計算するのはHOTP(RFC 4226 7.2)である。位置情報やIPアドレスはTOTPの計算には使わない。
根拠: RFC 6238 TOTP: Time-Based One-Time Password Algorithm(IETF) 1.1 Scope・4.2 Description・5.2 Validation and Time-Step Size / RFC 4226 HOTP: An HMAC-Based One-Time Password Algorithm(IETF) 7.2 Validation of HOTP Values
-
問59.FIDO2の特徴として最も適切なものはどれか。
- ア.サーバに保存した指紋の情報との照合で認証する
- イ.SMSで届く使い捨てのコードの入力で認証する
- ウ.サーバと共有する共通鍵を使った応答で認証する
- エ.端末の秘密鍵の署名を公開鍵で検証して認証する
正解:エ.端末の秘密鍵の署名を公開鍵で検証して認証する
解説:FIDO2は、FIDO Allianceが推進する、パスワードに頼らない認証の標準(WebAuthnとCTAP)である。端末やセキュリティキーが秘密鍵を保管し、公開鍵をサービスに登録しておく。サインインでは、サーバが送るチャレンジに端末が秘密鍵で署名し、サーバが公開鍵で検証する。生体認証は端末の中で行われ、生体情報はサーバに送られない(FIDO Alliance)。SMSのコードのように手で入力する方式は、フィッシング耐性が無いとされる(NIST SP 800-63B-4 3.2.5)。
根拠: FIDO Alliance「Passkeys」(FAQ) FIDO2(WebAuthnとCTAP)/公開鍵暗号の利用/生体情報は端末内にとどまりサーバに送られない/フィッシング耐性 / Passkey Central(FIDO Alliance)「How Passkeys Work」 登録時に秘密鍵を端末が保持し公開鍵をサービスに登録/サインイン時にチャレンジへ署名しサーバが公開鍵で検証 / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.2.5 Phishing Resistance
-
問60.シングルサインオン(SSO)の説明として適切なものはどれか。
- ア.一度の認証の結果を、連携する複数のサービスで利用する
- イ.異なる種類の認証要素を2つ以上組み合わせて認証する
- ウ.利用者の役割に応じて、アクセスできる範囲を割り当てる
- エ.時刻をもとに生成した使い捨てのパスワードで認証する
正解:ア.一度の認証の結果を、連携する複数のサービスで利用する
解説:シングルサインオン(SSO)は、1つのアカウントとその認証手段で複数のアプリケーションを続けて利用できるようにする仕組みで、一般にフェデレーションのプロトコルで実現される(NISTの用語集)。種類の異なる要素を2つ以上組み合わせるのは多要素認証(総務省「国民のためのサイバーセキュリティサイト」)、役割に権限を結び付けるのはRBAC(NISTの用語集)、時刻から使い捨てのパスワードを作るのはTOTP(RFC 6238)である。
根拠: NIST CSRC Glossary「single sign-on (SSO)」 定義(出典 NIST SP 800-63-4) / 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例) / NIST CSRC Glossary「role-based access control (RBAC)」 定義 / RFC 6238 TOTP: Time-Based One-Time Password Algorithm(IETF) 1.1 Scope・4.2 Description
-
問61.OAuth 2.0の説明として適切なものはどれか。
- ア.XMLで記述したアサーションで、認証の結果を他のサービスに伝える
- イ.利用者のパスワードを渡さずに、第三者のアプリにアクセス権限を委譲する
- ウ.利用者を認証し、その結果をIDトークンとしてアプリに提供する
- エ.サーバとの通信を暗号化し、通信の盗聴と改ざんを防ぐ
正解:イ.利用者のパスワードを渡さずに、第三者のアプリにアクセス権限を委譲する
解説:OAuth 2.0(RFC 6749)は認可のフレームワークで、利用者の承認を得た第三者のアプリが、利用者のパスワードではなく認可サーバが発行するアクセストークンを使って、保護された資源に限定的にアクセスできるようにする(1章)。利用者を認証してIDトークンで伝えるのは、OAuth 2.0の上に認証の層を加えたOpenID Connect、XMLのアサーションで認証などの情報を伝えるのはSAML、通信の暗号化と改ざんの検知はTLS(RFC 8446)の役割である。
根拠: RFC 6749 The OAuth 2.0 Authorization Framework(IETF) Abstract・1 Introduction / OpenID Connect Core 1.0(OpenID Foundation) 1 Introduction(OAuth 2.0の上の認証の層)/2 ID Token(JWTで表現) / OASIS Assertions and Protocols for the OASIS Security Assertion Markup Language (SAML) V2.0(saml-core-2.0-os、2005年3月) Abstract(認証・属性・認可に関するXMLのアサーション)/2 SAML Assertions / RFC 8446 The Transport Layer Security (TLS) Protocol Version 1.3(IETF) 1 Introduction
-
問62.RBACの主な特徴はどれか。
- ア.リソースの所有者が、自分の判断で他者にアクセスを許す
- イ.機密区分のラベルに基づき、システムが一律に制御する
- ウ.役割に権限を結び付け、利用者に役割を割り当てる
- エ.主体や資源の属性と環境の条件を評価して、可否を決める
正解:ウ.役割に権限を結び付け、利用者に役割を割り当てる
解説:RBAC(ロールベースアクセス制御)は、資源に対する操作の許可を個々の利用者ではなくロール(役割)に結び付け、利用者に役割を割り当てる方式である(NISTの用語集)。所有者が自分の判断で他者に権限を与えるのはDAC(任意アクセス制御)、情報の機密区分のラベルと利用者の資格に基づき中央の方針で一律に制御するのはMAC(強制アクセス制御)、利用者・資源の属性と環境条件を方針に照らして判断するのはABAC(属性ベースアクセス制御、NIST SP 800-162)である。
根拠: NIST CSRC Glossary「role-based access control (RBAC)」 定義 / NIST CSRC Glossary「discretionary access control (DAC)」 定義(出典 NIST SP 800-192・SP 800-53 Rev.5) / NIST CSRC Glossary「mandatory access control (MAC)」 定義(出典 NIST SP 800-192・SP 800-44 Ver.2・SP 800-53 Rev.5) / NIST CSRC Glossary「attribute based access control (ABAC)」 定義(出典 NIST SP 800-162ほか) / NIST SP 800-162 Guide to Attribute Based Access Control (ABAC) Definition and Considerations(2014年1月・2019年改訂) 1 Introduction・2 Understanding ABAC(属性と環境条件に基づくアクセス制御)
-
問63.最小権限の原則の例として適切なものはどれか。
- ア.システム管理者が、メールやWebの閲覧も管理者権限のアカウントで行う
- イ.異動した社員に、旧部署の権限を残したまま新部署の権限を加える
- ウ.新入社員に、将来必要になりそうな権限もまとめて最初に与えておく
- エ.開発部門には製品データの編集権限を、営業部門には閲覧権限を与える
正解:エ.開発部門には製品データの編集権限を、営業部門には閲覧権限を与える
解説:最小権限の原則は、利用者などのアクセス権限を、与えられた業務に必要な最小限に制限する原則である(NISTの用語集)。総務省「国民のためのサイバーセキュリティサイト」も、開発部門には編集・削除・閲覧の権限を、営業部門には閲覧の権限のみを与える例を挙げ、人事異動のたびに権限を見直すよう求めている。旧部署の権限を残すこと、将来に備えて先に権限を与えること、管理以外の作業まで管理者権限で行うことは、どれも業務に必要な範囲を超えた権限を持たせている。
根拠: NIST CSRC Glossary「least privilege」 定義(出典 CNSSI 4009-2022・NIST SP 800-12 Rev.1ほか) / 総務省 国民のためのサイバーセキュリティサイト「アクセス制御・管理」 職務や役割によって最小限の権限を付与する/アクセス権の確認
-
問64.『知識情報』に該当する認証要素はどれか。
- ア.パスワード
- イ.指紋
- ウ.ICカード
- エ.顔認証
正解:ア.パスワード
解説:知識情報は、利用者が知っていることによる認証の要素で、パスワードやPINが代表例である(総務省「国民のためのサイバーセキュリティサイト」、NISTの用語集)。ICカードは利用者が持っている物なので所持情報、指紋や顔は身体の特徴を使う生体情報に当たる。認証の3要素は知識情報・所持情報・生体情報で、種類の異なる要素を2つ以上組み合わせると多要素認証になる。
根拠: 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例) / NIST CSRC Glossary「multi-factor authentication (MFA)」 定義(something you know/have/are の例)
-
問65.『所持情報』に該当する認証要素はどれか。
- ア.パスワード
- イ.ハードウェアトークン
- ウ.秘密の質問
- エ.声紋
正解:イ.ハードウェアトークン
解説:所持情報は、利用者が持っている物による認証の要素で、ワンタイムパスワードを表示するハードウェアトークンや、SMSなどで連絡を受けるスマートフォンが当たる(NIST SP 800-63B-4 3.1.3・3.1.4、総務省「国民のためのサイバーセキュリティサイト」)。パスワードと秘密の質問は知っていることによる知識情報(同3.1.1・3.1.1.2)、声紋は声の特徴を使う生体情報である(同3.2.3)。
根拠: NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.1.1 Passwords・3.1.1.2(knowledge-based authentication)/3.1.3 Out-of-Band Devices/3.1.4 Single-Factor OTP/3.2.3 Use of Biometrics(voice patterns) / 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例)
-
問66.電子証明書を発行する役割を担う組織はどれか。
- ア.OCSPレスポンダ
- イ.登録局(RA)
- ウ.認証局(CA)
- エ.リポジトリ
正解:ウ.認証局(CA)
解説:電子証明書(公開鍵証明書)は、公開鍵とその持ち主の結び付きを、信頼された認証局(CA)がデジタル署名することで保証するものである(RFC 5280 3.1)。利用者はCAに直接または登録局(RA)を通じて登録し、CAが証明書を発行する(同3.5)。RAはCAから一部の管理業務を任される仕組み、リポジトリは証明書とCRLを保管・配布するシステムである(同3章)。OCSPレスポンダは、証明書の現在の失効状態の問い合わせに答える役割を持つ(RFC 6960)。
根拠: RFC 5280 Internet X.509 Public Key Infrastructure Certificate and CRL Profile(IETF) 3 Overview of Approach/3.1 X.509 Version 3 Certificate/3.5 Management Protocols / RFC 6960 X.509 Internet Public Key Infrastructure Online Certificate Status Protocol - OCSP(IETF) Abstract・2 Protocol Overview
-
問67.ディジタル証明書が失効していないかを確認する手段として適切なものはどれか。
- ア.有効期間に現在時刻が含まれるかの確認
- イ.発行者の公開鍵による署名の検証
- ウ.発行者名と上位の認証局名の照合
- エ.OCSPによる状態の問い合わせ
正解:エ.OCSPによる状態の問い合わせ
解説:証明書を検証するときは、署名を検証できること、有効期間に現在時刻が含まれること、失効していないこと、発行者名が一致することをそれぞれ確かめる(RFC 5280 6.1.3)。失効は有効期間の途中でも秘密鍵の漏えいなどで起こるので、署名・有効期間・発行者名を確かめても分からない。失効していないかは、認証局が公開するCRLを取得して照合するか、OCSPでレスポンダに個々の証明書の現在の状態を問い合わせて確かめる(RFC 5280 3.3、RFC 6960)。
根拠: RFC 5280 Internet X.509 Public Key Infrastructure Certificate and CRL Profile(IETF) 6.1.3 Basic Certificate Processing (a)(1)〜(4)/3.3 Revocation / RFC 6960 X.509 Internet Public Key Infrastructure Online Certificate Status Protocol - OCSP(IETF) Abstract・2 Protocol Overview
-
問68.デジタル署名で完全性と真正性を担保する仕組みとして正しいものはどれか。
- ア.送信者が秘密鍵で署名・受信者が公開鍵で検証
- イ.送信者が公開鍵で署名・受信者が秘密鍵で検証
- ウ.送信者が共通鍵で署名・受信者が同じ共通鍵で検証
- エ.送信者が受信者の公開鍵で署名・受信者が自分の秘密鍵で検証
正解:ア.送信者が秘密鍵で署名・受信者が公開鍵で検証
解説:デジタル署名では、送信者が自分の秘密鍵で署名を作り、受信者が送信者の公開鍵で検証する(NIST SP 800-175B Rev.1 3.3)。秘密鍵は本人しか持たないので、検証に成功すれば送信者の真正性とデータの完全性を確かめられる。公開鍵で処理し秘密鍵で戻すのは暗号化の使い方で、署名とは鍵の役割が逆である。同じ共通鍵を使うのはメッセージ認証符号(MAC)で、完全性と送信元の認証は提供できるが、否認防止を支えるのはデジタル署名である(同4.2)。
-
問69.パスワードのハッシュ保管におけるストレッチングの説明として適切なものはどれか。
- ア.利用者ごとに異なるランダムな値をパスワードに加えてからハッシュ化する
- イ.ハッシュ計算を何度も繰り返し、1回の照合にかかる計算量を増やす
- ウ.短いパスワードに文字を補い、決められた長さまで引き伸ばす
- エ.ハッシュ値を共通鍵で暗号化し、鍵と分けて保管する
正解:イ.ハッシュ計算を何度も繰り返し、1回の照合にかかる計算量を増やす
解説:ストレッチングは、パスワードのハッシュ計算を何度も繰り返して、1回の照合に必要な計算量を増やす技法である。NIST SP 800-132(5.2・付録A.2.2)は、繰り返し回数が鍵の導出に必要な計算を増やし、辞書攻撃や総当たり攻撃を難しくすると説明している。利用者ごとにランダムな値を加えるのはソルトである。検証側だけが知る鍵で追加の処理をするのは、NIST SP 800-63B-4(3.1.1.2)が別に勧める対策で、ストレッチングではない。文字数を補う処理でもない。
根拠: NIST SP 800-132 Recommendation for Password-Based Key Derivation Part 1: Storage Applications(2010年12月) 5.2 The Iteration Count (C)/付録A.2.1・A.2.2 / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.1.1.2 Password Verifiers
-
問70.ゼロトラストアーキテクチャの基本原則はどれか。
- ア.VPNで社内ネットワークに接続した端末は、社内の端末として信頼する
- イ.一度認証した利用者には、その日のうちはすべての資源へのアクセスを認める
- ウ.社内からのアクセスにも、社外からと同じセキュリティ要件を適用する
- エ.境界のファイアウォールを強化し、内部の通信は信頼済みとして扱う
正解:ウ.社内からのアクセスにも、社外からと同じセキュリティ要件を適用する
解説:ゼロトラストは、資産や利用者アカウントに、物理的な場所やネットワーク上の場所だけを理由に暗黙の信頼を与えない考え方である(NIST SP 800-207 Abstract)。同書2.1の原則は、社内のネットワークからのアクセスにも社外からと同じセキュリティ要件を課すこと、資源へのアクセスはセッションごとに認め、ある資源での認証・認可で別の資源へのアクセスを自動的には認めないことを挙げる。VPNで社内に入った端末や境界の内側の通信を信頼済みとする扱いは、場所による信頼に当たる。
根拠: NIST SP 800-207 Zero Trust Architecture(2020年8月) Abstract/2.1 Tenets of Zero Trust(2・3)
-
問71.DH鍵交換(Diffie-Hellman)の説明として適切なものはどれか。
- ア.受信者の公開鍵で共通鍵を暗号化し、相手に送り届ける
- イ.送信者の秘密鍵でメッセージに署名し、改ざんを検知できるようにする
- ウ.認証局が署名した証明書で、公開鍵と持ち主の対応を保証する
- エ.双方がやり取りした値と各自の秘密の値から、同じ鍵を計算する
正解:エ.双方がやり取りした値と各自の秘密の値から、同じ鍵を計算する
解説:DH(Diffie-Hellman)鍵交換は、安全でないネットワーク越しに秘密の鍵を確立する方式である(NISTの用語集)。各自が自分の秘密の値と相手の公開の値から同じ共有の秘密を計算する鍵合意(RFC 2631 2.1.1)で、一方が鍵を決めて送るのではない(NIST SP 800-175B Rev.1 5.3.3)。公開鍵で鍵を暗号化して送るのは鍵輸送(同5.3.4)、秘密鍵による署名はデジタル署名、公開鍵と持ち主の対応の保証は認証局の証明書の役割である。
根拠: NIST CSRC Glossary「Diffie-Hellman」 定義(出典 NIST SP 800-113) / RFC 2631 Diffie-Hellman Key Agreement Method(IETF) Abstract・2.1.1 Generation of ZZ / NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 5.3.3 Key Agreement/5.3.4 Key Transport/Key Distribution
-
問72.チャレンジレスポンス認証の説明として適切なものはどれか。
- ア.サーバが送る乱数と秘密の情報から計算した値を返して認証する
- イ.利用者が入力したパスワードをそのまま送り、サーバが照合して認証する
- ウ.時刻をもとに端末が生成した値を、利用者が入力して認証する
- エ.登録した指紋と照合し、一致すれば認証する
正解:ア.サーバが送る乱数と秘密の情報から計算した値を返して認証する
解説:チャレンジレスポンス認証は、検証側が乱数などのチャレンジを送り、利用者側がそれと秘密の情報(共有の秘密や秘密鍵)を組み合わせて計算した応答を返し、検証側が同じ計算や公開鍵での処理で確かめる方式である(NISTの用語集、出典 SP 800-63-4)。パスワードをそのまま送る方式はこれに当たらない。時刻をもとに使い捨ての値を作るのはTOTP(RFC 6238)、登録した指紋との照合は生体認証(NIST SP 800-63B-4 3.2.3)である。
根拠: NIST CSRC Glossary「challenge-response protocol」 定義(出典 NIST SP 800-12 Rev.1・SP 800-63-4) / RFC 6238 TOTP: Time-Based One-Time Password Algorithm(IETF) 1.1 Scope・4.2 Description / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.2.3 Use of Biometrics
-
問73.RADIUSプロトコルの主な用途はどれか。
- ア.ディレクトリに格納された情報の検索と更新
- イ.ネットワーク接続時の認証・認可・アカウンティング
- ウ.通信機器の監視と管理情報の収集
- エ.電子メールに付けた署名によるドメインの検証
正解:イ.ネットワーク接続時の認証・認可・アカウンティング
解説:RADIUSは、接続を受け付ける機器(NAS)と共用の認証サーバとの間で、認証・認可・設定の情報をやり取りするプロトコルで(RFC 2865)、利用状況を記録するアカウンティングの情報の受け渡しもRFC 2866で定められている。ディレクトリへのアクセスはLDAP(RFC 4511)、ネットワーク機器の管理はSNMP(RFC 3411)、メールの署名とドメインの結び付けはDKIM(RFC 6376)の役割である。
根拠: RFC 2865 Remote Authentication Dial In User Service (RADIUS)(IETF) Abstract / RFC 2866 RADIUS Accounting(IETF) Abstract / RFC 4511 Lightweight Directory Access Protocol (LDAP): The Protocol(IETF) Abstract / RFC 3411 An Architecture for Describing SNMP Management Frameworks(IETF) Abstract / RFC 6376 DomainKeys Identified Mail (DKIM) Signatures(IETF) Abstract
-
問74.耐量子計算機暗号(PQC)の説明として適切なものはどれか。
- ア.量子力学の性質そのものを利用して、新しい形の暗号を実現する技術
- イ.量子計算機の上でしか動作せず、従来の計算機では使えない暗号
- ウ.量子計算機でも解読が難しいと考えられる数学的問題に基づく暗号
- エ.RSA暗号の鍵長を延ばし、量子計算機でも解読できなくした暗号
正解:ウ.量子計算機でも解読が難しいと考えられる数学的問題に基づく暗号
解説:耐量子計算機暗号(PQC)は、従来のコンピュータでも量子コンピュータでも解くのが難しいと考えられている数学的な問題に基づく暗号である(NIST)。NISTは2024年8月にFIPS 203・204・205を、すぐに使える最初の標準として公表し、CRYPTREC暗号リストもML-KEMを耐量子計算機暗号リストに載せた。量子力学の性質そのものを使うのは量子暗号で、PQCとは別の技術である。PQCは既存の公開鍵暗号の鍵長を延ばしたものではなく、それとは異なる数学的問題に基づく(NIST)。
根拠: NIST「What Is Post-Quantum Cryptography?」 How does post-quantum cryptography differ from quantum cryptography?(PQCは数学的手法、量子暗号は量子力学に基づく) / NIST「NIST Releases First 3 Finalized Post-Quantum Encryption Standards」(2024年8月13日) 本文(FIPS 203・204・205の公表) / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表2 耐量子計算機暗号(PQC)リスト(鍵共有 ML-KEM)
-
問75.DAC(Discretionary Access Control)の特徴はどれか。
- ア.機密区分のラベルに基づき、システムが一律に制御する
- イ.主体や資源の属性と環境の条件を評価して、可否を決める
- ウ.役割に権限を結び付け、利用者に役割を割り当てる
- エ.リソースの所有者が、自分の判断で他者にアクセスを許す
正解:エ.リソースの所有者が、自分の判断で他者にアクセスを許す
解説:DAC(任意アクセス制御)は、資源の所有者などが、誰にどのアクセス権を与えるかを自分の判断で決められる方式である(NISTの用語集、出典 SP 800-192)。情報の機密区分のラベルと利用者の資格に基づき、所有者ではなく中央の方針で一律に制御するのはMAC(強制アクセス制御)、役割に権限を結び付けて利用者に役割を割り当てるのはRBAC、利用者・資源の属性と環境条件を方針で評価して可否を決めるのはABAC(NIST SP 800-162)である。
根拠: NIST CSRC Glossary「role-based access control (RBAC)」 定義 / NIST CSRC Glossary「discretionary access control (DAC)」 定義(出典 NIST SP 800-192・SP 800-53 Rev.5) / NIST CSRC Glossary「mandatory access control (MAC)」 定義(出典 NIST SP 800-192・SP 800-44 Ver.2・SP 800-53 Rev.5) / NIST CSRC Glossary「attribute based access control (ABAC)」 定義(出典 NIST SP 800-162ほか) / NIST SP 800-162 Guide to Attribute Based Access Control (ABAC) Definition and Considerations(2014年1月・2019年改訂) 1 Introduction・2 Understanding ABAC(属性と環境条件に基づくアクセス制御)
-
問76.チャレンジレスポンス認証方式に該当するものはどれか。
- ア.固定パスワードを,TLS による暗号通信を使い,クライアントからサーバに送信して,サーバで検証する。
- イ.端末のシリアル番号を,クライアントで秘密鍵を使って暗号化し,サーバに送信して,サーバで検証する。
- ウ.トークンという機器が自動的に表示する,認証のたびに異なる数字列をパスワードとしてサーバに送信して,サーバで検証する。
- エ.利用者が入力したパスワードと,サーバから受け取ったランダムなデータとをクライアントで演算し,その結果をサーバに送信して,サーバで検証する。
正解:エ.利用者が入力したパスワードと,サーバから受け取ったランダムなデータとをクライアントで演算し,その結果をサーバに送信して,サーバで検証する。
解説:チャレンジレスポンス認証は,サーバが毎回違うランダムなデータ(チャレンジ)を送り,クライアントがそれとパスワードから計算した値(レスポンス)を返す方式である。パスワードそのものは通信路に流れず,しかも毎回値が変わるので,盗み見た値をそのまま送り返す再生攻撃も効かない。よってエ。アはパスワードそのものを(暗号化された経路で)送っており,チャレンジを使っていない。イは毎回同じシリアル番号を暗号化して送るだけなので,値が変わらず再生攻撃に弱い。ウはワンタイムパスワードの説明で,値は毎回変わるがサーバからのチャレンジに応じて計算しているわけではない。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問4
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問77.セキュアOS のアクセス制御と管理者権限管理を説明した適切な組みはどれか。
- ア.【アクセス制御】リソースやプログラムのアクセス権は,OS の管理者が定めたセキュリティポリシーの下で一元的に制御され,リソースやプログラムの所有者が変更できない。 【管理者権限管理】OS の管理の分野ごとに異なる管理用アカウントを作成し,各アカウントに必要最小限の管理者特権を与える。
- イ.【アクセス制御】リソースやプログラムのアクセス権は,OS の管理者が定めたセキュリティポリシーの下で一元的に制御され,リソースやプログラムの所有者が変更できない。 【管理者権限管理】OS の管理用に特権アカウントを作成し,特権アカウントに全ての権限を与える。
- ウ.【アクセス制御】リソースやプログラムのアクセス権は,リソースやプログラムの所有者が保持し,制御する。 【管理者権限管理】OS の管理の分野ごとに異なる管理用アカウントを作成し,各アカウントに必要最小限の管理者特権を与える。
- エ.【アクセス制御】リソースやプログラムのアクセス権は,リソースやプログラムの所有者が保持し,制御する。 【管理者権限管理】OS の管理用に特権アカウントを作成し,特権アカウントに全ての権限を与える。
正解:ア.【アクセス制御】リソースやプログラムのアクセス権は,OS の管理者が定めたセキュリティポリシーの下で一元的に制御され,リソースやプログラムの所有者が変更できない。 【管理者権限管理】OS の管理の分野ごとに異なる管理用アカウントを作成し,各アカウントに必要最小限の管理者特権を与える。
解説:セキュアOS の柱は二つある。一つは強制アクセス制御で,アクセス権を所有者の裁量に任せず,管理者が定めたセキュリティポリシーにもとづいてOS が一元的に決める。所有者が勝手に権限を広げられないので,乗っ取られたプログラムが被害を広げにくい。もう一つは最小権限の原則にもとづく管理者権限の分割で,「何でもできる万能の管理者」を作らず,管理の分野ごとにアカウントを分け,それぞれに必要最小限の特権だけを与える。この二つを両方満たしているのはアである。ウとエのように所有者がアクセス権を保持して制御するのは,一般的なOS の任意アクセス制御であってセキュアOS ではない。イとエのように特権アカウント1つに全権限を与えるのは,そのアカウントが破られた時点ですべてを失うので最小権限の原則に反する。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問6
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問78.A 社は,従業員300 名の部品メーカーである。A 社ではこれまで,業務に必要なファイルを他社との間で受け渡す場合には電子メール(以下,メールという)を利用してきた。最近になって,取引先のB 社から,ファイルの受渡しについては,C サービスというクラウドストレージサービスを利用して欲しいとの要請を受けた。図1 は,C サービスを利用した場合のファイル受渡しの流れである。 1 ファイルの送信者は,受信者に渡したいファイルをC サービス上にアップロードする。アップロードされたファイルは,C サービス上では暗号化されて保存される。 2 ファイルの送信者は,受信者をメールアドレスで指定して,ファイルのアクセス権を付与する。アクセス権の付与や取消しはいつでも行える。 3 受信者にアクセス権が付与されると,ファイルのダウンロード用URL が生成され,指定されたメールアドレスにメールで通知される。なお,URL には推測困難な文字列が含まれている。 4 受信者が,メールに記載されたURL にアクセスして自身のメールアドレスを入力すると,復号されたファイルがダウンロードされる。 5 ファイルがダウンロードされると,送信者の利用者ID,アップロード日時,ファイル名,ファイルのダウンロード用URL,ダウンロードの際のアクセス元IP アドレス,4 で入力したメールアドレス及びダウンロード日時がログに記録される。 6 送信者は,自身のアップロードしたファイルについて,ダウンロードのログを確認できる。 注記 C サービスとの通信にはHTTPS(HTTP over TLS)が用いられている。 図1 ファイル受渡しの流れ そこでA 社では,C サービスを利用した場合のリスクを評価するために,検討会を開催した。検討会において,情報セキュリティリーダーのD 主任は,次のとおり説明した。 C サービスを利用することによって,情報漏えいのリスクを低減でき,さらに情報漏えいの有無も確認できる。具体的には,ファイルの送信者は,誤ったメールアドレスを指定してメールを送信してしまった場合に,誤りに気付いた時点で,すぐに [a1] を行うことができる。次に,ファイルが [a2] されていないことがログによって確認できれば,[a3] していないと判断することができる。 設問 本文中の [a1] 〜 [a3] に入れる次の字句の組合せはどれか。a に関する解答群のうち,最も適切なものを選べ。 (一) アクセス権の取消し (二) アップロード (三) 情報漏えい (四) ダウンロード (五) メールで通知 (六) メールに記載されたURL に受信者はまだアクセス
- ア.[a1](一) [a2](二) [a3](三)
- イ.[a1](一) [a2](二) [a3](六)
- ウ.[a1](一) [a2](四) [a3](三)
- エ.[a1](一) [a2](四) [a3](六)
- オ.[a1](五) [a2](二) [a3](三)
- カ.[a1](五) [a2](二) [a3](六)
- キ.[a1](五) [a2](四) [a3](三)
- ク.[a1](五) [a2](四) [a3](六)
正解:ウ.[a1](一) [a2](四) [a3](三)
解説:メールに直接ファイルを添付していたときは,宛先を間違えて送ってしまえば取り返しがつかない。C サービスではファイル本体はサービス上にあり,メールで送られるのはURL だけである。アクセス権の付与や取消しはいつでも行えるので,間違いに気付いた時点でアクセス権を取り消せば,相手はファイルを取り出せなくなる。よって a1 は(一)のアクセス権の取消しである。 次に,ログに記録されるのは「ファイルがダウンロードされたとき」である。したがってログで確認できるのはダウンロードの有無であり,a2 は(四)。 ダウンロードされていなければ,誤った宛先の相手はファイルの中身を得ていないことになるので,情報漏えいは起きていないと判断できる。a3 は(三)。よってウ。 (五)のメールで通知は,取り消したいときに行う操作ではない。(二)のアップロードは送信者自身の操作なのでログを見るまでもない。(六)は「まだアクセスしていない」という言い方だが,URL にアクセスしただけではログに残らず(記録されるのはダウンロード時),ログから判断できることとして正しくない。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問14
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問79.リスクベース認証の説明として,適切なものはどれか。
- ア.機器の画面に表示された点を正しい順序に一筆書きでなぞった場合,認証が成功し,機器のロックが解除される。
- イ.通常とは異なるIP アドレス,Web ブラウザなどから認証要求があった場合に,追加の認証を行う。
- ウ.認証局が,Web サイトへのサーバ証明書発行において,サーバ証明書に記載される組織のドメイン利用権,法的及び物理的実在性を確認する。
- エ.ゆがんだ文字を含む画像を表示し,その文字が正しく入力された場合に認証が成功する。
正解:イ.通常とは異なるIP アドレス,Web ブラウザなどから認証要求があった場合に,追加の認証を行う。
解説:リスクベース認証は,いつもと違う状況からのアクセスを危険度が高いとみなして,そのときだけ追加の認証を求める仕組みである。よってイ。普段どおりの利用者には手間を掛けさせずに済むのが利点である。アはパターン認証(画面をなぞる方式),ウはEV SSL 証明書などの発行時に行う実在性の確認,エはCAPTCHA の説明である。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問5
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問80.A 社のWeb サーバは,サーバ証明書を使ってTLS 通信を行っている。PC からA 社のWeb サーバへのTLS を用いたアクセスにおいて,当該PC がサーバ証明書を入手した後に,認証局の公開鍵を利用して行う動作はどれか。
- ア.暗号化通信に利用する共通鍵を,認証局の公開鍵を使って復号する。
- イ.暗号化通信に利用する共通鍵を生成し,認証局の公開鍵を使って暗号化する。
- ウ.サーバ証明書の正当性を,認証局の公開鍵を使って検証する。
- エ.利用者が入力して送付する秘匿データを,認証局の公開鍵を使って暗号化する。
正解:ウ.サーバ証明書の正当性を,認証局の公開鍵を使って検証する。
解説:認証局の公開鍵は,認証局が付けたデジタル署名を検証するために使う。PC はサーバ証明書を受け取ったら,まずその証明書が本物の認証局によって発行され,改ざんされていないことを認証局の公開鍵で確かめる。よってウ。共通鍵のやり取りに使うのはサーバ証明書に入っている「サーバの公開鍵」であって,認証局の公開鍵ではない。アとイとエはここを取り違えている。認証局の公開鍵は,あらかじめWeb ブラウザやOS に組み込まれている。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問6
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
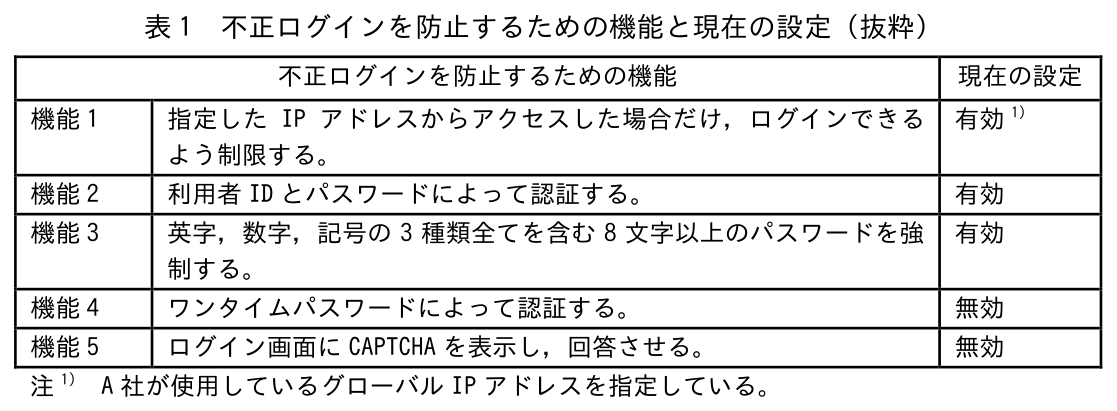
問81.A 社は,従業員100 名の食品製造・販売会社である。A 社では,営業部が取り扱う顧客情報をX 社のSaaS であるX 顧客管理サービス(以下,X サービスという)を利用して管理している。また,A 社は,X サービスの不正アクセス対策として,X サービスへのログインは,A 社の社内ネットワークからだけ許可しており,A 社の社外からはできないように設定している。 X サービスに備わっている不正ログインを防止するための機能と,A 社がX サービスに適用している現在の設定を表1 に示す。 A 社では,昨今の社会情勢を鑑みて,営業部員を対象にテレワーク制度の導入を検討することにした。社外からもX サービスを利用できるようにしたい。また,社外から不正アクセスされるリスクを低減するために,利用者認証を強化したい。そこで,機能1~5 の設定について,必要な変更を二つ実施することにした。 設問 A 社が実施することにした設定変更の組合せはどれか。解答群のうち,最も適切なものを選べ。
- ア.【有効から無効に変更する機能】機能1 【無効から有効に変更する機能】機能4
- イ.【有効から無効に変更する機能】機能1 【無効から有効に変更する機能】機能5
- ウ.【有効から無効に変更する機能】機能2 【無効から有効に変更する機能】機能4
- エ.【有効から無効に変更する機能】機能2 【無効から有効に変更する機能】機能5
- オ.【有効から無効に変更する機能】機能3 【無効から有効に変更する機能】機能4
- カ.【有効から無効に変更する機能】機能3 【無効から有効に変更する機能】機能5
正解:ア.【有効から無効に変更する機能】機能1 【無効から有効に変更する機能】機能4
解説:やりたいことは2つある。社外からもX サービスを使えるようにすることと,社外から不正アクセスされるリスクを下げるために利用者認証を強化することである。 いまは機能1 によってA 社のグローバルIP アドレスからしかログインできない。テレワークでは社外のいろいろな回線から接続するので,この制限を外さないと使えない。よって機能1 を有効から無効にする。 ただし外すと,利用者IDとパスワードさえ知っていればどこからでもログインを試せるようになる。そこで無効になっている機能4 のワンタイムパスワードを有効にし,知識(パスワード)に加えて所持(ワンタイムパスワードを受け取る手段)も求める。よってア。 機能5 のCAPTCHA は,人ではなくプログラムによる総当たりを妨げるものである。効果はあるが「利用者が本人かどうか」を確かめる認証そのものの強化ではないので,ワンタイムパスワードほど効かない。機能2 と機能3 は認証の土台なので,これを無効にするのは強化と逆である。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問13
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問82.暗号方式に関する記述のうち,適切なものはどれか。
- ア.公開鍵暗号方式,共通鍵暗号方式ともに,大きな合成数の素因数分解が困難であることが安全性の根拠である。
- イ.公開鍵暗号方式では原則としてセッションごとに異なる鍵を利用するが,共通鍵暗号方式では一度生成した鍵を複数のセッションに繰り返し利用する。
- ウ.公開鍵暗号方式は仕様が標準化されているが,共通鍵暗号方式はベンダーによる独自の仕様で実装されることが一般的である。
- エ.大量のデータを短い時間で暗号化する場合には,公開鍵暗号方式よりも共通鍵暗号方式が適している。
正解:エ.大量のデータを短い時間で暗号化する場合には,公開鍵暗号方式よりも共通鍵暗号方式が適している。
解説:共通鍵暗号方式は,公開鍵暗号方式に比べて処理が格段に速い。そのため,大量のデータの暗号化には共通鍵暗号方式が向いている。よってエ。実際のTLS などでも,鍵の受渡しだけを公開鍵暗号方式で行い,データ本体は共通鍵暗号方式で暗号化している。アは,素因数分解の困難性を根拠にしているのはRSA など公開鍵暗号方式の一部だけである。イは説明が逆で,セッションごとに変えるのは共通鍵(セッション鍵)のほうである。ウは,AES やDES など共通鍵暗号方式にも標準化された仕様がある。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問4
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問83.セキュアハッシュ関数SHA-256 を用いてファイルA 及びファイルB のハッシュ値を算出すると,どちらも全く同じ次に示すハッシュ値n(16 進数で示すと64 桁)となった。この結果から考えられることとして,適切なものはどれか。 ハッシュ値n:86620f2f 152524d7 dbed4bcb b8119bb6 d493f734 0b4e7661 88565353 9e6d2074
- ア.ファイルA とファイルB の各内容を変更せずに再度ハッシュ値を算出すると,ファイルA とファイルB のハッシュ値が異なる。
- イ.ファイルA とファイルB のハッシュ値n のデータ量は64 バイトである。
- ウ.ファイルA とファイルB を連結させたファイルC のハッシュ値の桁数は16 進数で示すと128 桁である。
- エ.ファイルA の内容とファイルB の内容は同じである。
正解:エ.ファイルA の内容とファイルB の内容は同じである。
解説:ハッシュ関数は同じ入力から必ず同じ値を返し,異なる入力から同じ値が出ることは(衝突をわざと作らない限り)まず起こらない。したがって,2つのファイルのSHA-256 の値が完全に一致したのなら,内容が同じであると考えるのが妥当である。よってエ。アは,ハッシュ値は入力が同じなら何度計算しても同じなので誤り。イは,16進数64 桁は1 桁が4 ビットなので 64 × 4 = 256 ビット,すなわち32 バイトであり,64 バイトではない。ウは,SHA-256 の出力はどんな入力に対しても256 ビット固定なので,連結したファイルでも16進数64 桁のままである。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問5
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問84.ISMS(Information Security Management System)は組織の情報セキュリティを継続的に維持・改善する仕組みである。
正解:○(正しい)
解説:正しい。ISMS(情報セキュリティマネジメントシステム)は、情報セキュリティについての方針・目的と、それを達成するためのプロセスを組織として確立する仕組みである(JIS Q 27000の3.41「マネジメントシステム」)。要求事項を定めるJIS Q 27001は、ISMSを確立し、実施し、維持し、継続的に改善するための要求事項を規定しており(箇条1)、計画策定(箇条6)、運用(箇条8)、パフォーマンス評価(箇条9)、改善(箇条10)を繰り返して維持・改善を図る。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.41 マネジメントシステム / JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 1 適用範囲/箇条6・8・9・10 / JIS Q 27001:2023(ISO/IEC 27001:2022)規格票プレビュー(日本規格協会) 表紙・目次(令和5年9月20日改正、箇条1〜10の構成)
-
問85.ISO/IEC 27001はISMSの要求事項を定めた国際規格で、JIS版はJIS Q 27001である。
正解:○(正しい)
解説:正しい。ISO/IEC 27001は、ISMSを確立・実施・維持し、継続的に改善するための要求事項を定めた国際規格で、これを基に作られた日本産業規格がJIS Q 27001である。2014年版はISO/IEC 27001:2013に、現行の2023年版はISO/IEC 27001:2022に対応している。要求事項の規格なので、組織がこの規格への適合を宣言する場合は、箇条4〜10の要求事項のどれも除外できない(箇条1)。
根拠: JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 1 適用範囲(要求事項の除外は認められない)・表題(ISO/IEC 27001:2013) / JIS Q 27001:2023(ISO/IEC 27001:2022)規格票プレビュー(日本規格協会) 表紙・目次(令和5年9月20日改正、箇条1〜10の構成)
-
問86.ISO/IEC 27002はISMSの管理策(コントロール)の実装ガイダンスを示した国際規格である。
正解:○(正しい)
解説:正しい。ISO/IEC 27002は、ISMSで採用する管理策とその実施の手引きを示す規格で、現行のJIS Q 27002:2024の題名は「情報セキュリティ管理策」、本文は組織的・人的・物理的・技術的管理策(箇条5〜8)の4分類である。要求事項の規格であるJIS Q 27001の附属書Aは管理策の一覧(2023年版の表題も「情報セキュリティ管理策」)で、2014年版では、附属書AはJIS Q 27002:2014の箇条5〜18をそのまま使ったと明記していた。
根拠: JIS Q 27002:2024 情報セキュリティ,サイバーセキュリティ及びプライバシー保護-情報セキュリティ管理策(ISO/IEC 27002:2022)規格票プレビュー(日本規格協会) 表紙(令和6年6月20日改正)・目次(5 組織的管理策/6 人的管理策/7 物理的管理策/8 技術的管理策) / JIS Q 27001:2023(ISO/IEC 27001:2022)規格票プレビュー(日本規格協会) 目次(附属書A(規定)情報セキュリティ管理策/5.1・7.3・9.2) / JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 附属書A(規定)(表A.1 の前文:JIS Q 27002:2014 の箇条5〜18)
-
問87.リスクアセスメントはリスクの特定・分析・評価から成る一連のプロセスである。
正解:○(正しい)
解説:正しい。JIS Q 27000(3.64)は、リスクアセスメントを「リスク特定、リスク分析及びリスク評価のプロセス全体」と定義している。リスク分析はリスクの特質を理解してリスクレベルを決定するプロセス(3.63)、リスク評価はその結果をリスク基準と比べて、リスクが受容可能か許容可能かを決めるプロセスである(3.67)。この結果をもとに、リスクを修正するプロセスであるリスク対応(3.72)を選ぶ。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.63 リスク分析/3.64 リスクアセスメント/3.67 リスク評価/3.72 リスク対応
-
問88.リスク対応の代表的な分類として、『回避』『低減(軽減)』『移転(共有)』『受容(保有)』の4つがある。
正解:○(正しい)
解説:正しい。IPAの中小企業の情報セキュリティ対策ガイドラインは、リスク対応を、対策を導入して事故の可能性を下げる「低減」、事故が起きても受容できる場合などに対策を講じず現状を維持する「保有」、仕事のやり方を変えてリスクそのものをなくす「回避」、他社のサービスや保険を利用して負担を下げる「移転」に区分して検討するとしている。JIS Q 27000(3.72 注記1)は、リスク源の除去などを含むより細かい選択肢も挙げている。
根拠: IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 第2部 実践編 3(2)手順3 情報セキュリティ対策の決定(PDF p.48) / JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.72 リスク対応 注記1
-
問89.残留リスクとはリスク対応を実施した後に残るリスクのことである。
正解:○(正しい)
解説:正しい。JIS Q 27000(3.57)は、残留リスクを「リスク対応後に残っているリスク」と定義し、残留リスクには特定されていないリスクが含まれ得ること(注記1)、“保有リスク”ともいうこと(注記2)を示している。JIS Q 27001(2014年版6.1.3 f)は、リスク対応計画と残留リスクの受容についてリスク所有者の承認を得ることを求め、受容したリスクは監視・レビューの対象になる(JIS Q 27000 3.62 注記2)。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.57 残留リスク 注記1・2/3.62 リスク受容 注記2 / JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 6.1.3 情報セキュリティリスク対応 f)
-
問90.情報資産ごとに、機密性・完全性・可用性が損なわれた場合の影響から重要度を評価し、脅威の起こりやすさや脆弱性と組み合わせてリスクの大きさを算定する方法がある。
正解:○(正しい)
解説:正しい。IPAの中小企業の情報セキュリティ対策ガイドラインは、情報資産ごとに機密性・完全性・可用性の評価値(3〜1)を付け、その最大値を重要度とする。次に、脅威の起こりやすさと脆弱性のつけ込みやすさ(各3〜1)から被害発生可能性を求め、リスク値=重要度×被害発生可能性で算定する。リスク値は大・中・小で表し、大きいものから優先して対策を検討する。
根拠: IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 第2部 実践編 3(2)手順1 情報資産の洗い出し(p.44)・手順2 リスク値の算定(p.45、表5 リスク値の算定基準)
-
問91.セキュリティポリシーは組織のセキュリティに関する基本方針を文書化したものである。
正解:○(正しい)
解説:正しい。総務省の「地方公共団体における情報セキュリティポリシーに関するガイドライン」は、組織の情報セキュリティ対策の基本的な考え方を定めるものを「基本方針」、全ての情報システムに共通の対策の基準を定めるものを「対策基準」とし、この二つを総称して情報セキュリティポリシーと呼んでいる。対策基準を個別のシステムや手続に展開した「実施手順」はその下位に置かれ、ポリシーには含まれない。
-
問92.インシデント対応計画は情報セキュリティインシデント発生時の対応手順を事前に定めた計画である。
正解:○(正しい)
解説:正しい。情報セキュリティインシデントは、事業運営を危うくしたり情報セキュリティを脅かしたりする確率の高い、望まない又は予期しない情報セキュリティ事象をいう(JIS Q 27000 3.31)。NIST SP 800-61 Rev.2は対応の流れを、準備、検知と分析、封じ込め・根絶・復旧、事件後の対応に分け、準備の段階で体制や手順を整えておくことを求める。総務省も、事故時はポリシーに定めた対応方法に沿って迅速に処理することが被害を最小限に抑える最大の対策としている。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.31 情報セキュリティインシデント / NIST SP 800-61 Rev.2 Computer Security Incident Handling Guide(2012。2025年4月にRev.3へ改訂され取り下げ) 3. Handling an Incident(p.21、Figure 3-1 Incident Response Life Cycle) / 総務省 国民のためのサイバーセキュリティサイト「インシデントレスポンス体制整備」 事故の検知/初動処理/分析/復旧作業/再発防止策の実施
-
問93.CSIRT(Computer Security Incident Response Team)はインシデント対応を専門に行うチームである。
正解:○(正しい)
解説:正しい。CSIRT(Computer Security Incident Response Team)は、組織内の情報セキュリティ問題を専門に扱うインシデント対応チームである(JPCERT/CC)。総務省の用語集も、企業や行政機関等で、情報システム等にセキュリティ上の問題が発生していないか監視するとともに、問題が発生した場合に原因解析や影響範囲の調査等を行う体制と説明している。
根拠: JPCERT/CC「CSIRTマテリアル」 CSIRT(シーサート)とは / 総務省 国民のためのサイバーセキュリティサイト 用語集(な行) ナショナルサート(CSIRT/CERT)
-
問94.SOC(Security Operation Center)は、ネットワークや機器を継続的に監視し、ログ等を分析して攻撃の兆候を検知する組織である。
正解:○(正しい)
解説:正しい。SOCは、組織のネットワークやシステムを継続的に監視し、ログやアラートを分析して攻撃の兆候を見つける組織で、試験のシラバスでもCSIRTと並ぶ情報セキュリティ関連組織とされる。政府の例では、各機関に置いたセンサーを通じた横断的な監視と攻撃等の分析・解析を行うGSOCがある(総務省 用語集)。NIST SP 800-61 Rev.3は、SOCを外部の事業者に委託する形も挙げている。
根拠: IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 2 情報セキュリティ管理/情報セキュリティ組織・機関(CSIRT,PSIRT,SOC) / 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) GSOC(政府関係機関情報セキュリティ横断監視・即応調整チーム) / NIST SP 800-61 Rev.3 Incident Response Recommendations and Considerations for Cybersecurity Risk Management(2025) 2. Incident Response Roles and Responsibilities(p.7:Incident handlers の例として SOC を MSSP に委託する形)
-
問95.SIEM(Security Information and Event Management)は複数システムのログを統合分析しセキュリティ脅威を検出する仕組みである。
正解:○(正しい)
解説:SIEMは複数システムのログ(FW・IDS/IPS・サーバ・アプリ等)を一元収集し、相関分析(コリレーション)で攻撃の兆候を検出する仕組み。リアルタイムアラート・ダッシュボード・インシデント調査支援が中核機能。
-
問96.事業継続計画(BCP)は災害・障害発生時に重要業務を継続・早期復旧する手順を定めた計画である。
正解:○(正しい)
解説:正しい。事業継続ガイドラインは、大地震などの自然災害や事故などの危機的事象が起きても重要な事業を中断させない、または中断しても可能な限り短い期間で復旧させるための方針・体制・手順等を示した計画を事業継続計画(BCP)と呼んでいる。BCPの策定・運用、教育・訓練、点検、継続的な改善などを行う平常時からのマネジメント活動全体は、事業継続マネジメント(BCM)と呼ばれ、BCPとは区別される。
-
問97.RTO(Recovery Time Objective)は業務をどれだけの時間内に復旧させるかの目標時間である。
正解:○(正しい)
解説:正しい。事業継続ガイドラインは、重要業務をどれくらいの時間で復旧させるかの目標を目標復旧時間(RTO:Recovery Time Objective)と呼び、停止が許される時間の許容限界より早く設定するとしている。よく対比されるRPO(Recovery Point Objective:目標復旧時点)は、失ったデータを過去のどの時点まで復旧させるかの目標値で、時間の目標であるRTOとは別のものである。
-
問98.個人情報保護法は個人情報を取り扱う事業者に対し、利用目的の特定・通知・適正取得・安全管理措置等の義務を課す法律である。
正解:○(正しい)
解説:個人情報保護法は個人情報取扱事業者に対し、利用目的の特定・通知公表・適正取得・安全管理措置・第三者提供制限・開示請求対応等の義務を課す法律。個人情報保護委員会が監督権限を持ち、違反には命令・罰則が課される。
-
問99.要配慮個人情報には人種・信条・社会的身分・病歴・犯罪歴・身体障害等が含まれる。
正解:○(正しい)
解説:正しい。要配慮個人情報は、本人の人種、信条、社会的身分、病歴、犯罪の経歴、犯罪により害を被った事実などが含まれる個人情報で(個人情報保護法2条3項)、政令2条で身体障害・知的障害・精神障害、健康診断等の結果なども加えられている。不当な差別や偏見が生じないよう、取得には原則として本人の同意が必要で(20条2項)、本人の求めがあれば提供を止める方式(オプトアウト)による第三者提供もできない(27条2項ただし書)。
根拠: 個人情報の保護に関する法律 第2条 / 個人情報の保護に関する法律 第20条 / 個人情報の保護に関する法律 第27条 / 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正) 2-3 要配慮個人情報(法第2条第3項関係)(p.10〜11、政令第2条) (出典: e-Gov法令検索)
-
問100.個人情報保護法上、漏えい等のうち一定の重大事案は個人情報保護委員会への報告と本人通知が義務付けられている。
正解:○(正しい)
解説:正しい。個人情報保護法26条は、個人の権利利益を害するおそれが大きい漏えい等が生じたときに、個人情報保護委員会への報告(1項)と本人への通知(2項)を義務づけている。対象は規則7条の4つで、要配慮個人情報を含むもの、不正利用で財産的被害が生じるおそれがあるもの、不正の目的による行為によるもの、本人の数が千人を超えるものの漏えい等(発生したおそれを含む)である。本人への通知が困難なときは代わりの措置でもよい(2項ただし書)。
根拠: 個人情報の保護に関する法律 第26条 / 個人情報の保護に関する法律施行規則 第7条 / 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正) 3-5-3-1 報告対象となる事態(p.59〜61) (出典: e-Gov法令検索)
-
問101.不正アクセス禁止法は他人のID・パスワードを使ったアクセスや脆弱性を突いたアクセスを禁止する法律である。
正解:○(正しい)
解説:正しい。不正アクセス禁止法は、アクセス制御機能のあるコンピュータにネットワーク経由で他人の識別符号(ID・パスワード等)を入力して、制限されている利用をできる状態にする行為(2条4項1号)や、制限を免れる情報や指令を入力する行為(いわゆるセキュリティホール攻撃、同項2号・3号)を不正アクセス行為として禁止している(3条)。違反した者は3年以下の拘禁刑または100万円以下の罰金に処せられる(11条)。
根拠: 不正アクセス行為の禁止等に関する法律 第2条 / 不正アクセス行為の禁止等に関する法律 第3条 / 不正アクセス行為の禁止等に関する法律 第11条 (出典: e-Gov法令検索)
-
問102.サイバーセキュリティ基本法は国・地方公共団体・重要インフラ事業者等の責務を定めた法律である。
正解:○(正しい)
解説:正しい。サイバーセキュリティ基本法(平成26年=2014年制定)は、国(4条)、地方公共団体(5条)、重要社会基盤事業者(いわゆる重要インフラ事業者、6条)、サイバー関連事業者その他の事業者(7条)、教育研究機関(8条)の責務と国民の努力(9条)を定める。内閣にサイバーセキュリティ戦略本部を置き(24条)、その事務は内閣官房が処理する(35条)。国全体のサイバー対策の司令塔組織は、2025年7月1日に内閣官房に発足した国家サイバー統括室である。
根拠: サイバーセキュリティ基本法 第4条 / サイバーセキュリティ基本法 第24条 / サイバーセキュリティ基本法 第35条 / 首相官邸「国家サイバー統括室発足式」(令和7年7月1日) 総理の訓示 / 国家サイバー統括室(NCO)ウェブサイト トップページ(内閣官房 国家サイバー統括室) (出典: e-Gov法令検索)
-
問103.マイナンバー法は個人番号(マイナンバー)の取得・利用・提供・保管に関する規律を定めた法律である。
正解:○(正しい)
解説:マイナンバー法(番号法)は、12桁の個人番号の利用範囲や、特定個人情報の収集・保管・提供の制限、安全管理措置などを定める。利用できるのは社会保障・税・災害対策の分野を中心に、番号法や条例で定められた事務に限られる(9条)。令和5年の番号法改正(令和5年法律第48号)で、社会保障・税・災害対策の3分野以外の行政事務(理容師・美容師などの国家資格の免許、自動車の変更登録など)でも個人番号を利用できるようになった(番号法3条2項・別表)。
-
問104.著作権法上、プログラム著作物は『プログラムの著作物』として保護対象となる。
正解:○(正しい)
解説:プログラムは著作権法上『プログラムの著作物』として保護対象。ソースコード・オブジェクトコード両方が対象で、無断複製・改変・配布は侵害となる。ライセンス契約(GPL・MIT・商用ライセンス等)の条項に基づいて利用するのが原則。
-
問105.不正競争防止法における『営業秘密』として保護されるためには、秘密管理性・有用性・非公知性の3要件を満たす必要がある。
正解:○(正しい)
解説:不正競争防止法上の営業秘密は『秘密管理性(厳重に管理されている)』『有用性(事業活動に有用)』『非公知性(公然と知られていない)』の3要件を全て満たす必要がある。判例上、特に秘密管理性が厳しく問われる。
-
問106.電子署名法は、本人による一定の電子署名が行われた電磁的記録について、真正に成立したものと推定することを定めている。
正解:○(正しい)
解説:電子署名法3条は、本人だけが行える電子署名が付された電磁的記録は真正に成立したものと推定すると定める。紙の文書に本人の署名・押印があるときの推定(民事訴訟法228条4項)にならったもので、電子文書の証拠としての扱いを明確にしている。
-
問107.JIS Q 15001は個人情報保護マネジメントシステム(PMS)の要求事項を定めたJIS規格で、プライバシーマーク制度の基準となる。
正解:○(正しい)
解説:正しい。JIS Q 15001は「個人情報保護マネジメントシステム-要求事項」を定めた日本産業規格である。プライバシーマーク制度を運営するJIPDECは、付与事業者に対し、JIS Q 15001:2023に準拠した「プライバシーマークにおける個人情報保護マネジメントシステム構築・運用指針」に基づいてPMSを構築・運用するよう求めている。ISMSの要求事項を定めるJIS Q 27001とは別の規格である。
根拠: JIS Q 15001:2017 個人情報保護マネジメントシステム-要求事項 規格の名称・箇条1 適用範囲 / JIPDEC プライバシーマーク制度「審査基準と構築・運用指針」 構築・運用指針【JIS Q 15001:2023準拠】と審査基準/構築・運用指針とは
-
問108.ISMAPは日本政府が利用するクラウドサービスの安全性を評価・登録する制度である。
正解:○(正しい)
解説:正しい。ISMAP(Information system Security Management and Assessment Program:政府情報システムのためのセキュリティ評価制度)は、政府が求めるセキュリティ要求を満たしているクラウドサービスを予め評価・登録することで、政府のクラウドサービス調達におけるセキュリティ水準の確保を図り、クラウドサービスの円滑な導入に資することを目的とする制度である(ISMAP基本規程1.2)。2020年に内閣官房・総務省・経済産業省の所管で制度化された。
根拠: ISMAP 基本規程(案)(総務省「政府情報システムのためのセキュリティ評価制度(ISMAP)における各種基準(案)」意見募集・別添1) 1.2 本制度の目的/1.3 本制度の名称 / 総務省 報道資料「政府情報システムのためのセキュリティ評価制度(ISMAP)における各種基準(案)」に対する意見募集(令和2年3月27日) 1 背景(制度の名称と所管) / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 2 情報セキュリティ管理/情報セキュリティ組織・機関(ISMAP)
-
問109.ISO/IEC 27001はISMSの管理策(コントロール)実装ガイダンスを示す規格で、認証取得対象規格ではない。
正解:×(誤り)
解説:誤り。ISO/IEC 27001はISMS要求事項を定めた認証取得対象規格。管理策の実装ガイダンスは ISO/IEC 27002。
-
問110.特定電子メール法は、広告・宣伝の電子メールについて、原則として受信者の事前の同意を得ずに送信し、受信拒否の通知を受けた者にだけ送信を停止する方式(オプトアウト方式)を採っている。
正解:×(誤り)
解説:誤り。特定電子メール法3条1項は、あらかじめ送信に同意した者など法定の者以外への特定電子メールの送信を禁じており、原則はオプトイン方式である。受信拒否の通知があれば送信できない(同条3項)。
-
問111.刑法の不正指令電磁的記録に関する罪(いわゆるウイルス作成罪)は、コンピュータウイルスを実際に他人のコンピュータで実行させた場合にだけ成立し、正当な理由なく作成・提供・保管しただけでは処罰されない。
正解:×(誤り)
解説:誤り。正当な理由なく、人のコンピュータで実行させる目的でウイルスを作成・提供した者(168条の2第1項)、取得・保管した者(168条の3)も処罰される。実行させる行為(供用)は168条の2第2項で、その未遂も処罰される。
-
問112.リスク対応戦略は『回避』『追加』『削除』『無視』の4つである。
正解:×(誤り)
解説:誤り。リスク対応の代表的な分類は、回避、低減(軽減)、移転(共有)、受容(保有)である(IPA 中小企業の情報セキュリティ対策ガイドライン)。JIS Q 27000(3.72 注記1)はリスク源の除去など、より細かい選択肢も挙げるが、『追加』『削除』『無視』という分類は無い。リスクの受容は、情報に基づいてそのリスクをとると決める意思決定であり(3.62)、何もせずに無視することとは違う。
根拠: IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 第2部 実践編 3(2)手順3 情報セキュリティ対策の決定(PDF p.48) / JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.62 リスク受容/3.72 リスク対応 注記1
-
問113.残留リスクとはリスク対応を実施する前の最大値のリスクを指す。
正解:×(誤り)
解説:誤り。JIS Q 27000(3.57)は、残留リスクを「リスク対応後に残っているリスク」と定義している。対応前のリスクの最大値ではなく、低減や移転などの対応を行ったあとにもなお残るリスクのことで、特定されていないリスクを含み得る。残留リスクは“保有リスク”ともいい、JIS Q 27001(6.1.3 f)は、その受容についてリスク所有者の承認を得ることを求めている。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.57 残留リスク / JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 6.1.3 情報セキュリティリスク対応 f)
-
問114.セキュリティポリシーは1階層の文書で構成され、現場の手順書まで全て含む。
正解:×(誤り)
解説:誤り。総務省の「地方公共団体における情報セキュリティポリシーに関するガイドライン」は、ポリシーの体系を階層構造で示している。基本的な考え方を定める「基本方針」と、全ての情報システムに共通の対策の基準を定める「対策基準」を総称して情報セキュリティポリシーと呼び、対策基準を具体的なシステムや手続に展開した「実施手順」は下位の文書として別に定める。1階層で現場の手順書まで含むものではない。
-
問115.CSIRTはインシデントを発生させる責任を負う組織である。
正解:×(誤り)
解説:誤り。CSIRT(Computer Security Incident Response Team)はインシデント対応を行うチームで、検知・対応・復旧・教訓化を担う。
-
問116.SOCはインシデント発生時のみ稼働する短期組織である。
正解:×(誤り)
解説:誤り。SOC(Security Operation Center)は、ネットワークや機器を継続的に監視し、ログ等を分析して攻撃の兆候を検知する組織である。政府の例であるGSOCも、各機関に置いたセンサーを通じた横断的な監視と攻撃等の分析・解析を常設の体制で行っている(総務省 用語集)。インシデントが起きたときだけ稼働するのでは、攻撃の兆候を検知できない。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) GSOC(政府関係機関情報セキュリティ横断監視・即応調整チーム) / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 2 情報セキュリティ管理/情報セキュリティ組織・機関(SOC)
-
問117.SIEMの主機能はファイアウォールの代替であり、ログ収集機能は持たない。
正解:×(誤り)
解説:誤り。SIEMは複数システムのログを収集・統合分析しセキュリティ脅威を検出する仕組み。FW代替ではない。
-
問118.RTO(Recovery Time Objective)は許容できるデータ損失量の目標である。
正解:×(誤り)
解説:誤り。RTOは業務復旧時間の目標。データ損失量の目標はRPO(Recovery Point Objective)。
-
問119.要配慮個人情報には人種や病歴が含まれず、通常の個人情報と同等に扱う。
正解:×(誤り)
解説:誤り。要配慮個人情報は、本人の人種、信条、社会的身分、病歴、犯罪の経歴、犯罪により害を被った事実などが含まれる個人情報である(個人情報保護法2条3項)。通常の個人情報より厳しく扱われ、取得には原則として本人の同意が必要で(20条2項)、本人の求めがあれば提供を止める方式(オプトアウト)による第三者提供もできない(27条2項ただし書)。
根拠: 個人情報の保護に関する法律 第2条 / 個人情報の保護に関する法律 第20条 / 個人情報の保護に関する法律 第27条 / 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正) 2-3 要配慮個人情報(法第2条第3項関係)(p.10〜11) (出典: e-Gov法令検索)
-
問120.個人情報保護法では漏えい等が発生しても個人情報保護委員会への報告は義務ではない。
正解:×(誤り)
解説:誤り。個人情報保護法26条1項は、個人の権利利益を害するおそれが大きい漏えい等が生じたとき、個人情報保護委員会への報告を義務づけている(令和2年改正で設けられた)。対象は規則7条の4つで、要配慮個人情報を含むもの、不正利用で財産的被害が生じるおそれがあるもの、不正の目的による行為によるもの、本人の数が千人を超えるものの漏えい等(発生したおそれを含む)である。同条2項により本人への通知も必要になる。
根拠: 個人情報の保護に関する法律 第26条 / 個人情報の保護に関する法律施行規則 第7条 / 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正) 3-5-3-1 報告対象となる事態(p.59〜61) (出典: e-Gov法令検索)
-
問121.不正アクセス禁止法は自分のIDで自分のサーバにログインする行為も処罰対象である。
正解:×(誤り)
解説:誤り。不正アクセス禁止法の不正アクセス行為は、他人の識別符号を入力してアクセス制御を通過する行為などをいい、アクセス制御機能を付加したアクセス管理者自身がする行為や、アクセス管理者・利用権者の承諾を得てする行為は除かれている(2条4項1号かっこ書)。自分に割り当てられたIDで、自分が管理するサーバにログインする行為はこれに当たらず、処罰の対象ではない。
根拠: 不正アクセス行為の禁止等に関する法律 第2条 / 不正アクセス行為の禁止等に関する法律 第3条 (出典: e-Gov法令検索)
-
問122.不正競争防止法における営業秘密は秘密管理性のみ満たせば保護される。
正解:×(誤り)
解説:誤り。営業秘密として保護されるには『秘密管理性・有用性・非公知性』の3要件すべてが必要。
-
問123.電子署名法では電子署名は手書き署名と異なり法的効力を持たない。
正解:×(誤り)
解説:誤り。電子署名法3条は、電磁的記録に本人による電子署名(本人だけが行うことができるものに限る)が行われているときは、その電磁的記録は真正に成立したものと推定すると定めている。電子署名とは、情報が署名した者の作成によることを示し、改変されていないかを確認できる措置をいう(2条1項)。このように法律上の効果が定められており、法的効力を持たないわけではない。
根拠: 電子署名及び認証業務に関する法律 第2条 / 電子署名及び認証業務に関する法律 第3条 (出典: e-Gov法令検索)
-
問124.個人情報保護法上、個人情報取扱事業者は、匿名加工情報を作成したときでも、その匿名加工情報に含まれる個人に関する情報の項目を公表する必要はない。
正解:×(誤り)
解説:誤り。個人情報取扱事業者は、匿名加工情報を作成したときは、それに含まれる個人に関する情報の項目を公表しなければならない(個人情報保護法43条3項)。第三者に提供するときは、項目と提供方法の公表と、匿名加工情報である旨の明示も必要(同条4項)。
-
問125.マイナンバー法は社会保障のみで利用される番号制度を定めた法律である。
正解:×(誤り)
解説:誤り。マイナンバーは社会保障だけでなく、税・災害対策の分野でも利用される。令和5年の番号法改正(令和5年法律第48号)で、社会保障・税・災害対策の3分野以外の行政事務(理容師・美容師などの国家資格の免許、自動車の変更登録など)でも個人番号を利用できるようになった(番号法3条2項・別表)。
-
問126.プライバシーマーク制度の認証基準はJIS Q 27001である。
正解:×(誤り)
解説:誤り。プライバシーマークの基準はJIS Q 15001(PMS)。JIS Q 27001はISMS。
-
問127.ISMAPはアプリケーション開発者向けの脆弱性検査制度である。
正解:×(誤り)
解説:誤り。ISMAPは政府利用クラウドサービスの安全性評価・登録制度。脆弱性検査制度ではない。
-
問128.事業継続計画(BCP)は通常時の業務効率改善を目的とした計画である。
正解:×(誤り)
解説:誤り。BCPは災害・障害発生時に重要業務を継続・早期復旧するための計画。通常時の業務改善はBPRなど別概念。
-
問129.リスクアセスメントの目的はリスクを発生させないための活動である。
正解:×(誤り)
解説:誤り。リスクアセスメントは『リスクを特定・分析・評価』するプロセスであり、対応はその結果に基づくリスク対応で行う。発生防止のみが目的ではない。
-
問130.リスクの『移転』とはリスクを完全に排除する戦略を指す。
正解:×(誤り)
解説:誤り。リスクの移転(共有)は保険・委託等で第三者にリスクを部分的に移す戦略。完全排除は『回避』戦略。
-
問131.セキュリティ教育は経営層には不要で、現場の従業員のみに実施すれば良い。
正解:×(誤り)
解説:誤り。セキュリティ教育は経営層から現場まで全階層で必要。経営層のコミットメントなしにISMSは機能しない。
-
問132.SOAR(Security Orchestration, Automation and Response)はインシデント対応を全て自動化し人間の判断を排除する仕組みである。
正解:×(誤り)
解説:誤り。SOARはセキュリティ運用の効率化・自動化を支援するプラットフォームだが、人間の判断を完全に排除するものではなくプレイブックに沿って人間と協調する。
-
問133.不正のトライアングル理論では、不正行為は「動機・プレッシャー」「機会」「報酬」の3要素がそろったときに発生しやすいとされる。
正解:×(誤り)
解説:誤り。不正のトライアングルの3要素は「動機・プレッシャー」「機会」「正当化」である(シラバス用語例)。内部不正対策では、機会を減らす(アクセス権限の管理・職務分離など)ことが重視される。
-
問134.ISMSの国際規格はどれか。
- ア.ISO/IEC 27001
- イ.ISO 9001
- ウ.ISO 14001
- エ.ISO/IEC 20000-1
正解:ア.ISO/IEC 27001
解説:ISMS(情報セキュリティマネジメントシステム)の要求事項を定めた国際規格はISO/IEC 27001で、JIS Q 27001として日本産業規格になっている。ISO 9001(JIS Q 9001)は品質マネジメントシステム、ISO 14001(JIS Q 14001)は環境マネジメントシステム、ISO/IEC 20000-1(JIS Q 20000-1)はサービスマネジメントシステムの要求事項を定めた規格で、いずれも情報セキュリティのマネジメントシステムの規格ではない。
根拠: JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 表題・1 適用範囲 / JIS Q 9001:2015 品質マネジメントシステム-要求事項(ISO 9001:2015) 規格の名称・対応国際規格 / JIS Q 14001:2015 環境マネジメントシステム-要求事項及び利用の手引(ISO 14001:2015) 規格の名称・対応国際規格 / JIS Q 20000-1:2020 情報技術-サービスマネジメント-第1部:サービスマネジメントシステム要求事項(ISO/IEC 20000-1:2018) 規格の名称・対応国際規格
-
問135.リスク対応戦略のうち『リスク移転』の例はどれか。
- ア.脆弱性のあるシステムを廃止する
- イ.保険に加入してリスクを第三者に分担する
- ウ.セキュリティパッチを適用する
- エ.リスクを承知の上で業務を継続する
正解:イ.保険に加入してリスクを第三者に分担する
解説:リスク移転(共有)は、リスクに伴う負担を他者と分け合う対応で、IPAの中小企業の情報セキュリティ対策ガイドラインは、補償能力のある他社のサービスの利用や、事故による損失に保険金が支払われる保険への加入を例に挙げている。脆弱性のあるシステムを廃止するのはリスクそのものをなくす回避、パッチの適用は事故の可能性を下げる低減、承知の上で業務を続けるのは保有(受容)に当たる。
根拠: IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 第2部 実践編 3(2)手順3 情報セキュリティ対策の決定(PDF p.48)
-
問136.リスク対応戦略のうち『リスク低減』の例はどれか。
- ア.危険な業務を中止する
- イ.保険でリスクを移す
- ウ.ファイアウォール導入で攻撃を防ぐ
- エ.リスクを承知の上で受容する
正解:ウ.ファイアウォール導入で攻撃を防ぐ
解説:リスク低減は、対策を導入・強化して脆弱性を改善し、事故が起きる可能性や影響を下げる対応である(IPA 中小企業の情報セキュリティ対策ガイドライン)。ファイアウォールを導入して攻撃を防ぐのはこれに当たる。危険な業務を中止するのはリスクそのものをなくす回避、保険でリスクを移すのは移転、承知の上で受け入れるのは保有(受容)であり、いずれも低減ではない。
根拠: IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 第2部 実践編 3(2)手順3 情報セキュリティ対策の決定(PDF p.48)
-
問137.情報セキュリティポリシーに関する文書の体系において、「対策基準」の説明として正しいものはどれか。
- ア.組織の情報セキュリティ対策の基本的な考え方を定めるもの
- イ.対策基準を具体的なシステムや手続に展開して、情報セキュリティの個別の実施事項を定めるもの
- ウ.情報セキュリティ対策の実施状況を点検した結果をまとめたもの
- エ.全ての情報システムに共通の情報セキュリティ対策の基準を定めるもの
正解:エ.全ての情報システムに共通の情報セキュリティ対策の基準を定めるもの
解説:総務省の「地方公共団体における情報セキュリティポリシーに関するガイドライン」は、基本方針に基づき、全ての情報システムに共通の情報セキュリティ対策の基準を定めるものを「対策基準」としている。組織の対策の基本的な考え方を定めるのは「基本方針」、対策基準を具体的なシステムや手続に展開して個別の実施事項を定めるのは「実施手順」である。実施状況を点検した結果をまとめたものは監査や自己点検の記録で、ポリシーの体系をなす文書ではない。
-
問138.CSIRTの主な役割はどれか。
- ア.セキュリティインシデント発生時の検知・対応・復旧
- イ.情報セキュリティ方針を承認し経営資源を割り当てる
- ウ.業務システムの開発と保守を担当する
- エ.社員の人事評価と懲戒処分を決定する
正解:ア.セキュリティインシデント発生時の検知・対応・復旧
解説:CSIRT(Computer Security Incident Response Team)は、組織内の情報セキュリティ問題を専門に扱うインシデント対応チームで(JPCERT/CC)、問題が起きていないか監視し、起きた場合に原因解析や影響範囲の調査等を行う体制である(総務省 用語集)。情報セキュリティ方針の確立とISMSに必要な資源の確保はトップマネジメントの役割で(JIS Q 27001 5.1)、システムの開発・保守や人事評価・懲戒もCSIRTの役割ではない。
根拠: JPCERT/CC「CSIRTマテリアル」 CSIRT(シーサート)とは / 総務省 国民のためのサイバーセキュリティサイト 用語集(な行) ナショナルサート(CSIRT/CERT) / JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 5.1 リーダーシップ及びコミットメント a)・c)
-
問139.SOCの説明として正しいものはどれか。
- ア.インシデントが発生したときだけ招集されて対応する
- イ.ネットワークや機器を常時監視し、ログを分析して攻撃を検知する
- ウ.情報セキュリティ方針や対策基準を策定する
- エ.社内の利用者からのIT障害の問い合わせを受け付ける
正解:イ.ネットワークや機器を常時監視し、ログを分析して攻撃を検知する
解説:SOC(Security Operation Center)は、ネットワークや機器を監視し、ログ等を分析して攻撃の兆候を見つける組織で、シラバスではCSIRTと並ぶ関連組織とされる。NIST SP 800-61 Rev.3は、悪影響のある事象についてアラートを生成してSOCやインシデント対応者に渡すことを推奨しており、政府の監視体制であるGSOCも、センサーを通じた監視と攻撃等の分析・解析を行う(総務省 用語集)。発生時だけ招集される形、方針の策定、IT障害の問い合わせ受付は、この役割に当たらない。
根拠: IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 2 情報セキュリティ管理/情報セキュリティ組織・機関(CSIRT,PSIRT,SOC) / NIST SP 800-61 Rev.3 Incident Response Recommendations and Considerations for Cybersecurity Risk Management(2025) Table(DE.AE-06:R1 Generate alerts and provide them to ... staff (e.g., the SOC and incident responders)、p.26) / 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) GSOC(政府関係機関情報セキュリティ横断監視・即応調整チーム)
-
問140.SIEMの主要な機能はどれか。
- ア.不正侵入を防ぐため不正なパケットを自動で遮断する
- イ.コンピュータに侵入したウイルスを検出して駆除する
- ウ.複数システムのログを収集・統合分析し、脅威を検出する
- エ.機密データの利用や送信を監視して外部流出を防ぐ
正解:ウ.複数システムのログを収集・統合分析し、脅威を検出する
解説:SIEM(Security Information and Event Management)は、情報システムの構成要素からセキュリティに関するデータを集め、対処に使える情報として一つの画面で示すツールである(NIST用語集、出典 NIST SP 800-128)。不正なパケットを自動で遮断するのは侵入防止システム(IPS)、ウイルスの駆除はウイルス対策ソフト(総務省 用語集)、データの不正な利用・送信を検知して防ぐのはDLP(NIST用語集)の機能である。
根拠: NIST CSRC Glossary「security information and event management (SIEM) tool」 Definition(出典 NIST SP 800-128) / 総務省 国民のためのサイバーセキュリティサイト 用語集(さ行) 侵入防止システム / 総務省 国民のためのサイバーセキュリティサイト 用語集(あ行) ウイルス対策ソフト / NIST CSRC Glossary「data loss prevention」 Definition(出典 CNSSI 4009-2022)
-
問141.BCPにおけるRTOはどのような目標値か。
- ア.業務の停止を許容できる限界の長さ
- イ.データを遡って戻す時点の目標
- ウ.復旧後に確保する操業度の目標
- エ.復旧を完了させるまでの時間の目標
正解:エ.復旧を完了させるまでの時間の目標
解説:事業継続ガイドライン(内閣府)は、重要業務をどれくらいの時間で復旧させるかの目標を目標復旧時間(RTO:Recovery Time Objective)と呼び、停止が許される時間の許容限界より早く設定するとしている。許容限界はRTOを決める際の上限で、RTOそのものではない。どの水準(操業度)まで復旧させるかは目標復旧レベル(RLO)、失ったデータを過去のどの時点まで戻すかは目標復旧時点(RPO)で、いずれもRTOとは別の指標である。
-
問142.BCPでRPO(目標復旧時点)を24時間と定めたとき、データのバックアップの取得頻度として最も適切なものはどれか。
- ア.少なくとも1日に1回取得する
- イ.少なくとも1週間に1回取得する
- ウ.少なくとも1か月に1回取得する
- エ.障害の発生から24時間以内に取得する
正解:ア.少なくとも1日に1回取得する
解説:事業継続ガイドライン(内閣府)は、失ったデータを過去のどの時点まで復旧させるかの目標を目標復旧時点(RPO)と呼び、どれくらいの期間のデータ損失を許容するかを決めて、それに基づいてバックアップの取得頻度を決めることが重要としている。RPOが24時間なら、失ってよいデータは直近24時間分までなので、少なくとも1日に1回、24時間を超えない間隔で取得する必要がある。1週間や1か月に1回では最大でその期間のデータを失い、障害の後に取得しても失われたデータは戻らない。
-
問143.要配慮個人情報に該当しないものはどれか。
- ア.人種
- イ.氏名
- ウ.信条
- エ.病歴
正解:イ.氏名
解説:要配慮個人情報は、本人の人種、信条、社会的身分、病歴、犯罪の経歴、犯罪により害を被った事実など、不当な差別や偏見が生じないよう取扱いに特に配慮を要する記述等が含まれる個人情報である(個人情報保護法2条3項)。人種・信条・病歴は条文に明記されている。氏名は特定の個人を識別できる記述として個人情報に当たるが(2条1項1号)、それだけでは要配慮個人情報には当たらない。
根拠: 個人情報の保護に関する法律 第2条 / 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正) 2-3 要配慮個人情報(法第2条第3項関係)(p.10〜11) (出典: e-Gov法令検索)
-
問144.個人情報保護法上、漏えい等の発生時に個人情報保護委員会への報告と本人通知が義務化される条件として該当するものはどれか。
- ア.漏えい等した個人データの本人の数が100人を超える場合
- イ.漏えい等した個人データの本人の数が500人を超える場合
- ウ.要配慮個人情報を含む個人データの漏えい等が発生したおそれがある場合
- エ.氏名と住所だけの個人データを10人分紛失した場合
正解:ウ.要配慮個人情報を含む個人データの漏えい等が発生したおそれがある場合
解説:個人情報保護法26条1項と規則7条により、個人情報保護委員会への報告(同条2項で本人への通知も)が必要なのは、要配慮個人情報を含むもの、不正利用で財産的被害が生じるおそれがあるもの、不正の目的による行為によるもの、本人の数が千人を超えるもの、のいずれかの漏えい等で、発生したおそれがある段階も含む。人数の基準は千人超なので100人超や500人超では当たらず、氏名と住所だけの10人分の紛失も、ほかの類型に当たらなければ対象外である。
根拠: 個人情報の保護に関する法律 第26条 / 個人情報の保護に関する法律施行規則 第7条 / 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正) 3-5-3-1 報告対象となる事態(p.59〜61) (出典: e-Gov法令検索)
-
問145.不正アクセス禁止法で禁止される行為として該当するものはどれか。
- ア.ネットワークにつながっていない単体のPCで、他人のパスワードを入力して使う
- イ.管理者の承諾を得て、動作確認のため他人のIDでログインする
- ウ.認証のない公開Webページの内容を自動で大量に取得する
- エ.ネットワーク経由で認証の不備を突く指令を送り、ログインせずに管理画面を使える状態にする
正解:エ.ネットワーク経由で認証の不備を突く指令を送り、ログインせずに管理画面を使える状態にする
解説:不正アクセス禁止法3条が禁止する不正アクセス行為には、アクセス制御機能のあるコンピュータに、電気通信回線を通じて、制限を免れる情報や指令を入力して、制限されている利用をできる状態にする行為が含まれる(2条4項2号)。電気通信回線を通じない単体PCでの操作は当たらず、アクセス管理者等の承諾を得てする行為は除かれる(同項1号かっこ書)。認証のない公開ページは、アクセス制御機能(2条3項)による制限がそもそも無い。
根拠: 不正アクセス行為の禁止等に関する法律 第2条 / 不正アクセス行為の禁止等に関する法律 第3条 (出典: e-Gov法令検索)
-
問146.不正競争防止法上の『営業秘密』の3要件はどれか。
- ア.秘密管理性・有用性・非公知性
- イ.限定提供性・相当蓄積性・電磁的管理性
- ウ.新規性・進歩性・産業上の利用可能性
- エ.秘密管理性・相当蓄積性・電磁的管理性
正解:ア.秘密管理性・有用性・非公知性
解説:不正競争防止法2条6項は、営業秘密を「秘密として管理されている生産方法、販売方法その他の事業活動に有用な技術上又は営業上の情報であって、公然と知られていないもの」と定義し、ここから秘密管理性・有用性・非公知性の3要件が導かれる。業として特定の者に提供し、電磁的方法で相当量蓄積・管理される情報は、同じ法律の「限定提供データ」(2条7項)の要件である。新規性・進歩性・産業上の利用可能性は特許の要件(特許法29条)で、営業秘密の要件ではない。
根拠: 不正競争防止法 第2条 / 特許法 第29条 (出典: e-Gov法令検索)
-
問147.プライバシーマーク制度の認証基準となるJIS規格はどれか。
- ア.JIS Q 27001
- イ.JIS Q 15001
- ウ.JIS Q 9001
- エ.JIS Q 14001
正解:イ.JIS Q 15001
解説:プライバシーマーク制度を運営するJIPDECは、付与事業者に対し、JIS Q 15001:2023に準拠した構築・運用指針に基づいて個人情報保護マネジメントシステム(PMS)を構築・運用するよう求めている。JIS Q 15001はPMSの要求事項を定めた規格である。JIS Q 27001は情報セキュリティ、JIS Q 9001は品質、JIS Q 14001は環境のマネジメントシステムの規格で、プライバシーマークの基準ではない。
根拠: JIPDEC プライバシーマーク制度「審査基準と構築・運用指針」 構築・運用指針【JIS Q 15001:2023準拠】と審査基準/構築・運用指針とは / JIS Q 15001:2017 個人情報保護マネジメントシステム-要求事項 規格の名称・箇条1 適用範囲
-
問148.サイバーセキュリティ基本法が定める対象として正しいものはどれか。
- ア.個人情報取扱事業者の安全管理措置の義務
- イ.電気通信事業者が通信の秘密を守る義務
- ウ.国・地方公共団体・重要インフラ事業者等の責務
- エ.他人のID・パスワードを使う不正アクセスの禁止
正解:ウ.国・地方公共団体・重要インフラ事業者等の責務
解説:サイバーセキュリティ基本法は、国(4条)、地方公共団体(5条)、重要社会基盤事業者(いわゆる重要インフラ事業者、6条)、サイバー関連事業者その他の事業者(7条)、大学等の教育研究機関(8条)の責務と、国民の努力(9条)を定めている。個人データの安全管理措置は個人情報保護法23条、通信の秘密の保護は電気通信事業法4条、不正アクセス行為の禁止は不正アクセス禁止法3条が定めるもので、いずれもサイバーセキュリティ基本法の規定ではない。
根拠: サイバーセキュリティ基本法 第4条 / 個人情報の保護に関する法律 第23条 / 電気通信事業法 第4条 / 不正アクセス行為の禁止等に関する法律 第3条 (出典: e-Gov法令検索)
-
問149.マイナンバー法の制定時に、個人番号を利用する分野として定められた3分野として正しいものはどれか。
- ア.医療・教育・防衛
- イ.農業・福祉・教育
- ウ.教育・税・防衛
- エ.社会保障・税・災害対策
正解:エ.社会保障・税・災害対策
解説:制定時の番号法は、個人番号の利用分野を社会保障・税・災害対策の3分野とした。令和5年の番号法改正(令和5年法律第48号)で、社会保障・税・災害対策の3分野以外の行政事務(理容師・美容師などの国家資格の免許、自動車の変更登録など)でも個人番号を利用できるようになった(番号法3条2項・別表)。
-
問150.ISMAP制度の目的はどれか。
- ア.政府が利用するクラウドサービスの安全性を評価・登録する
- イ.IT製品のセキュリティ機能を国際基準に基づいて評価・認証する
- ウ.組織のISMSが規格に適合しているかを第三者が評価・認証する
- エ.事業者の個人情報保護の体制を評価してマークを付与する
正解:ア.政府が利用するクラウドサービスの安全性を評価・登録する
解説:ISMAP(政府情報システムのためのセキュリティ評価制度)は、政府が求めるセキュリティ要求を満たしているクラウドサービスを予め評価・登録し、政府のクラウドサービス調達のセキュリティ水準を確保する制度で、令和2年6月に運用が始まった(国家サイバー統括室)。IT製品をISO/IEC 15408に基づいて評価・認証するのはJISEC、ISMSのJIS Q 27001への適合を第三者が評価するのはISMS適合性評価制度、個人情報保護の体制にマークを付与するのはプライバシーマーク制度である。
根拠: 国家サイバー統括室「政府情報システムのためのセキュリティ評価制度(ISMAP)」 ISMAPについて(目的・令和2年6月運用開始) / IPA「評価認証制度(JISEC)について」 本文(ISO/IEC 15408(CC)に基づくIT製品・システムの評価・認証) / ISMS-AC「情報セキュリティマネジメントシステム(ISMS)適合性評価制度の概要」 制度の概要/ISMSの認証基準 JIS Q 27001(ISO/IEC 27001) / JIPDEC プライバシーマーク制度「審査基準と構築・運用指針」 構築・運用指針【JIS Q 15001:2023準拠】と審査基準/構築・運用指針とは
-
問151.残留リスクへの対応として最も適切なものはどれか。
- ア.リスク対応を実施した担当者が受容を承認する
- イ.リスク所有者が受容を判断して承認する
- ウ.内部監査員が受容を判断して承認する
- エ.外部の認証機関が受容を判断して承認する
正解:イ.リスク所有者が受容を判断して承認する
解説:残留リスクは、リスク対応後に残っているリスクで、特定されていないリスクが含まれ得る(JIS Q 27000 3.57 注記1)。JIS Q 27001(2014年版6.1.3 f)は、残留リスクの受容についてリスク所有者(リスクの運用管理に責任と権限をもつ人、3.71)の承認を得ることを求めている。対応の実施担当者は承認者ではなく、内部監査はISMSが要求事項に適合し有効かの情報を得るためのもの(9.2)、外部の認証機関は適合性を評価する立場で、受容を承認するのではない。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.57 残留リスク 注記1/3.71 リスク所有者 / JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 6.1.3 情報セキュリティリスク対応 f)(2014年版)/9.2 内部監査(2023年版でも9.2(目次で確認)) / ISMS-AC「情報セキュリティマネジメントシステム(ISMS)適合性評価制度の概要」 制度の概要/ISMSの認証基準 JIS Q 27001(ISO/IEC 27001)
-
問152.脆弱性管理の基本的な活動はどれか。
- ア.複数機器のログを相関分析して攻撃の兆候を検知する
- イ.攻撃手法で実際に侵入を試みて対策の有効性を確かめる
- ウ.修正プログラムを評価して適用し、未提供の間は回避策で守る
- エ.インシデント発生後に原因を調べて証拠を保全する
正解:ウ.修正プログラムを評価して適用し、未提供の間は回避策で守る
解説:脆弱性管理は、ソフトウェアや機器の弱点(脆弱性)について、開発元や調整機関の発表に注意して影響や緊急性を評価し、修正プログラムを適用し、修正が出るまでは一時的な回避策でシステムを守る活動である(総務省)。複数機器のログの相関分析で攻撃の兆候を検知するのはSIEM、実際に侵入を試みるのはペネトレーションテスト、事後に原因を調べ証拠を保全するのはデジタルフォレンジックスで、シラバスでも脆弱性管理とは別の項目である。
根拠: 総務省 国民のためのサイバーセキュリティサイト「ソフトウェアの最新化・脆弱性管理」 本文(影響・緊急性の検討、一時的回避策、脆弱性情報の確認) / NIST CSRC Glossary「security information and event management (SIEM) tool」 Definition(出典 NIST SP 800-128) / 総務省 国民のためのサイバーセキュリティサイト「脆弱性診断・ペネトレーションテスト実施」 脆弱性診断/ペネトレーションテスト / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 3 セキュリティ技術評価(ペネトレーションテスト)/4 技術的セキュリティ対策(脆弱性管理,SIEM,デジタルフォレンジックス)
-
問153.NIST SP 800-61 Rev.2 のインシデント対応で、マルウェアの削除や侵害されたユーザーアカウントの無効化などを行う作業はどれか。
- ア.封じ込め
- イ.復旧
- ウ.事後対応
- エ.根絶
正解:エ.根絶
解説:NIST SP 800-61 Rev.2(2025年に取り下げ、現行Rev.3はCSF 2.0の機能で整理)は、インシデントを封じ込めた後に、マルウェアの削除や侵害されたユーザーアカウントの無効化など、インシデントの構成要素を取り除く作業を根絶(eradication)と呼んでいる。封じ込めは被害が広がる前に影響を抑える作業、復旧はクリーンなバックアップからの復元などでシステムを通常の運用に戻す作業、事後対応は教訓を整理して再発防止につなげる活動で、いずれも根絶とは別である。
-
問154.ペネトレーションテストの目的はどれか。
- ア.実際に攻撃手法を用いてシステムの脆弱性を検証する
- イ.設計書やソースコードを読んでセキュリティ上の誤りを探す
- ウ.システム全体を網羅的に検査して既知の脆弱性を洗い出す
- エ.従業員に訓練メールを送って開封した割合を測る
正解:ア.実際に攻撃手法を用いてシステムの脆弱性を検証する
解説:ペネトレーションテスト(侵入テスト)は、攻撃者と同じ視点で実際に攻撃手法を試し、現実的な攻撃シナリオに沿って侵入や攻撃が成功するかを検証する検査である(総務省 国民のためのサイバーセキュリティサイト)。システム全体を網羅的に検査して脆弱性を洗い出すのは脆弱性診断で、目的が異なる。設計書やソースコードを読んで誤りを探すのはレビュー、訓練メールの開封率を測るのは標的型メール訓練で、いずれもペネトレーションテストではない。
根拠: 総務省 国民のためのサイバーセキュリティサイト「脆弱性診断・ペネトレーションテスト実施」 脆弱性診断/ペネトレーションテスト / 総務省 国民のためのサイバーセキュリティサイト 用語集(さ行) 侵入テスト / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 4 情報セキュリティ対策/人的セキュリティ対策(標的型メールに関する訓練)
-
問155.脆弱性診断とペネトレーションテストの違いとして適切なものはどれか。
- ア.脆弱性診断は特定目標への侵入実証、ペネトレーションテストは網羅的検査
- イ.脆弱性診断は網羅的検査、ペネトレーションテストは特定目標への侵入実証
- ウ.脆弱性診断は設計書の確認、ペネトレーションテストはソースコードの確認
- エ.脆弱性診断は稼働前の検査、ペネトレーションテストは稼働後の監視
正解:イ.脆弱性診断は網羅的検査、ペネトレーションテストは特定目標への侵入実証
解説:総務省によると、脆弱性診断は対象のシステム全体を網羅的に検査して、攻撃のきっかけとなりうる脆弱性を見つけることを目的とする。ペネトレーションテストは攻撃者と同じ視点で、現実的に想定される攻撃シナリオに沿って目的を達成できるか(攻撃が成功するか)を確かめる。両者を逆にした説明は誤りで、設計書やソースコードを読むのはレビュー、稼働後の監視は運用であり、どちらの説明でもない。
根拠: 総務省 国民のためのサイバーセキュリティサイト「脆弱性診断・ペネトレーションテスト実施」 脆弱性診断/ペネトレーションテスト / 総務省 国民のためのサイバーセキュリティサイト 用語集(さ行) 侵入テスト
-
問156.内部不正対策として有効でないものはどれか。
- ア.重要情報へのアクセス権限を必要最小限の者に限る
- イ.管理者の権限を分散し、作業を相互に確認させる
- ウ.システム管理者を1人に絞り、権限を一元化する
- エ.利用者や管理者の操作ログを記録して確認する
正解:ウ.システム管理者を1人に絞り、権限を一元化する
解説:IPAの「組織における内部不正防止ガイドライン」は、重要情報へのアクセス権限を付与する者とその権限を必要最小限にすること、システム管理者の権限が1人に集中しないよう分散し、複数の管理者が相互に監視できるようにすること、操作履歴などのログ・証跡を記録して確認することを求めている。管理者を1人に絞って権限を一元化すると、その管理者の不正を誰も止められず、ガイドラインが挙げるリスクそのものになる。
根拠: IPA「組織における内部不正防止ガイドライン」第5版 4-(5)情報システムにおける利用者のアクセス管理/(6)システム管理者の権限管理/(18)ログ・証跡の記録と保存
-
問157.JIS Q 27001の7.3(認識)で、組織の管理下で働く人々が認識をもたなければならない事項として定められていないものはどれか。
- ア.情報セキュリティ方針
- イ.ISMSの有効性に対する自らの貢献
- ウ.ISMS要求事項に適合しないことの意味
- エ.情報セキュリティ目的
正解:エ.情報セキュリティ目的
解説:JIS Q 27001の7.3(認識)は、組織の管理下で働く人々が認識をもたなければならない事項として、情報セキュリティ方針、情報セキュリティパフォーマンスの向上によって得られる便益を含むISMSの有効性に対する自らの貢献、ISMS要求事項に適合しないことの意味の3つを挙げる。情報セキュリティ目的は、組織が関連する部門・階層で確立し、伝達することを6.2で求めるもので、7.3の認識の事項には挙がっていない。
根拠: JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 7.3 認識 a)〜c)/6.2 情報セキュリティ目的及びそれを達成するための計画策定(2014年版の本文) / JIS Q 27001:2023(ISO/IEC 27001:2022)規格票プレビュー(日本規格協会) 目次(附属書A(規定)情報セキュリティ管理策/5.1・7.3・9.2) / JNSA 日本ISMSユーザグループ 情報セキュリティマネジメント・セミナー2022「ISO/IEC 27001 改定内容と関連規格の動向」(NICT 山下真、ISO/IEC JTC 1/SC 27/WG 1・WG 4) 1.5 ISO/IEC 27001 本文の改定内容(19の変更の一覧に 7.3 は無い。6.2 は d)・g) の追加)
-
問158.改正個人情報保護法(2022年4月施行)で新設された『個人関連情報』の例はどれか。
- ア.Cookie等の端末識別子を通じて集めた閲覧履歴
- イ.氏名と生年月日を記載した顧客名簿
- ウ.マイナンバー(個人番号)を記録したデータ
- エ.健康診断の結果を含む従業員の記録
正解:ア.Cookie等の端末識別子を通じて集めた閲覧履歴
解説:個人関連情報は、生存する個人に関する情報で、個人情報・仮名加工情報・匿名加工情報のいずれにも当たらないものをいい(個人情報保護法2条7項)、令和2年改正法(2022年4月1日施行)で設けられた。ガイドラインはCookie等の端末識別子を通じて集めた閲覧履歴を例に挙げる。氏名と生年月日の名簿は特定の個人を識別できる個人情報、マイナンバーは個人識別符号を含む個人情報、健康診断の結果は要配慮個人情報で、いずれも個人関連情報ではない。
根拠: 個人情報の保護に関する法律 第2条 / 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正) 2-8 個人関連情報(p.21〜22)/2-2 個人識別符号(p.7、個人番号)/2-3 要配慮個人情報(p.10〜11、健康診断等の結果)/3-7(p.97、令和2年改正法の施行日 令和4年4月1日) (出典: e-Gov法令検索)
-
問159.情報セキュリティのリスクマネジメントにおける残留リスクに関する記述のうち,適切なものはどれか。
- ア.経営者の意思決定に従って保有したリスクは,残留リスクに含まれない。
- イ.特定されていないリスクは,残留リスクに含まれない。
- ウ.リスク対応を行った後に残るリスクは,残留リスクである。
- エ.リスクを生じさせる活動を継続しないという決定によって回避したリスクは,残留リスクである。
正解:ウ.リスク対応を行った後に残るリスクは,残留リスクである。
解説:残留リスクは「リスク対応を行った後に残っているリスク」と定義されている(JIS Q 27000)。よってウが正しい。アは,リスク対応の選択肢のひとつである「保有(受容)」を選んだリスクこそ手を打たずに残しているのだから,残留リスクそのものである。イは,そもそも見つけられていないリスクも対応されずに残っているので,残留リスクに含まれる(同規格にも,残留リスクには特定されていないリスクが含まれることがあると注記されている)。エは,活動そのものをやめてリスクを回避したのだから,そのリスクは残らない。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問1
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問160.組織的なインシデント対応体制の構築を支援する目的でJPCERT コーディネーションセンターが作成したものはどれか。
- ア.CSIRT マテリアル
- イ.ISMS ユーザーズガイド
- ウ.証拠保全ガイドライン
- エ.組織における内部不正防止ガイドライン
正解:ア.CSIRT マテリアル
解説:CSIRT マテリアルは,組織内にCSIRT(インシデント対応チーム)を作ろうとする企業向けにJPCERT コーディネーションセンターが公開している資料で,構想・構築・運用の段階ごとに必要な検討事項がまとめられている。よってア。イのISMS ユーザーズガイドは日本情報経済社会推進協会(JIPDEC)が作成したISMS 構築の手引き。ウの証拠保全ガイドラインはデジタル・フォレンジック研究会が作成したもの。エの組織における内部不正防止ガイドラインはIPA が作成したものである。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問2
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問161.刑法の電子計算機損壊等業務妨害に該当する行為はどれか。
- ア.自社のWeb サイトで海賊版のソフトウェアを故意に販売した。
- イ.存在しない商品をインターネットのオークションサイトに故意に出品し,落札者に現金を振り込ませてだまし取った。
- ウ.他人の著作物を著作者に許可なく,引用元の記載もせずに,営業目的の自社のWeb サイトに故意に掲載した。
- エ.プロバイダのサーバに侵入し,サーバに保管されていたある企業が業務に使用しているWeb ページの内容を故意に消去したり,書き換えたりした。
正解:エ.プロバイダのサーバに侵入し,サーバに保管されていたある企業が業務に使用しているWeb ページの内容を故意に消去したり,書き換えたりした。
解説:電子計算機損壊等業務妨害罪(刑法第234条の2)は,コンピュータやその中のデータを壊したり書き換えたりして,コンピュータに本来の動作をさせず,人の業務を妨害する行為を罰するものである。エはサーバ上の業務用Web ページを消去・改ざんしており,これに当たる。アとウは著作権法違反,イは刑法の詐欺罪である。いずれも犯罪ではあるが,コンピュータの動作を妨げて業務を妨害したわけではない。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問7
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問162.システム監査におけるフォローアップの説明として,適切なものはどれか。
- ア.監査の品質管理体制を,システム監査人が事前に確かめておくこと
- イ.監査報告書の指摘事項に基づいて監査対象先が実施した改善措置を,システム監査人が確認すること
- ウ.システム監査の対象範囲に関する事項を,システム監査人が文書化すること
- エ.システム監査の目的に応じた適切な形式で作成した監査報告書を,監査の依頼者及び関係者に提出すること
正解:イ.監査報告書の指摘事項に基づいて監査対象先が実施した改善措置を,システム監査人が確認すること
解説:フォローアップは監査報告のあとの段階で,指摘した事項について監査対象先がきちんと改善したかどうかを監査人が確かめる活動である。よってイ。改善そのものを行うのは監査対象先であり,監査人は実施状況を確認するだけである点に注意する。ウは監査計画の段階,エは監査報告の段階の話で,どちらもフォローアップより前に行われる。アは監査の品質管理に関することで,フォローアップではない。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問8
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問163.サービスマネジメントにおける,サービスレベル目標の説明はどれか。
- ア.意図した結果を達成するために,知識及び技能を適用する能力
- イ.組織が約束する,具体的に測定可能なサービスの特性
- ウ.トップマネジメントによって正式に表明された組織の意図及び方向付け
- エ.明示されているか,通常,暗黙のうちに了解されているか,又は義務として要求されているニーズ又は期待
正解:イ.組織が約束する,具体的に測定可能なサービスの特性
解説:サービスレベル目標は,SLA(サービスレベル合意書)の中で「稼働率99.9%以上」「一次回答は30分以内」のように,数値で測れる形にして約束するサービスの特性のことである。よってイ。「測定可能」であることが要点で,これがないと守れたかどうかを誰も判定できない。アは力量(competence),ウは方針(policy),エは要求事項(requirement)の定義で,いずれもマネジメントシステム規格の別の用語である。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問9
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問164.A 社は従業員200 名の電子機器メーカーである。東京に本社があり,新潟に工場がある。 A 社では,ファイルサーバを図1 のように運用している。 ・ファイルサーバは本社と工場のサーバルームに設置している。 ・ファイルサーバは,磁気テープを使用してファイルのバックアップを取得している。 ・土曜日の午前2 時からフルバックアップを取得し,翌週の火曜日と木曜日の午前2 時から増分バックアップを取得している。 ・情報システム部の担当者は毎週月曜日,火曜日,木曜日の朝10 時頃,バックアップジョブの実行結果の確認と磁気テープの交換を行い,磁気テープは耐火金庫に保管している。 ・磁気テープには上書きモードでバックアップを取得し,1 か月分の磁気テープを世代管理している。 ・これまで,フルバックアップからのリストアには平均して4 時間,1 回の増分バックアップからは平均して0.25 時間掛かっている。 ・A 社はICT 継続のための試験を実施しており,ファイルサーバも試験対象である。 注記 事業影響度分析の結果に基づき,ファイルサーバは,72 時間の目標復旧時点(RPO)と120 時間の目標復旧時間(RTO)が要求事項として定められている。 図1 A 社のファイルサーバの運用 A 社はISMS 認証を取得しており,最高情報セキュリティ責任者(CISO)を中心に情報セキュリティに取り組み,定期的に,情報セキュリティリスクアセスメントを行っている。今般,ISMS 認証基準がJIS Q 27001:2023 に改正されたことを受け,情報セキュリティリーダーのB さんは,新基準への移行審査に向けて準備することになった。改正によって新たに追加された情報セキュリティ管理策について,B さんは情報システム部の担当者に取組状況を確認し,その評価結果を表1 にまとめた。 B さんは,移行審査前の内部監査で,内部監査室から表1 の項番1 に関するファイルサーバの運用について何点か質問を受け,表2 のとおり回答した。 設問 表2 中の [a1] ~ [a3] に入れる字句の適切な組合せを,a に関する解答群の中から選べ。
- ア.[a1]月曜日の正午 [a2]4.25 [a3]CISO
- イ.[a1]月曜日の正午 [a2]4.25 [a3]情報システム部の担当者
- ウ.[a1]月曜日の正午 [a2]4.25 [a3]内部監査室長
- エ.[a1]月曜日の正午 [a2]4.50 [a3]CISO
- オ.[a1]月曜日の正午 [a2]4.50 [a3]情報システム部の担当者
- カ.[a1]火曜日の正午 [a2]4.25 [a3]情報システム部の担当者
- キ.[a1]火曜日の正午 [a2]4.25 [a3]内部監査室長
- ク.[a1]火曜日の正午 [a2]4.50 [a3]CISO
- ケ.[a1]火曜日の正午 [a2]4.50 [a3]情報システム部の担当者
- コ.[a1]火曜日の正午 [a2]4.50 [a3]内部監査室長
正解:ク.[a1]火曜日の正午 [a2]4.50 [a3]CISO
解説:a1 は目標復旧時点(RPO)の話である。RPO は「障害からさかのぼって,どの時点までのデータを取り戻せなければならないか」を示す。要求事項は72 時間なので,金曜日の正午に障害が起きたなら,その72 時間前である火曜日の正午の時点のデータは少なくとも復元できなければならない。月曜日の正午は96 時間前で,要求より厳しい値になってしまう。 a2 はリストアに掛かる時間である。バックアップは土曜日の午前2 時にフル,翌週の火曜日と木曜日の午前2 時に増分を取っている。木曜日の正午に全データが消失したのなら,直前の木曜日午前2 時までは取れているので,フルを戻したうえで火曜日の増分と木曜日の増分を順に適用することになる。4 + 0.25 + 0.25 = 4.50 時間である。4.25 は,増分を最後の1 回分しか適用しないと数えた値で,増分バックアップは前回のバックアップからの差分なので途中を飛ばすことはできない。 a3 は承認者である。A 社は最高情報セキュリティ責任者(CISO)を中心に情報セキュリティに取り組んでおり,ICT 継続の計画書のような重要な文書を承認するのはCISO である。情報システム部の担当者は運用を実施する側で,自分の計画を自分で承認することになってしまう。内部監査室長は監査する側なので,被監査側の計画を承認すると独立性を失う。したがって a1 は火曜日の正午,a2 は4.50,a3 はCISO でク。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問14
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問165.A 社は従業員300 名の商社である。総務部が定めたA 社の文書管理ルールを図1 に示す。 〔文書の機密区分〕 極秘 :経営に関する重要な文書であり,経営企画に関わる者だけに開示する。経営企画書など。 関係者外秘 :特定の関係者だけに開示する。議事メモ,顧客情報など。 社外秘 :社内だけに開示する。クレーム情報,社内報など。 公開 :社外に公開可能なもの。商品カタログなど。 〔機密区分のラベリング〕 ・文書を作成した部署の責任者が,機密区分を判断する。 ・“極秘”,“関係者外秘”及び“社外秘”の文書は,機密区分をその文書のヘッダー部に明記する。 ・“極秘”と“関係者外秘”に関しては開示範囲を明示するため,“役員だけ 極秘”や“〇〇部だけ 関係者外秘”という形式で明記する。 〔文書の保管〕 ・“極秘”及び“関係者外秘”の紙の文書は,使わないときや利用中に離席するときはキャビネットに保管する。キャビネットは常時施錠し,関係者だけが解錠できるようにする。 〔文書の廃棄〕 ・“極秘”,“関係者外秘”及び“社外秘”の紙の文書を廃棄する際は,シュレッダーで細断する。 図1 文書管理ルール(抜粋) 総務部の情報セキュリティリーダーであるS さんは,各部に対し年次の自己点検を指示した。その結果を基に,図1 のルールに沿って文書を取り扱っているかを確認するために,A 社の一部の従業員にヒアリングしたところ,図2 に示す事例が得られた。 (1) 営業部のB さんの大学の後輩であるC さんは,A 社の入社試験を受ける予定なので,B さんはC さんに社内報を見せた。 (2) “営業部だけ 関係者外秘”の議事メモは,営業部員だけが解錠できるキャビネットに保管している。不要となったものは毎週水曜日に,シュレッダーで細断して廃棄している。 (3) 昨年営業部に異動した元人事部のD さんが,営業部の事業計画の参考にするため,人事部のE さんから“人事部だけ 関係者外秘”の来年度の採用計画を見せてもらった。 (4) 経営企画部のG さんは,来期の経営企画書のうち一部の作成を指示されていたが,机の上の本立てに最終原稿を差し込んで会議に向かった。 (5) 人事部のI さんは就職セミナーで,営業部から借りた商品カタログを参加者に見せながら会社紹介をした。 図2 S さんがA 社の従業員へのヒアリングによって得た事例 S さんは図2 の事例について,図1 に沿っているかどうかを評価し,表1 のとおりまとめた。 設問 表1 中の [a1] ~ [a3] に入れる評価の適切な組合せを解答群の中から選べ。
- ア.[a1]〇 [a2]〇 [a3]〇
- イ.[a1]〇 [a2]〇 [a3]×
- ウ.[a1]〇 [a2]× [a3]〇
- エ.[a1]〇 [a2]× [a3]×
- オ.[a1]× [a2]〇 [a3]〇
- カ.[a1]× [a2]〇 [a3]×
- キ.[a1]× [a2]× [a3]〇
- ク.[a1]× [a2]× [a3]×
正解:エ.[a1]〇 [a2]× [a3]×
解説:a1 は図2 の(2) の評価である。“営業部だけ 関係者外秘”の議事メモは,保管のルールでは「キャビネットに保管し,常時施錠し,関係者だけが解錠できるようにする」ことが求められる。営業部員だけが解錠できるキャビネットに保管しているので,この点は満たしている。廃棄のルールも「シュレッダーで細断する」であり,そのとおりに行っている。よって図1 に沿っており〇。 a2 は(3) の評価である。“人事部だけ 関係者外秘”は,開示範囲が人事部だけであることを明示したラベルである。D さんは昨年営業部に異動しており,いまは人事部の人間ではないので開示範囲の外にいる。元人事部であることも,営業部の事業計画に必要であることも,開示してよい理由にはならない。よって×。 a3 は(4) の評価である。経営企画書は機密区分では“極秘”に当たる。“極秘”の紙の文書は,使わないときや利用中に離席するときはキャビネットに保管しなければならない。机の上の本立てに差し込んだまま会議に向かうのは離席であり,保管していない。よって×。 したがって〇,×,× の組合せでエ。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問15
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問166.JIS Q 31000:2019(リスクマネジメント-指針)におけるリスクマネジメントプロセスに関する記述のうち,適切なものはどれか。
- ア.リスク対応の意義は,プロセスの設計,実施及び結末の質及び効果を保証し,改善することである。
- イ.リスク特定の意義は,リスクに対処するための選択肢を選定し,実施することである。
- ウ.リスク評価の意義は,組織の目的の達成を助ける又は妨害する可能性のあるリスクを発見し,認識し,記述することである。
- エ.リスク分析の意義は,必要に応じてリスクのレベルを含め,リスクの性質及び特徴を理解することである。
正解:エ.リスク分析の意義は,必要に応じてリスクのレベルを含め,リスクの性質及び特徴を理解することである。
解説:リスクマネジメントプロセスは,リスクを見つける(リスク特定)→ 中身を理解する(リスク分析)→対処が要るか決める(リスク評価)→ 手を打つ(リスク対応)という順に進み,これらを見張って直していく活動(モニタリング及びレビュー)が併走する。エはリスク分析の説明としてそのとおりなので正しい。アはモニタリング及びレビューの説明をリスク対応と取り違えている。イはリスク対応の説明をリスク特定と取り違えている。ウはリスク特定の説明をリスク評価と取り違えている。選択肢は3つとも「別の段階の説明」を貼り付けたつくりになっている。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問1
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問167.不正が発生する際には“不正のトライアングル”の3 要素全てが存在すると考えられている。“不正のトライアングル”の構成要素の説明として,適切なものはどれか。
- ア.“機会”とは,情報システムなどの技術や物理的な環境,組織のルールなど,内部者による不正行為の実行を可能又は容易にする環境の存在である。
- イ.“情報と伝達”とは,必要な情報が識別,把握及び処理され,組織内外及び関係者相互に正しく伝えられるようにすることである。
- ウ.“正当化”とは,ノルマによるプレッシャなどのことである。
- エ.“動機”とは,良心のかしゃくを乗り越える都合の良い解釈や他人への責任転嫁など,内部者が不正行為を自ら納得させるための自分勝手な理由付けである。
正解:ア.“機会”とは,情報システムなどの技術や物理的な環境,組織のルールなど,内部者による不正行為の実行を可能又は容易にする環境の存在である。
解説:不正のトライアングルは「機会」「動機」「正当化」の3つで,この3つがそろったときに不正が起きるとされる。機会は,やろうと思えばできてしまう環境のことである。よってア。ウの「ノルマによるプレッシャ」は動機であって正当化ではない。エの「都合の良い解釈や責任転嫁」は正当化であって動機ではない。ウとエは説明が入れ替わっている。イの「情報と伝達」は内部統制の6つの基本的要素の一つで,不正のトライアングルとは別の枠組みである。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問4
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問168.特定電子メール法の説明として,適切なものはどれか。
- ア.特定電子メール法は,広告のための電子メールの送信を受託した事業者だけを規制している。
- イ.特定電子メール法の規制は,受信者から受信拒否の通知があった場合にだけ広告宣伝メールを禁止するオプトアウト方式を採用している。
- ウ.特定電子メール法の目的は,取引の公平の観点から広告宣伝メールを規制すること及び犯罪捜査のための通信傍受である。
- エ.特定電子メール法は,規制の対象となる電子メールの送信者及び送信委託者に対する義務を規定している。
正解:エ.特定電子メール法は,規制の対象となる電子メールの送信者及び送信委託者に対する義務を規定している。
解説:特定電子メール法(特定電子メールの送信の適正化等に関する法律)は,広告宣伝メールを実際に送る送信者だけでなく,送信を委託した側にも義務を課している。よってエ。アは「受託した事業者だけ」としており,委託者が抜けている。イは,平成20年の改正で,あらかじめ同意を得た相手にしか送れないオプトイン方式に変わっているので誤り。ウの通信傍受は,この法律の目的ではない。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問7
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問169.情報セキュリティ違反を犯した従業員に対する懲戒手続を規定した就業規則を含む社内規程の内容について,情報セキュリティ管理基準(平成28 年)に基づき監査を実施した。監査人が,指摘事項として監査報告書に記載すべきものはどれか。
- ア.従業員による情報セキュリティ違反の可能性を認識したら,直ちに懲戒手続を開始することを定めていた。
- イ.懲戒手続は,情報セキュリティ違反による業務への影響度,違反を犯した従業員に対する教育の実施状況などを考慮した段階別の対応を定めていた。
- ウ.懲戒手続は,情報セキュリティ違反を犯した従業員に対する恣意性を排除した公平な取扱いを定めていた。
- エ.懲戒手続を具体化した細則を策定すること,及び従業員に周知徹底することを定めていた。
正解:ア.従業員による情報セキュリティ違反の可能性を認識したら,直ちに懲戒手続を開始することを定めていた。
解説:指摘事項として書くのは,基準に照らして問題がある状況である。アは「可能性を認識したら直ちに」懲戒を始めるという定めで,違反があったかどうかを確かめる前に処分に入ることになる。事実確認を経ずに懲戒することは,誤った処分につながるので不適切である。よってア。イの影響度や教育の実施状況を踏まえた段階別の対応,ウの恣意性を排除した公平な取扱い,エの細則の策定と周知徹底は,いずれも望ましい定めであり指摘する必要がない。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問8
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問170.サービス満足度の目標値を“サービス満足度に関する調査アンケートの満足度の平均点が5 点満点中4.0 点”と設定したサービスがある。調査アンケートの集計結果が表のとおりであるとき,目標達成率は幾らか。ここで,目標達成率は次式で計算するものとする。 目標達成率 = 満足度の平均点 ÷ 満足度の目標値 〔集計結果〕
- ア.0.6
- イ.0.72
- ウ.0.8
- エ.0.9
正解:エ.0.9
解説:まず平均点を出す。点数×回答数の合計は5 × 50 + 4 × 250 + 3 × 150 + 2 × 50 + 1 × 0 = 250 + 1,000 + 450 + 100 = 1,800。回答数の合計は 50 + 250 + 150 + 50 = 500 なので,平均点は 1,800 ÷ 500 = 3.6 点である。目標達成率は 3.6 ÷ 4.0 = 0.9。よってエ。回答数で重み付けせずに単純に点数を平均すると (5+4+3+2+1) ÷ 5 = 3 となり3 ÷ 4.0 = 0.75 になってしまう。また平均点を5点満点で割ると 3.6 ÷ 5 = 0.72 でイになるが,割るのは満点ではなく目標値の4.0 である。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問9
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問171.A 社は従業員300 名のIT サービス企業であり,ヘルプデスク業務のアウトソーシングサービスを提供している。A 社はオンプレミスのシステムを所有しておらず,顧客向けサービスのほか,社内業務でもクラウドサービスを利用している。A 社では,各従業員にPC 及びスマートフォンを貸与している。スマートフォンは勤怠管理などの社内業務だけに利用している。 A 社では,クラウドサービスについての可用性に関する重要度の評価(以下,可用性に関する重要度の評価を可用性評価という)を本来実施すべきであったが,実施できていなかった。そこで,A 社の情報セキュリティリーダーであるB 主任が,表1 のとおり,A 社がリスク評価で用いる可用性評価の基準を用いて可用性評価を実施することになった。 B 主任はA 社が利用しているクラウドサービスについて可用性評価を実施し,利用方法及び可用性に関する重要度を表2 のとおりまとめた。 B 主任は,表2 の内容をA 社の情報セキュリティ委員会に報告し,可用性に関する重要度が適切であることの承認を得た。 設問 表2 中の [a1] ,[a2] に入れる数値の適切な組合せを,a に関する解答群の中から選べ。
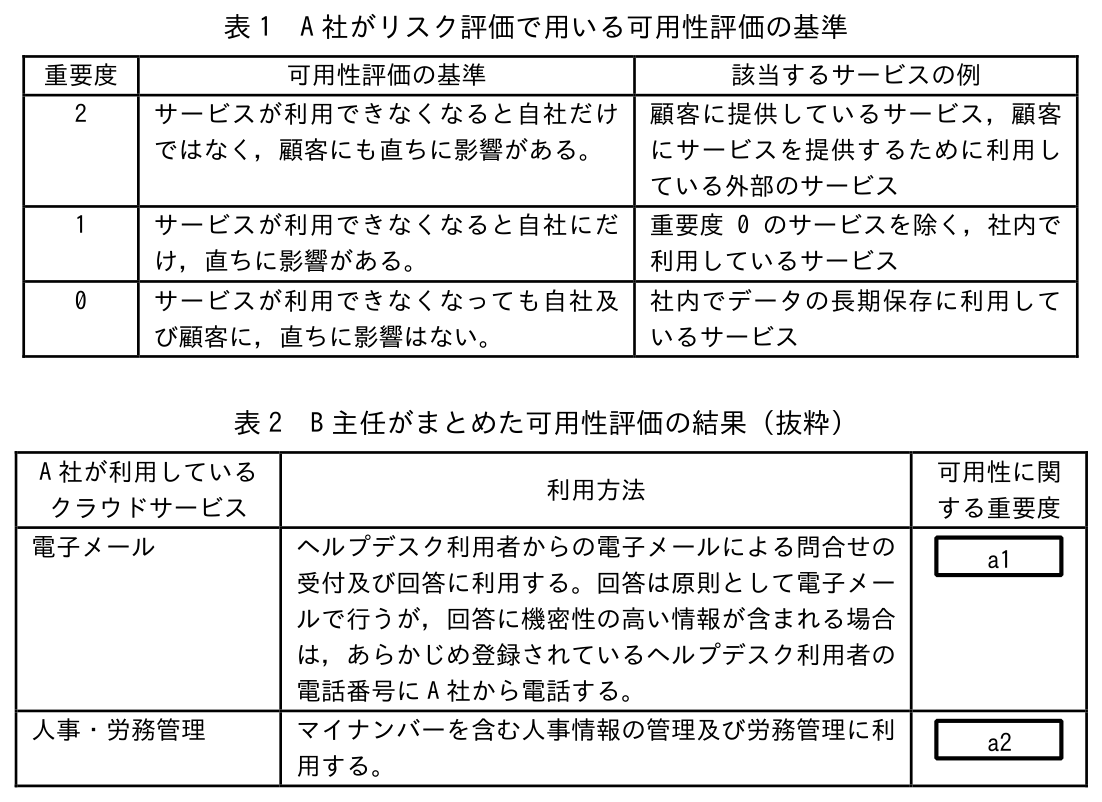
- ア.[a1]0 [a2]0
- イ.[a1]0 [a2]1
- ウ.[a1]0 [a2]2
- エ.[a1]1 [a2]0
- オ.[a1]1 [a2]1
- カ.[a1]1 [a2]2
- キ.[a1]2 [a2]0
- ク.[a1]2 [a2]1
- ケ.[a1]2 [a2]2
正解:ク.[a1]2 [a2]1
解説:A 社の本業はヘルプデスク業務の請負である。電子メールは,そのヘルプデスク利用者からの問合せを受け付け,回答するために使っている。つまり顧客に提供しているサービスそのものに使われており,止まれば顧客にも直ちに影響が出る。表1 の基準では重要度2 に当たるので a1 は2。機密性の高い回答は電話でするとあるが,それは例外の扱いで,原則の窓口が電子メールであることは変わらない。 人事・労務管理は社内業務にだけ使っており,止まっても顧客には直ちに影響しない。ただし勤怠管理などに日々使うので自社には直ちに影響がある。よって重要度1 で a2 は1。重要度0 は「社内でデータの長期保存に利用しているサービス」なので当てはまらない。マイナンバーを含むという点は機密性の話であって,ここで問われている可用性の重要度とは別である。したがってク。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問13
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問172.A 社は,スマートフォン用ヘルスケア関連アプリケーションソフトウェア(以下,A アプリという)の開発,販売を行う会社である。A アプリは,ヘルスケアデータ収集機能によって,利用者の体重や歩数のデータを収集するとともに,アンケート機能によって,勤務先の業種,年収などのデータを収集している。 営業部は,保険会社であるB 社と共同のビジネスを検討している。その中で,A アプリで収集したデータ及び今後収集するデータから匿名加工情報を作成した上で,その匿名加工情報をB 社に第三者提供することを検討している。B 社では,提供を受けた匿名加工情報を分析して,B 社の保険商品のマーケティングに活用しようとしている。分析の対象は,年代,性別,年収区分,住んでいる地域区分及び勤務先の業種と体重及び歩数との関係である。ここで,地域区分とは,北海道,東北,南関東などの区分のことをいう。 加工対象となる“個人情報データベース等”(以下,加工対象情報という)は,表1 の顧客属性データと表2 のヘルスケアデータの2 種類からなり,利用者番号によって関連付けられている。 営業部の情報セキュリティリーダーであるC 課長は,加工対象情報に含まれる各情報の項目について,適用する匿名加工情報の作成に係る手法(以下,匿名加工情報の作成に係る手法を匿名加工手法という)を表3 にまとめた。 C 課長は,加工対象情報である表1 及び表2 に示す各データに対して,表3 の匿名加工手法を必要に応じて適用し匿名加工情報を作成する案を用意した。その案を法務部のD 課長に報告したところ,D 課長からは,想定するマーケティング用途にも有効であり,匿名加工手法の適用も適切であるとの回答を得た。 設問 解答群に示した3 項目それぞれについて,C 課長が適用した匿名加工手法はどれか。表3 の手法のうち,適用したものの組合せを,解答群の中から選べ。なお,各項目に対して複数の匿名加工手法を適用しても構わないし,一つも適用せずに“加工なし”としても構わない。
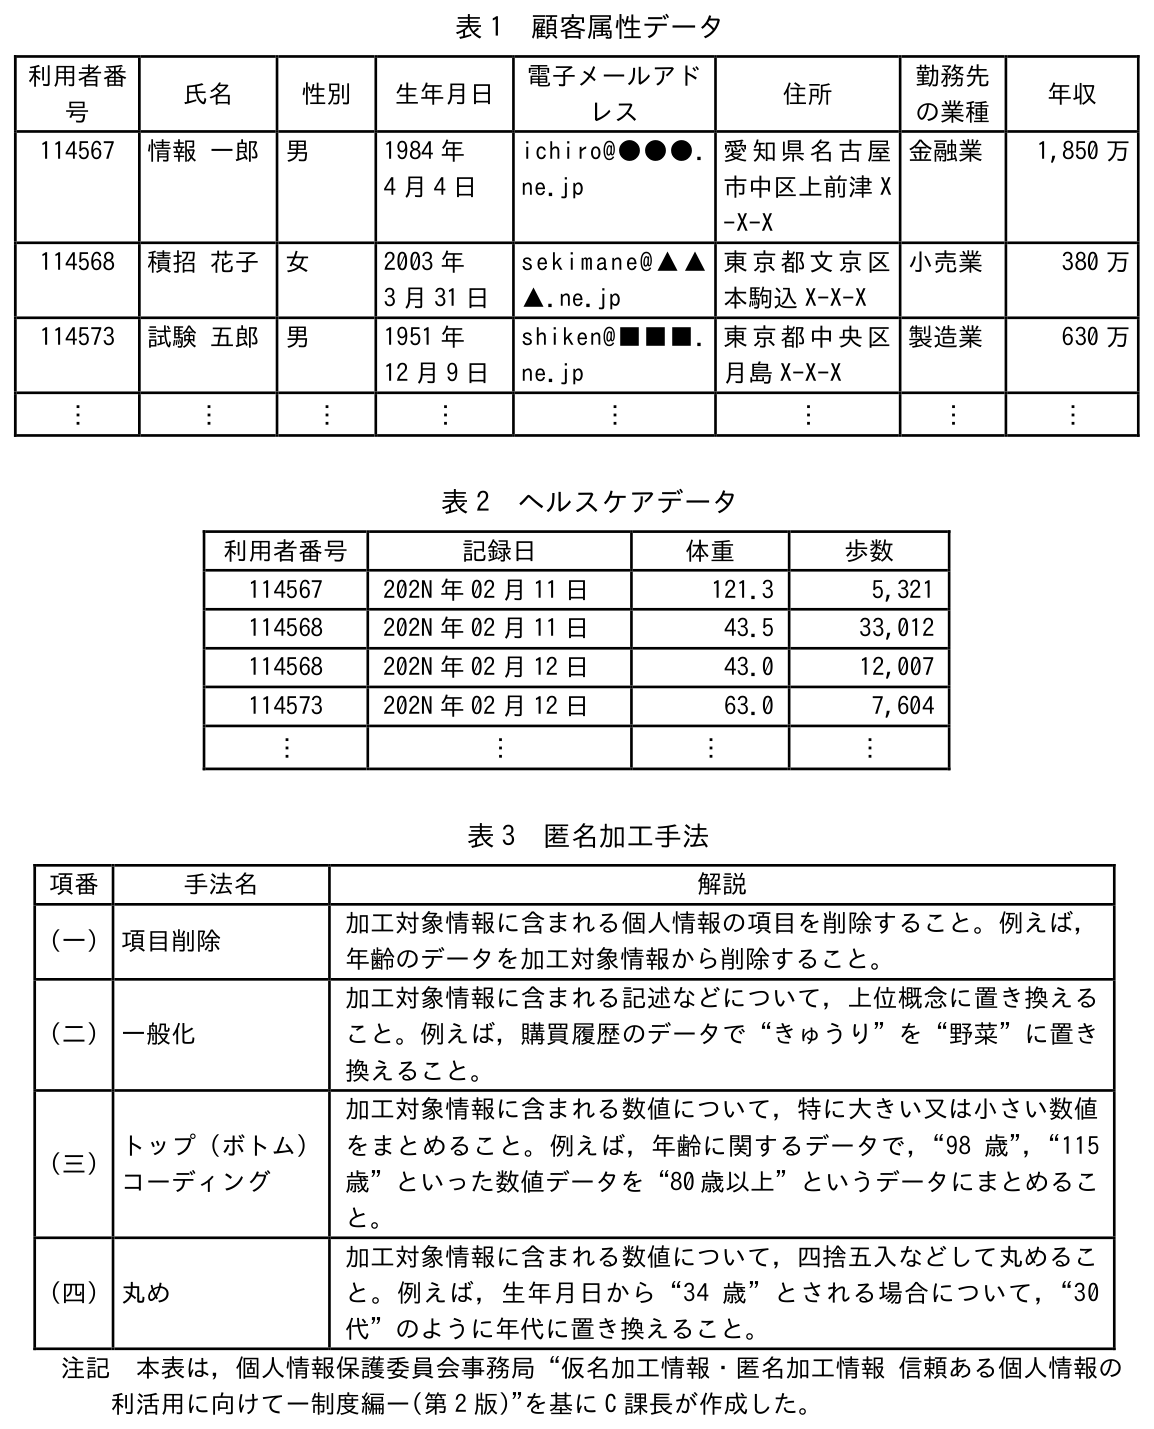
- ア.【電子メールアドレス】加工なし 【勤務先の業種】加工なし 【体重】(三)
- イ.【電子メールアドレス】加工なし 【勤務先の業種】加工なし 【体重】(三),(四)
- ウ.【電子メールアドレス】加工なし 【勤務先の業種】(一) 【体重】(一)
- エ.【電子メールアドレス】加工なし 【勤務先の業種】(一) 【体重】(三)
- オ.【電子メールアドレス】加工なし 【勤務先の業種】(一) 【体重】(三),(四)
- カ.【電子メールアドレス】(一) 【勤務先の業種】加工なし 【体重】(三)
- キ.【電子メールアドレス】(一) 【勤務先の業種】加工なし 【体重】(三),(四)
- ク.【電子メールアドレス】(一) 【勤務先の業種】(一) 【体重】(一)
- ケ.【電子メールアドレス】(一) 【勤務先の業種】(一) 【体重】(三)
- コ.【電子メールアドレス】(一) 【勤務先の業種】(一) 【体重】(三),(四)
正解:キ.【電子メールアドレス】(一) 【勤務先の業種】加工なし 【体重】(三),(四)
解説:判断のよりどころは2つある。「分析に必要か」と「そのままだと個人が分かってしまわないか」である。 電子メールアドレスは,それ自体で本人にたどり着ける情報であり,しかも分析の対象(年代・性別・年収区分・地域区分・勤務先の業種と体重・歩数の関係)に入っていない。残す理由がないので項目削除(一)。 勤務先の業種は,分析の対象にそのまま挙がっている。しかも表1 では「金融業」「小売業」「製造業」のように,すでに個人にたどり着けない大きさの区分になっている。よって加工なし。 体重は分析の対象なので消せない。ただし表2 には121.3 のような特に大きい値があり,そのままでは特異な値として本人が絞り込まれる。これをまとめるのがトップ(ボトム)コーディング(三)。さらに43.5 や63.0 のように小数第1位まで残っていると,年代・性別・地域区分などと組み合わせたときに個人が特定されうるので,年代に置き換えるのと同じ要領で丸め(四)も要る。したがって体重には(三)と(四)の両方を適用する。以上からキ。設問が「複数の匿名加工手法を適用しても構わない」とわざわざ断っているのも,この体重の扱いを指している。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問15
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問173.JIS Q 31000:2019(リスクマネジメント-指針)におけるリスクアセスメントを構成するプロセスの組合せはどれか。
- ア.リスク特定,リスク評価,リスク受容
- イ.リスク特定,リスク分析,リスク評価
- ウ.リスク分析,リスク対応,リスク受容
- エ.リスク分析,リスク評価,リスク対応
正解:イ.リスク特定,リスク分析,リスク評価
解説:JIS Q 31000 では,リスクマネジメントプロセスのうち「リスク特定・リスク分析・リスク評価」の3つをまとめてリスクアセスメントと呼ぶ。よってイ。リスクを見つけ(特定),中身を理解し(分析),対処が要るかを決める(評価)までが「見立て」の段階で,そのあとの手を打つ段階がリスク対応である。リスク対応はアセスメントの外なので,これを含むウとエは誤り。アの「リスク受容」もリスク対応の選択肢の一つであり,アセスメントには含まれない。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問1
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問174.情報の取扱基準の中で,社外秘情報の持出しを禁じ,周知した上で,従業員に情報を不正に持ち出された場合に,“社外秘情報とは知らなかった”という言い訳をさせないことが目的の一つになっている対策はどれか。
- ア.権限がない従業員が文書にアクセスできないようにするペーパレス化
- イ.従業員との信頼関係の維持を目的にした職場環境の整備
- ウ.従業員に対する電子メールの外部送信データ量の制限
- エ.情報の管理レベルについてのラベル付け
正解:エ.情報の管理レベルについてのラベル付け
解説:「社外秘情報とは知らなかった」という言い訳は,その文書が社外秘だと見て分からなければ通ってしまう。だから文書そのものに管理レベルを書いておく(ラベル付けする)ことが対策になる。よってエ。アのペーパレス化はアクセスできる人を絞る対策で,見た人が機密だと気づけるようにするものではない。イの職場環境の整備は動機を減らす対策,ウの送信データ量の制限は持ち出す手段を狭める対策で,いずれも「知らなかった」という言い訳を封じることはできない。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問2
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問175.個人情報保護法が保護の対象としている個人情報に関する記述のうち,適切なものはどれか。
- ア.企業が管理している顧客に関する情報に限られる。
- イ.個人が秘密にしているプライバシーに関する情報に限られる。
- ウ.生存する個人に関する情報に限られる。
- エ.日本国籍を有する個人に関する情報に限られる。
正解:ウ.生存する個人に関する情報に限られる。
解説:個人情報保護法でいう個人情報は「生存する個人に関する情報」で,そのうち特定の個人を識別できるものをいう。よってウ。アの「企業が管理している顧客に関する情報に限られる」は誤りで,従業員の情報も取引先の担当者の情報も含まれる。イの「秘密にしているプライバシーに限られる」も誤りで,氏名のように公開されている情報でも個人情報である。エの国籍による限定も無い。外国人の情報も対象になる。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問7
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問176.内部統制の基本的要素の一つである“統制活動”に該当するものはどれか。
- ア.経営目的を達成するための経営方針及び経営戦略
- イ.個人情報保護に関する脅威と脆弱性の分析
- ウ.受注から出荷に至る業務プロセスに組み込まれた処理結果の検証
- エ.定期的に計画して実施する内部業務監査
正解:ウ.受注から出荷に至る業務プロセスに組み込まれた処理結果の検証
解説:内部統制の基本的要素は,統制環境・リスクの評価と対応・統制活動・情報と伝達・モニタリング・IT への対応の6つである。このうち統制活動は,経営者の指示が実行されることを確保するために業務プロセスに組み込む手続で,処理結果の検証や職務の分離などが当たる。よってウ。アは統制環境,イはリスクの評価と対応,エはモニタリング(独立的評価)に当たる。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問8
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問177.情報セキュリティ管理基準(平成28 年)に関する記述のうち,適切なものはどれか。
- ア.“ガバナンス基準”,“管理策基準”及び“マネジメント基準”の三つの基準で構成されている。
- イ.JIS Q 27001:2014(情報セキュリティマネジメントシステム-要求事項)及びJIS Q 27002:2014(情報セキュリティ管理策の実践のための規範)との整合性をとっている。
- ウ.情報セキュリティ対策は,“管理策基準”に挙げられた管理策の中から選択することとしている。
- エ.トップマネジメントは,“マネジメント基準”に挙げられている事項の中から,自組織に合致する事項を選択して実施することとしている。
正解:イ.JIS Q 27001:2014(情報セキュリティマネジメントシステム-要求事項)及びJIS Q 27002:2014(情報セキュリティ管理策の実践のための規範)との整合性をとっている。
解説:情報セキュリティ管理基準(平成28 年改正版)は,JIS Q 27001:2014 と JIS Q 27002:2014 の改訂を受けて内容を合わせたものである。よってイ。アは,構成が“マネジメント基準”と“管理策基準”の二つなので誤り。“ガバナンス基準”という基準は無い。ウは,管理策基準に挙げられた管理策は選択して利用するものだが,そこに載っていない管理策を採用してはならないという定めではないので誤り。エは逆で,マネジメント基準の事項は選び取るものではなく,組織が実施すべきものとして示されている。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問1
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問178.電子署名法に関する記述のうち,適切なものはどれか。
- ア.電子署名には,電磁的記録ではなく,かつ,コンピュータで処理できないものも含まれる。
- イ.電子署名には,民事訴訟法における押印と同様の効力が認められる。
- ウ.電子署名の認証業務を行うことができるのは,政府が運営する認証局に限られる。
- エ.電子署名は共通鍵暗号技術によるものに限られる。
正解:イ.電子署名には,民事訴訟法における押印と同様の効力が認められる。
解説:電子署名法3 条は,本人による一定の電子署名が行われている電磁的記録は真正に成立したものと推定する,と定めている。これは民事訴訟法228 条4 項が押印について定める推定と同じはたらきである。よってイ。アは,電子署名法2 条が電子署名を電磁的記録に記録された情報について行う措置と定めているので誤り。ウは,認証業務は民間の事業者も行える(一定の基準を満たすものが主務大臣の認定を受けられる)。エは,方式を共通鍵暗号技術に限る定めは無い。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問8
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問179.情報システムのインシデント管理に対する監査で判明した状況のうち,監査人が,指摘事項として監査報告書に記載すべきものはどれか。
- ア.インシデント対応手順が作成され,関係者への周知が図られている。
- イ.インシデントによってデータベースが被害を受けた場合の影響を最小にするために,規程に従ってデータのバックアップをとっている。
- ウ.インシデントの種類や発生箇所,影響度合いに関係なく,連絡・報告ルートが共通になっている。
- エ.全てのインシデントについて,インシデント記録を残し,責任者の承認を得ることが定められている。
正解:ウ.インシデントの種類や発生箇所,影響度合いに関係なく,連絡・報告ルートが共通になっている。
解説:連絡・報告ルートがインシデントの種類や発生箇所,影響度合いに関係なく一本になっていると,重大なインシデントが軽微なものに埋もれ,本来すぐ知るべき責任者へ届かないおそれがある。したがって監査人が指摘すべき状況である。よってウ。ア・イ・エは,手順の整備と周知,バックアップの実施,記録と承認といういずれも望ましい状態なので,指摘する必要がない。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問9
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問180.A 社は,分析・計測機器などの販売及び機器を利用した試料の分析受託業務を行う分析機器メーカーである。A 社では,図1 の“情報セキュリティリスクアセスメント手順”に従い,年一度,情報セキュリティリスクアセスメントを行っている。 ・情報資産の機密性,完全性,可用性の評価値は,それぞれ0〜2 の3 段階とする。 ・情報資産の機密性,完全性,可用性の評価値の最大値を,その情報資産の重要度とする。 ・脅威及び脆弱性の評価値は,それぞれ0〜2 の3 段階とする。 ・情報資産ごとに,様々な脅威に対するリスク値を算出し,その最大値を当該情報資産のリスク値として情報資産管理台帳に記載する。ここで,情報資産の脅威ごとのリスク値は,次の式によって算出する。 リスク値=情報資産の重要度×脅威の評価値×脆弱性の評価値 ・情報資産のリスク値のしきい値を5 とする。 ・情報資産ごとのリスク値がしきい値以下であれば受容可能なリスクとする。 ・情報資産ごとのリスク値がしきい値を超えた場合は,保有以外のリスク対応を行う 図1 情報セキュリティリスクアセスメント手順 A 社の情報セキュリティリーダーであるB さんは,年次の情報セキュリティリスクアセスメントを行い,結果を情報資産管理台帳に表1 のとおり記載した。 設問 表1 中の各情報資産のうち,保有以外のリスク対応を行うべきものはどれか。該当するものだけを全て挙げた組合せを,解答群の中から選べ。
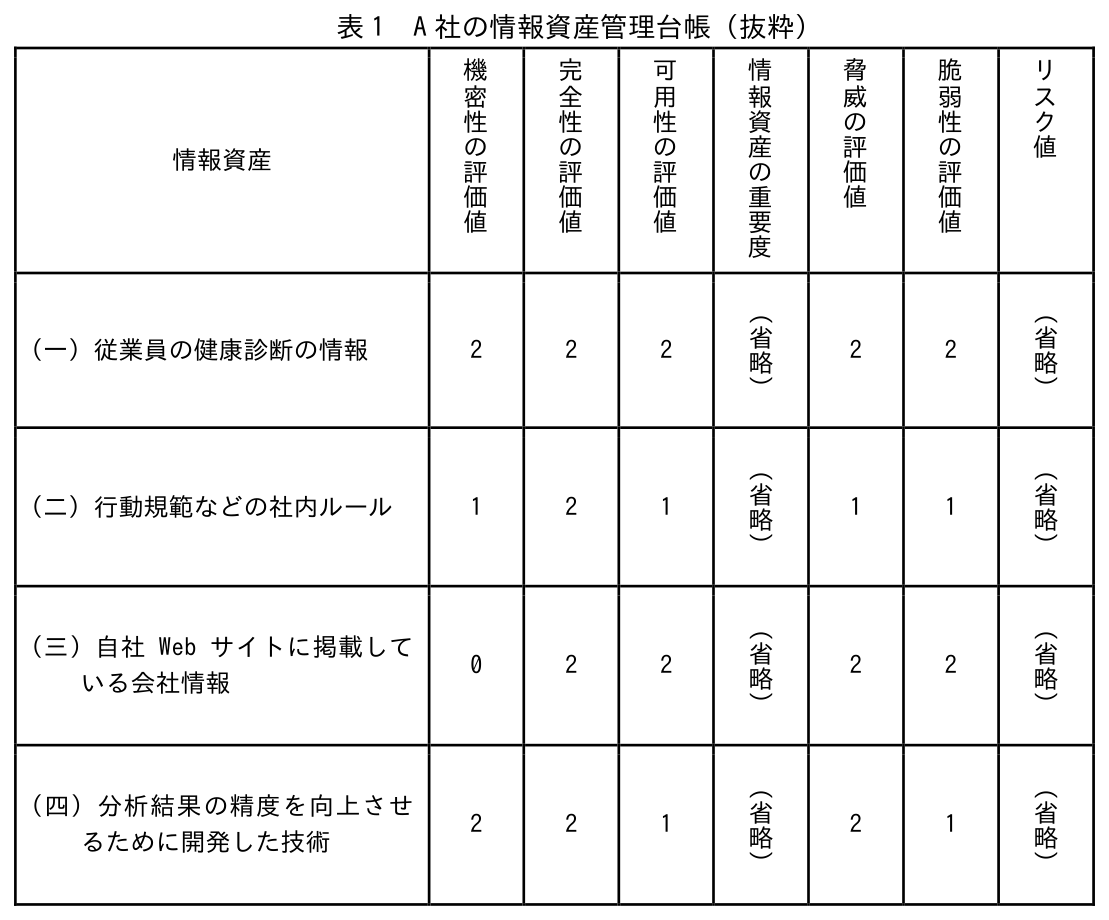
- ア.(一),(二)
- イ.(一),(二),(三)
- ウ.(一),(二),(四)
- エ.(一),(三)
- オ.(一),(三),(四)
- カ.(一),(四)
- キ.(二),(三)
- ク.(二),(三),(四)
- ケ.(二),(四)
- コ.(三),(四)
正解:エ.(一),(三)
解説:重要度は機密性・完全性・可用性の評価値の最大値,リスク値は 重要度 × 脅威の評価値 × 脆弱性の評価値 で,しきい値5 を超えたものが対応の対象である。 (一) 従業員の健康診断の情報:重要度は 2, 2, 2 の最大値で2。2 × 2 × 2 = 8 で,5 を超える。 (二) 行動規範などの社内ルール:重要度は 1, 2, 1 の最大値で2。2 × 1 × 1 = 2 で,5 以下。 (三) 自社Web サイトに掲載している会社情報:重要度は 0, 2, 2 の最大値で2。2 × 2 × 2 = 8 で,5 を超える。 (四) 分析結果の精度を向上させるために開発した技術:重要度は 2, 2, 1 の最大値で2。2 × 2 × 1 = 4 で,5 以下。 したがって保有以外のリスク対応を行うべきものは (一) と (三) である。よってエ。 (三) は機密性の評価値が0 だが,重要度は3 つの最大値なので完全性・可用性の2 が効いて2 になる。公開している情報だから重要度も低い,と早合点すると落とす。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問13
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問181.A 社は旅行商品を販売しており,業務の中で顧客情報を取り扱っている。A 社が保有する顧客情報は,A 社のファイルサーバ1 台に保存されている。ファイルサーバは,顧客情報を含むフォルダにある全てのデータを磁気テープに毎週土曜日にバックアップするよう設定されている。バックアップは2 世代分が保存され,ファイルサーバの隣にあるキャビネットに保管されている。 A 社では年に一度,情報セキュリティに関するリスクの見直しを実施している。情報セキュリティリーダーであるE 主任は,A 社のデータ保管に関するリスクを見直して図1 にまとめた。 1. (省略) 2. (省略) 3. (省略) 4. バックアップ対象とするフォルダの設定ミスによって,データが復旧できなくなる。 図1 A 社のデータ保管に関するリスク(抜粋) E 主任は,図1 の4 のリスクを低減するための対策を検討し,効果が期待できるものを選んだ。 設問 次の対策のうち,効果が期待できるものを二つ挙げた組合せを,解答群の中から選べ。 (一) 週1 回バックアップを取得する代わりに,毎日1 回バックアップを取得して7 世代分保存する。 (二) バックアップ後に,磁気テープ中のファイルのリストと,ファイルサーバのバックアップ対象ファイルのリストとを比較し,合致しているかを確認する。 (三) バックアップ対象とするフォルダの設定を,必ず2 名で行うようにする。 (四) バックアップ用の媒体を磁気テープから外付けハードディスクに変更する。 (五) バックアップを二組み取得し,うち一組みを遠隔地に保管する。
- ア.(一),(二)
- イ.(一),(三)
- ウ.(一),(四)
- エ.(一),(五)
- オ.(二),(三)
- カ.(二),(四)
- キ.(二),(五)
- ク.(三),(四)
- ケ.(三),(五)
- コ.(四),(五)
正解:オ.(二),(三)
解説:低減したいのは図1 の4,すなわち「バックアップ対象とするフォルダの設定ミス」である。設定を間違えたまま何度取っても,必要なデータは入らない。だから効く対策は,設定ミスが起きにくくすることか,設定ミスに気付けるようにすることである。 (二) は,取ったバックアップの中身と,取るはずだったファイルの一覧とを突き合わせるので,設定ミスがあればその場で分かる。効果が期待できる。 (三) は,設定を2 名で行うので,一人の思い違いをもう一人が止められる。効果が期待できる。 したがってオ。 (一) は世代数と頻度を増やすだけで,間違った設定のバックアップが7 本になるだけである。 (四) は媒体を替えるだけで,設定ミスとは関係がない。 (五) の遠隔地保管は,火災や水害でバックアップごと失う事態には効くが,設定ミスには効かない(別のリスクの対策である)。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問14
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問182.情報セキュリティの3要素(CIA)は機密性(Confidentiality)・完全性(Integrity)・可用性(Availability)である。
正解:○(正しい)
解説:正しい。JIS Q 27000(3.28)は情報セキュリティを「情報の機密性、完全性及び可用性を維持すること」と定義している。機密性は認可されていない者に情報を使用させず開示しない特性(3.10)、完全性は正確さ及び完全さの特性(3.36)、可用性は認可されたエンティティが要求したときにアクセス及び使用が可能である特性(3.7)である。真正性・責任追跡性・否認防止・信頼性は、同じ定義の注記で「含めることもある」とされる追加の特性である。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.7 可用性/3.10 機密性/3.28 情報セキュリティ(注記)/3.36 完全性
-
問183.完全性(Integrity)とは情報や処理が改ざん・破壊されず正確かつ完全な状態に保たれる性質である。
正解:○(正しい)
解説:正しい。JIS Q 27000(3.36)は完全性を「正確さ及び完全さの特性」と定義しており、情報が改ざん・破壊されず、正確で欠けのない状態に保たれることを指す。総務省の用語集も、情報および処理方法の正確さおよび完全である状態を安全防護することと説明している。改ざんを見つける手段として、旧版のJIS Q 27002:2014(10.1.1)は、ディジタル署名やメッセージ認証コードで情報の完全性・真正性を検証することを挙げている。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.36 完全性 / 総務省 国民のためのサイバーセキュリティサイト 用語集(か行) 完全性(かんぜんせい) / JIS Q 27002:2014 情報技術-セキュリティ技術-情報セキュリティ管理策の実践のための規範(ISO/IEC 27002:2013) 10.1.1 暗号による管理策の利用方針 関連情報 b) / JIS Q 27002:2024 情報セキュリティ,サイバーセキュリティ及びプライバシー保護-情報セキュリティ管理策(ISO/IEC 27002:2022)規格票プレビュー(日本規格協会) まえがき(JIS Q 27002:2014 を置き換えた旨・令和6年6月20日改正)、目次(箇条5 組織的管理策/6 人的管理策/7 物理的管理策/8 技術的管理策)
-
問184.可用性(Availability)とは認可された者が必要時に情報・システムにアクセスできる性質である。
正解:○(正しい)
解説:正しい。JIS Q 27000(3.7)は可用性を「認可されたエンティティが要求したときに、アクセス及び使用が可能である特性」と定義している。総務省の用語集も「認可された利用者が、必要なときに情報にアクセスできることを確実にすること」と説明する。アクセスできる者を限るのは機密性、内容の正確さを保つのは完全性の側面である。認可されたアクセスを妨げるDoS(サービス拒否)は、可用性を損なう攻撃にあたる(NIST用語集)。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.7 可用性 / 総務省 国民のためのサイバーセキュリティサイト 用語集(か行) 可用性(かようせい) / NIST CSRC Glossary「denial of service」 Definition(CNSSI 4009-2022)
-
問185.機密性(Confidentiality)とは認可された者だけが情報にアクセスできる性質である。
正解:○(正しい)
解説:正しい。機密性とは、認可されていない個人、エンティティ又はプロセスに対して、情報を使用させず、また、開示しない特性である。言い換えると、情報へのアクセスを認可された者だけがアクセスできるようにすることで、本文はこの意味を表している。機密性を守る代表的な手段は、保管又は伝送する重要な情報を暗号化することである。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語(現行版。JISC の詳細画面で最新改正 2019-03-20・最新確認 2023-06-20) 3.10 機密性 / 総務省 国民のためのサイバーセキュリティサイト 用語集(か行) 機密性(きみつせい) / JIS Q 27002:2014 情報技術-セキュリティ技術-情報セキュリティ管理策の実践のための規範(ISO/IEC 27002:2013)※旧版(現行は JIS Q 27002:2024) 10.1.1 暗号による管理策の利用方針 実施の手引(暗号による管理策の利用例 a) 機密性:保管又は伝送される重要な情報を守るための情報の暗号化の利用) / JIS Q 27002:2024 情報セキュリティ,サイバーセキュリティ及びプライバシー保護-情報セキュリティ管理策(ISO/IEC 27002:2022)規格票プレビュー(日本規格協会) まえがき(JIS Q 27002:2014 を置き換えた旨・令和6年6月20日改正)、目次(箇条5 組織的管理策/6 人的管理策/7 物理的管理策/8 技術的管理策)
-
問186.真正性(Authenticity)とは主体(利用者・データ)が主張する者・もので確かにあることを確認できる性質である。
正解:○(正しい)
解説:正しい。JIS Q 27000(3.6)は真正性を「エンティティは、それが主張するとおりのものであるという特性」と定義している。利用者が本人であることや、データが称する発信元から来たこと(NIST用語集)を確かめられることを指す。真正性は、情報セキュリティの定義(3.28)の注記で、機密性・完全性・可用性に加えて維持することを「含めることもある」とされる特性の一つである。確かめる手段として、旧版のJIS Q 27002:2014(10.1.1)はディジタル署名やメッセージ認証コードを挙げる。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.6 真正性/3.28 情報セキュリティ(注記) / NIST CSRC Glossary「authenticity」 Definition(NIST SP 800-38B ほか) / JIS Q 27002:2014 情報技術-セキュリティ技術-情報セキュリティ管理策の実践のための規範(ISO/IEC 27002:2013) 10.1.1 暗号による管理策の利用方針 関連情報 b) / JIS Q 27002:2024 情報セキュリティ,サイバーセキュリティ及びプライバシー保護-情報セキュリティ管理策(ISO/IEC 27002:2022)規格票プレビュー(日本規格協会) まえがき(JIS Q 27002:2014 を置き換えた旨・令和6年6月20日改正)、目次(箇条5 組織的管理策/6 人的管理策/7 物理的管理策/8 技術的管理策)
-
問187.責任追跡性(Accountability)とは利用者の行為を後から追跡・特定できる性質である。
正解:○(正しい)
解説:正しい。責任追跡性(Accountability)は、エンティティの行動を、そのエンティティまで一意に追跡できることを確実にする特性である(NIST用語集)。JIS Q 27000(3.28 注記)では、機密性・完全性・可用性に加えて維持することを「含めることもある」とされる特性の一つである。旧版のJIS Q 27002:2014は、責任追跡性を維持するために利用者ごとに個別のIDとパスワードを使わせること(9.4.3)を挙げ、特権を与えられた利用者の責任追跡性を維持するためにログを保護してレビューする必要がある(12.4.3)としている。
根拠: NIST CSRC Glossary「accountability」 Definition(CNSSI 4009-2022 from ISO/IEC 7498-2:1989) / JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.28 情報セキュリティ(注記) / JIS Q 27002:2014 情報技術-セキュリティ技術-情報セキュリティ管理策の実践のための規範(ISO/IEC 27002:2013) 9.4.3 パスワード管理システム a)/12.4.3 実務管理者及び運用担当者の作業ログ / JIS Q 27002:2024 情報セキュリティ,サイバーセキュリティ及びプライバシー保護-情報セキュリティ管理策(ISO/IEC 27002:2022)規格票プレビュー(日本規格協会) まえがき(JIS Q 27002:2014 を置き換えた旨・令和6年6月20日改正)、目次(箇条5 組織的管理策/6 人的管理策/7 物理的管理策/8 技術的管理策)
-
問188.否認防止(Non-repudiation)とは事象や行為が後から否認されないことを保証する性質である。
正解:○(正しい)
解説:正しい。JIS Q 27000(3.48)は否認防止を「主張された事象又は処置の発生、及びそれらを引き起こしたエンティティを証明する能力」と定義している。総務省の用語集も、送信者や受信者が後になって送信・受信の事実や内容を否定できないよう証拠を残すことと説明する。旧版のJIS Q 27002:2014(10.1.1)は、ある事象や活動が起こったこと又は起こらなかったことの証拠を提供するために暗号技術を使うことを否認防止の例に挙げる。NIST用語集も、秘密鍵を持つ署名者に由来することを第三者が検証できる仕組みとして説明している。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.48 否認防止 / 総務省 国民のためのサイバーセキュリティサイト 用語集(は行) 否認防止(ひにんぼうし) / JIS Q 27002:2014 情報技術-セキュリティ技術-情報セキュリティ管理策の実践のための規範(ISO/IEC 27002:2013) 10.1.1 暗号による管理策の利用方針 関連情報 c) / NIST CSRC Glossary「non-repudiation」 Definition(FIPS 186-5) / JIS Q 27002:2024 情報セキュリティ,サイバーセキュリティ及びプライバシー保護-情報セキュリティ管理策(ISO/IEC 27002:2022)規格票プレビュー(日本規格協会) まえがき(JIS Q 27002:2014 を置き換えた旨・令和6年6月20日改正)、目次(箇条5 組織的管理策/6 人的管理策/7 物理的管理策/8 技術的管理策)
-
問189.信頼性(Reliability)とは意図した結果と一貫した動作・処理が得られる性質である。
正解:○(正しい)
解説:信頼性は意図した動作・処理の一貫性を担保する性質。テスト・冗長設計・障害監視等で実現する。CIA3要素を拡張した7要素の一つで、可用性とは異なり『期待通りに正しく動く』ことを保証する。
-
問190.コンピュータウイルスは他のプログラムに寄生して自己複製する機能を持つマルウェアである。
正解:○(正しい)
解説:正しい。コンピュータウイルスは、ほかのプログラムを書き換えて自分の複製を組み込むことで広がり、感染したプログラムが実行されたときに動き出す不正なソフトウェアである(NIST用語集「virus」。出典ISO/IEC 2382:2015)。宿主となるプログラムの実行を必要とする点で、ほかのファイルに寄生せず自分自身で自己増殖するワーム(総務省 用語集)と区別される。なお、ボットやトロイの木馬などまで含めた「広義のウイルス」という呼び方もある(総務省「マルウェアとは?」)。
根拠: NIST CSRC Glossary「virus」 Definition(CNSSI 4009-2022 from ISO/IEC 2382:2015/NIST SP 800-82r3 from RFC 4949) / 総務省 国民のためのサイバーセキュリティサイト 用語集(わ行) ワーム / 総務省 国民のためのサイバーセキュリティサイト「マルウェア(ウイルス等)とは?」 本文・主な感染経路の表・マルウェアの主な活動の表
-
問191.ワームは独立して動作し、自己複製しながらネットワーク経由で感染を拡大するマルウェアである。
正解:○(正しい)
解説:正しい。総務省の用語集は、ワームを「他のファイルに寄生して増殖するのではなく、自分自身がファイルやメモリを使って自己増殖を行うタイプのウイルス」と説明している。NIST用語集(出典SP 800-28)も、宿主プログラムや利用者の操作を必要とせずに、ネットワークを通じてほかのコンピュータへ自分を広げる自己複製プログラムとしている。宿主のプログラムに自分の複製を組み込んで広がるウイルスとは、この点で区別される。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(わ行) ワーム / NIST CSRC Glossary「worm」 Definition(NIST SP 800-28 Version 2)
-
問192.トロイの木馬は正常なソフトウェアに偽装してインストールされ、内部で悪意ある動作を行うマルウェアである。
正解:○(正しい)
解説:正しい。トロイの木馬は、有用な機能を持つように見せかけ、その裏に悪意のある機能を隠したプログラムである(NIST用語集)。総務省の用語集は、コンピュータの内部に潜伏してシステムを破壊したり、外部からの不正侵入を助けたり、情報を外部に発信したりするプログラムで、感染能力を持つプログラムではないと説明している。自己複製しない点でウイルスやワームと異なり、外部から侵入しやすい裏口(バックドア)を作るものもある(総務省「マルウェアとは?」)。
根拠: NIST CSRC Glossary「trojan horse」 Definition(NIST SP 800-12 Rev.1 from CNSSI 4009) / 総務省 国民のためのサイバーセキュリティサイト 用語集(た行) トロイの木馬(トロイのもくば) / 総務省 国民のためのサイバーセキュリティサイト「マルウェア(ウイルス等)とは?」 本文・主な感染経路の表・マルウェアの主な活動の表
-
問193.ランサムウェアは感染端末のファイルを暗号化し、復号鍵と引換に身代金を要求するマルウェアである。
正解:○(正しい)
解説:正しい。総務省の用語集は、ランサムウェアを、感染したPC(PCからアクセスできるネットワーク上のファイルを含む)のファイルを暗号化して使えない状態にし、復旧と引き換えに身代金を要求するマルウェアと説明している。IPAは、ファイルを暗号化する型のほか、端末の操作をロックする型も挙げる。最近は暗号化を行わず、盗んだデータの公開を対価に金銭を求める「ノーウェアランサム」の被害も増えている(総務省)。身代金を払っても復旧される保証はなく、支払いは推奨されない。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(ら行) ランサムウェア / 総務省 国民のためのサイバーセキュリティサイト「マルウェア(ウイルス等)とは?」 本文・主な感染経路の表・マルウェアの主な活動の表 / IPA「ランサムウェアの脅威と対策 ~ランサムウェアによる被害を低減するために~」(2017年) 1.1 ランサムウェアのタイプ(PDF p.4)
-
問194.スパイウェアは利用者に気付かれないように情報を収集・送信するマルウェアである。
正解:○(正しい)
解説:正しい。総務省の用語集は、スパイウェアを、利用者のコンピュータから個人情報やコンピュータの情報などをインターネットに送信するソフトウェアで、一般にはインストールや動作に利用者が気づいていない状態で自動的に情報を送るものと説明している。NIST用語集も、本人に知られないよう密かにシステムに組み込まれ、個人や組織の情報を集める悪意のあるコードとしている。総務省は、情報漏えいを起こすマルウェアとして、スパイウェアと並べてキーロガーを挙げている。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(さ行) スパイウェア / NIST CSRC Glossary「spyware」 Definition(NIST SP 800-12 Rev.1) / 総務省 国民のためのサイバーセキュリティサイト「マルウェア(ウイルス等)とは?」 本文・主な感染経路の表・マルウェアの主な活動の表
-
問195.キーロガーはキーボード入力を記録して攻撃者に送信するマルウェアの一種である。
正解:○(正しい)
解説:正しい。総務省の用語集は、キーロガーを「キーボードからの入力を記録するソフトウェア」とし、ウイルスなどを使ってコンピュータに常駐させ、ユーザIDやパスワード、クレジットカード番号などを不正に入手するために使われることが増えていると説明している。総務省「マルウェアとは?」も、利用者がキーボードで入力した情報を記録するキーロガーを、情報漏えいを起こすタイプとして挙げる。同じ用語集の「マルウェア」の項でも、キーロガー(キーストロークロガー)はマルウェアの種類の一つとされている。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(か行) キーロガー / 総務省 国民のためのサイバーセキュリティサイト「マルウェア(ウイルス等)とは?」 本文・主な感染経路の表・マルウェアの主な活動の表 / 総務省 国民のためのサイバーセキュリティサイト 用語集(ま行) マルウェア
-
問196.ボットネットは攻撃者が遠隔制御できる多数の感染端末(ボット)から構成されるネットワークである。
正解:○(正しい)
解説:正しい。総務省の用語集は、ボットを、コンピュータを外部から遠隔操作するためのウイルスの一種とし、ボットネットを、ボットに感染した多数のコンピュータで構成されるネットワークと説明している。ボットネットに組み込まれたコンピュータは、攻撃者がインターネット上から指示を出すことで、迷惑メールの配信やほかのコンピュータへの攻撃、情報の窃取などを行う。数千~数十万台の規模になることもあり、大規模なDDoS攻撃に使われる(総務省「不正アクセスとは?」)。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(は行) ボット/ボットネット / 総務省 国民のためのサイバーセキュリティサイト「不正アクセスとは?」 他のシステムへの攻撃の踏み台に
-
問197.RAT(Remote Access Trojan)は感染端末を攻撃者が遠隔操作するためのバックドア型マルウェアである。
正解:○(正しい)
解説:正しい。IPAの試験シラバス(Ver.4.1)は、RAT(Remote Access Trojan)を遠隔操作型ウイルスとして、ボットの関連用語に挙げている。総務省の用語集は、RATを、利用者に気づかれないよう密かにインストール・実行され、ファイルの実行・削除やアップロード・ダウンロードなどを許可なく行う遠隔操作のためのプログラムと説明する(同用語集では Remote Administration Tool の略)。裏口(バックドア)を作られると、いつでも攻撃者から遠隔操作されうる(総務省)。
根拠: IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 要求される知識 大分類1 中分類1 セキュリティ 1 情報セキュリティ(脅威/マルウェア・不正プログラム/サイバー攻撃手法の用語例。本文p.2) / 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) RAT(ラット) / 総務省 国民のためのサイバーセキュリティサイト「マルウェア(ウイルス等)とは?」 本文・主な感染経路の表・マルウェアの主な活動の表
-
問198.SQLインジェクションはWebアプリの入力欄に不正なSQL文を埋め込んでDBを不正操作する攻撃である。
正解:○(正しい)
解説:正しい。IPA「安全なウェブサイトの作り方」は、データベースと連携するウェブアプリケーションで、利用者の入力を基にSQL文を組み立てる方法に問題があり、データベースを不正利用される問題をSQLインジェクションの脆弱性、それを悪用する攻撃をSQLインジェクション攻撃と呼んでいる。非公開情報の閲覧、情報の改ざん・消去、認証回避による不正ログインなどが起こりうる。根本的な対策は、SQL文の組み立てをすべてプレースホルダで実装することである。
根拠: IPA「安全なウェブサイトの作り方」改訂第7版(2021年3月) 1.1 SQLインジェクション(p.6〜7) / 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) SQLインジェクション
-
問199.XSS(クロスサイトスクリプティング)はWebページに悪意あるスクリプトを埋め込み他ユーザのブラウザで実行させる攻撃である。
正解:○(正しい)
解説:正しい。IPA「安全なウェブサイトの作り方」は、利用者の入力内容などをウェブページとして出力する処理に問題があり、ページにスクリプト等を埋め込まれてしまう問題をクロスサイト・スクリプティングの脆弱性と呼び、その影響はウェブサイト自体ではなく、ページを閲覧している利用者に及ぶとしている。本物のサイト上での偽ページの表示や、ブラウザが保存しているCookieの取得などが起こりうる。根本的な対策は、ウェブページに出力するすべての要素にエスケープ処理を施すことである。
根拠: IPA「安全なウェブサイトの作り方」改訂第7版(2021年3月) 1.5 クロスサイト・スクリプティング(p.22〜24、5-(i)) / NIST CSRC Glossary「cross site scripting」 Definition(NISTIR 7711)
-
問200.CSRF(クロスサイトリクエストフォージェリ)はログイン中ユーザのブラウザから意図しないリクエストを送信させる攻撃である。
正解:○(正しい)
解説:CSRFは認証済みユーザのブラウザを悪用し、本人の意図しない操作(送金・退会等)を実行させる攻撃。対策は『CSRFトークン(使い捨ての秘密値)をフォームに含めて検証する』『SameSite Cookieの利用』『Referer/Originヘッダの検証』等。
-
問201.DoS攻撃は単一または少数の攻撃元から大量のリクエストを送り、サービスを停止させる攻撃である。
正解:○(正しい)
解説:正しい。DoS攻撃(サービス拒否攻撃)は、Webサーバやメールサーバなどに大量のサービス要求を送りつけて過大な負荷をかけ、相手のサーバやネットワークを使用不能にする攻撃である(総務省 用語集)。同用語集は、DoS攻撃は1台のコンピュータから実行するもの、DDoS攻撃はボットに感染させた複数のコンピュータが攻撃者の指示で一斉に攻撃するものと区別している。NIST用語集は、DoSを認可されたアクセスを妨げることと定義しており、損なわれるのは可用性である。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) DoS攻撃/DDoS攻撃 / NIST CSRC Glossary「denial of service」 Definition(CNSSI 4009-2022)
-
問202.DDoS攻撃は分散した多数の攻撃元から同時に大量のトラフィックを標的に送りサービスを妨害する攻撃である。
正解:○(正しい)
解説:正しい。総務省の用語集は、DDoS攻撃(分散サービス拒否攻撃)を、Webサーバやメールサーバなどに対して複数のコンピュータから大量のサービス要求のパケットを送りつけ、相手のサーバやネットワークに過大な負荷をかけて使用不能にする攻撃と説明している。1台のコンピュータから行うDoS攻撃と異なり、第三者のコンピュータをボットに感染させておくなどして、攻撃者の指示で複数のコンピュータが一斉に攻撃する。NIST用語集も、多数のホストを使うDoSの手法と定義している。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) DDoS攻撃/DoS攻撃 / NIST CSRC Glossary「distributed denial of service」 Definition(NISTIR 7711)
-
問203.中間者攻撃(MITM)は通信の当事者間に攻撃者が割り込んで盗聴や改ざんを行う攻撃である。
正解:○(正しい)
解説:正しい。総務省の用語集は、中間者攻撃を、通信を行っている当事者間に悪意を持った第三者が割り込み、不正を行う攻撃と説明している。NIST用語集も、通信する二者の間に位置して、やり取りされるデータを傍受したり改変したりする攻撃としている。対策は、TLS(HTTPS)で通信を暗号化し、サーバ証明書で接続先が意図した相手であることを確かめることである。IPAのTLS暗号設定ガイドラインは、HTTPS化で通信相手が意図したものであること、改ざんされないこと、傍受されないことを保証できるとしている。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(た行) 中間者攻撃(ちゅうかんしゃこうげき) / NIST CSRC Glossary「man in the middle attack」 Definition(NIST SP 1800-21B) / IPA・CRYPTREC「TLS暗号設定ガイドライン」Ver.3.1.1 2.3 サーバ証明書についての概要(p.16)/コラム「なぜ今、全HTTPS化が叫ばれているのか?」(p.33)
-
問204.標的型攻撃は、特定の組織を狙って、機密情報などを盗み取ろうとするサイバー攻撃である。
正解:○(正しい)
解説:正しい。総務省の用語集は、標的型攻撃を、特定の組織を狙って機密情報や知的財産、アカウント情報などを窃取しようとする攻撃と説明している。標的の組織がよくやり取りする形式のメールを送り、添付ファイルやリンクを開かせてマルウェアに感染させる手口が多い。不特定多数にばらまかれる通常の迷惑メールと異なり、業務に関係すると信じさせるよう巧妙に作り込まれる(総務省「標的型攻撃への対策」)。高度な手法で長期間にわたり侵入を続けるものはAPTと呼ばれる(NIST SP 800-30 Rev.1)。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(は行) 標的型攻撃(ひょうてきがたこうげき) / 総務省 国民のためのサイバーセキュリティサイト「標的型攻撃への対策」 本文 / NIST CSRC Glossary「advanced persistent threat」 Definition(NIST SP 800-30 Rev.1)
-
問205.フィッシング攻撃は正規サービスを装ったメールやWebサイトで利用者をだまし、ID・パスワード等を窃取する攻撃である。
正解:○(正しい)
解説:正しい。総務省は、フィッシング詐欺を、送信者を詐称したメールやSMSを送りつけ、リンクをクリックさせて偽のホームページに誘導し、クレジットカード番号やID・パスワードなどの重要な情報を盗み出す詐欺と説明している。NIST用語集も、正規の企業や信頼できる人物を装ったメールやWebサイトで機密データを得ようとする手法としている。対策として総務省は、通知を受けたURLの直接入力やブックマーク、正規のアプリからアクセスすること、ドメイン名を確かめることを挙げる。
根拠: 総務省 国民のためのサイバーセキュリティサイト「フィッシング詐欺とは?」 本文(手口と対策) / NIST CSRC Glossary「phishing」 Definition(NIST SP 800-12 Rev.1 from IETF RFC 4949)
-
問206.水飲み場型攻撃(Watering Hole)は標的が頻繁にアクセスするWebサイトを改ざんしてマルウェアを仕込み、訪問を待ち伏せする攻撃である。
正解:○(正しい)
解説:正しい。NIST用語集(出典SP 800-150)は、水飲み場型攻撃を、標的とする集団のメンバーがよく訪れるWebサイトを攻撃者が感染させておき、その集団の誰かが訪れたときにコンピュータを感染させることを狙う攻撃と定義している。IPAの試験シラバスでも、標的型攻撃の一つとしてAPTと並べて挙げられている。総務省も、脆弱性を悪用するウイルスが埋め込まれたホームページを閲覧すると、それだけで感染する可能性があるとしている。
根拠: NIST CSRC Glossary「watering hole attack」 Definition(NIST SP 800-150) / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 要求される知識 大分類1 中分類1 セキュリティ 1 情報セキュリティ(脅威/マルウェア・不正プログラム/サイバー攻撃手法の用語例。本文p.2) / 総務省 国民のためのサイバーセキュリティサイト「マルウェア(ウイルス等)とは?」 本文・主な感染経路の表・マルウェアの主な活動の表
-
問207.情報セキュリティの3要素(CIA)は Confidence・Identity・Authority の頭文字である。
正解:×(誤り)
解説:誤り。CIAはConfidentiality(機密性)・Integrity(完全性)・Availability(可用性)。
-
問208.完全性(Integrity)とは認可された者が必要時に情報を利用できる性質である。
正解:×(誤り)
解説:誤り。それは可用性の説明。完全性は情報が改ざん・破壊されず正確に保たれる性質。
-
問209.可用性(Availability)とは認可された者だけが情報にアクセスできる性質である。
正解:×(誤り)
解説:誤り。それは機密性の説明。可用性は必要時に情報やシステムを利用できる性質。
-
問210.機密性(Confidentiality)とは情報が改ざん・破壊されない性質である。
正解:×(誤り)
解説:誤り。それは完全性の説明。機密性は認可された者のみがアクセスできる性質。
-
問211.真正性(Authenticity)とは事象や行為が後から否認されないことを保証する性質である。
正解:×(誤り)
解説:誤り。それは否認防止の説明。真正性は主体が主張通りの者・ものであることを確認できる性質。
-
問212.コンピュータウイルスは自己複製機能を持たず、他のプログラムにも寄生しない単純なファイルである。
正解:×(誤り)
解説:誤り。ウイルスは他プログラムに寄生して自己複製する機能を持つ。
-
問213.ワームはホストプログラムに寄生しなければ動作・複製ができないマルウェアである。
正解:×(誤り)
解説:誤り。ワームは独立して動作・自己複製してネットワーク経由で感染拡大する。寄生が必要なのはウイルス。
-
問214.トロイの木馬は自己複製しながら他端末へ感染拡大する特徴を持つ。
正解:×(誤り)
解説:誤り。トロイの木馬は自己複製しない。正常ソフトに偽装して侵入し、内部で悪意動作を行う。
-
問215.ランサムウェアは個人情報を盗み出す目的の専門マルウェアであり、ファイル暗号化機能は持たない。
正解:×(誤り)
解説:誤り。ランサムウェアはファイルを暗号化し復号鍵と引換に身代金を要求するマルウェア。
-
問216.SQLインジェクションはWebページ閲覧者のブラウザで悪意あるスクリプトを実行させる攻撃である。
正解:×(誤り)
解説:誤り。それはXSS(クロスサイトスクリプティング)の説明。SQLインジェクションはWebアプリ経由でDBに不正なSQLを注入する攻撃。
-
問217.XSS(クロスサイトスクリプティング)はWebアプリの入力からSQL文を注入してデータベースを不正操作する攻撃である。
正解:×(誤り)
解説:誤り。それはSQLインジェクションの説明。XSSはWebページに悪意あるスクリプトを埋め込み他ユーザのブラウザで実行させる攻撃。
-
問218.CSRFは正規サイトに似せた偽サイトで利用者をだまして認証情報を窃取する攻撃である。
正解:×(誤り)
解説:誤り。それはフィッシングの説明。CSRFはログイン中ユーザのブラウザから意図しないリクエストを送信させる攻撃。
-
問219.DoS攻撃は多数の感染端末から分散して大量トラフィックを送る攻撃である。
正解:×(誤り)
解説:誤り。それはDDoS攻撃の説明。DoS攻撃は単一または少数の攻撃元から行われる。
-
問220.OSコマンド・インジェクションは、Webアプリケーションの入力に紛れ込ませたOSコマンドを、利用者のブラウザ上で実行させる攻撃である。
正解:×(誤り)
解説:誤り。IPA「安全なウェブサイトの作り方」1.2は、外部からの攻撃によってウェブサーバのOSコマンドを不正に実行されてしまう問題をOSコマンド・インジェクションの脆弱性と呼んでいる。コマンドが実行されるのは利用者のブラウザではなくウェブサーバで、サーバ内ファイルの閲覧・改ざん・削除、意図しないシャットダウンやユーザアカウントの追加、ウイルス感染やバックドアの設置、ほかのシステムへの攻撃の踏み台などが起こりうる。利用者のブラウザでスクリプトを実行させるのはクロスサイト・スクリプティングである。
根拠: IPA「安全なウェブサイトの作り方」改訂第7版(2021年3月) 1.2 OSコマンド・インジェクション(p.10)/1.5 クロスサイト・スクリプティング(p.22) / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 要求される知識 大分類1 中分類1 セキュリティ 1 情報セキュリティ(脅威/マルウェア・不正プログラム/サイバー攻撃手法の用語例。本文p.2)
-
問221.中間者攻撃(MITM)は特定組織を長期にわたり執拗に狙う標的型攻撃の一種である。
正解:×(誤り)
解説:誤り。MITMは通信の当事者間に攻撃者が割り込み盗聴・改ざんする攻撃。長期執拗な攻撃はAPT攻撃。
-
問222.標的型攻撃は不特定多数を対象としてバラまかれる攻撃である。
正解:×(誤り)
解説:誤り。標的型攻撃は特定の組織や個人を狙う攻撃。不特定多数を対象とするのはバラマキ型のフィッシング等。
-
問223.ゼロデイ攻撃は脆弱性に対するセキュリティパッチ提供から十分な期間が経過した後に行われる攻撃である。
正解:×(誤り)
解説:誤り。ゼロデイ攻撃は、OSやソフトウェアの脆弱性が発見されたとき、メーカーが修正プログラムを配布する前に、その脆弱性を利用して行われる攻撃である(総務省「脆弱性とは?」)。NIST用語集も、以前は知られていなかった脆弱性を突く攻撃と定義している。修正プログラムの提供から時間がたった脆弱性は、適用すれば塞げる既知の脆弱性で、総務省は更新情報を集めてできる限り迅速にアップデートするよう求めている。
根拠: 総務省 国民のためのサイバーセキュリティサイト「脆弱性とは?」 本文(ゼロデイ攻撃) / NIST CSRC Glossary「zero day attack」 Definition(CNSSI 4009-2022)
-
問224.サプライチェーン攻撃は標的組織のシステムに直接侵入を試みる攻撃で、第三者を経由しない。
正解:×(誤り)
解説:誤り。サプライチェーン攻撃は取引先・委託先・ソフトウェアベンダ等を経由して標的組織を攻撃する手法。
-
問225.ソーシャルエンジニアリングは脆弱性を突く高度な技術的攻撃を指す。
正解:×(誤り)
解説:誤り。ソーシャルエンジニアリングは技術ではなく人間心理を操作してパスワード等を聞き出す攻撃手法。
-
問226.DNSキャッシュポイズニングは、DNSサーバに大量の問合せを送り付けて、名前解決のサービスを停止させる攻撃である。
正解:×(誤り)
解説:誤り。DNSキャッシュポイズニングは、DNSキャッシュサーバに偽の応答を覚え込ませ、利用者を偽サイトなどへ誘導する攻撃である。大量の問合せでサービスを止めるのはDoS攻撃の一種。
-
問227.ブルートフォース攻撃はあらかじめ用意した辞書(よく使われる単語)からパスワードを試行する攻撃である。
正解:×(誤り)
解説:誤り。それは辞書攻撃の説明。ブルートフォース攻撃は可能な組合せを総当たりで試行する。
-
問228.辞書攻撃はキーボードで入力できる全ての文字組合せを総当たりで試行する攻撃である。
正解:×(誤り)
解説:誤り。それはブルートフォース攻撃の説明。辞書攻撃は単語リスト(辞書)を用いる。
-
問229.レインボーテーブル攻撃は、平文のパスワード文字列を順番に比較する攻撃である。
正解:×(誤り)
解説:誤り。レインボーテーブル攻撃は、平文とハッシュ値の対応を事前計算したテーブル(レインボーテーブル)を使って、ハッシュ値から元のパスワードを効率よく割り出す攻撃。対策はソルトを付けてハッシュ化すること。
-
問230.キーロガーはディスプレイの画面を画像として保存しサーバへ送信する仕組みのマルウェアである。
正解:×(誤り)
解説:誤り。総務省の用語集は、キーロガーを「キーボードからの入力を記録するソフトウェア」とし、ウイルスなどを使ってコンピュータに常駐させ、ユーザIDやパスワード、クレジットカード番号などを不正に入手するために使われると説明している。総務省「マルウェアとは?」も、利用者がキーボードで入力した情報を記録するものとしている。記録するのはキー入力であり、問題文のように画面を画像として保存・送信するものは、キーロガーの定義に当たらない。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(か行) キーロガー / 総務省 国民のためのサイバーセキュリティサイト「マルウェア(ウイルス等)とは?」 本文・主な感染経路の表・マルウェアの主な活動の表
-
問231.アドウェアは感染端末のファイルを暗号化して身代金を要求するマルウェアである。
正解:×(誤り)
解説:誤り。それはランサムウェアの説明。アドウェアは広告を強制的に表示するマルウェア。
-
問232.情報セキュリティの3要素(CIA)として正しい組合せはどれか。
- ア.真正性・責任追跡性・信頼性
- イ.予防・検出・回復
- ウ.機密性・完全性・可用性
- エ.人的・物理的・技術的
正解:ウ.機密性・完全性・可用性
解説:CIAは機密性・完全性・可用性で、JIS Q 27000(3.28)は情報セキュリティを「情報の機密性、完全性及び可用性を維持すること」と定義している。真正性・責任追跡性・信頼性は、同じ定義の注記で「含めることもある」とされる追加の特性で、3要素ではない。予防・検出・回復は、旧版のJIS Q 27002:2014(12.2.1。2024年版では8.7)がマルウェアに対する管理策として挙げていた観点である。人的・物理的・技術的は、JIS Q 27002:2024が管理策を分ける区分(組織的を加えた4つ)の一部である。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.28 情報セキュリティ(注記) / JIS Q 27002:2014 情報技術-セキュリティ技術-情報セキュリティ管理策の実践のための規範(ISO/IEC 27002:2013。2024年改正で置き換え) 12.2.1 マルウェアに対する管理策 / JIS Q 27002:2024 情報セキュリティ,サイバーセキュリティ及びプライバシー保護-情報セキュリティ管理策(ISO/IEC 27002:2022)規格票プレビュー(日本規格協会) 目次(箇条5 組織的管理策/6 人的管理策/7 物理的管理策/8 技術的管理策)
-
問233.ランサムウェアの特徴として最も適切なものはどれか。
- ア.キーボードの入力を記録して外部へ送信する
- イ.攻撃者の指令で迷惑メールの配信や攻撃を行う
- ウ.正規のソフトウェアを装って侵入し裏口を作る
- エ.ファイルを暗号化して復旧の対価を要求する
正解:エ.ファイルを暗号化して復旧の対価を要求する
解説:ランサムウェアは、感染したPCなどのファイルを暗号化して使えない状態にし、復旧と引き換えに身代金を要求するマルウェアである(総務省 用語集)。IPAは、ファイルを暗号化する型のほか、端末の操作をロックする型も挙げる。キーボードの入力を記録して送るのはキーロガー、攻撃者の指令で迷惑メールの配信やほかへの攻撃を行うのはボット(総務省)、有用なソフトウェアに見せかけて悪意ある機能を隠し、裏口(バックドア)を作るのはトロイの木馬(NIST用語集・総務省)の特徴である。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(ら行) ランサムウェア / IPA「ランサムウェアの脅威と対策 ~ランサムウェアによる被害を低減するために~」(2017年) 1.1 ランサムウェアのタイプ(PDF p.4) / 総務省 国民のためのサイバーセキュリティサイト 用語集(か行) キーロガー / 総務省 国民のためのサイバーセキュリティサイト 用語集(は行) ボットネット / NIST CSRC Glossary「trojan horse」 Definition(NIST SP 800-12 Rev.1 from CNSSI 4009) / 総務省 国民のためのサイバーセキュリティサイト「マルウェア(ウイルス等)とは?」 本文・主な感染経路の表・マルウェアの主な活動の表
-
問234.SQLインジェクション攻撃への最も有効な対策はどれか。
- ア.プレースホルダを用いてSQL文を組み立てる
- イ.エラーメッセージにSQL文の内容を表示させない
- ウ.データベースに接続するアカウントの権限を絞る
- エ.パスワードをソルト付きハッシュ値で保管する
正解:ア.プレースホルダを用いてSQL文を組み立てる
解説:SQLインジェクションは、入力を基にSQL文を組み立てる処理の問題を突いてデータベースを不正に操作する攻撃である。IPA「安全なウェブサイトの作り方」は、脆弱性の原因そのものを取り除く「根本的解決」として、SQL文の組み立てをすべてプレースホルダで実装することを挙げる。エラーメッセージをブラウザに表示しないことと、データベースアカウントに適切な権限を与えることは、影響を軽減する「保険的対策」とされる。ソルト付きハッシュでの保管は、漏えいしたパスワードを悪用されにくくする対策で、注入そのものは防げない。
-
問235.XSS(クロスサイトスクリプティング)攻撃への基本的な対策はどれか。
- ア.SQL文の組み立てにプレースホルダを使う
- イ.ウェブページに出力する要素をエスケープする
- ウ.セッションIDをURLパラメータに格納しない
- エ.HTTPSで使うCookieにsecure属性を付ける
正解:イ.ウェブページに出力する要素をエスケープする
解説:XSSは、入力内容などをウェブページに出力する処理の問題を突いてスクリプトを埋め込み、閲覧者のブラウザで実行させる攻撃である。IPA「安全なウェブサイトの作り方」は、根本的解決として、ウェブページに出力するすべての要素にエスケープ処理(記号をHTMLエンティティに置換)を施すことを挙げる。プレースホルダはSQLインジェクションの対策、URLにセッションIDを入れないこととCookieのsecure属性はセッションIDの漏えいを防ぐ対策で、スクリプトの埋め込みは防げない。
-
問236.CSRF(クロスサイトリクエストフォージェリ)への有効な対策はどれか。
- ア.出力する文字列の特殊記号をエスケープする
- イ.セッションIDを推測困難な値で生成する
- ウ.フォームに秘密の値を埋め込み、受信時に照合する
- エ.ログイン成功後に新しいセッションを開始する
正解:ウ.フォームに秘密の値を埋め込み、受信時に照合する
解説:CSRF(クロスサイト・リクエスト・フォージェリ)は、ログイン中の利用者に罠のページを閲覧させ、意図しない処理のリクエストを送らせる攻撃である。IPA「安全なウェブサイトの作り方」は、根本的解決として、第三者が予測できない秘密情報をhiddenパラメータに出力し、実行時にその値が正しい場合だけ処理する方法を挙げる。出力時のエスケープはクロスサイト・スクリプティングの対策、推測困難なセッションIDとログイン後の新しいセッションはセッション管理の不備への対策で、正規のセッションから送られるCSRFは防げない。
-
問237.APT(Advanced Persistent Threat)攻撃の特徴として適切なものはどれか。
- ア.不特定多数に同じ文面のメールを一斉に送り付ける
- イ.一度の侵入で情報を盗むと、すぐに活動をやめる
- ウ.多数の端末から大量の通信を送り、サービスを止める
- エ.防御側の対応に合わせて手口を変え、侵入を続ける
正解:エ.防御側の対応に合わせて手口を変え、侵入を続ける
解説:APTは、高度な専門知識と豊富な資源を持つ攻撃者が、組織のシステム内に足場を築いて情報を盗み続けることなどを目的に、防御側の抵抗に適応しながら長期間にわたり繰り返し目的を追う脅威である(NIST SP 800-30 Rev.1)。不特定多数に同じメールを送るのは、特定の組織を狙う標的型攻撃とは異なるばらまき型の迷惑メールである(総務省)。一度で活動をやめるのは長期間・繰り返しと逆である。多数の端末から大量の通信を送りサービスを止めるのはDDoS攻撃である(総務省 用語集)。
根拠: NIST CSRC Glossary「advanced persistent threat」 Definition(NIST SP 800-30 Rev.1) / 総務省 国民のためのサイバーセキュリティサイト「標的型攻撃への対策」 本文 / 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) DDoS攻撃
-
問238.ゼロデイ脆弱性とは何か。
- ア.修正プログラムがまだ提供されていない脆弱性
- イ.人の心理的な隙のように、技術以外に起因する弱点
- ウ.利用者の設定の誤りによって生じている脆弱性
- エ.修正プログラムが公開済みで、未適用の脆弱性
正解:ア.修正プログラムがまだ提供されていない脆弱性
解説:ゼロデイ攻撃は、OSやソフトウェアの脆弱性が発見されたとき、メーカーが修正プログラムを配布する前にその脆弱性を利用して行われる攻撃である(総務省「脆弱性とは?」)。NIST用語集も、以前は知られていなかった脆弱性を突く攻撃としている。ゼロデイ脆弱性は、この修正プログラムがまだ無い状態の脆弱性を指す。公開済みの修正プログラムを適用していない脆弱性は、適用すれば塞げる既知の脆弱性である。人の心理的な隙を突くのはソーシャルエンジニアリングで、設定の誤りとともに修正プログラムの有無とは別の話である。
根拠: 総務省 国民のためのサイバーセキュリティサイト「脆弱性とは?」 本文(ゼロデイ攻撃) / NIST CSRC Glossary「zero day attack」 Definition(CNSSI 4009-2022) / 総務省 国民のためのサイバーセキュリティサイト 用語集(さ行) ソーシャルエンジニアリング
-
問239.中間者攻撃(MITM)への有効な対策はどれか。
- ア.ファイアウォールで外部からの接続を制限する
- イ.TLSで通信を暗号化し、サーバ証明書を検証する
- ウ.パスワードを一定期間ごとに変更させる
- エ.ウイルス対策ソフトの定義ファイルを更新する
正解:イ.TLSで通信を暗号化し、サーバ証明書を検証する
解説:中間者攻撃は、通信する当事者の間に第三者が割り込み、やり取りを盗聴したり改ざんしたりする攻撃である(総務省・NIST)。IPAのTLS暗号設定ガイドラインは、サーバ証明書が接続先を意図した相手のサーバだと確かめる手段になるとし、HTTPS化で通信相手が意図したものであること、改ざんされないこと、傍受されないことを保証できるとしている。ファイアウォールは外部からの接続の制限、ウイルス対策ソフトは端末のマルウェアの検出のためのもので、経路上の割り込みは防げない。パスワードの定期的な変更は不要とされる(総務省)。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(た行) 中間者攻撃(ちゅうかんしゃこうげき) / NIST CSRC Glossary「man in the middle attack」 Definition(NIST SP 1800-21B) / IPA・CRYPTREC「TLS暗号設定ガイドライン」Ver.3.1.1 2.3 サーバ証明書についての概要(p.16)/コラム「なぜ今、全HTTPS化が叫ばれているのか?」(p.33) / 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 パスワードを複数のサービスで使い回さない(定期的な変更は不要)
-
問240.ソーシャルエンジニアリングの代表例はどれか。
- ア.入力欄に細工した文字列を送り、データベースを操作する
- イ.他のサービスから流出したIDとパスワードを試す
- ウ.会社の役員を名乗って電話し、パスワードを聞き出す
- エ.大量の通信を送り付けて、サービスを停止させる
正解:ウ.会社の役員を名乗って電話し、パスワードを聞き出す
解説:ソーシャルエンジニアリングは、技術を直接使わずに人の心の隙を突いて情報を得たり、人を操ったりする手法の総称である(国家サイバー統括室のコラム・総務省 用語集)。古くから、電話で会社の役員を名乗りパスワードを聞き出す行為が代表例として紹介されてきた。入力欄に細工した文字列でデータベースを操作するのはSQLインジェクション(総務省 用語集)、流出したIDとパスワードを試すのはリスト型攻撃(IPA)、大量の通信でサービスを止めるのはDoS攻撃で、いずれも人をだます手法ではない。
根拠: 国家サイバー統括室 コラム「人の心の隙を突く「ソーシャルエンジニアリング」」(2022年8月16日) 本文 / 総務省 国民のためのサイバーセキュリティサイト 用語集(さ行) ソーシャルエンジニアリング / 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) SQLインジェクション/DoS攻撃 / IPA 安心相談窓口だより「インターネットサービスへの不正ログインによる被害が増加中」(2025年8月28日) 2.1 基本的な手口(要因1 総当たり攻撃・辞書攻撃/要因2 リスト型攻撃)
-
問241.フィッシング攻撃への対策として最も適切なのはどれか。
- ア.アドレス欄に鍵マークがあればIDとパスワードを入力する
- イ.メール本文に書かれた電話番号に電話して真偽を確かめる
- ウ.メール内のリンクを開き、表示された画面のロゴを確かめる
- エ.ブックマークや事業者の正規アプリからアクセスする
正解:エ.ブックマークや事業者の正規アプリからアクセスする
解説:フィッシングは、送信者を詐称したメールやSMSで偽サイトに誘導し、IDやパスワードなどを盗む詐欺である。総務省は対策として、通知を受けた正しいURLを直接入力するか、ブックマークに登録したURLからアクセスすること、事業者の正規アプリを使うことを挙げる。鍵マークが表示されているフィッシングサイトも増えており、鍵マークだけで安心しない。メールに書かれた相手の情報は正しいとは限らず、電話は正規のWebサイトなどで調べた番号にかける。偽サイトは本物と区別がつかないよう偽造され、ひと目では判別できないことが増えている。
-
問242.水飲み場型攻撃(Watering Hole)の説明として適切なものはどれか。
- ア.送信者を偽装したメールで、添付ファイルを開かせる
- イ.標的がよく訪れるサイトに仕掛け、訪問時に感染させる
- ウ.通信の当事者間に割り込み、やり取りを書き換える
- エ.本物に似せたサイトへメールで誘導し、情報を入力させる
正解:イ.標的がよく訪れるサイトに仕掛け、訪問時に感染させる
解説:水飲み場型攻撃は、標的とする集団のメンバーがよく訪れるWebサイトを攻撃者が感染させておき、その集団の誰かが訪れたときにコンピュータを感染させる攻撃である(NIST用語集、出典SP 800-150)。送信者を偽装したメールで添付ファイルを開かせるのは標的型攻撃メールの手口(総務省)、通信の当事者間に割り込んで不正を行うのは中間者攻撃(総務省 用語集)、本物に似せたサイトへメールで誘導して入力させるのはフィッシング(総務省)である。いずれも、標的がよく訪れるWebサイトをあらかじめ感染させておく手口ではない。
根拠: NIST CSRC Glossary「watering hole attack」 Definition(NIST SP 800-150) / 総務省 国民のためのサイバーセキュリティサイト「標的型攻撃への対策」 本文 / 総務省 国民のためのサイバーセキュリティサイト 用語集(た行) 中間者攻撃(ちゅうかんしゃこうげき) / NIST CSRC Glossary「man in the middle attack」 Definition(NIST SP 1800-21B) / 総務省 国民のためのサイバーセキュリティサイト「フィッシング詐欺とは?」 本文(手口と対策) / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 要求される知識 大分類1 中分類1 セキュリティ 1 情報セキュリティ(脅威/マルウェア・不正プログラム/サイバー攻撃手法の用語例。本文p.2)
-
問243.ビジネスメール詐欺(BEC)の典型的な手口はどれか。
- ア.利用者が頻繁に見るサイトを改ざんし感染させる
- イ.取引先を装い、偽の口座へ代金を振り込ませる
- ウ.偽の警告画面を出し、サポート料金を支払わせる
- エ.ファイルを暗号化し、復旧の対価を支払わせる
正解:イ.取引先を装い、偽の口座へ代金を振り込ませる
解説:ビジネスメール詐欺(BEC)は、巧妙な偽のメールを組織に送り付け、従業員をだまして送金取引の資金を詐取する攻撃である(IPA)。IPAは、取引先になりすまして口座を差し替えた偽の請求書を送る型と、経営者などになりすまして振込をさせる型の2つに分けている。よく訪れるサイトを改ざんして感染させるのは水飲み場型攻撃(NIST用語集)、偽の警告画面から有償サポートへ誘導するのはサポート詐欺(総務省)、ファイルを暗号化して復旧の対価を求めるのはランサムウェアで、偽のメールで送金させる手口ではない。
根拠: IPA「ビジネスメール詐欺(BEC)の特徴と対策」第二版(2023年2月9日) 1.1 ビジネスメール詐欺(BEC)の概要(p.3)/1.2 ビジネスメール詐欺の2つのタイプ(p.5〜6) / NIST CSRC Glossary「watering hole attack」 Definition(NIST SP 800-150) / 総務省 国民のためのサイバーセキュリティサイト「サポート詐欺とは?」 本文 / 総務省 国民のためのサイバーセキュリティサイト 用語集(ら行) ランサムウェア
-
問244.ボットネットの説明として正しいものはどれか。
- ア.攻撃者を誘い込み、手口を分析するおとりのシステム
- イ.内部の端末に代わり、外部と通信する代理のサーバ
- ウ.攻撃者の指令で一斉に動く、感染した多数の端末群
- エ.ネットワークへの侵入を検知して知らせるシステム
正解:ウ.攻撃者の指令で一斉に動く、感染した多数の端末群
解説:ボットネットは、外部から遠隔操作するためのウイルスの一種であるボットに感染した多数のコンピュータで構成されるネットワークで、攻撃者の指示で迷惑メールの配信やほかのコンピュータへの攻撃などを行う(総務省 用語集)。攻撃者の侵入をあえて許して手口を分析するおとりはハニーポット、内部のコンピュータに代わって「代理」としてインターネットと接続するのはプロキシサーバ、侵入を検知するのはIDS(侵入検知システム)で、いずれも防御や通信のための仕組みである(総務省 用語集)。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(は行) ボット/ボットネット/ハニーポット/プロキシサーバ / 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) IDS
-
問245.ファイルレスマルウェアの特徴はどれか。
- ア.他のプログラムに寄生し、その実行時に動き出す
- イ.正規のソフトウェアを装ってインストールさせる
- ウ.端末の画面をロックして操作できなくする
- エ.ディスクに書き込まず、メモリ上で動作する
正解:エ.ディスクに書き込まず、メモリ上で動作する
解説:ファイルレスマルウェアについて、Microsoftの解説は、定義は一つではないとしたうえで、完全なファイルレスはディスクにファイルを書き込む必要のないマルウェアとし、カーネルのメモリだけに存在するバックドアを例に挙げる。WMIに悪意あるPowerShellコマンドを仕込む手口は、ファイルを間接的に使う型として分けている。ほかのプログラムに寄生して実行時に動くのはウイルス、有用なソフトウェアに見せかけるのはトロイの木馬(NIST用語集)、画面をロックして操作できなくするのは端末ロック型のランサムウェア(IPA)である。
根拠: Microsoft Learn「ファイルレスの脅威」(Microsoft Defender for Endpoint) ファイルレス脅威とは/完全なファイルレス(型 I)/型 II: 間接ファイル アクティビティ / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 要求される知識 大分類1 中分類1 セキュリティ 1 情報セキュリティ(脅威/マルウェア・不正プログラム/サイバー攻撃手法の用語例。本文p.2) / NIST CSRC Glossary「virus」 Definition(CNSSI 4009-2022 from ISO/IEC 2382:2015) / NIST CSRC Glossary「trojan horse」 Definition(NIST SP 800-12 Rev.1 from CNSSI 4009) / IPA「ランサムウェアの脅威と対策 ~ランサムウェアによる被害を低減するために~」(2017年) 1.1 ランサムウェアのタイプ(PDF p.4)
-
問246.ドライブバイダウンロード攻撃の説明はどれか。
- ア.Webサイトを閲覧しただけでマルウェアに感染させる
- イ.本物に似せた偽サイトで、IDやパスワードを入力させる
- ウ.偽の警告画面を表示し、偽のサポート窓口に電話させる
- エ.ファイル共有ソフトで正規のファイルを装い実行させる
正解:ア.Webサイトを閲覧しただけでマルウェアに感染させる
解説:ドライブバイダウンロードは、Webサイトを閲覧しただけでマルウェアに感染させる攻撃である。総務省は、脆弱性を悪用するウイルスが埋め込まれたホームページを閲覧すると、それだけで感染する可能性があるとし、IPAも、改ざんされたWebサイトにアクセスするとドライブ・バイ・ダウンロード攻撃で感染する例を挙げる。偽サイトで認証情報を入力させるのはフィッシング、偽の警告画面で電話させるのはサポート詐欺、ファイル共有ソフトで正規のファイルを装うのは利用者に実行させる手口である(総務省)。
根拠: 総務省 国民のためのサイバーセキュリティサイト「マルウェア(ウイルス等)とは?」 本文・主な感染経路の表・マルウェアの主な活動の表 / IPA「ランサムウェアの脅威と対策 ~ランサムウェアによる被害を低減するために~」(2017年) 2. 感染経路「特定の条件下でウェブサイトを閲覧したことによる感染」(PDF p.7) / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 要求される知識 大分類1 中分類1 セキュリティ 1 情報セキュリティ(脅威/マルウェア・不正プログラム/サイバー攻撃手法の用語例。本文p.2) / 総務省 国民のためのサイバーセキュリティサイト「フィッシング詐欺とは?」 本文(手口と対策) / 総務省 国民のためのサイバーセキュリティサイト「サポート詐欺とは?」 本文
-
問247.パスワードリスト攻撃とは何か。
- ア.よく使われる言葉を集めた辞書の語を順に試す攻撃
- イ.他のサービスから流出したログイン情報の組を試す攻撃
- ウ.一つのパスワードを固定し、IDを変えながら試す攻撃
- エ.一つのIDに対し、文字の組合せを総当たりで試す攻撃
正解:イ.他のサービスから流出したログイン情報の組を試す攻撃
解説:パスワードリスト攻撃(クレデンシャルスタッフィング)は、特定のサービスから流出したIDとパスワードのリストを別のサービスに入力してログインを試す攻撃で、IPAは「リスト型攻撃」と呼んでいる。パスワードの使い回しが狙われるため、サービスごとに異なるパスワードを使うことが対策になる(総務省)。よく使われる言葉を集めた辞書を使うのは辞書攻撃、すべての文字列の組合せを試すのは総当たり攻撃(IPA)、同一のパスワードに対してIDを変えながら試すのはリバースブルートフォース攻撃である(総務省)。
根拠: IPA 安心相談窓口だより「インターネットサービスへの不正ログインによる被害が増加中」(2025年8月28日) 2.1 基本的な手口(要因1 総当たり攻撃・辞書攻撃/要因2 リスト型攻撃) / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 要求される知識 大分類1 中分類1 セキュリティ 1 情報セキュリティ(脅威/マルウェア・不正プログラム/サイバー攻撃手法の用語例。本文p.2) / 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 パスワードを複数のサービスで使い回さない(定期的な変更は不要) / 総務省 報道資料「ウェブサービスに関するID・パスワードの管理・運用実態調査結果」(平成27年7月30日) 調査結果のポイント(注2 ブルートフォース攻撃・注3 リバースブルートフォース攻撃)
-
問248.リバースブルートフォース攻撃の特徴はどれか。
- ア.一つのIDに対し、パスワードを変えながら試す
- イ.流出したIDとパスワードの組を別サービスで試す
- ウ.一つのパスワードを固定し、IDを変えながら試す
- エ.よく使われる言葉の辞書から順にパスワードを試す
正解:ウ.一つのパスワードを固定し、IDを変えながら試す
解説:リバースブルートフォース攻撃は、同一のパスワードに対してIDを変えながらログインを試行する攻撃で、同一IDに対してパスワードを変えながら試行するブルートフォース攻撃の向きを逆にしたものである(総務省 報道資料の注)。総務省の調査は、同一IDへのログイン試行回数の制限をブルートフォース攻撃への対策、同一IPアドレスからの試行回数の制限をリバースブルートフォース攻撃への対策の1つとしている。流出したIDとパスワードの組を試すのはリスト型攻撃、辞書の言葉を試すのは辞書攻撃である(IPA)。
根拠: 総務省 報道資料「ウェブサービスに関するID・パスワードの管理・運用実態調査結果」(平成27年7月30日) 調査結果のポイント(注2 ブルートフォース攻撃・注3 リバースブルートフォース攻撃) / IPA 安心相談窓口だより「インターネットサービスへの不正ログインによる被害が増加中」(2025年8月28日) 2.1 基本的な手口(要因1 総当たり攻撃・辞書攻撃/要因2 リスト型攻撃)
-
問249.ディレクトリトラバーサル攻撃の説明はどれか。
- ア.OSコマンドを入力に紛れ込ませ、サーバ上で実行させる
- イ.メール送信機能の入力に改行を入れ、宛先を追加させる
- ウ.盗んだセッションIDで、ログイン中の利用者になりすます
- エ.ファイル名に「../」などを含め、公開外のファイルを読む
正解:エ.ファイル名に「../」などを含め、公開外のファイルを読む
解説:ディレクトリトラバーサルは、サーバ内のファイル名を外部からのパラメータで指定するウェブアプリケーションに対し、「../」などで公開を想定していないファイルを指定して閲覧・改ざんする攻撃である(IPA「安全なウェブサイトの作り方」1.3)。対策は、固定のディレクトリを指定し、ファイル名にディレクトリ名が含まれないようにすることなどである。OSコマンドを実行させるのはOSコマンド・インジェクション、改行で宛先を加えるのはメールヘッダ・インジェクション、盗んだセッションIDでなりすますのはセッション・ハイジャックである。
-
問250.バッファオーバーフロー攻撃の説明として適切なものはどれか。
- ア.確保したメモリ領域を超えるデータを送り、領域外を上書きする
- イ.ページの出力にスクリプトを埋め込み、閲覧者側で実行させる
- ウ.入力を基に組み立てる命令文を改変し、データベースを操作する
- エ.パラメータのファイル名を改変し、公開外のファイルを参照する
正解:ア.確保したメモリ領域を超えるデータを送り、領域外を上書きする
解説:バッファオーバーフローは、プログラムが入力データを適切に扱わず、確保したメモリ領域を超えて領域外を上書きされる問題で、これを悪用する攻撃では異常終了や、任意のコード実行によるウイルス感染・バックドアの設置などが起こりうる(IPA「安全なウェブサイトの作り方」1.10)。スクリプトを埋め込み閲覧者側で実行させるのはクロスサイト・スクリプティング、データベースへの命令文を改変するのはSQLインジェクション、ファイル名の改変で公開外のファイルを参照するのはディレクトリ・トラバーサルである。
根拠: IPA「安全なウェブサイトの作り方」改訂第7版(2021年3月) 1.10 バッファオーバーフロー(p.44〜45)/1.5 クロスサイト・スクリプティング(p.22)/1.1 SQLインジェクション(p.6)/1.3 ディレクトリ・トラバーサル(p.13) / NIST CSRC Glossary「buffer overflow」 Definition(CNSSI 4009-2022)
-
問251.セッションハイジャックとはどのような攻撃か。
- ア.ログイン中の利用者のブラウザから、意図しない処理を送信させる
- イ.ログイン後に発行される識別情報を盗み、本人になりすます
- ウ.ログイン画面で多数のパスワードを試し、不正にログインする
- エ.偽のログイン画面に誘導し、IDとパスワードを入力させる
正解:イ.ログイン後に発行される識別情報を盗み、本人になりすます
解説:セッションハイジャックは、ログインした利用者を識別するためにウェブアプリケーションが発行するセッションIDを、推測や盗聴などで不正に取得し、その利用者になりすましてアクセスする攻撃である(IPA「安全なウェブサイトの作り方」1.4、総務省 用語集)。対策は、セッションIDを推測困難にし、URLに含めず、HTTPSで使うCookieにsecure属性を付けることなどである。意図しない処理を送らせるのはCSRF、多数のパスワードを試すのは総当たり攻撃、偽のログイン画面に入力させるのはフィッシングである。
根拠: IPA「安全なウェブサイトの作り方」改訂第7版(2021年3月) 1.4 セッション管理の不備(p.16〜19、4-(i)〜4-(iii))/1.6 CSRF(p.30) / 総務省 国民のためのサイバーセキュリティサイト 用語集(さ行) セッションハイジャック / IPA 安心相談窓口だより「インターネットサービスへの不正ログインによる被害が増加中」(2025年8月28日) 2.1 基本的な手口(要因1 総当たり攻撃・辞書攻撃/要因2 リスト型攻撃)
-
問252.RAT(Remote Access Trojan)の主な目的はどれか。
- ア.キーボードの入力を記録し、IDやパスワードを盗む
- イ.ファイルを暗号化し、復旧の対価として金銭を要求する
- ウ.攻撃者が感染端末を外部から操作できるようにする
- エ.閲覧履歴などの情報を集め、気づかれずに外部へ送る
正解:ウ.攻撃者が感染端末を外部から操作できるようにする
解説:RAT(Remote Access Trojan)は、IPAのシラバスで遠隔操作型ウイルスとされるマルウェアである。総務省の用語集は、利用者に気づかれないよう密かにインストール・実行され、ファイルの実行・削除やアップロード・ダウンロードなどを許可なく行う遠隔操作のためのプログラムと説明しており、攻撃者が外部から端末を操作できるようにすることが主な目的である。入力を記録するのはキーロガー、ファイルを暗号化して金銭を要求するのはランサムウェア、情報を集めて気づかれずに送るのはスパイウェアの働きである。
根拠: IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 要求される知識 大分類1 中分類1 セキュリティ 1 情報セキュリティ(脅威/マルウェア・不正プログラム/サイバー攻撃手法の用語例。本文p.2) / 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) RAT(ラット) / 総務省 国民のためのサイバーセキュリティサイト 用語集(か行) キーロガー / 総務省 国民のためのサイバーセキュリティサイト 用語集(ら行) ランサムウェア / 総務省 国民のためのサイバーセキュリティサイト 用語集(さ行) スパイウェア
-
問253.DDoS攻撃でよく使われる手法はどれか。
- ア.DNSサーバに偽の応答を覚え込ませ、利用者を誘導する
- イ.通信の当事者間に割り込み、やり取りを書き換える
- ウ.他のサービスから流出したIDとパスワードを試す
- エ.多数のボットに指令を出し、一斉に通信を送らせる
正解:エ.多数のボットに指令を出し、一斉に通信を送らせる
解説:DDoS攻撃(分散サービス拒否攻撃)は、複数のコンピュータから大量のサービス要求をサーバなどに送り付け、過大な負荷をかけて使用不能にする攻撃で、第三者のコンピュータをボットに感染させておき、攻撃者の指示で一斉に攻撃させる手口が使われる(総務省 用語集)。DNSに偽の応答をキャッシュさせて誘導するのはDNSキャッシュポイズニング(JPRS)、当事者間に割り込むのは中間者攻撃、流出したIDとパスワードを試すのはリスト型攻撃(IPA)で、いずれもサービスを止めることを狙うものではない。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) DDoS攻撃 / JPRS用語辞典「DNSキャッシュポイズニング」 本文 / 総務省 国民のためのサイバーセキュリティサイト 用語集(た行) 中間者攻撃(ちゅうかんしゃこうげき) / IPA 安心相談窓口だより「インターネットサービスへの不正ログインによる被害が増加中」(2025年8月28日) 2.1 基本的な手口(要因1 総当たり攻撃・辞書攻撃/要因2 リスト型攻撃)
-
問254.メールヘッダインジェクションとはどのような攻撃か。
- ア.フォームの入力に改行コードを混ぜ、メールの宛先を書き加える
- イ.送信元のアドレスを詐称し、取引先を装ったメールを送る
- ウ.メール本文にスクリプトを埋め込み、開いた端末で実行させる
- エ.メールサーバに大量のメールを送り付け、受信を妨げる
正解:ア.フォームの入力に改行コードを混ぜ、メールの宛先を書き加える
解説:メールヘッダ・インジェクションは、問い合わせページなどのメール送信機能に対し、宛先などのメールヘッダに出力される入力に改行コードを混ぜて、任意のヘッダの挿入や任意の宛先へのメール送信を行う攻撃で、迷惑メールの送信に悪用される(IPA「安全なウェブサイトの作り方」1.8)。対策はメールヘッダを固定値にし、外部からの入力はすべて本文に出力することである。送信元の詐称はなりすましメール、本文にスクリプトを埋め込むのはHTMLメールを悪用した感染(総務省)、大量の要求で受信を妨げるのはDoS攻撃である。
根拠: IPA「安全なウェブサイトの作り方」改訂第7版(2021年3月) 1.8 メールヘッダ・インジェクション(p.38〜39、8-(i)-a) / 総務省 国民のためのサイバーセキュリティサイト「標的型攻撃への対策」 本文 / 総務省 国民のためのサイバーセキュリティサイト「マルウェア(ウイルス等)とは?」 本文・主な感染経路の表・マルウェアの主な活動の表 / 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) DoS攻撃
-
問255.クロスサイトリクエストフォージェリ(CSRF)攻撃で起きる典型的な被害はどれか。
- ア.会員向けの非公開ページの内容を、攻撃者が直接閲覧する
- イ.利用者が意図しない送金や退会などの処理を実行させられる
- ウ.サーバ内の設定ファイルやソースコードを閲覧される
- エ.ブラウザに保存されたCookieの値を攻撃者に送られる
正解:イ.利用者が意図しない送金や退会などの処理を実行させられる
解説:CSRF(クロスサイト・リクエスト・フォージェリ)は、ログイン中の利用者に罠のページを閲覧させ、予期しない処理を実行させる攻撃である。IPA「安全なウェブサイトの作り方」1.6は、被害として不正な送金、意図しない退会処理、設定の不正な変更などを挙げ、ログインした利用者だけが閲覧できる情報を攻撃者は閲覧できないと注記している(次のなりすましにつながる場合を除く)。サーバ内のファイルの閲覧はディレクトリ・トラバーサル、Cookieの取得はクロスサイト・スクリプティングで起こりうる被害である。
-
問256.スパムボット感染端末の特徴として最も適切なものはどれか。
- ア.偽の警告画面を表示し、サポート窓口へ電話させる
- イ.キーボードの入力を記録し、外部へ送信する
- ウ.攻撃者の指令を受け、迷惑メールを大量に送信する
- エ.端末内のファイルを暗号化し、開けない状態にする
正解:ウ.攻撃者の指令を受け、迷惑メールを大量に送信する
解説:ボットは、コンピュータを外部から遠隔操作するためのウイルスの一種で、感染したコンピュータは攻撃者がインターネット上から出す指示によって、迷惑メール(スパム)の配信やほかのコンピュータへの攻撃などを行う(総務省 用語集「ボット」「ボットネット」)。スパムボットに感染した端末は、この迷惑メールの配信に使われる。偽の警告画面でサポート窓口へ電話させるのはサポート詐欺、入力を記録して送るのはキーロガー、ファイルを暗号化して使えなくするのはランサムウェアの特徴である(総務省)。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(は行) ボット/ボットネット / NIST CSRC Glossary「spam」 Definition(CNSSI 4009-2022 from IETF RFC 4949) / 総務省 国民のためのサイバーセキュリティサイト「サポート詐欺とは?」 本文 / 総務省 国民のためのサイバーセキュリティサイト 用語集(か行) キーロガー / 総務省 国民のためのサイバーセキュリティサイト 用語集(ら行) ランサムウェア
-
問257.情報セキュリティでの脆弱性の検出に用いられるホワイトボックステストに該当するものはどれか。
- ア.検査対象のソフトウェア製品に対して,外部仕様を基に,問題を引き起こしそうなデータを大量に送り込み,その応答や挙動を監視することによって脆弱性を検出する。
- イ.検査対象のネットワークに対して,ネットワークの構成図や機器名などの情報を得ずに,TCP/IP に係る既知の脆弱性を攻撃し,実際に侵入できるかどうかを確認することによって脆弱性を検出する。
- ウ.検査対象のプログラムの内部構造及び内部仕様を基に,脆弱性の可能性がある箇所の処理で使われる入力値を変化させて実行することによって脆弱性を検出する。
- エ.検査対象のプログラムの内部仕様を参照せずに,変数領域のあふれを見つけ出すツールを利用して,バッファオーバフローの脆弱性を検出する。
正解:ウ.検査対象のプログラムの内部構造及び内部仕様を基に,脆弱性の可能性がある箇所の処理で使われる入力値を変化させて実行することによって脆弱性を検出する。
解説:ホワイトボックステストは,中身が見えている状態で行う検査,すなわち内部構造や内部仕様を手掛かりにして行う検査である。ウだけが「内部構造及び内部仕様を基に」と言っている。アは外部仕様だけを手掛かりに大量のデータを送り込むファジングで,ブラックボックステストに当たる。イは構成図も機器名も得ずに攻撃を試すペネトレーションテストで,やはりブラックボックステストである。エは「内部仕様を参照せず」と明記されているのでブラックボックステストである。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問5
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問258.A 社は,従業員300 名の専門商社であり,機密性の高い情報も取り扱っている。最近,A 社は,駅前のB ビルの6 階に移転した。6 階にはA 社だけが入居している。 B ビルの2 階から最上階の17 階には多数の企業が入居しており,通常時はエレベーターを使用して各階に移動することができる。B ビルのビル管理業務はB 社が行っている。B 社はビルの入退館と入居企業の執務エリアの入退室を管理するシステム(以下,C システムという)を導入している。各入居企業は,C システムが発行するIC カード(以下,B カードという)を従業員に貸与している。各入居企業の執務エリアの出入口のドアは,当該企業が従業員に貸与したB カードをドア横のIC カードリーダーにかざすことによって解錠できる。 B ビルのエントランスホールは1 階にあり,エレベーターホールとの境界には,フラッパーゲートが設置されている。フラッパーゲートを通過するには,フラッパーゲートのリーダーにB カード又は入館用に一時的に発行されたQR コードをかざす必要がある。フラッパーゲートを通過すれば,平日の昼間はエレベーターの行先階ボタンを押すことで各階に自由に移動ができる。夜間と休日は,行先階の入居企業が従業員に貸与したB カードをエレベーター内のIC カードリーダーにかざす必要がある。 フラッパーゲートのすぐ外には階段室に入るための階段口があり,階段口にある非常ドアは通常時,エントランスホールには出られるが,階段室には入れない仕組みになっている。ほかの階の階段口にある非常ドアは通常時,各フロアには出られないが,階段室には入れる仕組みになっている。ただし,どの階の非常ドアも清掃時などに一時的に出入り可能になることがある。また,非常時は自動的に出入り可能になる。フラッパーゲートの脇にはごみ箱が設置されている。 〔来訪者管理〕 B ビルへの来訪者は,C システムで管理している。入居企業がC システムに,来訪者氏名,所属,来訪日,来訪者メールアドレスを登録すると,来訪日にだけ有効なゲスト入館用のQR コード付き入館証(以下,ゲスト入館証という)の画像ファイルが添付された電子メールが来訪者メールアドレスに送付される。来訪者は,来訪日当日に有効なゲスト入館証のQR コードを自身のスマートフォンの画面に表示するか又は印刷してフラッパーゲートのリーダーにかざすことによってフラッパーゲートを通過できる。当日に限り,同じ入館証で繰り返し入退館が可能なようにC システムは設定されている。 〔B ビルの物理的セキュリティにおける課題とB 社への依頼〕 ある日,突然,取引先のD 社のE 氏が予約なしに,A 社の情報セキュリティリーダーのF 部長を訪ねて6 階の受付エリアにやって来た。驚いたF 部長は,E 氏が来たことをきっかけにB ビルの物理的セキュリティについて調査し,複数の課題があることを発見した。そして,F 部長はその課題とB 社への依頼を表1 にまとめた。 設問 次の依頼のうち,表1 中の [a1] ,[a2] に入れるものの組合せはどれか。a に関する解答群のうち,最も適切なものを選べ。 (一) C システムの設定を変更し,ゲスト入館証のQR コードの誤り訂正レベルの設定を高くする。 (二) C システムの設定を変更し,ゲスト入館証は1 回限り入館可能にする。 (三) エレベーターで行先階に移動するためには,平日の昼間もIC カードリーダーにB カードをかざすことを必要とする。そのため,各入居企業には,当該企業の従業員が1 階のエレベーター前から当該企業まで来訪者をアテンドするよう要請する。 (四) 警備員を1 階のフラッパーゲート脇に配置し,不正に入館しようとしている者がいないかどうかを監視する。

- ア.[a1](一) [a2](二)
- イ.[a1](一) [a2](三)
- ウ.[a1](二) [a2](一)
- エ.[a1](二) [a2](三)
- オ.[a1](二) [a2](四)
- カ.[a1](三) [a2](一)
- キ.[a1](三) [a2](二)
- ク.[a1](三) [a2](四)
- ケ.[a1](四) [a2](一)
- コ.[a1](四) [a2](二)
正解:エ.[a1](二) [a2](三)
解説:項番1の課題は,ごみ箱から拾った「使用済の」ゲスト入館証で入館できてしまうことである。原因は,当日中なら同じ入館証で何度でも入退館できる設定にある。そこで(二)のように1 回限り入館可能にすれば,一度使われた入館証は拾っても通れなくなる。(一)の誤り訂正レベルはQR コードが汚れても読み取れるようにするための設定で,再利用を防ぐこととは関係がない。むしろ読み取りやすくなる。(四)の警備員の監視は,拾ったものが正規に発行された入館証である以上,見ただけで不正と見分けることが難しく,課題の解消にならない。 項番2の課題は,6 階以外への来訪者でも,平日の昼間はエレベーターで6 階まで行けてしまうことである。原因は,フラッパーゲートを通れば平日昼間は行先階ボタンだけで各階に移動できることにある。そこで(三)のように平日の昼間もエレベーターでB カードを必要とすれば,B カードを持たない来訪者は自分だけでは目的の階に行けなくなる。来訪者が動けなくならないよう,入居企業の従業員がアテンドする点まで含めて対策になっている。したがって a1 は(二),a2 は(三) でエ。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問13
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問259.ゼロトラストの説明として,最も適切なものはどれか。
- ア.機器やソフトウェアの脆弱性のうち,開発元から対策方法,修正プログラムなどが提供されていない脆弱性が残っている状態のこと
- イ.内部ネットワークであっても必ずしも安全ではないことを前提として対策を講じる考え方のこと
- ウ.秘密情報そのものは明かさずに,自分が秘密情報を知っていることを相手に知らせる方法のこと
- エ.マルウェア定義ファイルを用いず,PC の振る舞いからマルウェア感染を検知する手法のこと
正解:イ.内部ネットワークであっても必ずしも安全ではないことを前提として対策を講じる考え方のこと
解説:ゼロトラストは「何も信頼しない」という名のとおり,社内ネットワークの中だからといって安全だとは考えず,アクセスのたびに利用者と端末を確かめる考え方である。よってイ。在宅勤務やクラウド利用が広がり,社内と社外の境目が曖昧になったことが背景にある。アはゼロデイ(修正プログラムが提供されていない状態)。ウはゼロ知識証明。エは振る舞い検知(ビヘイビア法)の説明である。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問3
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問260.DNS キャッシュサーバでのDNS キャッシュポイズニング攻撃の対策はどれか。
- ア.DNS サービスの待ち受けポートを53 番に固定する。
- イ.外部のDNS クライアントからの再帰的問合せを受け付けない設定にする。
- ウ.権威DNS サーバへの問合せに使用するトランザクションID を固定する。
- エ.権威DNS サーバへの非再帰的問合せを行う設定にする。
正解:イ.外部のDNS クライアントからの再帰的問合せを受け付けない設定にする。
解説:DNS キャッシュポイズニングは,キャッシュサーバが問い合わせている隙に偽の応答を送り込み,誤った対応表を覚え込ませる攻撃である。攻撃者はまずキャッシュサーバに問合せをさせる必要があるので,外部からの再帰的問合せを受け付けなければ,社外の攻撃者から攻撃の口火を切られなくなる。よってイ。ウのトランザクションID の固定は,偽の応答を当てやすくするので逆効果である(正しい対策はIDと送信元ポート番号をランダムにすること)。アの待ち受けポートを53番に固定するのも,問合せの送信元ポートをランダムにするという対策と逆の方向である。エの非再帰的問合せは,キャッシュサーバが権威サーバに問い合わせるときの通常のやり方であって,対策として新たに何かをするものではない。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問5
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問261.CVSS v3 について,基本評価基準,現状評価基準,環境評価基準のうち,現状評価基準の特徴はどれか。
- ア.攻撃コードの出現の有無,利用可能な対策のレベルなどに応じ,評価結果は時間の経過で変化する。
- イ.脆弱性及び想定される脅威に応じ,製品利用者ごとに評価結果は異なる。
- ウ.製品利用者が脆弱性への対応を決めるための評価に用いる基準であり,評価結果は時間の経過で変化しない。
- エ.評価結果は利用環境によらず同じで,かつ,時間の経過でも変化しない。
正解:ア.攻撃コードの出現の有無,利用可能な対策のレベルなどに応じ,評価結果は時間の経過で変化する。
解説:CVSS v3 の3つの基準は,見ている軸がそれぞれ違う。基本評価基準は脆弱性そのものの性質を測るので,環境にも時間にもよらない。現状評価基準は,攻撃コードが世に出たか,修正プログラムが出たかといったそのときの状況を反映するので,時間とともに値が変わる。よってア。環境評価基準は,その製品を使っている組織の事情を反映するので,利用者ごとに違う。エは基本評価基準,イは環境評価基準の説明である。ウは「時間の経過で変化しない」としており現状評価基準の特徴と正反対である。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問6
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問262.マルウェアの検出方法のうち,検査対象のプログラムを実行する必要があるものはどれか。
- ア.コンペア法
- イ.チェックサム法
- ウ.パターンマッチング法
- エ.ビヘイビア法
正解:エ.ビヘイビア法
解説:ビヘイビア法は,検査対象を実際に動かして,ファイルの書換えや通信の開始といった振る舞いを監視し,不審な動きをすればマルウェアと判断する方法である。よってエ。実行するので未知のマルウェアにも対応できる反面,動かす危険がある。アのコンペア法は安全な場所に保管した原本と比べる方法,イのチェックサム法はファイルから計算した値の変化を見る方法,ウのパターンマッチング法は既知のマルウェアの特徴(シグネチャ)と照合する方法で,いずれも実行せずに調べる。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問3
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問263.サイバーキルチェーンに関する説明として,適切なものはどれか。
- ア.委託先の情報セキュリティリスクが委託元にも影響するという考え方を基にしたリスク分析のこと
- イ.攻撃者がクライアントとサーバとの間の通信を中継し,あたかもクライアントとサーバが直接通信しているかのように装うことによって情報を盗聴するサイバー攻撃手法のこと
- ウ.攻撃者の視点から,攻撃の手口を偵察から目的の実行までの段階に分けたもの
- エ.取引データを複数の取引ごとにまとめ,それらを時系列につなげたチェーンに保存することによって取引データの改ざんを検知可能にしたもの
正解:ウ.攻撃者の視点から,攻撃の手口を偵察から目的の実行までの段階に分けたもの
解説:サイバーキルチェーンは,標的型攻撃を攻撃者の側から見て「偵察・武器化・配送・攻撃・インストール・遠隔操作・目的の実行」といった段階に分けたものである。どの段階で断ち切れば被害を防げるかを考えるために使う。よってウ。アはサプライチェーンリスクの考え方,イは中間者攻撃(Man-in-the-Middle),エはブロックチェーンの説明である。いずれも「チェーン」という語が付くが別の概念である。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問4
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問264.A 社は,飲食店へのコンサルティングを行う従業員50 名の企業である。A 社の全てのPC では,マルウェア対策ソフト(以下,X ソフトという)が有効にされている。ある日,総務部の情報セキュリティリーダーであるC 課長は,部下のD さんから,次の連絡を受けた。 ・A 社のPC のWeb ブラウザでWeb サイトを閲覧していたところ,PC がマルウェアに感染しているとの警告画面(以下,警告画面という)が全画面に表示された。 ・警告画面が表示されたあと何もPC の操作をせずに直ちにC 課長に連絡をした。 C 課長は,情報システム部に報告した。情報システム部はD さんのPC を確認し,数時間後,図1 のとおり報告した。 1. 警告画面には,次が表示されていた。 ・X ソフトの製品のロゴ ・マルウェアを削除するためのツールをインストールする指示 ・サポートが必要な場合の電話番号とチャットウィンドウ 2. 念のため,X ソフトを使ってD さんのPC をスキャンしたが,マルウェアは検出されなかった。また,警告画面の表示は,X ソフトによるものではないことを確認した。 3. 昨今,類似した警告画面の事例の報告が日本国内で増えている。 図1 情報システム部からの報告 A 社では,警告画面が表示された場合の適切な対応について全従業員に周知することにした。 設問 周知すべきことはどれか。解答群のうち,最も適切なものを選べ。
- ア.警告画面に,急いで対応する必要があるとの表示がある場合は,直ちに警告画面に表示された指示に従ってツールをインストールすること及びその具体的方法
- イ.警告画面に表示された指示には従わずに,直ちにWeb ブラウザを終了すること及びその具体的方法
- ウ.警告画面に表示されたツールと競合しないように,X ソフトをアンインストールし,警告画面に表示された指示に従ってツールをインストールすること及びその具体的方法
- エ.警告画面に表示された電話番号に直ちに連絡し,サポートオペレーターの指示に従うこと
- オ.警告画面に表示されている,X ソフトの製品のロゴが,製品開発元のWeb サイトに掲載されている正規の製品のロゴと同じである場合は,警告画面に表示された指示に従ってツールをインストールすること及びその具体的方法
正解:イ.警告画面に表示された指示には従わずに,直ちにWeb ブラウザを終了すること及びその具体的方法
解説:警告画面はX ソフトによるものではなく,X ソフトでスキャンしてもマルウェアは見つかっていない。つまりこれは,感染したように見せかけて偽のツールを入れさせたり,サポート窓口と称する電話番号へ誘導したりする「サポート詐欺」の画面である。したがって画面の指示には従わず,Web ブラウザを終了するのが正しい。よってイ。 アとウとオは,指示に従ってツールを入れてしまうもので,いずれも攻撃者の思うつぼである。とくにオの「ロゴが正規のものと同じなら従う」は危うい。ロゴの画像はいくらでもまねできるので,本物である証拠にならない。ウにいたっては,まともに動いているX ソフトを消してしまう。エの電話も同じで,かけた先で遠隔操作ソフトを入れさせられたり,金銭を要求されたりする。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問15
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問265.入室時と退室時にID カードを用いて認証を行い,入退室を管理する。このとき,入室時の認証に用いられなかったID カードでの退室を許可しない,又は退室時の認証に用いられなかったID カードでの再入室を許可しないコントロールを行う仕組みはどれか。
- ア.TPMOR(Two Person Minimum Occupancy Rule)
- イ.アンチパスバック
- ウ.インターロックゲート
- エ.パニックオープン
正解:イ.アンチパスバック
解説:アンチパスバックは,入室の記録が無いID カードでの退室(またはその逆)を認めない仕組みで,共連れによる不正な入退室を見つけるために使う。よってイ。アのTPMOR は,室内が1 人だけになる状態を作らせない(入室も退室も必ず2 人以上で行わせる)仕組み。ウのインターロックゲートは,二重扉の片方が開いている間はもう片方を開かない仕組み。エのパニックオープンは,火災などの非常時に扉の施錠を一斉に解いて避難できるようにする仕組みである。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問2
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問266.デジタルフォレンジックスの説明はどれか。
- ア.サイバー攻撃に関連する脅威情報を標準化された方法で記述し,その脅威情報をセキュリティ対策機器に提供すること
- イ.受信メールに添付された実行ファイルを動作させたときに,不正な振る舞いがないかどうかをメールボックスへの保存前に確認すること
- ウ.情報セキュリティインシデント発生時に,法的な証拠となるデータを収集し,保管し,調査分析すること
- エ.内部ネットワークにおいて,通信データを盗聴されないように暗号化すること
正解:ウ.情報セキュリティインシデント発生時に,法的な証拠となるデータを収集し,保管し,調査分析すること
解説:デジタルフォレンジックスは,インシデントが起きたときに,法的な証拠となるデータを改変しないように収集・保全し,それを調査分析して何が起きたのかを明らかにすることをいう。よってウ。アはSTIX などの脅威情報の記述・共有,イはサンドボックスによる動的解析,エは通信の暗号化の説明である。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問3
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問267.迷惑メール対策のSPF(Sender Policy Framework)の仕組みはどれか。
- ア.送信側ドメインの管理者が,正規の送信側メールサーバのIP アドレスをDNS に登録し,受信側メールサーバでそれを参照して,IP アドレスの判定を行う。
- イ.送信側メールサーバでメッセージにデジタル署名を施し,受信側メールサーバでそのデジタル署名を検証する。
- ウ.第三者によって提供されている,スパムメールの送信元IP アドレスのデータベースを参照して,スパムメールの判定を行う。
- エ.ファイアウォールを通過した要求パケットに対する応答パケットかどうかを判断して,動的に迷惑メールの通信を制御する。
正解:ア.送信側ドメインの管理者が,正規の送信側メールサーバのIP アドレスをDNS に登録し,受信側メールサーバでそれを参照して,IP アドレスの判定を行う。
解説:SPF は,送信側ドメインの管理者が「このドメインのメールはこのIP アドレスから出す」という情報をDNS に登録しておき,受信側がそれを引いて送信元IP アドレスを照合する仕組みである。よってア。イはDKIM(デジタル署名による送信ドメイン認証)。ウはブラックリスト(DNSBL)による判定。エはステートフルパケットインスペクションの説明で,迷惑メール対策ではない。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問6
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問268.Web アプリケーションにおけるセキュリティ上の脅威とその対策に関する記述のうち,適切なものはどれか。
- ア.OS コマンドインジェクションを防ぐために,Web アプリケーションが発行するセッションID に推測困難な乱数を使用する。
- イ.SQL インジェクションを防ぐために,Web アプリケーション内でデータベースへの問合せを作成する際にプレースホルダを使用する。
- ウ.クロスサイトスクリプティングを防ぐために,Web サーバ内のファイルを外部から直接参照できないようにする。
- エ.セッションハイジャックを防ぐために,Web アプリケーションからシェルを起動できないようにする。
正解:イ.SQL インジェクションを防ぐために,Web アプリケーション内でデータベースへの問合せを作成する際にプレースホルダを使用する。
解説:SQL インジェクションは,入力された文字列がSQL 文の一部として解釈されてしまうことで起きる。プレースホルダを使って値をSQL 文の構造から切り離せば,入力がSQL 文として解釈されることがなくなる。よってイ。アは対策と脅威が対応していない。推測困難なセッションID はセッションハイジャックの対策である。ウのファイルを外部から直接参照させない対策はディレクトリトラバーサル向けで,クロスサイトスクリプティングの対策はエスケープ処理である。エのシェルを起動させない対策はOS コマンドインジェクション向けである。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問7
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問269.消費者向けの化粧品販売を行うA 社では,電子メール(以下,メールという)の送受信にクラウドサービスプロバイダB 社が提供するメールサービス(以下,B サービスという)を利用している。A 社が利用するB サービスのアカウントは,A 社の情報システム部が管理している。 〔B サービスでの認証〕 B サービスでの認証は,利用者ID とパスワードに加え,あらかじめ登録しておいたスマートフォンの認証アプリを利用した2 要素認証である。入力された利用者ID とパスワードが正しかったときは,スマートフォンに承認のリクエストが来る。リクエストを1 分以内に承認した場合は,B サービスにログインできる。 〔社外のネットワークからの利用〕 社外のネットワークから社内システム又はファイルサーバを利用する場合,従業員は貸与されたPC から社内ネットワークにVPN 接続する。 〔PC でのマルウェア対策〕 従業員に貸与されたPC には,マルウェア対策ソフトが導入されており,マルウェア定義ファイルを毎日16 時に更新するように設定されている。マルウェア対策ソフトは,毎日17 時に,各PC のマルウェア定義ファイルが更新されたかどうかをチェックし,更新されていない場合は情報システム部のセキュリティ担当者に更新されていないことをメールで知らせる。 〔メールに関する報告〕 ある日の15 時頃,販売促進部の情報セキュリティリーダーであるC 課長は,在宅で勤務していた部下のD さんから,メールに関する報告を受けた。報告を図1 に示す。 ・販売促進キャンペーンを委託しているE 社のF さんから9 時30 分にメールが届いた。 ・F さんとは直接会ったことがある。この数か月頻繁にやり取りもしていた。 ・そのメールは,これまでのメールに返信する形で作成されており,メールの本文には販売キャンペーンの内容やF さんがよく利用する挨拶文が記載されていた。 ・急ぎの対応を求める旨が記載されていたので,メールに添付されていたファイルを開いた。 ・メールの添付ファイルを開いた際,特に見慣れないエラーなどは発生せず,ファイルの内容も閲覧できた。 ・ファイルの内容を確認した後,返信した。 ・11 時頃,D さんのスマートフォンに,承認のリクエストが来たが,B サービスにログインしようとしたタイミングではなかったので,リクエストを承認しなかった。 ・12 時までと急いでいた割にその後の返信がなく不審に思ったので,14 時50 分にF さんに電話で確認したところ,今日はメールを送っていないと言われた。 ・現在までのところ,PC の処理速度が遅くなったり,見慣れないウィンドウが表示されたりするなどの不具合や不審な事象は発生していない。 ・現在,PC は,インターネットには接続しているが,社内ネットワークへのVPN 接続は切断している。 ・D さんはすぐに会社に向かうことは可能で,D さんの自宅から会社までは1 時間掛かる。 図1 D さんからの報告 C 課長は,すぐにPC を会社に持参し,オフラインでマルウェア対策ソフトの定義ファイルを最新版に更新した後,フルスキャンを実施するよう,D さんに指示をした。スキャンを実行した結果,D さんのPC からマルウェアが検出された。このマルウェアは,マルウェア対策ソフトのベンダーが9 時に公開した最新の定義ファイルで検出可能であることが判明した。 A 社では,今回のマルウェア感染による情報セキュリティインシデントの問題点を整理し,再発を防止するための対策を講じることにした。 設問 A 社が講じることにした対策はどれか。解答群のうち,最も適切なものを選べ。
- ア.PC が起動したらすぐに自動的にVPN 接続するように,PC を構成する。
- イ.これまでメールをやり取りしたことがない差出人からメールを受信した場合は,添付されているファイルを開かず,すぐに削除するよう社内ルールに定める。
- ウ.マルウェア定義ファイルは,10 分ごとに更新されるように,マルウェア対策ソフトの設定を変更する。
- エ.マルウェア定義ファイルは,8 時にも更新されるように,マルウェア対策ソフトの設定を変更する。
- オ.メールに添付されたファイルを開く場合は,一旦PC に保存し,マルウェア対策ソフトでスキャンを実行してから開くよう社内ルールに定める。
正解:ウ.マルウェア定義ファイルは,10 分ごとに更新されるように,マルウェア対策ソフトの設定を変更する。
解説:問題点は,マルウェア定義ファイルの更新が1 日1 回,16 時だけだったことである。このマルウェアはベンダーが9 時に公開した定義ファイルで検出できたのに,D さんのPC の定義ファイルは前日16 時のままだったので,9 時30 分に届いたメールの添付ファイルを開いたときに検出できなかった。10 分ごとに更新するようにすれば,9 時に公開された定義ファイルは9 時10 分ごろにはPC に入っており,添付ファイルを開く前に検出できる。よってウ。 エの「8 時にも更新」では,定義ファイルが公開されたのが9 時なので今回の検出には間に合わない。 イは,差出人のF さんとはこれまで何か月もやり取りがあり,しかも過去のメールへの返信の形をとっていたので,このルールでは防げない。 アのVPN 自動接続は,感染を防ぐことにも見つけることにもつながらない。むしろ感染したPC を社内ネットワークへつなぐことになる。 オも,スキャンに使う定義ファイルが前日のままである以上,このマルウェアは検出できないので今回の再発防止にはならない。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問15
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問270.OSI参照モデルは通信機能を7階層に分けてモデル化したものである。
正解:○(正しい)
解説:物理・データリンク・ネットワーク・トランスポート・セッション・プレゼンテーション・アプリケーションの7層。
-
問271.TCPはコネクション型のプロトコルで、3ウェイハンドシェイクで接続を確立し信頼性のあるデータ転送を保証する。
正解:○(正しい)
解説:TCPはコネクション型プロトコルで、3ウェイハンドシェイク(SYN→SYN-ACK→ACK)で接続を確立する。再送制御・順序制御・フロー制御・輻輳制御等により信頼性のあるデータ転送を保証する。HTTP・SSH・SMTP等で利用。
-
問272.UDPはコネクションレス型のプロトコルで、信頼性は保証しないが低オーバヘッドで高速通信が可能である。
正解:○(正しい)
解説:正しい。UDP(User Datagram Protocol)はトランスポート層のプロトコルで、接続を確立せずにデータを送る。RFC 768 は、最小限の手順でアプリケーションがメッセージを送れるようにしたもので、到達や重複の防止は保証せず、順序どおりの確実な配送が必要なアプリケーションはTCPを使うべきだとしている。総務省の用語集も、UDPはTCPより単純なプロトコルであるため高速だが、信頼性は低いと説明している。
根拠: RFC 768 User Datagram Protocol Introduction / NIST SP 800-77 Rev.1 Guide to IPsec VPNs(2020年6月) 2.1 The Need for Network Layer Security(Figure 1 の Transport Layer) / 総務省「国民のためのサイバーセキュリティサイト」用語集(英字) UDP
-
問273.IPアドレスはネットワーク部とホスト部に分かれ、サブネットマスクで境界を識別する。
正解:○(正しい)
解説:正しい。IPv4アドレスは32ビットで、先頭のネットワーク番号(ネットワーク部)と、その中の個々のホストを表す残りの部分(ホスト部)からなる(RFC 791 2.3)。どこまでがネットワーク部かは、上位のビットを1、残りを0にしたマスクで示す。RFC 4632 は、172.16.0.0 にマスク 255.255.0.0 を当てた例を「/16」と書き、上位16ビットがネットワーク部であることを示している。サブネットの番号を識別するこのマスクの方式は RFC 950 で定められた。
根拠: RFC 791 Internet Protocol 2.3 Addressing / RFC 4632 Classless Inter-domain Routing (CIDR) 3.1 Basic Concept and Prefix Notation / RFC 950 Internet Standard Subnetting Procedure 2.1(5. Masked bits)
-
問274.NAT(Network Address Translation)はプライベートIPアドレスとグローバルIPアドレスを相互変換する技術である。
正解:○(正しい)
解説:NATはプライベートIPアドレス(社内ネットワーク等)とグローバルIPアドレス(インターネット)を相互変換する技術。IPv4アドレス枯渇対策の中核技術で、ルータやファイアウォールで実装される。NAPT(PAT)はポート番号も変換する派生方式。
-
問275.DNSはドメイン名とIPアドレスを相互に変換する仕組みである。
正解:○(正しい)
解説:正しい。DNS(Domain Name System)は、“soumu.go.jp”のようなドメイン名とIPアドレスを対応づける仕組みである。インターネットの通信は数字のIPアドレスで行われるが人には扱いにくいため、DNSサーバがドメイン名をIPアドレスに自動的に変換して、メールの送り先やWebサイトの接続先を見つける(総務省)。名前は「.」で区切った階層で管理され、IPv4アドレスから名前を引く逆引きは IN-ADDR.ARPA ドメインで行う(RFC 1034)。
根拠: 総務省「国民のためのサイバーセキュリティサイト」インターネットの仕組み 本文(DNSサーバ)・コラム(IPv6) / 総務省「国民のためのサイバーセキュリティサイト」用語集(英字) DNS / RFC 1034 Domain Names - Concepts and Facilities 3.1(「.」で区切った階層)/3.3・5.2.1(IN-ADDR.ARPA)
-
問276.ファイアウォールはネットワーク境界で通信を制御し、不正なアクセスを遮断する仕組みである。
正解:○(正しい)
解説:正しい。ファイアウォールは、外部のネットワークと内部のネットワークを結ぶ箇所に導入し、外部からの不正な侵入を防ぐシステムである(総務省 用語集)。NIST SP 800-41 Rev.1 は、送信元・宛先のアドレスやプロトコル、ポートなどの規則で通信の可否を決めるパケットフィルタリングを基本機能とし、通信の状態を追跡するステートフルインスペクション、両者の間に入って代理で接続するアプリケーションプロキシゲートウェイなどの方式を挙げている。
根拠: 総務省「国民のためのサイバーセキュリティサイト」用語集(は行) ファイアウォール / NIST SP 800-41 Rev.1 Guidelines on Firewalls and Firewall Policy(2009年9月) 2.1.1 Packet Filtering/2.1.2 Stateful Inspection/2.1.4 Application-Proxy Gateways
-
問277.IDS(侵入検知システム)はネットワークやホストを監視し不正な通信や挙動を検知して通報する仕組みである。
正解:○(正しい)
解説:IDSはネットワーク(NIDS)またはホスト(HIDS)を監視し、不正な通信や挙動を検知して管理者に通報する仕組み。検知方式にはシグネチャ型(既知パターン照合)とアノマリ型(異常検知)があり、近年は機械学習も活用される。
-
問278.IPS(侵入防止システム)はIDSの検知機能に加えて不正通信を自動的に遮断する機能を持つ。
正解:○(正しい)
解説:IPSはIDSの検知機能に加え、不正通信を自動的に遮断する能動的防御機能を持つ。インライン(通信経路上)に設置され、リアルタイムでパケットをドロップする。誤検知対策として例外設定・チューニングが重要。
-
問279.WAF(Web Application Firewall)はWebアプリケーションへの攻撃(SQLi・XSS等)を検知・遮断する。
正解:○(正しい)
解説:正しい。WAF(Web Application Firewall)は、Webアプリケーションに対して行われる外部との通信を監視し、脆弱性を突く攻撃や情報の窃取を防ぐファイアウォールである(総務省 用語集)。一般的なファイアウォールがネットワークのレベルで通信を監視するのに対し、WAFはプログラムに渡される入力内容などをアプリケーションのレベルで検査し、不正とみなした要求を遮断する。そのため、SQLインジェクションなどWebアプリケーションの脆弱性を突く攻撃の対策になる。
根拠: 総務省「国民のためのサイバーセキュリティサイト」用語集(あ行) ウェブアプリケーションファイアウォール / 総務省「国民のためのサイバーセキュリティサイト」電子メールとWebサイトにおける対策 送信ドメイン認証技術/Webサイトにおけるセキュリティ対策(WAF) / NIST SP 800-41 Rev.1 Guidelines on Firewalls and Firewall Policy(2009年9月) 2.1.9 Web Application Firewalls
-
問280.VPN(Virtual Private Network)は公衆回線上に仮想的な専用線を構築する技術である。
正解:○(正しい)
解説:正しい。VPN(Virtual Private Network)は、インターネットや多数の利用者がいる閉域網を介しながら、暗号化やトラフィック制御の技術で、拠点間などをあたかも専用線でつないだような状態にする技術である(総務省 用語集)。NIST SP 800-77 Rev.1 は、VPNを既存の物理ネットワークの上に構築した仮想的なネットワークとし、ネットワーク層で通信を暗号化するIPsecと、TLSを使うSSL-VPNを代表的な方式として扱っている。
根拠: 総務省「国民のためのサイバーセキュリティサイト」用語集(英字) VPN機器 / NIST SP 800-77 Rev.1 Guide to IPsec VPNs(2020年6月) Executive Summary/8.2 Transport Layer VPN Protocols (SSL VPNs)
-
問281.プロキシサーバはクライアントとインターネットの間で通信を中継するサーバである。
正解:○(正しい)
解説:正しい。プロキシサーバは、組織の内部ネットワークとインターネットの間にあり、直接インターネットに接続できない内部のコンピュータに代わって「代理」としてインターネットとの接続を行うコンピュータやソフトウェアである(総務省 用語集)。NIST SP 800-41 Rev.1 は、専用のプロキシサーバの多くはアプリケーションごとに設けられ、HTTPなどの通信を解析・検証するものもあり、通常は従来型のファイアウォールの内側に置かれると説明している。
根拠: 総務省「国民のためのサイバーセキュリティサイト」用語集(は行) プロキシサーバ / NIST SP 800-41 Rev.1 Guidelines on Firewalls and Firewall Policy(2009年9月) 2.1.5 Dedicated Proxy Servers
-
問282.IPv6は128ビット長のアドレスで、アドレス枯渇問題を解決する次世代インターネットプロトコルである。
正解:○(正しい)
解説:正しい。IPv6は、IPアドレスの長さを32ビットから128ビットに広げたプロトコルである(RFC 8200)。インターネットに接続する機器が増えてIPアドレスが足りなくなってきたため、使えるアドレスの数を増やす目的で導入されている(総務省「インターネットの仕組み」)。なお、IPv6ではIPsecの実装が当初は必須とされたが、RFC 6434 で推奨(SHOULD)に改められ、現行の RFC 8504 もこの扱いを引き継いでいる。
根拠: RFC 8200 Internet Protocol, Version 6 (IPv6) Specification 1. Introduction(Expanded Addressing Capabilities) / 総務省「国民のためのサイバーセキュリティサイト」インターネットの仕組み 本文(DNSサーバ)・コラム(IPv6) / RFC 8504 IPv6 Node Requirements 13. Security
-
問283.WPA3は無線LANのセキュリティ規格で、WPA2より強化された暗号化と認証を提供する。
正解:○(正しい)
解説:正しい。WPA3はWi-Fi Allianceの無線LANのセキュリティ規格である。総務省は、自分でアクセスポイントを設置するならWPA2かWPA3で暗号化するよう勧め、WPA3のほうがより強固な暗号化方式を使えるとしている。Wi-Fi Allianceによると、WPA3-Personalではパスワードを推測する攻撃への保護が強化され、WPA3-Enterpriseではより高い強度のセキュリティプロトコルを使える。WPA3のネットワークは旧来のプロトコルを許可しない。
根拠: 総務省「国民のためのサイバーセキュリティサイト」安全な無線LANの利用 本文(WPA2・WPA3・WEP)・コラム(企業向けのWi-Fiセキュリティ方式) / Wi-Fi Alliance "Security" WPA3 の項
-
問284.仮想化(仮想マシン)は1台の物理サーバ上に複数の独立した仮想サーバを動作させる技術である。
正解:○(正しい)
解説:仮想化は1台の物理サーバ上に複数の独立したVM(仮想マシン)を動作させる技術。ハイパーバイザ型(ベアメタル)はハードウェア上で直接動作(VMware ESXi・Hyper-V等)、ホスト型はOS上で動作(VirtualBox等)。
-
問285.コンテナ仮想化は、複数のコンテナが1つのホストOSのカーネルを共有して動作する仮想化方式である。
正解:○(正しい)
解説:正しい。NIST SP 800-190 によると、コンテナでは複数のアプリケーションが同じOSカーネルのインスタンスを共有しつつ互いに分離されて動き、そのカーネルはコンテナの下にあるホストOSの一部である。仮想マシンはハイパーバイザでハードウェアの水準から分離され、仮想マシンごとに完全なゲストOSを含む点が異なる。カーネルを共有するため、Linuxのホストで動くのはLinux用に作られたコンテナであり、分離の強さは仮想マシンに及ばない。
-
問286.クラウドサービスのIaaS・PaaS・SaaSはそれぞれインフラ・実行環境(プラットフォーム)・アプリ提供形態である。
正解:○(正しい)
解説:正しい。NIST SP 800-145 の定義では、SaaSは事業者のアプリケーションを利用者が使う形態、PaaSは利用者が作成・取得したアプリケーションを、事業者が用意した言語やツールで事業者の基盤に配置する形態、IaaSは処理能力・ストレージ・ネットワークなどの資源を借り、OSを含む任意のソフトウェアを動かす形態である。利用者が管理できる範囲は、IaaSではOSまで、PaaSでは配置したアプリケーション、SaaSでは限られた設定と、形態ごとに異なる。
根拠: NIST SP 800-145 The NIST Definition of Cloud Computing(2011年9月) 2. Service Models / 総務省「国民のためのサイバーセキュリティサイト」クラウドサービスの仕組み 本文(SaaS・PaaS・IaaSの分類)
-
問287.パブリッククラウドは複数組織が共有し、プライベートクラウドは特定組織専用、ハイブリッドはそれらを組み合わせる形態である。
正解:○(正しい)
解説:クラウド配備モデルにはパブリック(複数組織共有・AWS/Azure/GCP等)、プライベート(特定組織専用)、ハイブリッド(両者の組合せ)があり、オンプレミスと併用するケースも一般的。コスト・統制・セキュリティ要件で選択する。
-
問288.バックアップの3-2-1ルールは『3つのコピー・2種類の媒体・1つは遠隔地』に保管する考え方である。
正解:○(正しい)
解説:バックアップの3-2-1ルールは『3つのコピー・2種類の媒体・1つは遠隔地(オフサイト)』。ランサムウェア対策にも有効で、近年はオフライン保管(エアギャップ)・改ざん不能ストレージ(イミュータブル)も推奨される。
-
問289.フルバックアップは全データの完全コピー、増分バックアップは前回バックアップ以降の変更分のみのバックアップである。
正解:○(正しい)
解説:正しい。NIST SP 800-34 Rev.1 は、フルバックアップを選んだディスクやフォルダの全ファイルを取得する方式、増分バックアップを種類を問わず直前のバックアップ以降に作成・変更されたファイルを取得する方式としている。増分は媒体を効率よく使えて取得時間も短いが、復元にはフルと各回の増分の媒体が必要になる。これに対し、差分バックアップは直前のフルバックアップ以降の変更分を取得する方式である。
根拠: NIST SP 800-34 Rev.1 Contingency Planning Guide for Federal Information Systems(2010年5月・同11月更新) 5.1.2 Maintenance of Data Security, Integrity, and Backup(pp.44-45) / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 大分類4 中分類4 データベース設計(フルバックアップ・差分バックアップ・増分バックアップ)
-
問290.データベースのACID特性は原子性(Atomicity)・一貫性(Consistency)・独立性(Isolation)・耐久性(Durability)である。
正解:○(正しい)
解説:正しい。ACIDは、データベースのトランザクションが同時実行の中でも、エラーや電源障害が起きても正しく処理されるための4つの性質の頭文字である。原子性はトランザクション内の操作がすべて完了するか一つも実行されないこと、一貫性はデータが整合性制約を満たし続けること、独立性はコミット前の結果が並行する他のトランザクションから見えないこと、耐久性はコミットした変更が障害の後も残ることをいう。
-
問291.セキュアコーディングは開発段階からセキュリティを考慮してコードを書く考え方である。
正解:○(正しい)
解説:正しい。セキュアコーディング(セキュアプログラミング)は、脆弱性を作り込まないよう、開発の段階からセキュリティを考えてプログラムを書くことをいう。IPAの「安全なウェブサイトの作り方」は、SQLインジェクションやクロスサイト・スクリプティングなど届出の多い脆弱性ごとに、原因そのものをなくす根本的な解決策と影響を減らす対策を示し、脆弱性を作り込んだソースコードの失敗例と修正例も載せている。
根拠: IPA「安全なウェブサイトの作り方」(改訂第7版) 紹介ページ(第1章・第3章の内容) / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 大分類1 中分類1 アプリケーションセキュリティ(セキュアプログラミング)
-
問292.DevSecOpsは開発(Dev)・セキュリティ(Sec)・運用(Ops)を統合し、開発初期からセキュリティを組み込むアプローチである。
正解:○(正しい)
解説:DevSecOpsは開発(Dev)・セキュリティ(Sec)・運用(Ops)を統合し、開発初期からセキュリティを組み込むアプローチ。シフトレフト(前工程化)の実践で、CI/CDパイプラインへの脆弱性スキャン・SAST・DAST組み込み等を行う。
-
問293.セキュリティバイデザインは企画・設計段階からセキュリティを組み込む考え方である。
正解:○(正しい)
解説:正しい。セキュリティ・バイ・デザインは、内閣サイバーセキュリティセンター(NISC)が「情報セキュリティを企画、設計段階から組み込むための方策」と定義した考え方で、開発プロセスの早い段階からセキュリティを考慮してシステムの安全を確保する(IPA「セキュリティ・バイ・デザイン導入指南書」1.2)。後付けで機能を追加したり出荷直前に検査したりすると手戻りが多くなり、開発コストがかさむおそれがある。
根拠: IPA 産業サイバーセキュリティセンター 中核人材育成プログラム「セキュリティ・バイ・デザイン導入指南書」(2022年8月) 1.2 セキュリティ・バイ・デザインとは(pp.4-5) / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 大分類1 中分類1 情報セキュリティの目的と考え方(セキュリティバイデザイン)
-
問294.MDM(Mobile Device Management)は企業がモバイル端末を一元管理・制御する仕組みである。
正解:○(正しい)
解説:正しい。MDM(Mobile Device Management)は、主に企業や組織でスマートフォンやタブレット端末などの携帯端末を安全に管理する仕組みである(総務省 用語集)。一般的に、端末のソフトウェア更新の一元管理、利用できる機能の制限、GPSによる位置の検索、遠隔操作による端末のロックや内部データの消去などの機能を持つ。携帯端末は組織の外に持ち出されて紛失・盗難のおそれがあるため、こうした機能で端末内の情報を守る。
根拠: 総務省「国民のためのサイバーセキュリティサイト」用語集(英字) MDM / 総務省「国民のためのサイバーセキュリティサイト」テレワーク端末の保護 MDM(Mobile Device Management:モバイルデバイス管理)
-
問295.DMZ(非武装地帯)は、インターネットからも社内ネットワークからも切り離された区域で、公開Webサーバは置かずに社内の機密情報を保管するサーバを設置する場所である。
正解:×(誤り)
解説:誤り。DMZはインターネットと社内ネットワークの間にファイアウォールで設ける区域で、Webサーバやメールサーバなど外部に公開するサーバを置く。機密情報を保管するサーバは社内ネットワーク側に置く。
-
問296.TCPはコネクションレス型で信頼性を保証しないプロトコルである。
正解:×(誤り)
解説:誤り。TCPはコネクション型で3ウェイハンドシェイクと再送制御により信頼性を保証する。コネクションレスはUDP。
-
問297.UDPはコネクション型でデータの順序や再送を保証するプロトコルである。
正解:×(誤り)
解説:誤り。UDPはコネクションレス型で信頼性は保証しない。コネクション型で信頼性保証はTCP。
-
問298.NAT(Network Address Translation)はドメイン名とIPアドレスを相互に変換する技術である。
正解:×(誤り)
解説:誤り。NATはプライベートIPとグローバルIPを変換する技術。ドメイン名とIPの変換はDNS。
-
問299.DNSはプライベートIPとグローバルIPを変換する仕組みである。
正解:×(誤り)
解説:誤り。DNSはドメイン名とIPアドレスを変換する仕組み。プライベートIPとグローバルIPの変換はNAT。
-
問300.IDSは検知した不正通信を自動的に遮断する機能を持つ。
正解:×(誤り)
解説:誤り。IDSは検知して通報するのみ。自動遮断機能を持つのはIPS。
-
問301.IPSは検知のみで通信遮断機能は持たない。
正解:×(誤り)
解説:誤り。IPSはIDSの検知機能に加えて不正通信を自動遮断する。検知のみはIDS。
-
問302.WAFはWebサーバのハードウェア故障を検知する仕組みである。
正解:×(誤り)
解説:誤り。WAFはWebアプリへの攻撃(SQLi・XSS等)を検知・遮断する仕組み。ハードウェア故障検知は監視ツールの役割。
-
問303.VPNは暗号化や認証を行わない公衆回線をそのまま使う通信方式である。
正解:×(誤り)
解説:誤り。VPNは、インターネットや多数の利用者がいる閉域網を介しながら、暗号化やトラフィック制御の技術で、拠点間などをあたかも専用線でつないだような状態にする技術である(総務省 用語集)。代表的な方式のうち、IPsec-VPNはIPsecで、SSL-VPNはTLSで通信を暗号化する(NIST SP 800-77 Rev.1)。公衆回線を何の保護もなくそのまま使う通信は、VPNの説明に当たらない。
根拠: 総務省「国民のためのサイバーセキュリティサイト」用語集(英字) VPN機器 / NIST SP 800-77 Rev.1 Guide to IPsec VPNs(2020年6月) Executive Summary/8.2 Transport Layer VPN Protocols (SSL VPNs)
-
問304.IPv6は64ビット長のアドレス空間を持つ。
正解:×(誤り)
解説:誤り。IPv6は128ビット。64ビットは誤り。IPv4は32ビット。
-
問305.WPA3はWPA2より暗号化が弱く、家庭でのみ使われる古い規格である。
正解:×(誤り)
解説:誤り。総務省は、無線LANの暗号化にはWPA2かWPA3を勧め、WPA3のほうがより強固な暗号化方式を使えるとしている。また、家庭など一般利用向けのWPA3パーソナルのほか、利用者ごとにIDを設定して相互に認証する企業向けのWPA3エンタープライズもあり、家庭でのみ使う規格でもない。Wi-Fi Allianceは、WPA3をWi-Fi CERTIFIEDの機器に必須とし、WPA3のネットワークでは旧来のプロトコルを許可しないとしている。
根拠: 総務省「国民のためのサイバーセキュリティサイト」安全な無線LANの利用 本文(WPA2・WPA3・WEP)・コラム(企業向けのWi-Fiセキュリティ方式) / Wi-Fi Alliance "Security" WPA3 の項
-
問306.コンテナ仮想化は各コンテナが独自のOSカーネルを持つことで強い分離を実現する。
正解:×(誤り)
解説:誤り。NIST SP 800-190 によると、コンテナでは複数のアプリケーションが同じOSカーネルのインスタンスを共有しつつ互いに分離されて動き、そのカーネルはホストOSの一部である。仮想マシンごとに完全なゲストOSを含み、ハイパーバイザでハードウェアの水準から分離するのは仮想マシンの方式である。カーネルを共有するため、コンテナ間の分離の度合いは、ハイパーバイザが仮想マシンに与える分離よりはるかに小さい。
-
問307.IaaS・PaaS・SaaSの中で、IaaSは完成したアプリケーションをサービスとして提供する形態である。
正解:×(誤り)
解説:誤り。IaaSはインフラ(仮想サーバ・ストレージ等)を提供する形態。完成アプリ提供はSaaS。
-
問308.バックアップの3-2-1ルールは『3つの場所・2人の管理者・1つの方式』を意味する。
正解:×(誤り)
解説:誤り。3-2-1ルールは『3つのコピー・2種類の媒体・1つは遠隔地(オフサイト)』。
-
問309.増分バックアップとは前回フルバックアップ以降の変更分をバックアップする方式である。
正解:×(誤り)
解説:誤り。それは差分バックアップの説明。増分バックアップは前回バックアップ(種類問わず)以降の変更分のみを取得する。
-
問310.差分バックアップは前回バックアップ(種類問わず)以降の変更分のみを取得する方式である。
正解:×(誤り)
解説:誤り。それは増分バックアップの説明。差分バックアップは前回フルバックアップ以降の変更分を取得する。
-
問311.データベースのACID特性のうち『A』はAvailability(可用性)を意味する。
正解:×(誤り)
解説:誤り。ACIDの『A』はAtomicity(原子性)。可用性はAvailabilityでセキュリティ要素CIAの一部。
-
問312.ACID特性の『C』はConcurrency(並行性)を意味する。
正解:×(誤り)
解説:誤り。ACIDの『C』はConsistency(一貫性)。並行性は別概念。
-
問313.ACID特性の『D』はDistribution(分散性)を意味する。
正解:×(誤り)
解説:誤り。ACIDの『D』はDurability(耐久性)。分散性は別概念。
-
問314.セキュリティバイデザインは開発・運用が完了した後にセキュリティ機能を後付けする考え方である。
正解:×(誤り)
解説:誤り。セキュリティバイデザインは『企画・設計段階から』セキュリティを組み込む考え方。後付けはアンチパターン。
-
問315.DevSecOpsは開発と運用のみを統合し、セキュリティは別チームで後工程として実施する。
正解:×(誤り)
解説:誤り。DevSecOpsは開発・セキュリティ・運用を統合し、開発初期からセキュリティを組み込むアプローチ(シフトレフト)。
-
問316.MDMはサーバの集中管理を行う仕組みである。
正解:×(誤り)
解説:誤り。MDM(Mobile Device Management)はモバイル端末の管理。サーバの集中管理は別の仕組み。
-
問317.プロキシサーバはクライアント側で動作するアンチウイルスソフトの一種である。
正解:×(誤り)
解説:誤り。プロキシサーバはクライアントとインターネットの間で通信を中継するサーバ。アンチウイルスは別カテゴリ。
-
問318.パブリッククラウドは特定組織専用のクラウド環境である。
正解:×(誤り)
解説:誤り。それはプライベートクラウドの説明。パブリッククラウドは複数組織が共有するクラウドサービス。
-
問319.IPv4のグローバルアドレスは無限に存在し枯渇問題は存在しない。
正解:×(誤り)
解説:誤り。IPv4は32ビット約43億個で枯渇問題が深刻化、IPv6(128ビット)への移行が進行中。NATは枯渇対策の一つ。
-
問320.OSI参照モデルの第3層(ネットワーク層)の役割はどれか。
- ア.電気信号やビット伝送
- イ.IPアドレスを用いたルーティング
- ウ.セッションの確立・維持・終了
- エ.アプリ間通信
正解:イ.IPアドレスを用いたルーティング
解説:第3層はIPルーティング。第1層は物理伝送、第5層がセッション、第7層がアプリ。
-
問321.OSI参照モデル第4層(トランスポート層)で動作するプロトコルはどれか。
- ア.IP
- イ.HTTP
- ウ.TCP/UDP
- エ.Ethernet
正解:ウ.TCP/UDP
解説:TCP/UDPがトランスポート層。IPはネットワーク層、HTTPはアプリ層、Ethernetはデータリンク層。
-
問322.TCPの特徴として正しいものはどれか。
- ア.接続を確立せずにデータを送り、到達や順序の保証はアプリケーション側に任せる
- イ.IPアドレスをもとに経路を選び、パケットを宛先のネットワークまで中継する
- ウ.送信するデータを暗号化し、通信相手のなりすましを防ぐ
- エ.3ウェイハンドシェイクで接続を確立し、欠落したデータを再送して順序どおりに届ける
正解:エ.3ウェイハンドシェイクで接続を確立し、欠落したデータを再送して順序どおりに届ける
解説:TCPはトランスポート層のプロトコルで、通信の前に3ウェイハンドシェイクで接続を確立する(RFC 9293 3.5)。順序どおりで信頼性のあるバイト列の配送を提供し、その信頼性は、シーケンス番号で欠落を、チェックサムで誤りを検出し、再送で訂正することで実現する(同 2.2)。接続を確立せず到達や順序を保証しないのはUDP、経路を選んでパケットを中継するのはネットワーク層のIP、暗号化やなりすまし防止はTLSの役割である。
根拠: RFC 9293 Transmission Control Protocol (TCP) 2.2 Key TCP Concepts/3.5 Establishing a Connection / RFC 768 User Datagram Protocol Introduction / NIST SP 800-77 Rev.1 Guide to IPsec VPNs(2020年6月) 2.1 The Need for Network Layer Security(Figure 1) / 総務省「国民のためのサイバーセキュリティサイト」用語集(英字) TLS
-
問323.UDPの特徴として正しいものはどれか。
- ア.接続を確立せずにデータを送り、到達や順序は保証しないが手順が少ない
- イ.3ウェイハンドシェイクで接続を確立し、欠落したデータを再送して順序どおりに届ける
- ウ.ドメイン名に対応するIPアドレスを問い合わせて、名前解決の結果を返す
- エ.送信元のプライベートIPアドレスを書き換えて、外部のネットワークと通信させる
正解:ア.接続を確立せずにデータを送り、到達や順序は保証しないが手順が少ない
解説:UDPはトランスポート層のプロトコルで、接続を確立せずにデータを送る。RFC 768 は、最小限の手順でメッセージを送れるようにしたもので、到達や重複の防止は保証しないとしている。総務省の用語集も、TCPより単純なため高速だが信頼性は低いと説明する。3ウェイハンドシェイクで接続し再送して順序どおり届けるのはTCP、ドメイン名に対応するIPアドレスを求めるのはアプリケーション層のDNS、アドレスを書き換えて外部と通信させるのはNATである。
根拠: RFC 768 User Datagram Protocol Introduction / 総務省「国民のためのサイバーセキュリティサイト」用語集(英字) UDP/DNS / NIST SP 800-77 Rev.1 Guide to IPsec VPNs(2020年6月) 2.1 The Need for Network Layer Security(Figure 1) / RFC 3022 Traditional IP Network Address Translator (Traditional NAT) Abstract
-
問324.NATの主な役割はどれか。
- ア.ドメイン名とIPアドレスを対応づけて、名前から宛先のIPアドレスを求める
- イ.プライベートIPアドレスとグローバルIPアドレスを変換して、内部の端末を外部と通信させる
- ウ.端末にIPアドレスやDNSサーバの情報などの設定を自動的に割り当てる
- エ.通信の送信元・宛先やポート番号を見て、許可しない通信を遮断する
正解:イ.プライベートIPアドレスとグローバルIPアドレスを変換して、内部の端末を外部と通信させる
解説:NATは、プライベートIPアドレスを使う内部のネットワークと、全世界で固有のグローバルIPアドレスを使う外部とを結ぶため、IPアドレスを変換する仕組みで、ポート番号まで変換して1つのアドレスを多数の端末で使う方式をNAPTという(RFC 3022)。ドメイン名とIPアドレスの対応づけはDNS、設定情報の自動割当てはDHCP、規則に従って通信を遮断するのはファイアウォールの役割で、NIST SP 800-41 Rev.1 はファイアウォールの代わりにNATに頼らないよう勧めている。
根拠: RFC 3022 Traditional IP Network Address Translator (Traditional NAT) Abstract/2.1 Overview of Basic NAT/2.2 Overview of NAPT / 総務省「国民のためのサイバーセキュリティサイト」用語集(か行) グローバルIPアドレス / 総務省「国民のためのサイバーセキュリティサイト」用語集(英字) DNS/DHCP / NIST SP 800-41 Rev.1 Guidelines on Firewalls and Firewall Policy(2009年9月) 2.1.1 Packet Filtering/3.4 Summary of Recommendations
-
問325.DNSの主な役割はどれか。
- ア.プライベートIPアドレスとグローバルIPアドレスを変換して、内部の端末を外部と通信させる
- イ.端末にIPアドレスやDNSサーバの情報などの設定を自動的に割り当てる
- ウ.ドメイン名とIPアドレスを対応づけて、名前から宛先のIPアドレスを求める
- エ.宛先のIPアドレスから、同じLAN上の機器のMACアドレスを求める
正解:ウ.ドメイン名とIPアドレスを対応づけて、名前から宛先のIPアドレスを求める
解説:DNSは、ドメイン名とIPアドレスを対応づけ、ドメイン名から宛先のIPアドレスを求める仕組みである(総務省 用語集)。名前は「.」で区切った階層で管理され、問い合わせた結果はキャッシュして再利用する(RFC 1034)。プライベートとグローバルのIPアドレスの変換はNAT、IPアドレスやDNSサーバの情報などを自動で割り当てるのはDHCPで、DNSサーバの情報を配っても名前解決そのものは行わない。IPアドレスから同じLAN上の機器のMACアドレスを求めるのはARP(RFC 826)である。
根拠: 総務省「国民のためのサイバーセキュリティサイト」用語集(英字) DNS/DHCP / RFC 1034 Domain Names - Concepts and Facilities 2.1 The history of domain names/2.2 DNS design goals / RFC 3022 Traditional IP Network Address Translator (Traditional NAT) Abstract / RFC 826 An Ethernet Address Resolution Protocol Abstract
-
問326.IDS(侵入検知システム)の特徴として正しいものはどれか。
- ア.通信経路上に設置し、不正を検知した通信をその場で遮断する
- イ.Webアプリケーションへの通信を検査し、SQLインジェクションなどを防ぐ
- ウ.外部と内部のネットワークの境界で、許可していない通信を通さない
- エ.ネットワークやホストの事象を監視して不正の兆候を検知し、管理者に通知する
正解:エ.ネットワークやホストの事象を監視して不正の兆候を検知し、管理者に通知する
解説:IDS(侵入検知システム)は、コンピュータやネットワークで起きた事象を監視・分析してインシデントの兆候を見つける侵入検知を自動で行うもので、重要な事象を電子メールなどで管理者に通知する(NIST SP 800-94 2章、総務省 用語集)。検知した通信をその場で止める機能まで持つのはIPSで、通信が必ず通る経路上(インライン)に置かれる。Webアプリケーションへの攻撃を防ぐのはWAF、境界で許可しない通信を通さないのはファイアウォールである。
根拠: NIST SP 800-94 Guide to Intrusion Detection and Prevention Systems (IDPS)(2007年2月・現行。Rev.1 の草案は廃案) 2. Intrusion Detection and Prevention Principles/2.2 Key Functions/4.2.2 Network Architectures and Sensor Locations / 総務省「国民のためのサイバーセキュリティサイト」用語集(さ行) 侵入検知システム/侵入防止システム / 総務省「国民のためのサイバーセキュリティサイト」用語集(あ行) ウェブアプリケーションファイアウォール / 総務省「国民のためのサイバーセキュリティサイト」用語集(は行) ファイアウォール
-
問327.IPS(侵入防止システム)の特徴として正しいものはどれか。
- ア.通信経路上に設置し、不正を検知した通信を自動的に遮断する
- イ.拠点間の通信を暗号化し、専用線のような安全な経路を作る
- ウ.内部の端末に代わってWebサイトに接続し、通信を中継する
- エ.送信元のプライベートIPアドレスを書き換えて、外部と通信させる
正解:ア.通信経路上に設置し、不正を検知した通信を自動的に遮断する
解説:IPS(侵入防止システム)は、IDSの機能をすべて持ったうえで、インシデントを止めようとするものである(NIST SP 800-94 2章)。一般に、防止を行うならセンサーを通信が必ず通過する経路上(インライン)に、行わないならパッシブに置く(同 4.2.2)。インラインに置けば通信を遮断して攻撃を止められる。拠点間の通信を暗号化して専用線のような経路を作るのはVPN、端末に代わって接続を中継するのはプロキシサーバ、プライベートIPアドレスを書き換えて外部と通信させるのはNATである。
根拠: NIST SP 800-94 Guide to Intrusion Detection and Prevention Systems (IDPS)(2007年2月・現行。Rev.1 の草案は廃案) 2. Intrusion Detection and Prevention Principles/4.2.2 Network Architectures and Sensor Locations(Inline・Passive) / 総務省「国民のためのサイバーセキュリティサイト」用語集(さ行) 侵入防止システム / 総務省「国民のためのサイバーセキュリティサイト」用語集(英字) VPN機器 / 総務省「国民のためのサイバーセキュリティサイト」用語集(は行) プロキシサーバ / RFC 3022 Traditional IP Network Address Translator (Traditional NAT) Abstract
-
問328.WAFが防御する代表的な攻撃はどれか。
- ア.無線LANの電波を傍受して、暗号鍵を割り出す攻撃
- イ.入力欄に不正なSQL文を入れて、データベースを不正に操作する攻撃
- ウ.偽の電子メールで、利用者を偽のWebサイトへ誘導する攻撃
- エ.USBメモリを介して、社内の端末にマルウェアを感染させる攻撃
正解:イ.入力欄に不正なSQL文を入れて、データベースを不正に操作する攻撃
解説:WAF(Web Application Firewall)は、Webアプリケーションに対する外部との通信を監視し、プログラムに渡される入力内容などを検査して、脆弱性を突く不正な要求を遮断するファイアウォールである。入力値を悪用するSQLインジェクションが代表的な対象である(総務省)。無線LANの盗聴、偽のメールで偽サイトへ誘導するフィッシング、USBメモリを介した感染は、守る対象のWebアプリケーションへの通信を通らないため、WAFでは防げない。
根拠: 総務省「国民のためのサイバーセキュリティサイト」用語集(あ行) ウェブアプリケーションファイアウォール / 総務省「国民のためのサイバーセキュリティサイト」電子メールとWebサイトにおける対策 送信ドメイン認証技術/Webサイトにおけるセキュリティ対策(WAF) / 総務省「国民のためのサイバーセキュリティサイト」フィッシング詐欺とは? 冒頭の定義
-
問329.VPNの代表的な方式で、通信の暗号化に使われるプロトコルの組み合わせはどれか。
- ア.WPA2・WPA3
- イ.SPF・DKIM
- ウ.IPsec・TLS
- エ.S/MIME・PGP
正解:ウ.IPsec・TLS
解説:VPNは、共用のネットワークを介しながら、暗号化などで専用線のような状態を作る技術である(総務省 用語集)。代表的なIPsec-VPNはネットワーク層でIPの通信を暗号化するIPsecを使い、SSL-VPNは名前にSSLと残るものの現在はTLSを使う(NIST SP 800-77 Rev.1)。WPA2・WPA3は無線LANの暗号化方式、S/MIME・PGPは電子メールのメッセージを暗号化・署名する方式、SPF・DKIMは送信元ドメインの正当性を確かめる送信ドメイン認証で、いずれもVPNの方式ではない。
根拠: 総務省「国民のためのサイバーセキュリティサイト」用語集(英字) VPN機器/WPA2 / NIST SP 800-77 Rev.1 Guide to IPsec VPNs(2020年6月) Executive Summary/8.2 Transport Layer VPN Protocols (SSL VPNs) / RFC 8551 Secure/Multipurpose Internet Mail Extensions (S/MIME) Version 4.0 Message Specification 1. Introduction / RFC 9580 OpenPGP 1. Introduction/2. General Functions / 総務省「国民のためのサイバーセキュリティサイト」電子メールとWebサイトにおける対策 送信ドメイン認証技術/Webサイトにおけるセキュリティ対策(WAF)
-
問330.IPv6のアドレス長として正しいものはどれか。
- ア.32ビット
- イ.64ビット
- ウ.256ビット
- エ.128ビット
正解:エ.128ビット
解説:IPv6は、IPアドレスの長さを、IPv4の32ビット(RFC 791)から128ビットに広げたプロトコルである(RFC 8200)。選択肢の64ビットは、IPv6のユニキャストアドレス(000で始まるものを除く)で端末を識別するインタフェースIDの長さで、128ビットのうち下位の64ビットに当たる(RFC 4291 2.5.1)。256ビットというアドレス長は、IPv4にもIPv6にもない。
根拠: RFC 8200 Internet Protocol, Version 6 (IPv6) Specification 1. Introduction / RFC 791 Internet Protocol 2.3 Addressing / RFC 4291 IP Version 6 Addressing Architecture 2.5.1 Interface Identifiers
-
問331.WPA3が提供するセキュリティ機能として正しいものはどれか。
- ア.WPA2より強固な暗号化方式を使え、パスワードの推測への保護も強化されている
- イ.暗号化方式にWEPを採用し、古いWEP対応機器との互換性を保っている
- ウ.接続時の利用者認証を担い、通信内容の暗号化は上位の層のTLSに任せる
- エ.暗号化にTKIPを使い、暗号鍵を一定時間ごとに自動的に更新する
正解:ア.WPA2より強固な暗号化方式を使え、パスワードの推測への保護も強化されている
解説:総務省は、無線LANの暗号化にWPA2かWPA3を勧め、WPA3のほうがより強固な暗号化方式を使えるとしている。Wi-Fi Allianceによると、WPA3-Personalはパスワードを推測する攻撃への保護が強化され、WPA3のネットワークは旧来のプロトコルを許可しない。WEPは短時間で解読される方法が見つかり、安全な方式とはいえない。TKIPで暗号鍵を一定時間ごとに更新するのは初代のWPAで、WPA3は無線LANの通信そのものを暗号化する規格である。
根拠: 総務省「国民のためのサイバーセキュリティサイト」安全な無線LANの利用 本文(WPA2・WPA3・WEP)・コラム(企業向けのWi-Fiセキュリティ方式) / Wi-Fi Alliance "Security" WPA3 の項 / 総務省「国民のためのサイバーセキュリティサイト」用語集(英字) WPA
-
問332.コンテナ仮想化(Docker等)の特徴はどれか。
- ア.コンテナごとに完全なゲストOSを持ち、ハイパーバイザで互いに分離される
- イ.複数のコンテナが同じホストOSのカーネルを共有し、互いに分離されて動作する
- ウ.ホストOS上でハイパーバイザを動かし、その上でコンテナごとにゲストOSを起動する
- エ.コンテナごとに別のOSカーネルを持ち、LinuxとWindowsのコンテナを同じホストで動かせる
正解:イ.複数のコンテナが同じホストOSのカーネルを共有し、互いに分離されて動作する
解説:NIST SP 800-190 によると、コンテナでは複数のアプリケーションが同じOSカーネルを共有しつつ互いに分離されて動き、そのカーネルはホストOSの一部である。そのためコンテナはOSの系統ごとに決まり、Linuxのホストで動くのはLinux用のコンテナである。仮想マシンごとに完全なゲストOSを含み、ハイパーバイザで分離するのは仮想マシンの方式で、ホストOS上でハイパーバイザを動かすホスト型もその一つである(NIST SP 800-125 2.2)。
根拠: NIST SP 800-190 Application Container Security Guide(2017年9月) 2.2 Containers and the Host Operating System / NIST SP 800-125 Guide to Security for Full Virtualization Technologies(2011年1月) 2.2 Types of Full Virtualization
-
問333.IaaS(Infrastructure as a Service)の説明として正しいものはどれか。
- ア.事業者が用意したアプリケーションを、利用者がWebブラウザなどから使う
- イ.利用者が作ったアプリケーションを、事業者が管理するOSやデータベースなどの上で動かす
- ウ.利用者がOSを選んで導入し、処理能力・ストレージ・ネットワークなどの資源を使う
- エ.利用者の端末にソフトウェアをインストールし、手元で動かして使う
正解:ウ.利用者がOSを選んで導入し、処理能力・ストレージ・ネットワークなどの資源を使う
解説:NIST SP 800-145 の定義では、IaaSは処理能力・ストレージ・ネットワークなどの基盤となる資源を借り、OSを含む任意のソフトウェアを利用者が導入して動かす形態で、利用者はOSや配置したアプリケーションを管理できる。利用者のアプリケーションを事業者の管理するOSなどの上で動かすのはPaaS、事業者のアプリケーションを使うのはSaaSである。手元の端末にソフトウェアを入れて使うのは、ネットワーク経由でサービスとして提供を受けるクラウドサービスではない。
根拠: NIST SP 800-145 The NIST Definition of Cloud Computing(2011年9月) 2. Service Models / 総務省「国民のためのサイバーセキュリティサイト」クラウドサービスの仕組み 本文(SaaS・PaaS・IaaSの分類)
-
問334.PaaS(Platform as a Service)の説明として正しいものはどれか。
- ア.利用者がOSを選んで導入し、処理能力・ストレージ・ネットワークなどの資源を使う
- イ.利用者の端末にソフトウェアをインストールし、手元で動かして使う
- ウ.事業者が用意したアプリケーションを、利用者がWebブラウザなどから使う
- エ.利用者が作ったアプリケーションを、事業者が管理するOSやデータベースなどの上で動かす
正解:エ.利用者が作ったアプリケーションを、事業者が管理するOSやデータベースなどの上で動かす
解説:NIST SP 800-145 の定義では、PaaSは利用者が作成・取得したアプリケーションを、事業者が用意した言語やツールで事業者の基盤に配置する形態で、利用者はネットワーク・サーバ・OS・ストレージを管理せず、配置したアプリケーションを管理する。OSを選んで導入し基盤の資源を使うのはIaaS、事業者のアプリケーションを使うのはSaaSである。手元の端末にソフトウェアを入れて使うのは、ネットワーク経由でサービスとして提供を受けるクラウドサービスではない。
根拠: NIST SP 800-145 The NIST Definition of Cloud Computing(2011年9月) 2. Service Models / 総務省「国民のためのサイバーセキュリティサイト」クラウドサービスの仕組み 本文(SaaS・PaaS・IaaSの分類)
-
問335.SaaS(Software as a Service)の代表例はどれか。
- ア.インターネット経由で利用する、事業者が運用する電子メールやグループウェア
- イ.インターネット経由で借りる、事業者が運用する仮想サーバや共有ディスク
- ウ.利用者の端末にインストールし、手元で動かす電子メールやグループウェアのソフト
- エ.利用者の端末にインストールし、手元で動かす仮想サーバや共有ディスクのソフト
正解:ア.インターネット経由で利用する、事業者が運用する電子メールやグループウェア
解説:SaaSは、事業者がクラウドの基盤で動かすアプリケーションを、利用者がWebブラウザなどから使う形態である(NIST SP 800-145)。総務省は、電子メール・グループウェア・顧客管理などのソフトウェア機能をインターネット経由で提供するサービスとしている。仮想サーバや共有ディスクを借りるのはIaaSである。利用者の端末にソフトウェアを入れて手元で動かす形は、事業者のアプリケーションを使うSaaSの定義に当たらず、中身が電子メールやグループウェアでも同じである。
根拠: NIST SP 800-145 The NIST Definition of Cloud Computing(2011年9月) 2. Service Models / 総務省「国民のためのサイバーセキュリティサイト」クラウドサービスの仕組み 本文(SaaS・PaaS・IaaSの分類) / 総務省「国民のためのサイバーセキュリティサイト」用語集(英字) SaaS/IaaS
-
問336.バックアップの3-2-1ルールが意味する内容として正しいものはどれか。
- ア.本番を含めて3つのコピーを持ち、2か所の拠点に分けて保存し、1つはオフラインで保管する
- イ.本番を含めて3つのコピーを持ち、2種類の媒体に保存し、1つは遠隔地に保管する
- ウ.バックアップを3世代分残し、2種類の媒体に保存し、1つはオフラインで保管する
- エ.バックアップを3世代分残し、2か所の拠点に分けて保存し、1つは遠隔地に保管する
正解:イ.本番を含めて3つのコピーを持ち、2種類の媒体に保存し、1つは遠隔地に保管する
解説:3-2-1ルールは、重要なファイルのコピーを本番1つとバックアップ2つの計3つ持ち、異なる種類の危険に備えて2種類の媒体に保存し、1つを自宅や事業所の外(オフサイト)に保管するという考え方である(US-CERT「Data Backup Options」)。3はバックアップの世代数ではなく本番を含むコピーの数、2は拠点の数ではなく媒体の種類、1はオフライン保管ではなく遠隔地での保管を指す。
根拠: US-CERT(現CISA)"Data Backup Options"(Ruggiero・Heckathorn, 2012) 冒頭・末尾の 3-2-1 rule(Internet Archive に保存された US-CERT 掲載版で確認) / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 大分類1 中分類1 技術的セキュリティ対策(ランサムウェア対策:3-2-1 ルール)
-
問337.増分バックアップの説明として正しいものはどれか。
- ア.選んだ対象のファイルを、変更の有無にかかわらず毎回取得する方式
- イ.直前に取ったフルバックアップ以降に、作成・変更されたファイルを取得する方式
- ウ.種類を問わず直前に取ったバックアップ以降に、作成・変更されたファイルを取得する方式
- エ.直前に取ったフルバックアップを、そのまま別の媒体に複製して保管する方式
正解:ウ.種類を問わず直前に取ったバックアップ以降に、作成・変更されたファイルを取得する方式
解説:NIST SP 800-34 Rev.1 は、増分バックアップを、種類を問わず直前のバックアップ以降に作成・変更されたファイルを取得する方式とし、媒体を効率よく使えて取得時間も短いが、復元にはフルと各回の増分の媒体が必要になるとしている。直前のフルバックアップ以降の変更分を取得するのは差分バックアップ、対象の全ファイルを取得するのはフルバックアップである。フルバックアップを別の媒体に複製するのは、変更分を取り出す方式ではない。
-
問338.差分バックアップの説明として正しいものはどれか。
- ア.選んだ対象のファイルを、変更の有無にかかわらず毎回取得する方式
- イ.種類を問わず直前に取ったバックアップ以降に、作成・変更されたファイルを取得する方式
- ウ.直前に取ったフルバックアップを、そのまま別の媒体に複製して保管する方式
- エ.直前に取ったフルバックアップ以降に、作成・変更されたファイルを取得する方式
正解:エ.直前に取ったフルバックアップ以降に、作成・変更されたファイルを取得する方式
解説:NIST SP 800-34 Rev.1 は、差分バックアップを、直前のフルバックアップ以降に作成・変更されたファイルを取得する方式とし、次のフルバックアップまで変更分がたまるので日を追うごとに時間がかかるが、復元はフルと最後の差分の媒体で済むとしている。種類を問わず直前のバックアップ以降の変更分を取得するのは増分バックアップ、対象の全ファイルを取得するのはフルバックアップである。フルバックアップを別の媒体に複製するのは、変更分を取り出す方式ではない。
-
問339.ACID特性のうち『A』が意味するものはどれか。
- ア.Atomicity(原子性)
- イ.Availability(可用性)
- ウ.Authenticity(真正性)
- エ.Authorization(認可)
正解:ア.Atomicity(原子性)
解説:ACIDは、トランザクションが同時実行の中でも障害が起きても正しく処理されるための性質、Atomicity(原子性)・Consistency(一貫性)・Isolation(独立性)・Durability(耐久性)の頭文字である。原子性は、トランザクション内の操作がすべて完了するか一つも実行されないかのどちらかになる性質をいう(PostgreSQL 18 文書の用語集)。可用性と真正性は情報セキュリティの特性(JIS Q 27000:2019 3.7・3.6)、認可はアクセス権限を与えることで、どれもACIDではない。
根拠: PostgreSQL 18 文書 Appendix M. Glossary(PostgreSQL Global Development Group) ACID/Atomicity / JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.6 真正性/3.7 可用性 / NIST CSRC Glossary "authorization" Definitions(CNSSI 4009-2015 ほか)
-
問340.ACID特性のうち『D』が意味するものはどれか。
- ア.Distribution(分散性)
- イ.Durability(耐久性)
- ウ.Decentralization(非集中化)
- エ.Disclosure(開示)
正解:イ.Durability(耐久性)
解説:ACIDは、Atomicity(原子性)・Consistency(一貫性)・Isolation(独立性)・Durability(耐久性)の頭文字で、データベースのトランザクションが同時実行の中でも障害が起きても正しく処理されるための性質である。耐久性は、いったんコミットされたトランザクションの変更が、システムの障害や停止の後も失われずに残ることを保証する性質をいう(PostgreSQL 18 文書の用語集)。分散性・非集中化・開示は、いずれもACIDの4つの性質に含まれない。
根拠: PostgreSQL 18 文書 Appendix M. Glossary(PostgreSQL Global Development Group) ACID/Durability
-
問341.DevSecOpsの説明として最も適切なものはどれか。
- ア.開発・運用・セキュリティの担当者が連携し、運用を始める前にまとめてセキュリティを確かめる取組み
- イ.開発・運用・セキュリティの担当者が連携し、運用開始後の監視でセキュリティを確かめる取組み
- ウ.開発・運用・セキュリティの担当者が連携し、ビルドから運用までの各工程でセキュリティを確かめる取組み
- エ.開発・運用・セキュリティの担当者が連携し、設計段階でセキュリティを確かめて以降は確かめない取組み
正解:ウ.開発・運用・セキュリティの担当者が連携し、ビルドから運用までの各工程でセキュリティを確かめる取組み
解説:NIST SP 800-204C は、DevSecOpsを、開発・運用・セキュリティの各組織の連携を深める文化と実践の集まりとし、この名は、ビルド・テスト・パッケージ化・デプロイ・運用のすべての段階でセキュリティを確認し組み込む必要を強調して作られたと説明している。担当者が連携していても、セキュリティの確認を運用開始の前にまとめて行う、運用開始後の監視に任せる、設計段階だけで済ませるのでは、すべての段階に組み込むことにならない。
-
問342.セキュリティバイデザインの考え方として正しいものはどれか。
- ア.完成したシステムに脆弱性診断を行い、見つかった問題を直してから公開する
- イ.運用開始後に攻撃の兆候を監視し、異常を見つけたら速やかに対処する
- ウ.設計段階では機能の実現を優先し、セキュリティ機能は最終工程でまとめて追加する
- エ.企画・設計段階から情報セキュリティを組み込み、上流工程で対策を講じる
正解:エ.企画・設計段階から情報セキュリティを組み込み、上流工程で対策を講じる
解説:セキュリティ・バイ・デザインは、NISCが「情報セキュリティを企画、設計段階から組み込むための方策」と定義した考え方で、開発の早い段階からセキュリティを考慮してシステムの安全を確保する(IPA「セキュリティ・バイ・デザイン導入指南書」1.2)。後付けで機能を追加したり出荷直前に検査したりすると手戻りが多くなり、開発コストがかさむおそれがある。完成後の診断や運用中の監視も必要な対策だが、企画・設計段階から組み込む考え方そのものではない。
根拠: IPA 産業サイバーセキュリティセンター 中核人材育成プログラム「セキュリティ・バイ・デザイン導入指南書」(2022年8月) 1.2 セキュリティ・バイ・デザインとは(pp.4-5)
-
問343.MDMの主な役割はどれか。
- ア.社員が使うスマートフォンなどを一元管理し、紛失時には遠隔でロックや消去を行う
- イ.社内ネットワークへの通信を監視し、不正な侵入を検知して管理者に知らせる
- ウ.社員が社外から接続するときの通信を暗号化し、安全な経路を作る
- エ.社員の端末に代わってインターネットに接続し、Webの閲覧を中継する
正解:ア.社員が使うスマートフォンなどを一元管理し、紛失時には遠隔でロックや消去を行う
解説:MDM(Mobile Device Management)は、企業や組織でスマートフォンやタブレット端末などの携帯端末を安全に管理する仕組みで、ソフトウェア更新の一元管理、機能の制限、遠隔操作によるロックやデータ消去などの機能を持つ(総務省)。ネットワークへの通信を監視して侵入を検知し管理者に知らせるのはIDS、社外からの通信を暗号化して専用線のような経路を作るのはVPN、端末の代わりにインターネットに接続して通信を中継するのはプロキシサーバである。
根拠: 総務省「国民のためのサイバーセキュリティサイト」用語集(英字) MDM/VPN機器 / 総務省「国民のためのサイバーセキュリティサイト」テレワーク端末の保護 MDM(Mobile Device Management:モバイルデバイス管理) / 総務省「国民のためのサイバーセキュリティサイト」用語集(さ行) 侵入検知システム / 総務省「国民のためのサイバーセキュリティサイト」用語集(は行) プロキシサーバ
-
問344.セキュアコーディングの実践に役立つガイドラインはどれか。
- ア.ISO 9001
- イ.OWASP Top 10
- ウ.CMMI
- エ.ITIL
正解:イ.OWASP Top 10
解説:OWASP Top 10 は、Webアプリケーションの最も重大なセキュリティリスクについての幅広い合意を示した、開発者向けの啓発文書で、最新の2025年版はアクセス制御の不備やインジェクションなど10項目を挙げる。セキュアコーディングで避けるべき弱点を知る手がかりになる。ISO 9001(JIS Q 9001)は品質マネジメントシステムの要求事項、CMMIは組織の能力と実績の現状を把握するためのもの、ITILはデジタルな製品とサービスのマネジメントのベストプラクティスの枠組みである。
根拠: OWASP Top 10:2025 トップページ(文書の位置づけと A01〜A10 の一覧) / JIS Q 9001:2015 品質マネジメントシステム-要求事項 規格名称・目次 / CMMI Institute "CMMI" 製品紹介ページ冒頭 / PeopleCert "ITIL Qualification Scheme" Why choose ITIL?
-
問345.DMZ はどれか。
- ア.インターネットと内部ネットワークとの間に設置されるネットワーク
- イ.外部から持ち込んだPC がマルウェアなどに感染していないかどうかを社内ネットワークに接続する前にチェックするための,社内ネットワークとは隔離された専用のネットワーク
- ウ.通信内容を監視し,あらかじめ設定された不正な通信パターンと一致した場合に通信を遮断するネットワーク
- エ.不正通信を検知する際に利用するためにセキュリティベンダーから入手するシグネチャ情報
正解:ア.インターネットと内部ネットワークとの間に設置されるネットワーク
解説:DMZ(DeMilitarized Zone,非武装地帯)は,インターネットと内部ネットワークの間に置く緩衝地帯である。公開Web サーバやメールサーバのように外部からの接続を受ける必要があるものをここに置き,万一そこが乗っ取られても内部ネットワークへ入られないようにする。よってア。イは検疫ネットワーク,ウはIPS(侵入防止システム)の働きの説明で,どちらもDMZ ではない。エはシグネチャ情報そのもので,ネットワークですらない。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問3
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問346.次のIP アドレスとサブネットマスクをもつPC がある。このPC のネットワークアドレスとして,適切なものはどれか。 IP アドレス: 10.170.70.19 サブネットマスク: 255.255.255.240
- ア.10.170.70.0
- イ.10.170.70.16
- ウ.10.170.70.31
- エ.10.170.70.255
正解:イ.10.170.70.16
解説:ネットワークアドレスは,IP アドレスとサブネットマスクのビットごとの論理積で求める。上位3オクテットはマスクが255(すべて1)なのでそのまま10.170.70 となり,最後の1オクテットだけを計算すればよい。19 は2進数で00010011,240 は11110000 である。論理積を取ると00010000 で,10進数では16。よってネットワークアドレスは10.170.70.16 でイ。マスクの240 は上位4ビットが1なので,このサブネットは16個のアドレスを区切りとしている。19 が入るのは16〜31 の区画で,その先頭が16,末尾の31 はブロードキャストアドレスである。ウの10.170.70.31 はそのブロードキャストアドレス,アの10.170.70.0 はマスクを255.255.255.0 と取り違えたときの値である。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問10
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問347.e コマース運営会社がビッグデータを用いて新たなニーズを発掘し,その後のビジネス戦略に生かそうとしている。ビッグデータの収集から活用までのフローを次の図のようにしたとき,データの分析で行うことはどれか。ここで,選択肢ア~エは,フロー図のa~d のいずれかに対応している。

- ア.機械学習を用いて自然言語処理やクラスタリングを行い,新しい傾向を導き出す。
- イ.取扱い製品に関するSNS での評価などを自動プログラムで取得する。
- ウ.ノイズリダクション処理やデータクレンジング処理を行う。
- エ.発見した新しい傾向を見極めて,注力すべきビジネス戦略を立案する。
正解:ア.機械学習を用いて自然言語処理やクラスタリングを行い,新しい傾向を導き出す。
解説:フロー図は a ビッグデータの収集 → b 必要なデータの整備 → c データの分析 → d ビジネス戦略への活用 の4段階である。問われているのは c の「データの分析」で行うことなので,集めて整えたデータから傾向を取り出す作業を選ぶ。機械学習で自然言語処理やクラスタリングを行い新しい傾向を導き出すアがこれに当たる。イのSNS での評価を自動プログラムで取得するのは a の収集,ウのノイズリダクションやデータクレンジングは分析にかけられる形に整える b の整備,エの見つかった傾向をもとに戦略を立案するのは d の活用である。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問11
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問348.良品である確率が0.9,不良品である確率が0.1 の外注部品について,受入検査を行いたい。受入検査には四つの案があり,それぞれの良品と不良品1 個に掛かる諸費用は表のとおりである。期待費用が最も低い案はどれか。

- ア.A
- イ.B
- ウ.C
- エ.D
正解:ウ.C
解説:期待費用は「良品の確率 × 良品に掛かる費用 + 不良品の確率 × 不良品に掛かる費用」で求める。A は 0.9 × 0 + 0.1 × 1,500 = 150 円。B は 0.9 × 40 + 0.1 × 1,000 = 36 + 100 = 136 円。C は 0.9 × 80 + 0.1 × 500 = 72 + 50 = 122 円。D は 0.9 × 120 + 0.1 × 200 = 108 + 20 = 128 円。最も低いのはC の122 円である。良品に掛かる費用は9割の部品に掛かるので,1個あたりが小さく見えても効きが大きい。そのため不良品の費用が最も小さいD が最良とは限らず,実際にはC が最良になる。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問12
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問349.SIEM 製品によるセキュリティ上の効果として,最も適切なものはどれか。
- ア.様々な機器のログを集中管理することによって,横断的な分析や相関分析が可能になり,単純な目視だけでは発見困難な兆候を検知,分析,可視化することが可能になる。
- イ.通信経路上を流れるパケットをキャプチャし,暗号化されたデータが改ざんされていないかどうかをチェックすることが可能になる。
- ウ.ファイアウォール,IDS,マルウェア対策といった複数のネットワークセキュリティ機能を一つの機器で実現することが可能になる。
- エ.ファイルの改ざんを検知すると,事前に取得済みのバックアップを用いて直ちに修復することが可能になる。
正解:ア.様々な機器のログを集中管理することによって,横断的な分析や相関分析が可能になり,単純な目視だけでは発見困難な兆候を検知,分析,可視化することが可能になる。
解説:SIEM(Security Information and Event Management)は,ファイアウォール・サーバ・端末などに散らばったログを1か所に集め,時刻をそろえて突き合わせることで,1台のログを見ているだけでは分からない攻撃の兆候を浮かび上がらせる仕組みである。よってア。ウは複数のセキュリティ機能を1台にまとめたUTM の説明。イは通信内容の検査,エは改ざん検知と自動復旧の機能で,いずれもSIEM の役割ではない。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問2
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問350.システムの信頼性指標であるRASIS の,安全性を除く四つに関する記述のうち,適切なものはどれか。
- ア.R の信頼性は,システムのMTBF によって表す。
- イ.A の可用性は,システムが稼働している時間の平均値によって表す。
- ウ.S の保守性は,システムの稼働率によって表す。
- エ.I の完全性は,システムの故障率によって表す。
正解:ア.R の信頼性は,システムのMTBF によって表す。
解説:RASIS は Reliability(信頼性)・Availability(可用性)・Serviceability(保守性)・Integrity(完全性)・Security(安全性)の頭文字である。信頼性は壊れにくさで,故障せずに動き続ける平均時間であるMTBF で表す。よってア。イの可用性は使いたいときに使える割合なので稼働率で表す(稼働時間の平均値ではない)。ウの保守性は直しやすさなので,修理に掛かる平均時間であるMTTR で表す。エの完全性はデータが正しく保たれていることで,故障率とは関係がない。イとウは,可用性と保守性の指標が入れ替わっている点にも注意する。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問10
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問351.企業全体で使用するデータを統合・整理したデータウェアハウスから,特定の分析目的のためにデータを加工して構築したものはどれか。
- ア.データカタログ
- イ.データマート
- ウ.データリネージ
- エ.データレイク
正解:イ.データマート
解説:データマートは「小売店」という意味で,データウェアハウス(大きな倉庫)から特定の部門や分析目的に必要な分だけを取り出して整えた小規模なデータベースである。よってイ。アのデータカタログは,どこにどんなデータがあるかをまとめた目録。ウのデータリネージは,データがどこから来てどう加工されたかという来歴をたどれるようにする仕組み。エのデータレイクは,加工せず生のまま様々な形式のデータをためておく置き場である。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問11
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問352.経済産業省が取りまとめた“DX レポート2”では,組織がDX 実現に至る段階をデジタイゼーション,デジタライゼーション,デジタルトランスフォーメーションに分けている。製造業のデジタル化事例において,デジタルトランスフォーメーションの段階に達しているものはどれか。

- ア.3D 画像撮影用の高性能カメラを生産ラインに設置し,カメラの前を通過する製造物のデジタル画像をリアルタイムで記録して,出荷検査の証拠データとする。
- イ.技術継承のために,生産ラインに設置したカメラと,熟練工の手に装着したウェアラブルセンサーによって,熟練工の所作をデジタルデータとして保存した上で,AI を用いて熟練工の動きをモデル化する。
- ウ.顧客から販売・在庫情報を,部品メーカーから生産・在庫情報をデジタルデータで逐次入手し,AI を用いて複数の需給調整案を高速でシミュレーションすることによって,サプライチェーン全体を最適化する。
- エ.生産ラインで取得したデジタル画像データから良品,不良品の特徴をAI に学習させた上で,AI で画像解析を行うことによって,自社の出荷時検品作業を効率化する。
正解:ウ.顧客から販売・在庫情報を,部品メーカーから生産・在庫情報をデジタルデータで逐次入手し,AI を用いて複数の需給調整案を高速でシミュレーションすることによって,サプライチェーン全体を最適化する。
解説:3つの段階の違いは「どこまでを変えたか」である。デジタイゼーションはアナログをデジタルに置き換えるだけ,デジタライゼーションは個別の業務やプロセスをデジタル化するところまで,デジタルトランスフォーメーションは組織や会社の枠を超えて全体を作り変え,顧客起点で新しい価値を生むところまでを指す。ウは自社だけでなく顧客と部品メーカーまで巻き込み,サプライチェーン全体を最適化しているのでデジタルトランスフォーメーションに当たる。アは画像を記録するだけなのでデジタイゼーション。イとエはAI を使っているが,対象はどちらも自社の中の個別の業務(技術継承・出荷時検品)にとどまるのでデジタライゼーションである。AI を使っているかどうかで段階が決まるのではない点に注意する。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問12
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問353.システムの信頼性指標としてRASIS がある。そのうちのA は可用性を表し,システムのサービス時間など,ある一定期間でのシステムの機能を維持する度合いを表している。このA を向上させるものはどれか。
- ア.MTBF とMTTR をともに2 倍にする。
- イ.MTBF は変えず,MTTR を2 倍にする。
- ウ.MTBF を2 倍にして,MTTR は変えない。
- エ.MTBF を半分にして,MTTR は2 倍にする。
正解:ウ.MTBF を2 倍にして,MTTR は変えない。
解説:可用性は MTBF ÷(MTBF + MTTR)で表せる稼働率で見る。MTBF(平均故障間隔)が長いほど,MTTR(平均修復時間)が短いほど高くなる。ウは MTBF だけを2倍にするので稼働率は必ず上がる。よってウ。アは両方を2倍にするので比が変わらず,稼働率は同じままである(故障しにくくなるが,直すのに倍かかる)。イとエは MTTR が2倍になるぶん下がる。とくにエは MTBF も半分なので大きく下がる。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問9
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問354.社内ネットワークからインターネットへのアクセスを中継し,Web コンテンツをキャッシュすることによってアクセスを高速にする仕組みで,セキュリティ確保にも利用されるものはどれか。
- ア.DMZ
- イ.IP マスカレード(NAPT)
- ウ.ファイアウォール
- エ.プロキシサーバ
正解:エ.プロキシサーバ
解説:プロキシサーバは,社内の端末に代わってインターネットへアクセスする中継役である。一度取得したコンテンツを蓄えておき,次に同じものを求められたらその控えを返すので表示が速くなる。また,社内の端末が直接インターネットにつながらなくなり,アクセス先の制限や記録もできるのでセキュリティの確保にも使われる。よってエ。アのDMZ は公開サーバを置く緩衝地帯,イのIP マスカレードはアドレスとポートを変換する仕組み,ウのファイアウォールは通信を通す・通さないを決める仕組みで,いずれもコンテンツを蓄える働きは持たない。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問10
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問355.全社的な推進体制でRPA を導入するときの留意点として,適切なものはどれか。
- ア.各業務部門が連携して,RPA の対象業務に対して業務プロセス全体の可視化と業務プロセスの見直しを行った上で,RPA の導入を行う。
- イ.業務フローが固定的で画面の変更が少ない業務よりも,業務フローの変更や画面の変更が多い業務から優先的に導入する。
- ウ.情報システム部門や他部門との連携は行わずに,個々の業務部門が主導して,RPA ツールの選定,ソフトウェアロボットの作成,活用及び運用を推進する。
- エ.ルール化された処理や繰返し処理が多い業務よりも,例外処理が多い業務や条件が複雑な業務に対して,優先的にRPA の導入を行う。
正解:ア.各業務部門が連携して,RPA の対象業務に対して業務プロセス全体の可視化と業務プロセスの見直しを行った上で,RPA の導入を行う。
解説:RPA を全社的に進めるときは,いまのやり方をそのまま自動化するのではなく,業務プロセス全体を見える化して見直したうえで自動化する。よってア。無駄な手順まで自動化してしまうと,無駄が固定されてしまう。イとエは逆で,RPA が向くのは「手順が決まっていて繰り返しが多く,画面の変更が少ない業務」である。例外処理が多い業務や画面がよく変わる業務は,作り直しの手間が絶えず向かない。ウは各部門がばらばらに進めるもので,全社的な推進体制という前提に反し,作った自動化の管理者が分からなくなる。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問11
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問356.特性要因図を説明したものはどれか。
- ア.原因と結果の関連を魚の骨のような形態に整理して体系的にまとめ,結果に対してどのような原因が関連しているかを明確にする。
- イ.時系列的に発生するデータのばらつきを折れ線グラフで表し,管理限界線を利用して客観的に管理する。
- ウ.収集したデータを幾つかの区間に分類し,各区間に属するデータの個数を棒グラフとして描き,品質のばらつきを捉える。
- エ.データを幾つかの項目に分類し,出現頻度の大きさの順に棒グラフとして並べ,累積和を折れ線グラフで描き,問題点を絞り込む。
正解:ア.原因と結果の関連を魚の骨のような形態に整理して体系的にまとめ,結果に対してどのような原因が関連しているかを明確にする。
解説:特性要因図は,結果(特性)を魚の頭に,その原因(要因)を骨のように書き足していく図で,見た目から魚の骨図(フィッシュボーンチャート)とも呼ばれる。よってア。イは管理図,ウはヒストグラム,エはパレート図の説明である。いずれもQC 七つ道具に含まれるが,見る目的が違う。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問12
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問357.A 社は医療品の販売を行う従業員100 名の企業である。営業部では,オンプレミスのデータベースに顧客情報を格納している。 営業部では,図1 に示すバックアップポリシーを順守している。 1. データベースは毎週日曜日にフルバックアップを,それ以外の日は毎日の増分バックアップを毎日,別のテープメディアに取得する。 2. バックアップは1 週間分保存する。 3. データベースの目標復旧時点(RPO)は24 時間とする。 4. バックアップからの目標復旧時間(RTO)は6 時間とする。 5. バックアップを保存しているテープメディア(以下,バックアップテープという)は鍵付きのキャビネットに保管する。 6. バックアップはシステムを停止せずに取得する。 図1 営業部におけるバックアップポリシー 先日,金曜日に営業部では,アプリケーションの不具合によってデータベースの内部構造の破損(以下,論理破損という)が生じたので,データベースを復旧する必要が生じた。しかし,火曜日のバックアップテープが物理的に破損していたので,データベースをバックアップポリシーどおりには復旧できなかった。 そのため,営業部の情報セキュリティリーダーであるB 課長は,論理破損が起き,かつ,バックアップテープが物理的に破損していたとしてもデータベースを復旧できるようにする再発防止策を検討し,効果の高いものを選んだ。 設問 B 課長が選んだ再発防止策はどれか。解答群のうち,最も適切なものを選べ。
- ア.DBMS をIaaS 上に構築したサーバで稼働させ,データベースもIaaS 上に格納する。
- イ.データベースのレプリケーションを行って,データベースのコピーを確保する。
- ウ.データベースを格納しているディスクをRAID5 構成にする。
- エ.テープメディアに加え,NAS にもバックアップを1 週間分保存する。
- オ.毎日1 回システムを停止させ,フルバックアップを取得する。
正解:エ.テープメディアに加え,NAS にもバックアップを1 週間分保存する。
解説:起きたことが2つ重なっている点が要点である。データベースの論理破損と,バックアップテープの物理破損である。どちらにも効くのは,バックアップを別の媒体にもう1組持っておくことである。よってエ。テープが壊れてもNAS 側から,NAS が壊れてもテープ側から復旧できる。 イのレプリケーションは,元のデータベースの内容をそのまま写すものなので,論理破損もそのまま写ってしまい復旧に使えない。ウのRAID5 はディスクが壊れたときに備えるもので,論理破損にもテープの破損にも効かない。アのIaaS への移行は動かす場所が変わるだけで,バックアップが二重になるわけではない。オの毎日フルバックアップは,そのテープが壊れていれば結局戻せないうえ,バックアップポリシーの「システムを停止せずに取得する」にも反する。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問14
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問358.HTTP のcookie に関する記述のうち,適切なものはどれか。
- ア.cookie に含まれる情報はHTTP ヘッダの一部として送信される。
- イ.cookie に含まれる情報はWeb サーバだけに保存される。
- ウ.cookie に含まれる情報はWeb ブラウザが全て暗号化して送信する。
- エ.クライアントがcookie に含まれる情報の有効期限を設定する。
正解:ア.cookie に含まれる情報はHTTP ヘッダの一部として送信される。
解説:cookie は,サーバからはSet-Cookie ヘッダで送られ,ブラウザからはCookie ヘッダで送り返される。いずれもHTTP ヘッダの一部である。よってア。イは逆で,cookie はクライアント側に保存される。ウは,暗号化するかどうかはHTTPS を使うかどうかの話で,ブラウザがcookie を必ず暗号化するわけではない。エは,有効期限を決めるのはサーバであり,Set-Cookie のExpires 属性やMax-Age 属性で指定する。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問10
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問359.BPM の説明はどれか。
- ア.企業活動の主となる生産,物流,販売,財務,人事などの業務の情報を一元管理することによって,経営資源の全体最適を実現する。
- イ.業務プロセスに分析,設計,実行,改善のマネジメントサイクルを取り入れ,業務プロセスの改善見直しや最適なプロセスへの統合を継続的に実施する。
- ウ.顧客データベースを基に,商品の販売から保守サービス,問合せやクレームへの対応など顧客に関する業務プロセスを一貫して管理する。
- エ.部品の供給から製品の販売までの一連の業務プロセスの情報をリアルタイムで交換することによって,在庫の削減とリードタイムの短縮を実現する。
正解:イ.業務プロセスに分析,設計,実行,改善のマネジメントサイクルを取り入れ,業務プロセスの改善見直しや最適なプロセスへの統合を継続的に実施する。
解説:BPM(Business Process Management)は,業務プロセスに分析・設計・実行・改善のサイクルを回して,継続的に見直していく取組みである。よってイ。アはERP,ウはCRM,エはSCM の説明である。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問11
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問360.品質管理において,結果と原因との関連を整理して,魚の骨のような図にまとめたものはどれか。
- ア.管理図
- イ.特性要因図
- ウ.パレート図
- エ.ヒストグラム
正解:イ.特性要因図
解説:結果(特性)と原因(要因)の関係を,背骨と小骨のような形にまとめた図を特性要因図といい,見た目から魚の骨(フィッシュボーン)図とも呼ばれる。よってイ。アの管理図は工程が安定しているかを時系列で見る図,ウのパレート図は項目を件数の多い順に並べて累積比率を重ねる図,エのヒストグラムはデータのばらつきを柱状に表す図である。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問12
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。