 資格道場
情報セキュリティマネジメント試験「情報セキュリティマネジメント・関連法規」の一問一答

📖 情報セキュリティマネジメント試験「情報セキュリティマネジメント・関連法規」の全98問と解説(一覧)
情報セキュリティマネジメント試験の情報セキュリティマネジメント・関連法規に関する一問一答(全98問)の正解と解説の一覧です。上の一問一答で実際に解いてから、ここで復習・確認できます。
-
問1.ISMS(Information Security Management System)は組織の情報セキュリティを継続的に維持・改善する仕組みである。
正解:○(正しい)
解説:正しい。ISMS(情報セキュリティマネジメントシステム)は、情報セキュリティについての方針・目的と、それを達成するためのプロセスを組織として確立する仕組みである(JIS Q 27000の3.41「マネジメントシステム」)。要求事項を定めるJIS Q 27001は、ISMSを確立し、実施し、維持し、継続的に改善するための要求事項を規定しており(箇条1)、計画策定(箇条6)、運用(箇条8)、パフォーマンス評価(箇条9)、改善(箇条10)を繰り返して維持・改善を図る。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.41 マネジメントシステム / JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 1 適用範囲/箇条6・8・9・10 / JIS Q 27001:2023(ISO/IEC 27001:2022)規格票プレビュー(日本規格協会) 表紙・目次(令和5年9月20日改正、箇条1〜10の構成)
-
問2.ISO/IEC 27001はISMSの要求事項を定めた国際規格で、JIS版はJIS Q 27001である。
正解:○(正しい)
解説:正しい。ISO/IEC 27001は、ISMSを確立・実施・維持し、継続的に改善するための要求事項を定めた国際規格で、これを基に作られた日本産業規格がJIS Q 27001である。2014年版はISO/IEC 27001:2013に、現行の2023年版はISO/IEC 27001:2022に対応している。要求事項の規格なので、組織がこの規格への適合を宣言する場合は、箇条4〜10の要求事項のどれも除外できない(箇条1)。
根拠: JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 1 適用範囲(要求事項の除外は認められない)・表題(ISO/IEC 27001:2013) / JIS Q 27001:2023(ISO/IEC 27001:2022)規格票プレビュー(日本規格協会) 表紙・目次(令和5年9月20日改正、箇条1〜10の構成)
-
問3.ISO/IEC 27002はISMSの管理策(コントロール)の実装ガイダンスを示した国際規格である。
正解:○(正しい)
解説:正しい。ISO/IEC 27002は、ISMSで採用する管理策とその実施の手引きを示す規格で、現行のJIS Q 27002:2024の題名は「情報セキュリティ管理策」、本文は組織的・人的・物理的・技術的管理策(箇条5〜8)の4分類である。要求事項の規格であるJIS Q 27001の附属書Aは管理策の一覧(2023年版の表題も「情報セキュリティ管理策」)で、2014年版では、附属書AはJIS Q 27002:2014の箇条5〜18をそのまま使ったと明記していた。
根拠: JIS Q 27002:2024 情報セキュリティ,サイバーセキュリティ及びプライバシー保護-情報セキュリティ管理策(ISO/IEC 27002:2022)規格票プレビュー(日本規格協会) 表紙(令和6年6月20日改正)・目次(5 組織的管理策/6 人的管理策/7 物理的管理策/8 技術的管理策) / JIS Q 27001:2023(ISO/IEC 27001:2022)規格票プレビュー(日本規格協会) 目次(附属書A(規定)情報セキュリティ管理策/5.1・7.3・9.2) / JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 附属書A(規定)(表A.1 の前文:JIS Q 27002:2014 の箇条5〜18)
-
問4.リスクアセスメントはリスクの特定・分析・評価から成る一連のプロセスである。
正解:○(正しい)
解説:正しい。JIS Q 27000(3.64)は、リスクアセスメントを「リスク特定、リスク分析及びリスク評価のプロセス全体」と定義している。リスク分析はリスクの特質を理解してリスクレベルを決定するプロセス(3.63)、リスク評価はその結果をリスク基準と比べて、リスクが受容可能か許容可能かを決めるプロセスである(3.67)。この結果をもとに、リスクを修正するプロセスであるリスク対応(3.72)を選ぶ。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.63 リスク分析/3.64 リスクアセスメント/3.67 リスク評価/3.72 リスク対応
-
問5.リスク対応の代表的な分類として、『回避』『低減(軽減)』『移転(共有)』『受容(保有)』の4つがある。
正解:○(正しい)
解説:正しい。IPAの中小企業の情報セキュリティ対策ガイドラインは、リスク対応を、対策を導入して事故の可能性を下げる「低減」、事故が起きても受容できる場合などに対策を講じず現状を維持する「保有」、仕事のやり方を変えてリスクそのものをなくす「回避」、他社のサービスや保険を利用して負担を下げる「移転」に区分して検討するとしている。JIS Q 27000(3.72 注記1)は、リスク源の除去などを含むより細かい選択肢も挙げている。
根拠: IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 第2部 実践編 3(2)手順3 情報セキュリティ対策の決定(PDF p.48) / JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.72 リスク対応 注記1
-
問6.残留リスクとはリスク対応を実施した後に残るリスクのことである。
正解:○(正しい)
解説:正しい。JIS Q 27000(3.57)は、残留リスクを「リスク対応後に残っているリスク」と定義し、残留リスクには特定されていないリスクが含まれ得ること(注記1)、“保有リスク”ともいうこと(注記2)を示している。JIS Q 27001(2014年版6.1.3 f)は、リスク対応計画と残留リスクの受容についてリスク所有者の承認を得ることを求め、受容したリスクは監視・レビューの対象になる(JIS Q 27000 3.62 注記2)。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.57 残留リスク 注記1・2/3.62 リスク受容 注記2 / JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 6.1.3 情報セキュリティリスク対応 f)
-
問7.情報資産ごとに、機密性・完全性・可用性が損なわれた場合の影響から重要度を評価し、脅威の起こりやすさや脆弱性と組み合わせてリスクの大きさを算定する方法がある。
正解:○(正しい)
解説:正しい。IPAの中小企業の情報セキュリティ対策ガイドラインは、情報資産ごとに機密性・完全性・可用性の評価値(3〜1)を付け、その最大値を重要度とする。次に、脅威の起こりやすさと脆弱性のつけ込みやすさ(各3〜1)から被害発生可能性を求め、リスク値=重要度×被害発生可能性で算定する。リスク値は大・中・小で表し、大きいものから優先して対策を検討する。
根拠: IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 第2部 実践編 3(2)手順1 情報資産の洗い出し(p.44)・手順2 リスク値の算定(p.45、表5 リスク値の算定基準)
-
問8.セキュリティポリシーは組織のセキュリティに関する基本方針を文書化したものである。
正解:○(正しい)
解説:正しい。総務省の「地方公共団体における情報セキュリティポリシーに関するガイドライン」は、組織の情報セキュリティ対策の基本的な考え方を定めるものを「基本方針」、全ての情報システムに共通の対策の基準を定めるものを「対策基準」とし、この二つを総称して情報セキュリティポリシーと呼んでいる。対策基準を個別のシステムや手続に展開した「実施手順」はその下位に置かれ、ポリシーには含まれない。
-
問9.インシデント対応計画は情報セキュリティインシデント発生時の対応手順を事前に定めた計画である。
正解:○(正しい)
解説:正しい。情報セキュリティインシデントは、事業運営を危うくしたり情報セキュリティを脅かしたりする確率の高い、望まない又は予期しない情報セキュリティ事象をいう(JIS Q 27000 3.31)。NIST SP 800-61 Rev.2は対応の流れを、準備、検知と分析、封じ込め・根絶・復旧、事件後の対応に分け、準備の段階で体制や手順を整えておくことを求める。総務省も、事故時はポリシーに定めた対応方法に沿って迅速に処理することが被害を最小限に抑える最大の対策としている。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.31 情報セキュリティインシデント / NIST SP 800-61 Rev.2 Computer Security Incident Handling Guide(2012。2025年4月にRev.3へ改訂され取り下げ) 3. Handling an Incident(p.21、Figure 3-1 Incident Response Life Cycle) / 総務省 国民のためのサイバーセキュリティサイト「インシデントレスポンス体制整備」 事故の検知/初動処理/分析/復旧作業/再発防止策の実施
-
問10.CSIRT(Computer Security Incident Response Team)はインシデント対応を専門に行うチームである。
正解:○(正しい)
解説:正しい。CSIRT(Computer Security Incident Response Team)は、組織内の情報セキュリティ問題を専門に扱うインシデント対応チームである(JPCERT/CC)。総務省の用語集も、企業や行政機関等で、情報システム等にセキュリティ上の問題が発生していないか監視するとともに、問題が発生した場合に原因解析や影響範囲の調査等を行う体制と説明している。
根拠: JPCERT/CC「CSIRTマテリアル」 CSIRT(シーサート)とは / 総務省 国民のためのサイバーセキュリティサイト 用語集(な行) ナショナルサート(CSIRT/CERT)
-
問11.SOC(Security Operation Center)は、ネットワークや機器を継続的に監視し、ログ等を分析して攻撃の兆候を検知する組織である。
正解:○(正しい)
解説:正しい。SOCは、組織のネットワークやシステムを継続的に監視し、ログやアラートを分析して攻撃の兆候を見つける組織で、試験のシラバスでもCSIRTと並ぶ情報セキュリティ関連組織とされる。政府の例では、各機関に置いたセンサーを通じた横断的な監視と攻撃等の分析・解析を行うGSOCがある(総務省 用語集)。NIST SP 800-61 Rev.3は、SOCを外部の事業者に委託する形も挙げている。
根拠: IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 2 情報セキュリティ管理/情報セキュリティ組織・機関(CSIRT,PSIRT,SOC) / 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) GSOC(政府関係機関情報セキュリティ横断監視・即応調整チーム) / NIST SP 800-61 Rev.3 Incident Response Recommendations and Considerations for Cybersecurity Risk Management(2025) 2. Incident Response Roles and Responsibilities(p.7:Incident handlers の例として SOC を MSSP に委託する形)
-
問12.SIEM(Security Information and Event Management)は複数システムのログを統合分析しセキュリティ脅威を検出する仕組みである。
正解:○(正しい)
解説:SIEMは複数システムのログ(FW・IDS/IPS・サーバ・アプリ等)を一元収集し、相関分析(コリレーション)で攻撃の兆候を検出する仕組み。リアルタイムアラート・ダッシュボード・インシデント調査支援が中核機能。
-
問13.事業継続計画(BCP)は災害・障害発生時に重要業務を継続・早期復旧する手順を定めた計画である。
正解:○(正しい)
解説:正しい。事業継続ガイドラインは、大地震などの自然災害や事故などの危機的事象が起きても重要な事業を中断させない、または中断しても可能な限り短い期間で復旧させるための方針・体制・手順等を示した計画を事業継続計画(BCP)と呼んでいる。BCPの策定・運用、教育・訓練、点検、継続的な改善などを行う平常時からのマネジメント活動全体は、事業継続マネジメント(BCM)と呼ばれ、BCPとは区別される。
-
問14.RTO(Recovery Time Objective)は業務をどれだけの時間内に復旧させるかの目標時間である。
正解:○(正しい)
解説:正しい。事業継続ガイドラインは、重要業務をどれくらいの時間で復旧させるかの目標を目標復旧時間(RTO:Recovery Time Objective)と呼び、停止が許される時間の許容限界より早く設定するとしている。よく対比されるRPO(Recovery Point Objective:目標復旧時点)は、失ったデータを過去のどの時点まで復旧させるかの目標値で、時間の目標であるRTOとは別のものである。
-
問15.個人情報保護法は個人情報を取り扱う事業者に対し、利用目的の特定・通知・適正取得・安全管理措置等の義務を課す法律である。
正解:○(正しい)
解説:個人情報保護法は個人情報取扱事業者に対し、利用目的の特定・通知公表・適正取得・安全管理措置・第三者提供制限・開示請求対応等の義務を課す法律。個人情報保護委員会が監督権限を持ち、違反には命令・罰則が課される。
-
問16.要配慮個人情報には人種・信条・社会的身分・病歴・犯罪歴・身体障害等が含まれる。
正解:○(正しい)
解説:正しい。要配慮個人情報は、本人の人種、信条、社会的身分、病歴、犯罪の経歴、犯罪により害を被った事実などが含まれる個人情報で(個人情報保護法2条3項)、政令2条で身体障害・知的障害・精神障害、健康診断等の結果なども加えられている。不当な差別や偏見が生じないよう、取得には原則として本人の同意が必要で(20条2項)、本人の求めがあれば提供を止める方式(オプトアウト)による第三者提供もできない(27条2項ただし書)。
根拠: 個人情報の保護に関する法律 第2条 / 個人情報の保護に関する法律 第20条 / 個人情報の保護に関する法律 第27条 / 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正) 2-3 要配慮個人情報(法第2条第3項関係)(p.10〜11、政令第2条) (出典: e-Gov法令検索)
-
問17.個人情報保護法上、漏えい等のうち一定の重大事案は個人情報保護委員会への報告と本人通知が義務付けられている。
正解:○(正しい)
解説:正しい。個人情報保護法26条は、個人の権利利益を害するおそれが大きい漏えい等が生じたときに、個人情報保護委員会への報告(1項)と本人への通知(2項)を義務づけている。対象は規則7条の4つで、要配慮個人情報を含むもの、不正利用で財産的被害が生じるおそれがあるもの、不正の目的による行為によるもの、本人の数が千人を超えるものの漏えい等(発生したおそれを含む)である。本人への通知が困難なときは代わりの措置でもよい(2項ただし書)。
根拠: 個人情報の保護に関する法律 第26条 / 個人情報の保護に関する法律施行規則 第7条 / 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正) 3-5-3-1 報告対象となる事態(p.59〜61) (出典: e-Gov法令検索)
-
問18.不正アクセス禁止法は他人のID・パスワードを使ったアクセスや脆弱性を突いたアクセスを禁止する法律である。
正解:○(正しい)
解説:正しい。不正アクセス禁止法は、アクセス制御機能のあるコンピュータにネットワーク経由で他人の識別符号(ID・パスワード等)を入力して、制限されている利用をできる状態にする行為(2条4項1号)や、制限を免れる情報や指令を入力する行為(いわゆるセキュリティホール攻撃、同項2号・3号)を不正アクセス行為として禁止している(3条)。違反した者は3年以下の拘禁刑または100万円以下の罰金に処せられる(11条)。
根拠: 不正アクセス行為の禁止等に関する法律 第2条 / 不正アクセス行為の禁止等に関する法律 第3条 / 不正アクセス行為の禁止等に関する法律 第11条 (出典: e-Gov法令検索)
-
問19.サイバーセキュリティ基本法は国・地方公共団体・重要インフラ事業者等の責務を定めた法律である。
正解:○(正しい)
解説:正しい。サイバーセキュリティ基本法(平成26年=2014年制定)は、国(4条)、地方公共団体(5条)、重要社会基盤事業者(いわゆる重要インフラ事業者、6条)、サイバー関連事業者その他の事業者(7条)、教育研究機関(8条)の責務と国民の努力(9条)を定める。内閣にサイバーセキュリティ戦略本部を置き(24条)、その事務は内閣官房が処理する(35条)。国全体のサイバー対策の司令塔組織は、2025年7月1日に内閣官房に発足した国家サイバー統括室である。
根拠: サイバーセキュリティ基本法 第4条 / サイバーセキュリティ基本法 第24条 / サイバーセキュリティ基本法 第35条 / 首相官邸「国家サイバー統括室発足式」(令和7年7月1日) 総理の訓示 / 国家サイバー統括室(NCO)ウェブサイト トップページ(内閣官房 国家サイバー統括室) (出典: e-Gov法令検索)
-
問20.マイナンバー法は個人番号(マイナンバー)の取得・利用・提供・保管に関する規律を定めた法律である。
正解:○(正しい)
解説:マイナンバー法(番号法)は、12桁の個人番号の利用範囲や、特定個人情報の収集・保管・提供の制限、安全管理措置などを定める。利用できるのは社会保障・税・災害対策の分野を中心に、番号法や条例で定められた事務に限られる(9条)。令和5年の番号法改正(令和5年法律第48号)で、社会保障・税・災害対策の3分野以外の行政事務(理容師・美容師などの国家資格の免許、自動車の変更登録など)でも個人番号を利用できるようになった(番号法3条2項・別表)。
-
問21.著作権法上、プログラム著作物は『プログラムの著作物』として保護対象となる。
正解:○(正しい)
解説:プログラムは著作権法上『プログラムの著作物』として保護対象。ソースコード・オブジェクトコード両方が対象で、無断複製・改変・配布は侵害となる。ライセンス契約(GPL・MIT・商用ライセンス等)の条項に基づいて利用するのが原則。
-
問22.不正競争防止法における『営業秘密』として保護されるためには、秘密管理性・有用性・非公知性の3要件を満たす必要がある。
正解:○(正しい)
解説:不正競争防止法上の営業秘密は『秘密管理性(厳重に管理されている)』『有用性(事業活動に有用)』『非公知性(公然と知られていない)』の3要件を全て満たす必要がある。判例上、特に秘密管理性が厳しく問われる。
-
問23.電子署名法は、本人による一定の電子署名が行われた電磁的記録について、真正に成立したものと推定することを定めている。
正解:○(正しい)
解説:電子署名法3条は、本人だけが行える電子署名が付された電磁的記録は真正に成立したものと推定すると定める。紙の文書に本人の署名・押印があるときの推定(民事訴訟法228条4項)にならったもので、電子文書の証拠としての扱いを明確にしている。
-
問24.JIS Q 15001は個人情報保護マネジメントシステム(PMS)の要求事項を定めたJIS規格で、プライバシーマーク制度の基準となる。
正解:○(正しい)
解説:正しい。JIS Q 15001は「個人情報保護マネジメントシステム-要求事項」を定めた日本産業規格である。プライバシーマーク制度を運営するJIPDECは、付与事業者に対し、JIS Q 15001:2023に準拠した「プライバシーマークにおける個人情報保護マネジメントシステム構築・運用指針」に基づいてPMSを構築・運用するよう求めている。ISMSの要求事項を定めるJIS Q 27001とは別の規格である。
根拠: JIS Q 15001:2017 個人情報保護マネジメントシステム-要求事項 規格の名称・箇条1 適用範囲 / JIPDEC プライバシーマーク制度「審査基準と構築・運用指針」 構築・運用指針【JIS Q 15001:2023準拠】と審査基準/構築・運用指針とは
-
問25.ISMAPは日本政府が利用するクラウドサービスの安全性を評価・登録する制度である。
正解:○(正しい)
解説:正しい。ISMAP(Information system Security Management and Assessment Program:政府情報システムのためのセキュリティ評価制度)は、政府が求めるセキュリティ要求を満たしているクラウドサービスを予め評価・登録することで、政府のクラウドサービス調達におけるセキュリティ水準の確保を図り、クラウドサービスの円滑な導入に資することを目的とする制度である(ISMAP基本規程1.2)。2020年に内閣官房・総務省・経済産業省の所管で制度化された。
根拠: ISMAP 基本規程(案)(総務省「政府情報システムのためのセキュリティ評価制度(ISMAP)における各種基準(案)」意見募集・別添1) 1.2 本制度の目的/1.3 本制度の名称 / 総務省 報道資料「政府情報システムのためのセキュリティ評価制度(ISMAP)における各種基準(案)」に対する意見募集(令和2年3月27日) 1 背景(制度の名称と所管) / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 2 情報セキュリティ管理/情報セキュリティ組織・機関(ISMAP)
-
問26.ISO/IEC 27001はISMSの管理策(コントロール)実装ガイダンスを示す規格で、認証取得対象規格ではない。
正解:×(誤り)
解説:誤り。ISO/IEC 27001はISMS要求事項を定めた認証取得対象規格。管理策の実装ガイダンスは ISO/IEC 27002。
-
問27.特定電子メール法は、広告・宣伝の電子メールについて、原則として受信者の事前の同意を得ずに送信し、受信拒否の通知を受けた者にだけ送信を停止する方式(オプトアウト方式)を採っている。
正解:×(誤り)
解説:誤り。特定電子メール法3条1項は、あらかじめ送信に同意した者など法定の者以外への特定電子メールの送信を禁じており、原則はオプトイン方式である。受信拒否の通知があれば送信できない(同条3項)。
-
問28.刑法の不正指令電磁的記録に関する罪(いわゆるウイルス作成罪)は、コンピュータウイルスを実際に他人のコンピュータで実行させた場合にだけ成立し、正当な理由なく作成・提供・保管しただけでは処罰されない。
正解:×(誤り)
解説:誤り。正当な理由なく、人のコンピュータで実行させる目的でウイルスを作成・提供した者(168条の2第1項)、取得・保管した者(168条の3)も処罰される。実行させる行為(供用)は168条の2第2項で、その未遂も処罰される。
-
問29.リスク対応戦略は『回避』『追加』『削除』『無視』の4つである。
正解:×(誤り)
解説:誤り。リスク対応の代表的な分類は、回避、低減(軽減)、移転(共有)、受容(保有)である(IPA 中小企業の情報セキュリティ対策ガイドライン)。JIS Q 27000(3.72 注記1)はリスク源の除去など、より細かい選択肢も挙げるが、『追加』『削除』『無視』という分類は無い。リスクの受容は、情報に基づいてそのリスクをとると決める意思決定であり(3.62)、何もせずに無視することとは違う。
根拠: IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 第2部 実践編 3(2)手順3 情報セキュリティ対策の決定(PDF p.48) / JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.62 リスク受容/3.72 リスク対応 注記1
-
問30.残留リスクとはリスク対応を実施する前の最大値のリスクを指す。
正解:×(誤り)
解説:誤り。JIS Q 27000(3.57)は、残留リスクを「リスク対応後に残っているリスク」と定義している。対応前のリスクの最大値ではなく、低減や移転などの対応を行ったあとにもなお残るリスクのことで、特定されていないリスクを含み得る。残留リスクは“保有リスク”ともいい、JIS Q 27001(6.1.3 f)は、その受容についてリスク所有者の承認を得ることを求めている。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.57 残留リスク / JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 6.1.3 情報セキュリティリスク対応 f)
-
問31.セキュリティポリシーは1階層の文書で構成され、現場の手順書まで全て含む。
正解:×(誤り)
解説:誤り。総務省の「地方公共団体における情報セキュリティポリシーに関するガイドライン」は、ポリシーの体系を階層構造で示している。基本的な考え方を定める「基本方針」と、全ての情報システムに共通の対策の基準を定める「対策基準」を総称して情報セキュリティポリシーと呼び、対策基準を具体的なシステムや手続に展開した「実施手順」は下位の文書として別に定める。1階層で現場の手順書まで含むものではない。
-
問32.CSIRTはインシデントを発生させる責任を負う組織である。
正解:×(誤り)
解説:誤り。CSIRT(Computer Security Incident Response Team)はインシデント対応を行うチームで、検知・対応・復旧・教訓化を担う。
-
問33.SOCはインシデント発生時のみ稼働する短期組織である。
正解:×(誤り)
解説:誤り。SOC(Security Operation Center)は、ネットワークや機器を継続的に監視し、ログ等を分析して攻撃の兆候を検知する組織である。政府の例であるGSOCも、各機関に置いたセンサーを通じた横断的な監視と攻撃等の分析・解析を常設の体制で行っている(総務省 用語集)。インシデントが起きたときだけ稼働するのでは、攻撃の兆候を検知できない。
根拠: 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) GSOC(政府関係機関情報セキュリティ横断監視・即応調整チーム) / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 2 情報セキュリティ管理/情報セキュリティ組織・機関(SOC)
-
問34.SIEMの主機能はファイアウォールの代替であり、ログ収集機能は持たない。
正解:×(誤り)
解説:誤り。SIEMは複数システムのログを収集・統合分析しセキュリティ脅威を検出する仕組み。FW代替ではない。
-
問35.RTO(Recovery Time Objective)は許容できるデータ損失量の目標である。
正解:×(誤り)
解説:誤り。RTOは業務復旧時間の目標。データ損失量の目標はRPO(Recovery Point Objective)。
-
問36.要配慮個人情報には人種や病歴が含まれず、通常の個人情報と同等に扱う。
正解:×(誤り)
解説:誤り。要配慮個人情報は、本人の人種、信条、社会的身分、病歴、犯罪の経歴、犯罪により害を被った事実などが含まれる個人情報である(個人情報保護法2条3項)。通常の個人情報より厳しく扱われ、取得には原則として本人の同意が必要で(20条2項)、本人の求めがあれば提供を止める方式(オプトアウト)による第三者提供もできない(27条2項ただし書)。
根拠: 個人情報の保護に関する法律 第2条 / 個人情報の保護に関する法律 第20条 / 個人情報の保護に関する法律 第27条 / 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正) 2-3 要配慮個人情報(法第2条第3項関係)(p.10〜11) (出典: e-Gov法令検索)
-
問37.個人情報保護法では漏えい等が発生しても個人情報保護委員会への報告は義務ではない。
正解:×(誤り)
解説:誤り。個人情報保護法26条1項は、個人の権利利益を害するおそれが大きい漏えい等が生じたとき、個人情報保護委員会への報告を義務づけている(令和2年改正で設けられた)。対象は規則7条の4つで、要配慮個人情報を含むもの、不正利用で財産的被害が生じるおそれがあるもの、不正の目的による行為によるもの、本人の数が千人を超えるものの漏えい等(発生したおそれを含む)である。同条2項により本人への通知も必要になる。
根拠: 個人情報の保護に関する法律 第26条 / 個人情報の保護に関する法律施行規則 第7条 / 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正) 3-5-3-1 報告対象となる事態(p.59〜61) (出典: e-Gov法令検索)
-
問38.不正アクセス禁止法は自分のIDで自分のサーバにログインする行為も処罰対象である。
正解:×(誤り)
解説:誤り。不正アクセス禁止法の不正アクセス行為は、他人の識別符号を入力してアクセス制御を通過する行為などをいい、アクセス制御機能を付加したアクセス管理者自身がする行為や、アクセス管理者・利用権者の承諾を得てする行為は除かれている(2条4項1号かっこ書)。自分に割り当てられたIDで、自分が管理するサーバにログインする行為はこれに当たらず、処罰の対象ではない。
根拠: 不正アクセス行為の禁止等に関する法律 第2条 / 不正アクセス行為の禁止等に関する法律 第3条 (出典: e-Gov法令検索)
-
問39.不正競争防止法における営業秘密は秘密管理性のみ満たせば保護される。
正解:×(誤り)
解説:誤り。営業秘密として保護されるには『秘密管理性・有用性・非公知性』の3要件すべてが必要。
-
問40.電子署名法では電子署名は手書き署名と異なり法的効力を持たない。
正解:×(誤り)
解説:誤り。電子署名法3条は、電磁的記録に本人による電子署名(本人だけが行うことができるものに限る)が行われているときは、その電磁的記録は真正に成立したものと推定すると定めている。電子署名とは、情報が署名した者の作成によることを示し、改変されていないかを確認できる措置をいう(2条1項)。このように法律上の効果が定められており、法的効力を持たないわけではない。
根拠: 電子署名及び認証業務に関する法律 第2条 / 電子署名及び認証業務に関する法律 第3条 (出典: e-Gov法令検索)
-
問41.個人情報保護法上、個人情報取扱事業者は、匿名加工情報を作成したときでも、その匿名加工情報に含まれる個人に関する情報の項目を公表する必要はない。
正解:×(誤り)
解説:誤り。個人情報取扱事業者は、匿名加工情報を作成したときは、それに含まれる個人に関する情報の項目を公表しなければならない(個人情報保護法43条3項)。第三者に提供するときは、項目と提供方法の公表と、匿名加工情報である旨の明示も必要(同条4項)。
-
問42.マイナンバー法は社会保障のみで利用される番号制度を定めた法律である。
正解:×(誤り)
解説:誤り。マイナンバーは社会保障だけでなく、税・災害対策の分野でも利用される。令和5年の番号法改正(令和5年法律第48号)で、社会保障・税・災害対策の3分野以外の行政事務(理容師・美容師などの国家資格の免許、自動車の変更登録など)でも個人番号を利用できるようになった(番号法3条2項・別表)。
-
問43.プライバシーマーク制度の認証基準はJIS Q 27001である。
正解:×(誤り)
解説:誤り。プライバシーマークの基準はJIS Q 15001(PMS)。JIS Q 27001はISMS。
-
問44.ISMAPはアプリケーション開発者向けの脆弱性検査制度である。
正解:×(誤り)
解説:誤り。ISMAPは政府利用クラウドサービスの安全性評価・登録制度。脆弱性検査制度ではない。
-
問45.事業継続計画(BCP)は通常時の業務効率改善を目的とした計画である。
正解:×(誤り)
解説:誤り。BCPは災害・障害発生時に重要業務を継続・早期復旧するための計画。通常時の業務改善はBPRなど別概念。
-
問46.リスクアセスメントの目的はリスクを発生させないための活動である。
正解:×(誤り)
解説:誤り。リスクアセスメントは『リスクを特定・分析・評価』するプロセスであり、対応はその結果に基づくリスク対応で行う。発生防止のみが目的ではない。
-
問47.リスクの『移転』とはリスクを完全に排除する戦略を指す。
正解:×(誤り)
解説:誤り。リスクの移転(共有)は保険・委託等で第三者にリスクを部分的に移す戦略。完全排除は『回避』戦略。
-
問48.セキュリティ教育は経営層には不要で、現場の従業員のみに実施すれば良い。
正解:×(誤り)
解説:誤り。セキュリティ教育は経営層から現場まで全階層で必要。経営層のコミットメントなしにISMSは機能しない。
-
問49.SOAR(Security Orchestration, Automation and Response)はインシデント対応を全て自動化し人間の判断を排除する仕組みである。
正解:×(誤り)
解説:誤り。SOARはセキュリティ運用の効率化・自動化を支援するプラットフォームだが、人間の判断を完全に排除するものではなくプレイブックに沿って人間と協調する。
-
問50.不正のトライアングル理論では、不正行為は「動機・プレッシャー」「機会」「報酬」の3要素がそろったときに発生しやすいとされる。
正解:×(誤り)
解説:誤り。不正のトライアングルの3要素は「動機・プレッシャー」「機会」「正当化」である(シラバス用語例)。内部不正対策では、機会を減らす(アクセス権限の管理・職務分離など)ことが重視される。
-
問51.ISMSの国際規格はどれか。
- ア.ISO/IEC 27001
- イ.ISO 9001
- ウ.ISO 14001
- エ.ISO/IEC 20000-1
正解:ア.ISO/IEC 27001
解説:ISMS(情報セキュリティマネジメントシステム)の要求事項を定めた国際規格はISO/IEC 27001で、JIS Q 27001として日本産業規格になっている。ISO 9001(JIS Q 9001)は品質マネジメントシステム、ISO 14001(JIS Q 14001)は環境マネジメントシステム、ISO/IEC 20000-1(JIS Q 20000-1)はサービスマネジメントシステムの要求事項を定めた規格で、いずれも情報セキュリティのマネジメントシステムの規格ではない。
根拠: JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 表題・1 適用範囲 / JIS Q 9001:2015 品質マネジメントシステム-要求事項(ISO 9001:2015) 規格の名称・対応国際規格 / JIS Q 14001:2015 環境マネジメントシステム-要求事項及び利用の手引(ISO 14001:2015) 規格の名称・対応国際規格 / JIS Q 20000-1:2020 情報技術-サービスマネジメント-第1部:サービスマネジメントシステム要求事項(ISO/IEC 20000-1:2018) 規格の名称・対応国際規格
-
問52.リスク対応戦略のうち『リスク移転』の例はどれか。
- ア.脆弱性のあるシステムを廃止する
- イ.保険に加入してリスクを第三者に分担する
- ウ.セキュリティパッチを適用する
- エ.リスクを承知の上で業務を継続する
正解:イ.保険に加入してリスクを第三者に分担する
解説:リスク移転(共有)は、リスクに伴う負担を他者と分け合う対応で、IPAの中小企業の情報セキュリティ対策ガイドラインは、補償能力のある他社のサービスの利用や、事故による損失に保険金が支払われる保険への加入を例に挙げている。脆弱性のあるシステムを廃止するのはリスクそのものをなくす回避、パッチの適用は事故の可能性を下げる低減、承知の上で業務を続けるのは保有(受容)に当たる。
根拠: IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 第2部 実践編 3(2)手順3 情報セキュリティ対策の決定(PDF p.48)
-
問53.リスク対応戦略のうち『リスク低減』の例はどれか。
- ア.危険な業務を中止する
- イ.保険でリスクを移す
- ウ.ファイアウォール導入で攻撃を防ぐ
- エ.リスクを承知の上で受容する
正解:ウ.ファイアウォール導入で攻撃を防ぐ
解説:リスク低減は、対策を導入・強化して脆弱性を改善し、事故が起きる可能性や影響を下げる対応である(IPA 中小企業の情報セキュリティ対策ガイドライン)。ファイアウォールを導入して攻撃を防ぐのはこれに当たる。危険な業務を中止するのはリスクそのものをなくす回避、保険でリスクを移すのは移転、承知の上で受け入れるのは保有(受容)であり、いずれも低減ではない。
根拠: IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 第2部 実践編 3(2)手順3 情報セキュリティ対策の決定(PDF p.48)
-
問54.情報セキュリティポリシーに関する文書の体系において、「対策基準」の説明として正しいものはどれか。
- ア.組織の情報セキュリティ対策の基本的な考え方を定めるもの
- イ.対策基準を具体的なシステムや手続に展開して、情報セキュリティの個別の実施事項を定めるもの
- ウ.情報セキュリティ対策の実施状況を点検した結果をまとめたもの
- エ.全ての情報システムに共通の情報セキュリティ対策の基準を定めるもの
正解:エ.全ての情報システムに共通の情報セキュリティ対策の基準を定めるもの
解説:総務省の「地方公共団体における情報セキュリティポリシーに関するガイドライン」は、基本方針に基づき、全ての情報システムに共通の情報セキュリティ対策の基準を定めるものを「対策基準」としている。組織の対策の基本的な考え方を定めるのは「基本方針」、対策基準を具体的なシステムや手続に展開して個別の実施事項を定めるのは「実施手順」である。実施状況を点検した結果をまとめたものは監査や自己点検の記録で、ポリシーの体系をなす文書ではない。
-
問55.CSIRTの主な役割はどれか。
- ア.セキュリティインシデント発生時の検知・対応・復旧
- イ.情報セキュリティ方針を承認し経営資源を割り当てる
- ウ.業務システムの開発と保守を担当する
- エ.社員の人事評価と懲戒処分を決定する
正解:ア.セキュリティインシデント発生時の検知・対応・復旧
解説:CSIRT(Computer Security Incident Response Team)は、組織内の情報セキュリティ問題を専門に扱うインシデント対応チームで(JPCERT/CC)、問題が起きていないか監視し、起きた場合に原因解析や影響範囲の調査等を行う体制である(総務省 用語集)。情報セキュリティ方針の確立とISMSに必要な資源の確保はトップマネジメントの役割で(JIS Q 27001 5.1)、システムの開発・保守や人事評価・懲戒もCSIRTの役割ではない。
根拠: JPCERT/CC「CSIRTマテリアル」 CSIRT(シーサート)とは / 総務省 国民のためのサイバーセキュリティサイト 用語集(な行) ナショナルサート(CSIRT/CERT) / JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 5.1 リーダーシップ及びコミットメント a)・c)
-
問56.SOCの説明として正しいものはどれか。
- ア.インシデントが発生したときだけ招集されて対応する
- イ.ネットワークや機器を常時監視し、ログを分析して攻撃を検知する
- ウ.情報セキュリティ方針や対策基準を策定する
- エ.社内の利用者からのIT障害の問い合わせを受け付ける
正解:イ.ネットワークや機器を常時監視し、ログを分析して攻撃を検知する
解説:SOC(Security Operation Center)は、ネットワークや機器を監視し、ログ等を分析して攻撃の兆候を見つける組織で、シラバスではCSIRTと並ぶ関連組織とされる。NIST SP 800-61 Rev.3は、悪影響のある事象についてアラートを生成してSOCやインシデント対応者に渡すことを推奨しており、政府の監視体制であるGSOCも、センサーを通じた監視と攻撃等の分析・解析を行う(総務省 用語集)。発生時だけ招集される形、方針の策定、IT障害の問い合わせ受付は、この役割に当たらない。
根拠: IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 2 情報セキュリティ管理/情報セキュリティ組織・機関(CSIRT,PSIRT,SOC) / NIST SP 800-61 Rev.3 Incident Response Recommendations and Considerations for Cybersecurity Risk Management(2025) Table(DE.AE-06:R1 Generate alerts and provide them to ... staff (e.g., the SOC and incident responders)、p.26) / 総務省 国民のためのサイバーセキュリティサイト 用語集(英字) GSOC(政府関係機関情報セキュリティ横断監視・即応調整チーム)
-
問57.SIEMの主要な機能はどれか。
- ア.不正侵入を防ぐため不正なパケットを自動で遮断する
- イ.コンピュータに侵入したウイルスを検出して駆除する
- ウ.複数システムのログを収集・統合分析し、脅威を検出する
- エ.機密データの利用や送信を監視して外部流出を防ぐ
正解:ウ.複数システムのログを収集・統合分析し、脅威を検出する
解説:SIEM(Security Information and Event Management)は、情報システムの構成要素からセキュリティに関するデータを集め、対処に使える情報として一つの画面で示すツールである(NIST用語集、出典 NIST SP 800-128)。不正なパケットを自動で遮断するのは侵入防止システム(IPS)、ウイルスの駆除はウイルス対策ソフト(総務省 用語集)、データの不正な利用・送信を検知して防ぐのはDLP(NIST用語集)の機能である。
根拠: NIST CSRC Glossary「security information and event management (SIEM) tool」 Definition(出典 NIST SP 800-128) / 総務省 国民のためのサイバーセキュリティサイト 用語集(さ行) 侵入防止システム / 総務省 国民のためのサイバーセキュリティサイト 用語集(あ行) ウイルス対策ソフト / NIST CSRC Glossary「data loss prevention」 Definition(出典 CNSSI 4009-2022)
-
問58.BCPにおけるRTOはどのような目標値か。
- ア.業務の停止を許容できる限界の長さ
- イ.データを遡って戻す時点の目標
- ウ.復旧後に確保する操業度の目標
- エ.復旧を完了させるまでの時間の目標
正解:エ.復旧を完了させるまでの時間の目標
解説:事業継続ガイドライン(内閣府)は、重要業務をどれくらいの時間で復旧させるかの目標を目標復旧時間(RTO:Recovery Time Objective)と呼び、停止が許される時間の許容限界より早く設定するとしている。許容限界はRTOを決める際の上限で、RTOそのものではない。どの水準(操業度)まで復旧させるかは目標復旧レベル(RLO)、失ったデータを過去のどの時点まで戻すかは目標復旧時点(RPO)で、いずれもRTOとは別の指標である。
-
問59.BCPでRPO(目標復旧時点)を24時間と定めたとき、データのバックアップの取得頻度として最も適切なものはどれか。
- ア.少なくとも1日に1回取得する
- イ.少なくとも1週間に1回取得する
- ウ.少なくとも1か月に1回取得する
- エ.障害の発生から24時間以内に取得する
正解:ア.少なくとも1日に1回取得する
解説:事業継続ガイドライン(内閣府)は、失ったデータを過去のどの時点まで復旧させるかの目標を目標復旧時点(RPO)と呼び、どれくらいの期間のデータ損失を許容するかを決めて、それに基づいてバックアップの取得頻度を決めることが重要としている。RPOが24時間なら、失ってよいデータは直近24時間分までなので、少なくとも1日に1回、24時間を超えない間隔で取得する必要がある。1週間や1か月に1回では最大でその期間のデータを失い、障害の後に取得しても失われたデータは戻らない。
-
問60.要配慮個人情報に該当しないものはどれか。
- ア.人種
- イ.氏名
- ウ.信条
- エ.病歴
正解:イ.氏名
解説:要配慮個人情報は、本人の人種、信条、社会的身分、病歴、犯罪の経歴、犯罪により害を被った事実など、不当な差別や偏見が生じないよう取扱いに特に配慮を要する記述等が含まれる個人情報である(個人情報保護法2条3項)。人種・信条・病歴は条文に明記されている。氏名は特定の個人を識別できる記述として個人情報に当たるが(2条1項1号)、それだけでは要配慮個人情報には当たらない。
根拠: 個人情報の保護に関する法律 第2条 / 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正) 2-3 要配慮個人情報(法第2条第3項関係)(p.10〜11) (出典: e-Gov法令検索)
-
問61.個人情報保護法上、漏えい等の発生時に個人情報保護委員会への報告と本人通知が義務化される条件として該当するものはどれか。
- ア.漏えい等した個人データの本人の数が100人を超える場合
- イ.漏えい等した個人データの本人の数が500人を超える場合
- ウ.要配慮個人情報を含む個人データの漏えい等が発生したおそれがある場合
- エ.氏名と住所だけの個人データを10人分紛失した場合
正解:ウ.要配慮個人情報を含む個人データの漏えい等が発生したおそれがある場合
解説:個人情報保護法26条1項と規則7条により、個人情報保護委員会への報告(同条2項で本人への通知も)が必要なのは、要配慮個人情報を含むもの、不正利用で財産的被害が生じるおそれがあるもの、不正の目的による行為によるもの、本人の数が千人を超えるもの、のいずれかの漏えい等で、発生したおそれがある段階も含む。人数の基準は千人超なので100人超や500人超では当たらず、氏名と住所だけの10人分の紛失も、ほかの類型に当たらなければ対象外である。
根拠: 個人情報の保護に関する法律 第26条 / 個人情報の保護に関する法律施行規則 第7条 / 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正) 3-5-3-1 報告対象となる事態(p.59〜61) (出典: e-Gov法令検索)
-
問62.不正アクセス禁止法で禁止される行為として該当するものはどれか。
- ア.ネットワークにつながっていない単体のPCで、他人のパスワードを入力して使う
- イ.管理者の承諾を得て、動作確認のため他人のIDでログインする
- ウ.認証のない公開Webページの内容を自動で大量に取得する
- エ.ネットワーク経由で認証の不備を突く指令を送り、ログインせずに管理画面を使える状態にする
正解:エ.ネットワーク経由で認証の不備を突く指令を送り、ログインせずに管理画面を使える状態にする
解説:不正アクセス禁止法3条が禁止する不正アクセス行為には、アクセス制御機能のあるコンピュータに、電気通信回線を通じて、制限を免れる情報や指令を入力して、制限されている利用をできる状態にする行為が含まれる(2条4項2号)。電気通信回線を通じない単体PCでの操作は当たらず、アクセス管理者等の承諾を得てする行為は除かれる(同項1号かっこ書)。認証のない公開ページは、アクセス制御機能(2条3項)による制限がそもそも無い。
根拠: 不正アクセス行為の禁止等に関する法律 第2条 / 不正アクセス行為の禁止等に関する法律 第3条 (出典: e-Gov法令検索)
-
問63.不正競争防止法上の『営業秘密』の3要件はどれか。
- ア.秘密管理性・有用性・非公知性
- イ.限定提供性・相当蓄積性・電磁的管理性
- ウ.新規性・進歩性・産業上の利用可能性
- エ.秘密管理性・相当蓄積性・電磁的管理性
正解:ア.秘密管理性・有用性・非公知性
解説:不正競争防止法2条6項は、営業秘密を「秘密として管理されている生産方法、販売方法その他の事業活動に有用な技術上又は営業上の情報であって、公然と知られていないもの」と定義し、ここから秘密管理性・有用性・非公知性の3要件が導かれる。業として特定の者に提供し、電磁的方法で相当量蓄積・管理される情報は、同じ法律の「限定提供データ」(2条7項)の要件である。新規性・進歩性・産業上の利用可能性は特許の要件(特許法29条)で、営業秘密の要件ではない。
根拠: 不正競争防止法 第2条 / 特許法 第29条 (出典: e-Gov法令検索)
-
問64.プライバシーマーク制度の認証基準となるJIS規格はどれか。
- ア.JIS Q 27001
- イ.JIS Q 15001
- ウ.JIS Q 9001
- エ.JIS Q 14001
正解:イ.JIS Q 15001
解説:プライバシーマーク制度を運営するJIPDECは、付与事業者に対し、JIS Q 15001:2023に準拠した構築・運用指針に基づいて個人情報保護マネジメントシステム(PMS)を構築・運用するよう求めている。JIS Q 15001はPMSの要求事項を定めた規格である。JIS Q 27001は情報セキュリティ、JIS Q 9001は品質、JIS Q 14001は環境のマネジメントシステムの規格で、プライバシーマークの基準ではない。
根拠: JIPDEC プライバシーマーク制度「審査基準と構築・運用指針」 構築・運用指針【JIS Q 15001:2023準拠】と審査基準/構築・運用指針とは / JIS Q 15001:2017 個人情報保護マネジメントシステム-要求事項 規格の名称・箇条1 適用範囲
-
問65.サイバーセキュリティ基本法が定める対象として正しいものはどれか。
- ア.個人情報取扱事業者の安全管理措置の義務
- イ.電気通信事業者が通信の秘密を守る義務
- ウ.国・地方公共団体・重要インフラ事業者等の責務
- エ.他人のID・パスワードを使う不正アクセスの禁止
正解:ウ.国・地方公共団体・重要インフラ事業者等の責務
解説:サイバーセキュリティ基本法は、国(4条)、地方公共団体(5条)、重要社会基盤事業者(いわゆる重要インフラ事業者、6条)、サイバー関連事業者その他の事業者(7条)、大学等の教育研究機関(8条)の責務と、国民の努力(9条)を定めている。個人データの安全管理措置は個人情報保護法23条、通信の秘密の保護は電気通信事業法4条、不正アクセス行為の禁止は不正アクセス禁止法3条が定めるもので、いずれもサイバーセキュリティ基本法の規定ではない。
根拠: サイバーセキュリティ基本法 第4条 / 個人情報の保護に関する法律 第23条 / 電気通信事業法 第4条 / 不正アクセス行為の禁止等に関する法律 第3条 (出典: e-Gov法令検索)
-
問66.マイナンバー法の制定時に、個人番号を利用する分野として定められた3分野として正しいものはどれか。
- ア.医療・教育・防衛
- イ.農業・福祉・教育
- ウ.教育・税・防衛
- エ.社会保障・税・災害対策
正解:エ.社会保障・税・災害対策
解説:制定時の番号法は、個人番号の利用分野を社会保障・税・災害対策の3分野とした。令和5年の番号法改正(令和5年法律第48号)で、社会保障・税・災害対策の3分野以外の行政事務(理容師・美容師などの国家資格の免許、自動車の変更登録など)でも個人番号を利用できるようになった(番号法3条2項・別表)。
-
問67.ISMAP制度の目的はどれか。
- ア.政府が利用するクラウドサービスの安全性を評価・登録する
- イ.IT製品のセキュリティ機能を国際基準に基づいて評価・認証する
- ウ.組織のISMSが規格に適合しているかを第三者が評価・認証する
- エ.事業者の個人情報保護の体制を評価してマークを付与する
正解:ア.政府が利用するクラウドサービスの安全性を評価・登録する
解説:ISMAP(政府情報システムのためのセキュリティ評価制度)は、政府が求めるセキュリティ要求を満たしているクラウドサービスを予め評価・登録し、政府のクラウドサービス調達のセキュリティ水準を確保する制度で、令和2年6月に運用が始まった(国家サイバー統括室)。IT製品をISO/IEC 15408に基づいて評価・認証するのはJISEC、ISMSのJIS Q 27001への適合を第三者が評価するのはISMS適合性評価制度、個人情報保護の体制にマークを付与するのはプライバシーマーク制度である。
根拠: 国家サイバー統括室「政府情報システムのためのセキュリティ評価制度(ISMAP)」 ISMAPについて(目的・令和2年6月運用開始) / IPA「評価認証制度(JISEC)について」 本文(ISO/IEC 15408(CC)に基づくIT製品・システムの評価・認証) / ISMS-AC「情報セキュリティマネジメントシステム(ISMS)適合性評価制度の概要」 制度の概要/ISMSの認証基準 JIS Q 27001(ISO/IEC 27001) / JIPDEC プライバシーマーク制度「審査基準と構築・運用指針」 構築・運用指針【JIS Q 15001:2023準拠】と審査基準/構築・運用指針とは
-
問68.残留リスクへの対応として最も適切なものはどれか。
- ア.リスク対応を実施した担当者が受容を承認する
- イ.リスク所有者が受容を判断して承認する
- ウ.内部監査員が受容を判断して承認する
- エ.外部の認証機関が受容を判断して承認する
正解:イ.リスク所有者が受容を判断して承認する
解説:残留リスクは、リスク対応後に残っているリスクで、特定されていないリスクが含まれ得る(JIS Q 27000 3.57 注記1)。JIS Q 27001(2014年版6.1.3 f)は、残留リスクの受容についてリスク所有者(リスクの運用管理に責任と権限をもつ人、3.71)の承認を得ることを求めている。対応の実施担当者は承認者ではなく、内部監査はISMSが要求事項に適合し有効かの情報を得るためのもの(9.2)、外部の認証機関は適合性を評価する立場で、受容を承認するのではない。
根拠: JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語 3.57 残留リスク 注記1/3.71 リスク所有者 / JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 6.1.3 情報セキュリティリスク対応 f)(2014年版)/9.2 内部監査(2023年版でも9.2(目次で確認)) / ISMS-AC「情報セキュリティマネジメントシステム(ISMS)適合性評価制度の概要」 制度の概要/ISMSの認証基準 JIS Q 27001(ISO/IEC 27001)
-
問69.脆弱性管理の基本的な活動はどれか。
- ア.複数機器のログを相関分析して攻撃の兆候を検知する
- イ.攻撃手法で実際に侵入を試みて対策の有効性を確かめる
- ウ.修正プログラムを評価して適用し、未提供の間は回避策で守る
- エ.インシデント発生後に原因を調べて証拠を保全する
正解:ウ.修正プログラムを評価して適用し、未提供の間は回避策で守る
解説:脆弱性管理は、ソフトウェアや機器の弱点(脆弱性)について、開発元や調整機関の発表に注意して影響や緊急性を評価し、修正プログラムを適用し、修正が出るまでは一時的な回避策でシステムを守る活動である(総務省)。複数機器のログの相関分析で攻撃の兆候を検知するのはSIEM、実際に侵入を試みるのはペネトレーションテスト、事後に原因を調べ証拠を保全するのはデジタルフォレンジックスで、シラバスでも脆弱性管理とは別の項目である。
根拠: 総務省 国民のためのサイバーセキュリティサイト「ソフトウェアの最新化・脆弱性管理」 本文(影響・緊急性の検討、一時的回避策、脆弱性情報の確認) / NIST CSRC Glossary「security information and event management (SIEM) tool」 Definition(出典 NIST SP 800-128) / 総務省 国民のためのサイバーセキュリティサイト「脆弱性診断・ペネトレーションテスト実施」 脆弱性診断/ペネトレーションテスト / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 3 セキュリティ技術評価(ペネトレーションテスト)/4 技術的セキュリティ対策(脆弱性管理,SIEM,デジタルフォレンジックス)
-
問70.NIST SP 800-61 Rev.2 のインシデント対応で、マルウェアの削除や侵害されたユーザーアカウントの無効化などを行う作業はどれか。
- ア.封じ込め
- イ.復旧
- ウ.事後対応
- エ.根絶
正解:エ.根絶
解説:NIST SP 800-61 Rev.2(2025年に取り下げ、現行Rev.3はCSF 2.0の機能で整理)は、インシデントを封じ込めた後に、マルウェアの削除や侵害されたユーザーアカウントの無効化など、インシデントの構成要素を取り除く作業を根絶(eradication)と呼んでいる。封じ込めは被害が広がる前に影響を抑える作業、復旧はクリーンなバックアップからの復元などでシステムを通常の運用に戻す作業、事後対応は教訓を整理して再発防止につなげる活動で、いずれも根絶とは別である。
-
問71.ペネトレーションテストの目的はどれか。
- ア.実際に攻撃手法を用いてシステムの脆弱性を検証する
- イ.設計書やソースコードを読んでセキュリティ上の誤りを探す
- ウ.システム全体を網羅的に検査して既知の脆弱性を洗い出す
- エ.従業員に訓練メールを送って開封した割合を測る
正解:ア.実際に攻撃手法を用いてシステムの脆弱性を検証する
解説:ペネトレーションテスト(侵入テスト)は、攻撃者と同じ視点で実際に攻撃手法を試し、現実的な攻撃シナリオに沿って侵入や攻撃が成功するかを検証する検査である(総務省 国民のためのサイバーセキュリティサイト)。システム全体を網羅的に検査して脆弱性を洗い出すのは脆弱性診断で、目的が異なる。設計書やソースコードを読んで誤りを探すのはレビュー、訓練メールの開封率を測るのは標的型メール訓練で、いずれもペネトレーションテストではない。
根拠: 総務省 国民のためのサイバーセキュリティサイト「脆弱性診断・ペネトレーションテスト実施」 脆弱性診断/ペネトレーションテスト / 総務省 国民のためのサイバーセキュリティサイト 用語集(さ行) 侵入テスト / IPA 情報セキュリティマネジメント試験 シラバス Ver.4.1 4 情報セキュリティ対策/人的セキュリティ対策(標的型メールに関する訓練)
-
問72.脆弱性診断とペネトレーションテストの違いとして適切なものはどれか。
- ア.脆弱性診断は特定目標への侵入実証、ペネトレーションテストは網羅的検査
- イ.脆弱性診断は網羅的検査、ペネトレーションテストは特定目標への侵入実証
- ウ.脆弱性診断は設計書の確認、ペネトレーションテストはソースコードの確認
- エ.脆弱性診断は稼働前の検査、ペネトレーションテストは稼働後の監視
正解:イ.脆弱性診断は網羅的検査、ペネトレーションテストは特定目標への侵入実証
解説:総務省によると、脆弱性診断は対象のシステム全体を網羅的に検査して、攻撃のきっかけとなりうる脆弱性を見つけることを目的とする。ペネトレーションテストは攻撃者と同じ視点で、現実的に想定される攻撃シナリオに沿って目的を達成できるか(攻撃が成功するか)を確かめる。両者を逆にした説明は誤りで、設計書やソースコードを読むのはレビュー、稼働後の監視は運用であり、どちらの説明でもない。
根拠: 総務省 国民のためのサイバーセキュリティサイト「脆弱性診断・ペネトレーションテスト実施」 脆弱性診断/ペネトレーションテスト / 総務省 国民のためのサイバーセキュリティサイト 用語集(さ行) 侵入テスト
-
問73.内部不正対策として有効でないものはどれか。
- ア.重要情報へのアクセス権限を必要最小限の者に限る
- イ.管理者の権限を分散し、作業を相互に確認させる
- ウ.システム管理者を1人に絞り、権限を一元化する
- エ.利用者や管理者の操作ログを記録して確認する
正解:ウ.システム管理者を1人に絞り、権限を一元化する
解説:IPAの「組織における内部不正防止ガイドライン」は、重要情報へのアクセス権限を付与する者とその権限を必要最小限にすること、システム管理者の権限が1人に集中しないよう分散し、複数の管理者が相互に監視できるようにすること、操作履歴などのログ・証跡を記録して確認することを求めている。管理者を1人に絞って権限を一元化すると、その管理者の不正を誰も止められず、ガイドラインが挙げるリスクそのものになる。
根拠: IPA「組織における内部不正防止ガイドライン」第5版 4-(5)情報システムにおける利用者のアクセス管理/(6)システム管理者の権限管理/(18)ログ・証跡の記録と保存
-
問74.JIS Q 27001の7.3(認識)で、組織の管理下で働く人々が認識をもたなければならない事項として定められていないものはどれか。
- ア.情報セキュリティ方針
- イ.ISMSの有効性に対する自らの貢献
- ウ.ISMS要求事項に適合しないことの意味
- エ.情報セキュリティ目的
正解:エ.情報セキュリティ目的
解説:JIS Q 27001の7.3(認識)は、組織の管理下で働く人々が認識をもたなければならない事項として、情報セキュリティ方針、情報セキュリティパフォーマンスの向上によって得られる便益を含むISMSの有効性に対する自らの貢献、ISMS要求事項に適合しないことの意味の3つを挙げる。情報セキュリティ目的は、組織が関連する部門・階層で確立し、伝達することを6.2で求めるもので、7.3の認識の事項には挙がっていない。
根拠: JIS Q 27001:2014 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-要求事項(ISO/IEC 27001:2013) 7.3 認識 a)〜c)/6.2 情報セキュリティ目的及びそれを達成するための計画策定(2014年版の本文) / JIS Q 27001:2023(ISO/IEC 27001:2022)規格票プレビュー(日本規格協会) 目次(附属書A(規定)情報セキュリティ管理策/5.1・7.3・9.2) / JNSA 日本ISMSユーザグループ 情報セキュリティマネジメント・セミナー2022「ISO/IEC 27001 改定内容と関連規格の動向」(NICT 山下真、ISO/IEC JTC 1/SC 27/WG 1・WG 4) 1.5 ISO/IEC 27001 本文の改定内容(19の変更の一覧に 7.3 は無い。6.2 は d)・g) の追加)
-
問75.改正個人情報保護法(2022年4月施行)で新設された『個人関連情報』の例はどれか。
- ア.Cookie等の端末識別子を通じて集めた閲覧履歴
- イ.氏名と生年月日を記載した顧客名簿
- ウ.マイナンバー(個人番号)を記録したデータ
- エ.健康診断の結果を含む従業員の記録
正解:ア.Cookie等の端末識別子を通じて集めた閲覧履歴
解説:個人関連情報は、生存する個人に関する情報で、個人情報・仮名加工情報・匿名加工情報のいずれにも当たらないものをいい(個人情報保護法2条7項)、令和2年改正法(2022年4月1日施行)で設けられた。ガイドラインはCookie等の端末識別子を通じて集めた閲覧履歴を例に挙げる。氏名と生年月日の名簿は特定の個人を識別できる個人情報、マイナンバーは個人識別符号を含む個人情報、健康診断の結果は要配慮個人情報で、いずれも個人関連情報ではない。
根拠: 個人情報の保護に関する法律 第2条 / 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正) 2-8 個人関連情報(p.21〜22)/2-2 個人識別符号(p.7、個人番号)/2-3 要配慮個人情報(p.10〜11、健康診断等の結果)/3-7(p.97、令和2年改正法の施行日 令和4年4月1日) (出典: e-Gov法令検索)
-
問76.情報セキュリティのリスクマネジメントにおける残留リスクに関する記述のうち,適切なものはどれか。
- ア.経営者の意思決定に従って保有したリスクは,残留リスクに含まれない。
- イ.特定されていないリスクは,残留リスクに含まれない。
- ウ.リスク対応を行った後に残るリスクは,残留リスクである。
- エ.リスクを生じさせる活動を継続しないという決定によって回避したリスクは,残留リスクである。
正解:ウ.リスク対応を行った後に残るリスクは,残留リスクである。
解説:残留リスクは「リスク対応を行った後に残っているリスク」と定義されている(JIS Q 27000)。よってウが正しい。アは,リスク対応の選択肢のひとつである「保有(受容)」を選んだリスクこそ手を打たずに残しているのだから,残留リスクそのものである。イは,そもそも見つけられていないリスクも対応されずに残っているので,残留リスクに含まれる(同規格にも,残留リスクには特定されていないリスクが含まれることがあると注記されている)。エは,活動そのものをやめてリスクを回避したのだから,そのリスクは残らない。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問1
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問77.組織的なインシデント対応体制の構築を支援する目的でJPCERT コーディネーションセンターが作成したものはどれか。
- ア.CSIRT マテリアル
- イ.ISMS ユーザーズガイド
- ウ.証拠保全ガイドライン
- エ.組織における内部不正防止ガイドライン
正解:ア.CSIRT マテリアル
解説:CSIRT マテリアルは,組織内にCSIRT(インシデント対応チーム)を作ろうとする企業向けにJPCERT コーディネーションセンターが公開している資料で,構想・構築・運用の段階ごとに必要な検討事項がまとめられている。よってア。イのISMS ユーザーズガイドは日本情報経済社会推進協会(JIPDEC)が作成したISMS 構築の手引き。ウの証拠保全ガイドラインはデジタル・フォレンジック研究会が作成したもの。エの組織における内部不正防止ガイドラインはIPA が作成したものである。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問2
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問78.刑法の電子計算機損壊等業務妨害に該当する行為はどれか。
- ア.自社のWeb サイトで海賊版のソフトウェアを故意に販売した。
- イ.存在しない商品をインターネットのオークションサイトに故意に出品し,落札者に現金を振り込ませてだまし取った。
- ウ.他人の著作物を著作者に許可なく,引用元の記載もせずに,営業目的の自社のWeb サイトに故意に掲載した。
- エ.プロバイダのサーバに侵入し,サーバに保管されていたある企業が業務に使用しているWeb ページの内容を故意に消去したり,書き換えたりした。
正解:エ.プロバイダのサーバに侵入し,サーバに保管されていたある企業が業務に使用しているWeb ページの内容を故意に消去したり,書き換えたりした。
解説:電子計算機損壊等業務妨害罪(刑法第234条の2)は,コンピュータやその中のデータを壊したり書き換えたりして,コンピュータに本来の動作をさせず,人の業務を妨害する行為を罰するものである。エはサーバ上の業務用Web ページを消去・改ざんしており,これに当たる。アとウは著作権法違反,イは刑法の詐欺罪である。いずれも犯罪ではあるが,コンピュータの動作を妨げて業務を妨害したわけではない。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問7
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問79.システム監査におけるフォローアップの説明として,適切なものはどれか。
- ア.監査の品質管理体制を,システム監査人が事前に確かめておくこと
- イ.監査報告書の指摘事項に基づいて監査対象先が実施した改善措置を,システム監査人が確認すること
- ウ.システム監査の対象範囲に関する事項を,システム監査人が文書化すること
- エ.システム監査の目的に応じた適切な形式で作成した監査報告書を,監査の依頼者及び関係者に提出すること
正解:イ.監査報告書の指摘事項に基づいて監査対象先が実施した改善措置を,システム監査人が確認すること
解説:フォローアップは監査報告のあとの段階で,指摘した事項について監査対象先がきちんと改善したかどうかを監査人が確かめる活動である。よってイ。改善そのものを行うのは監査対象先であり,監査人は実施状況を確認するだけである点に注意する。ウは監査計画の段階,エは監査報告の段階の話で,どちらもフォローアップより前に行われる。アは監査の品質管理に関することで,フォローアップではない。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問8
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問80.サービスマネジメントにおける,サービスレベル目標の説明はどれか。
- ア.意図した結果を達成するために,知識及び技能を適用する能力
- イ.組織が約束する,具体的に測定可能なサービスの特性
- ウ.トップマネジメントによって正式に表明された組織の意図及び方向付け
- エ.明示されているか,通常,暗黙のうちに了解されているか,又は義務として要求されているニーズ又は期待
正解:イ.組織が約束する,具体的に測定可能なサービスの特性
解説:サービスレベル目標は,SLA(サービスレベル合意書)の中で「稼働率99.9%以上」「一次回答は30分以内」のように,数値で測れる形にして約束するサービスの特性のことである。よってイ。「測定可能」であることが要点で,これがないと守れたかどうかを誰も判定できない。アは力量(competence),ウは方針(policy),エは要求事項(requirement)の定義で,いずれもマネジメントシステム規格の別の用語である。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問9
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
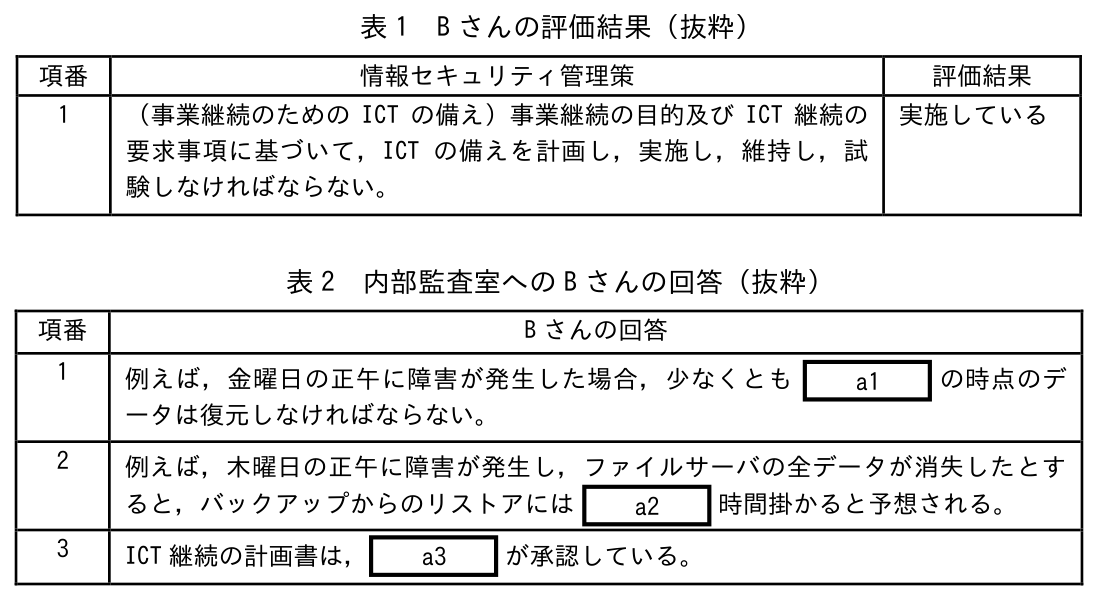
問81.A 社は従業員200 名の電子機器メーカーである。東京に本社があり,新潟に工場がある。 A 社では,ファイルサーバを図1 のように運用している。 ・ファイルサーバは本社と工場のサーバルームに設置している。 ・ファイルサーバは,磁気テープを使用してファイルのバックアップを取得している。 ・土曜日の午前2 時からフルバックアップを取得し,翌週の火曜日と木曜日の午前2 時から増分バックアップを取得している。 ・情報システム部の担当者は毎週月曜日,火曜日,木曜日の朝10 時頃,バックアップジョブの実行結果の確認と磁気テープの交換を行い,磁気テープは耐火金庫に保管している。 ・磁気テープには上書きモードでバックアップを取得し,1 か月分の磁気テープを世代管理している。 ・これまで,フルバックアップからのリストアには平均して4 時間,1 回の増分バックアップからは平均して0.25 時間掛かっている。 ・A 社はICT 継続のための試験を実施しており,ファイルサーバも試験対象である。 注記 事業影響度分析の結果に基づき,ファイルサーバは,72 時間の目標復旧時点(RPO)と120 時間の目標復旧時間(RTO)が要求事項として定められている。 図1 A 社のファイルサーバの運用 A 社はISMS 認証を取得しており,最高情報セキュリティ責任者(CISO)を中心に情報セキュリティに取り組み,定期的に,情報セキュリティリスクアセスメントを行っている。今般,ISMS 認証基準がJIS Q 27001:2023 に改正されたことを受け,情報セキュリティリーダーのB さんは,新基準への移行審査に向けて準備することになった。改正によって新たに追加された情報セキュリティ管理策について,B さんは情報システム部の担当者に取組状況を確認し,その評価結果を表1 にまとめた。 B さんは,移行審査前の内部監査で,内部監査室から表1 の項番1 に関するファイルサーバの運用について何点か質問を受け,表2 のとおり回答した。 設問 表2 中の [a1] ~ [a3] に入れる字句の適切な組合せを,a に関する解答群の中から選べ。
- ア.[a1]月曜日の正午 [a2]4.25 [a3]CISO
- イ.[a1]月曜日の正午 [a2]4.25 [a3]情報システム部の担当者
- ウ.[a1]月曜日の正午 [a2]4.25 [a3]内部監査室長
- エ.[a1]月曜日の正午 [a2]4.50 [a3]CISO
- オ.[a1]月曜日の正午 [a2]4.50 [a3]情報システム部の担当者
- カ.[a1]火曜日の正午 [a2]4.25 [a3]情報システム部の担当者
- キ.[a1]火曜日の正午 [a2]4.25 [a3]内部監査室長
- ク.[a1]火曜日の正午 [a2]4.50 [a3]CISO
- ケ.[a1]火曜日の正午 [a2]4.50 [a3]情報システム部の担当者
- コ.[a1]火曜日の正午 [a2]4.50 [a3]内部監査室長
正解:ク.[a1]火曜日の正午 [a2]4.50 [a3]CISO
解説:a1 は目標復旧時点(RPO)の話である。RPO は「障害からさかのぼって,どの時点までのデータを取り戻せなければならないか」を示す。要求事項は72 時間なので,金曜日の正午に障害が起きたなら,その72 時間前である火曜日の正午の時点のデータは少なくとも復元できなければならない。月曜日の正午は96 時間前で,要求より厳しい値になってしまう。 a2 はリストアに掛かる時間である。バックアップは土曜日の午前2 時にフル,翌週の火曜日と木曜日の午前2 時に増分を取っている。木曜日の正午に全データが消失したのなら,直前の木曜日午前2 時までは取れているので,フルを戻したうえで火曜日の増分と木曜日の増分を順に適用することになる。4 + 0.25 + 0.25 = 4.50 時間である。4.25 は,増分を最後の1 回分しか適用しないと数えた値で,増分バックアップは前回のバックアップからの差分なので途中を飛ばすことはできない。 a3 は承認者である。A 社は最高情報セキュリティ責任者(CISO)を中心に情報セキュリティに取り組んでおり,ICT 継続の計画書のような重要な文書を承認するのはCISO である。情報システム部の担当者は運用を実施する側で,自分の計画を自分で承認することになってしまう。内部監査室長は監査する側なので,被監査側の計画を承認すると独立性を失う。したがって a1 は火曜日の正午,a2 は4.50,a3 はCISO でク。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問14
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
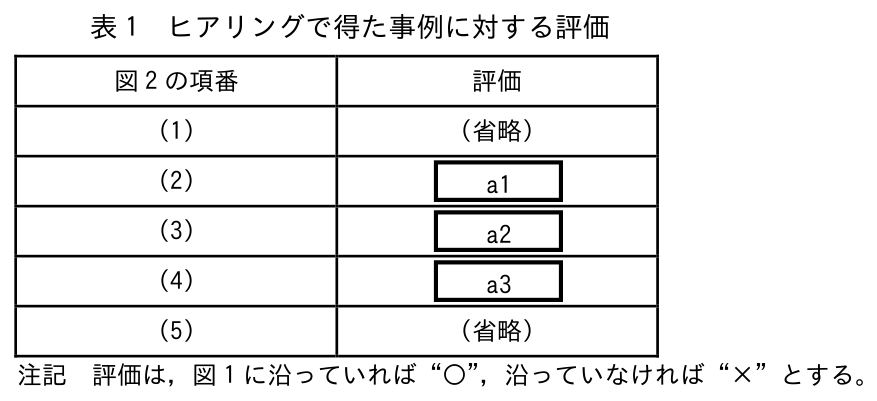
問82.A 社は従業員300 名の商社である。総務部が定めたA 社の文書管理ルールを図1 に示す。 〔文書の機密区分〕 極秘 :経営に関する重要な文書であり,経営企画に関わる者だけに開示する。経営企画書など。 関係者外秘 :特定の関係者だけに開示する。議事メモ,顧客情報など。 社外秘 :社内だけに開示する。クレーム情報,社内報など。 公開 :社外に公開可能なもの。商品カタログなど。 〔機密区分のラベリング〕 ・文書を作成した部署の責任者が,機密区分を判断する。 ・“極秘”,“関係者外秘”及び“社外秘”の文書は,機密区分をその文書のヘッダー部に明記する。 ・“極秘”と“関係者外秘”に関しては開示範囲を明示するため,“役員だけ 極秘”や“〇〇部だけ 関係者外秘”という形式で明記する。 〔文書の保管〕 ・“極秘”及び“関係者外秘”の紙の文書は,使わないときや利用中に離席するときはキャビネットに保管する。キャビネットは常時施錠し,関係者だけが解錠できるようにする。 〔文書の廃棄〕 ・“極秘”,“関係者外秘”及び“社外秘”の紙の文書を廃棄する際は,シュレッダーで細断する。 図1 文書管理ルール(抜粋) 総務部の情報セキュリティリーダーであるS さんは,各部に対し年次の自己点検を指示した。その結果を基に,図1 のルールに沿って文書を取り扱っているかを確認するために,A 社の一部の従業員にヒアリングしたところ,図2 に示す事例が得られた。 (1) 営業部のB さんの大学の後輩であるC さんは,A 社の入社試験を受ける予定なので,B さんはC さんに社内報を見せた。 (2) “営業部だけ 関係者外秘”の議事メモは,営業部員だけが解錠できるキャビネットに保管している。不要となったものは毎週水曜日に,シュレッダーで細断して廃棄している。 (3) 昨年営業部に異動した元人事部のD さんが,営業部の事業計画の参考にするため,人事部のE さんから“人事部だけ 関係者外秘”の来年度の採用計画を見せてもらった。 (4) 経営企画部のG さんは,来期の経営企画書のうち一部の作成を指示されていたが,机の上の本立てに最終原稿を差し込んで会議に向かった。 (5) 人事部のI さんは就職セミナーで,営業部から借りた商品カタログを参加者に見せながら会社紹介をした。 図2 S さんがA 社の従業員へのヒアリングによって得た事例 S さんは図2 の事例について,図1 に沿っているかどうかを評価し,表1 のとおりまとめた。 設問 表1 中の [a1] ~ [a3] に入れる評価の適切な組合せを解答群の中から選べ。
- ア.[a1]〇 [a2]〇 [a3]〇
- イ.[a1]〇 [a2]〇 [a3]×
- ウ.[a1]〇 [a2]× [a3]〇
- エ.[a1]〇 [a2]× [a3]×
- オ.[a1]× [a2]〇 [a3]〇
- カ.[a1]× [a2]〇 [a3]×
- キ.[a1]× [a2]× [a3]〇
- ク.[a1]× [a2]× [a3]×
正解:エ.[a1]〇 [a2]× [a3]×
解説:a1 は図2 の(2) の評価である。“営業部だけ 関係者外秘”の議事メモは,保管のルールでは「キャビネットに保管し,常時施錠し,関係者だけが解錠できるようにする」ことが求められる。営業部員だけが解錠できるキャビネットに保管しているので,この点は満たしている。廃棄のルールも「シュレッダーで細断する」であり,そのとおりに行っている。よって図1 に沿っており〇。 a2 は(3) の評価である。“人事部だけ 関係者外秘”は,開示範囲が人事部だけであることを明示したラベルである。D さんは昨年営業部に異動しており,いまは人事部の人間ではないので開示範囲の外にいる。元人事部であることも,営業部の事業計画に必要であることも,開示してよい理由にはならない。よって×。 a3 は(4) の評価である。経営企画書は機密区分では“極秘”に当たる。“極秘”の紙の文書は,使わないときや利用中に離席するときはキャビネットに保管しなければならない。机の上の本立てに差し込んだまま会議に向かうのは離席であり,保管していない。よって×。 したがって〇,×,× の組合せでエ。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問15
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問83.JIS Q 31000:2019(リスクマネジメント-指針)におけるリスクマネジメントプロセスに関する記述のうち,適切なものはどれか。
- ア.リスク対応の意義は,プロセスの設計,実施及び結末の質及び効果を保証し,改善することである。
- イ.リスク特定の意義は,リスクに対処するための選択肢を選定し,実施することである。
- ウ.リスク評価の意義は,組織の目的の達成を助ける又は妨害する可能性のあるリスクを発見し,認識し,記述することである。
- エ.リスク分析の意義は,必要に応じてリスクのレベルを含め,リスクの性質及び特徴を理解することである。
正解:エ.リスク分析の意義は,必要に応じてリスクのレベルを含め,リスクの性質及び特徴を理解することである。
解説:リスクマネジメントプロセスは,リスクを見つける(リスク特定)→ 中身を理解する(リスク分析)→対処が要るか決める(リスク評価)→ 手を打つ(リスク対応)という順に進み,これらを見張って直していく活動(モニタリング及びレビュー)が併走する。エはリスク分析の説明としてそのとおりなので正しい。アはモニタリング及びレビューの説明をリスク対応と取り違えている。イはリスク対応の説明をリスク特定と取り違えている。ウはリスク特定の説明をリスク評価と取り違えている。選択肢は3つとも「別の段階の説明」を貼り付けたつくりになっている。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問1
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問84.不正が発生する際には“不正のトライアングル”の3 要素全てが存在すると考えられている。“不正のトライアングル”の構成要素の説明として,適切なものはどれか。
- ア.“機会”とは,情報システムなどの技術や物理的な環境,組織のルールなど,内部者による不正行為の実行を可能又は容易にする環境の存在である。
- イ.“情報と伝達”とは,必要な情報が識別,把握及び処理され,組織内外及び関係者相互に正しく伝えられるようにすることである。
- ウ.“正当化”とは,ノルマによるプレッシャなどのことである。
- エ.“動機”とは,良心のかしゃくを乗り越える都合の良い解釈や他人への責任転嫁など,内部者が不正行為を自ら納得させるための自分勝手な理由付けである。
正解:ア.“機会”とは,情報システムなどの技術や物理的な環境,組織のルールなど,内部者による不正行為の実行を可能又は容易にする環境の存在である。
解説:不正のトライアングルは「機会」「動機」「正当化」の3つで,この3つがそろったときに不正が起きるとされる。機会は,やろうと思えばできてしまう環境のことである。よってア。ウの「ノルマによるプレッシャ」は動機であって正当化ではない。エの「都合の良い解釈や責任転嫁」は正当化であって動機ではない。ウとエは説明が入れ替わっている。イの「情報と伝達」は内部統制の6つの基本的要素の一つで,不正のトライアングルとは別の枠組みである。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問4
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問85.特定電子メール法の説明として,適切なものはどれか。
- ア.特定電子メール法は,広告のための電子メールの送信を受託した事業者だけを規制している。
- イ.特定電子メール法の規制は,受信者から受信拒否の通知があった場合にだけ広告宣伝メールを禁止するオプトアウト方式を採用している。
- ウ.特定電子メール法の目的は,取引の公平の観点から広告宣伝メールを規制すること及び犯罪捜査のための通信傍受である。
- エ.特定電子メール法は,規制の対象となる電子メールの送信者及び送信委託者に対する義務を規定している。
正解:エ.特定電子メール法は,規制の対象となる電子メールの送信者及び送信委託者に対する義務を規定している。
解説:特定電子メール法(特定電子メールの送信の適正化等に関する法律)は,広告宣伝メールを実際に送る送信者だけでなく,送信を委託した側にも義務を課している。よってエ。アは「受託した事業者だけ」としており,委託者が抜けている。イは,平成20年の改正で,あらかじめ同意を得た相手にしか送れないオプトイン方式に変わっているので誤り。ウの通信傍受は,この法律の目的ではない。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問7
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問86.情報セキュリティ違反を犯した従業員に対する懲戒手続を規定した就業規則を含む社内規程の内容について,情報セキュリティ管理基準(平成28 年)に基づき監査を実施した。監査人が,指摘事項として監査報告書に記載すべきものはどれか。
- ア.従業員による情報セキュリティ違反の可能性を認識したら,直ちに懲戒手続を開始することを定めていた。
- イ.懲戒手続は,情報セキュリティ違反による業務への影響度,違反を犯した従業員に対する教育の実施状況などを考慮した段階別の対応を定めていた。
- ウ.懲戒手続は,情報セキュリティ違反を犯した従業員に対する恣意性を排除した公平な取扱いを定めていた。
- エ.懲戒手続を具体化した細則を策定すること,及び従業員に周知徹底することを定めていた。
正解:ア.従業員による情報セキュリティ違反の可能性を認識したら,直ちに懲戒手続を開始することを定めていた。
解説:指摘事項として書くのは,基準に照らして問題がある状況である。アは「可能性を認識したら直ちに」懲戒を始めるという定めで,違反があったかどうかを確かめる前に処分に入ることになる。事実確認を経ずに懲戒することは,誤った処分につながるので不適切である。よってア。イの影響度や教育の実施状況を踏まえた段階別の対応,ウの恣意性を排除した公平な取扱い,エの細則の策定と周知徹底は,いずれも望ましい定めであり指摘する必要がない。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問8
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
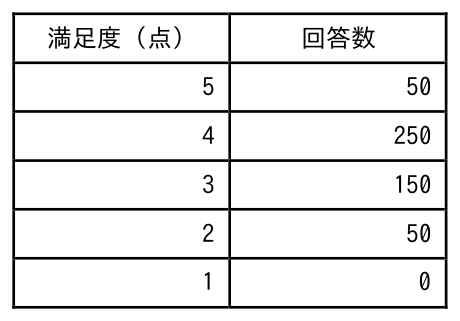
問87.サービス満足度の目標値を“サービス満足度に関する調査アンケートの満足度の平均点が5 点満点中4.0 点”と設定したサービスがある。調査アンケートの集計結果が表のとおりであるとき,目標達成率は幾らか。ここで,目標達成率は次式で計算するものとする。 目標達成率 = 満足度の平均点 ÷ 満足度の目標値 〔集計結果〕
- ア.0.6
- イ.0.72
- ウ.0.8
- エ.0.9
正解:エ.0.9
解説:まず平均点を出す。点数×回答数の合計は5 × 50 + 4 × 250 + 3 × 150 + 2 × 50 + 1 × 0 = 250 + 1,000 + 450 + 100 = 1,800。回答数の合計は 50 + 250 + 150 + 50 = 500 なので,平均点は 1,800 ÷ 500 = 3.6 点である。目標達成率は 3.6 ÷ 4.0 = 0.9。よってエ。回答数で重み付けせずに単純に点数を平均すると (5+4+3+2+1) ÷ 5 = 3 となり3 ÷ 4.0 = 0.75 になってしまう。また平均点を5点満点で割ると 3.6 ÷ 5 = 0.72 でイになるが,割るのは満点ではなく目標値の4.0 である。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問9
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
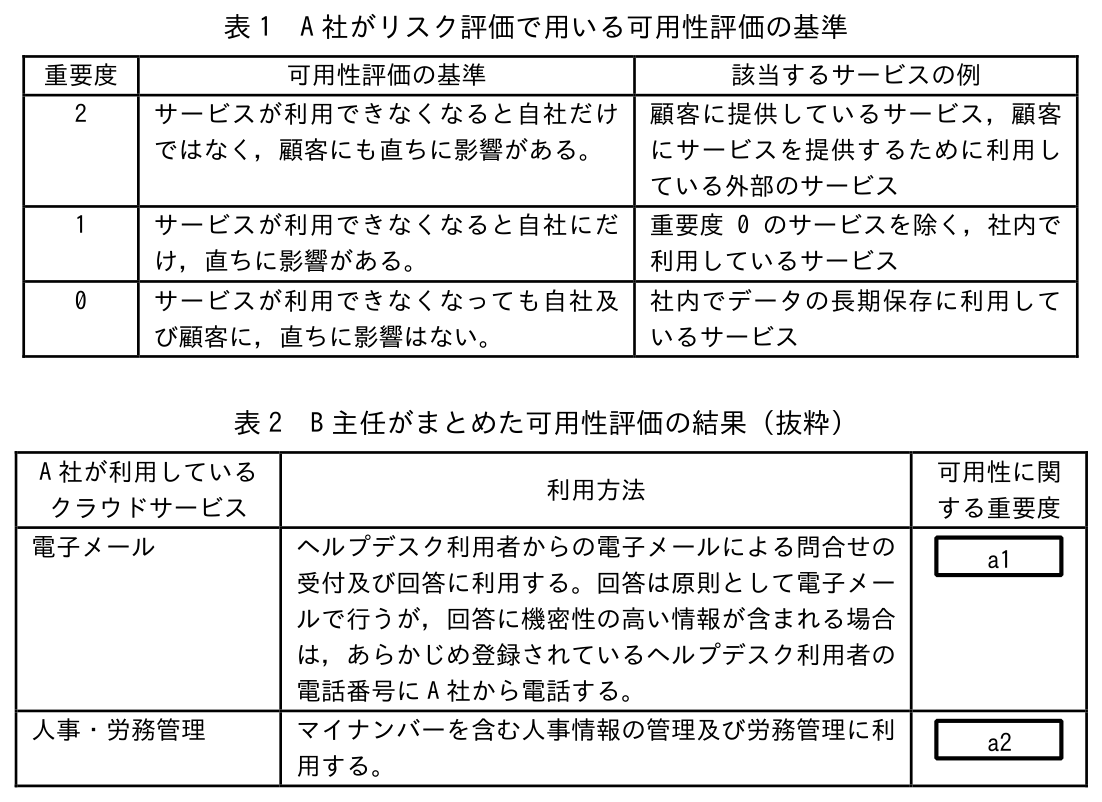
問88.A 社は従業員300 名のIT サービス企業であり,ヘルプデスク業務のアウトソーシングサービスを提供している。A 社はオンプレミスのシステムを所有しておらず,顧客向けサービスのほか,社内業務でもクラウドサービスを利用している。A 社では,各従業員にPC 及びスマートフォンを貸与している。スマートフォンは勤怠管理などの社内業務だけに利用している。 A 社では,クラウドサービスについての可用性に関する重要度の評価(以下,可用性に関する重要度の評価を可用性評価という)を本来実施すべきであったが,実施できていなかった。そこで,A 社の情報セキュリティリーダーであるB 主任が,表1 のとおり,A 社がリスク評価で用いる可用性評価の基準を用いて可用性評価を実施することになった。 B 主任はA 社が利用しているクラウドサービスについて可用性評価を実施し,利用方法及び可用性に関する重要度を表2 のとおりまとめた。 B 主任は,表2 の内容をA 社の情報セキュリティ委員会に報告し,可用性に関する重要度が適切であることの承認を得た。 設問 表2 中の [a1] ,[a2] に入れる数値の適切な組合せを,a に関する解答群の中から選べ。
- ア.[a1]0 [a2]0
- イ.[a1]0 [a2]1
- ウ.[a1]0 [a2]2
- エ.[a1]1 [a2]0
- オ.[a1]1 [a2]1
- カ.[a1]1 [a2]2
- キ.[a1]2 [a2]0
- ク.[a1]2 [a2]1
- ケ.[a1]2 [a2]2
正解:ク.[a1]2 [a2]1
解説:A 社の本業はヘルプデスク業務の請負である。電子メールは,そのヘルプデスク利用者からの問合せを受け付け,回答するために使っている。つまり顧客に提供しているサービスそのものに使われており,止まれば顧客にも直ちに影響が出る。表1 の基準では重要度2 に当たるので a1 は2。機密性の高い回答は電話でするとあるが,それは例外の扱いで,原則の窓口が電子メールであることは変わらない。 人事・労務管理は社内業務にだけ使っており,止まっても顧客には直ちに影響しない。ただし勤怠管理などに日々使うので自社には直ちに影響がある。よって重要度1 で a2 は1。重要度0 は「社内でデータの長期保存に利用しているサービス」なので当てはまらない。マイナンバーを含むという点は機密性の話であって,ここで問われている可用性の重要度とは別である。したがってク。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問13
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問89.A 社は,スマートフォン用ヘルスケア関連アプリケーションソフトウェア(以下,A アプリという)の開発,販売を行う会社である。A アプリは,ヘルスケアデータ収集機能によって,利用者の体重や歩数のデータを収集するとともに,アンケート機能によって,勤務先の業種,年収などのデータを収集している。 営業部は,保険会社であるB 社と共同のビジネスを検討している。その中で,A アプリで収集したデータ及び今後収集するデータから匿名加工情報を作成した上で,その匿名加工情報をB 社に第三者提供することを検討している。B 社では,提供を受けた匿名加工情報を分析して,B 社の保険商品のマーケティングに活用しようとしている。分析の対象は,年代,性別,年収区分,住んでいる地域区分及び勤務先の業種と体重及び歩数との関係である。ここで,地域区分とは,北海道,東北,南関東などの区分のことをいう。 加工対象となる“個人情報データベース等”(以下,加工対象情報という)は,表1 の顧客属性データと表2 のヘルスケアデータの2 種類からなり,利用者番号によって関連付けられている。 営業部の情報セキュリティリーダーであるC 課長は,加工対象情報に含まれる各情報の項目について,適用する匿名加工情報の作成に係る手法(以下,匿名加工情報の作成に係る手法を匿名加工手法という)を表3 にまとめた。 C 課長は,加工対象情報である表1 及び表2 に示す各データに対して,表3 の匿名加工手法を必要に応じて適用し匿名加工情報を作成する案を用意した。その案を法務部のD 課長に報告したところ,D 課長からは,想定するマーケティング用途にも有効であり,匿名加工手法の適用も適切であるとの回答を得た。 設問 解答群に示した3 項目それぞれについて,C 課長が適用した匿名加工手法はどれか。表3 の手法のうち,適用したものの組合せを,解答群の中から選べ。なお,各項目に対して複数の匿名加工手法を適用しても構わないし,一つも適用せずに“加工なし”としても構わない。
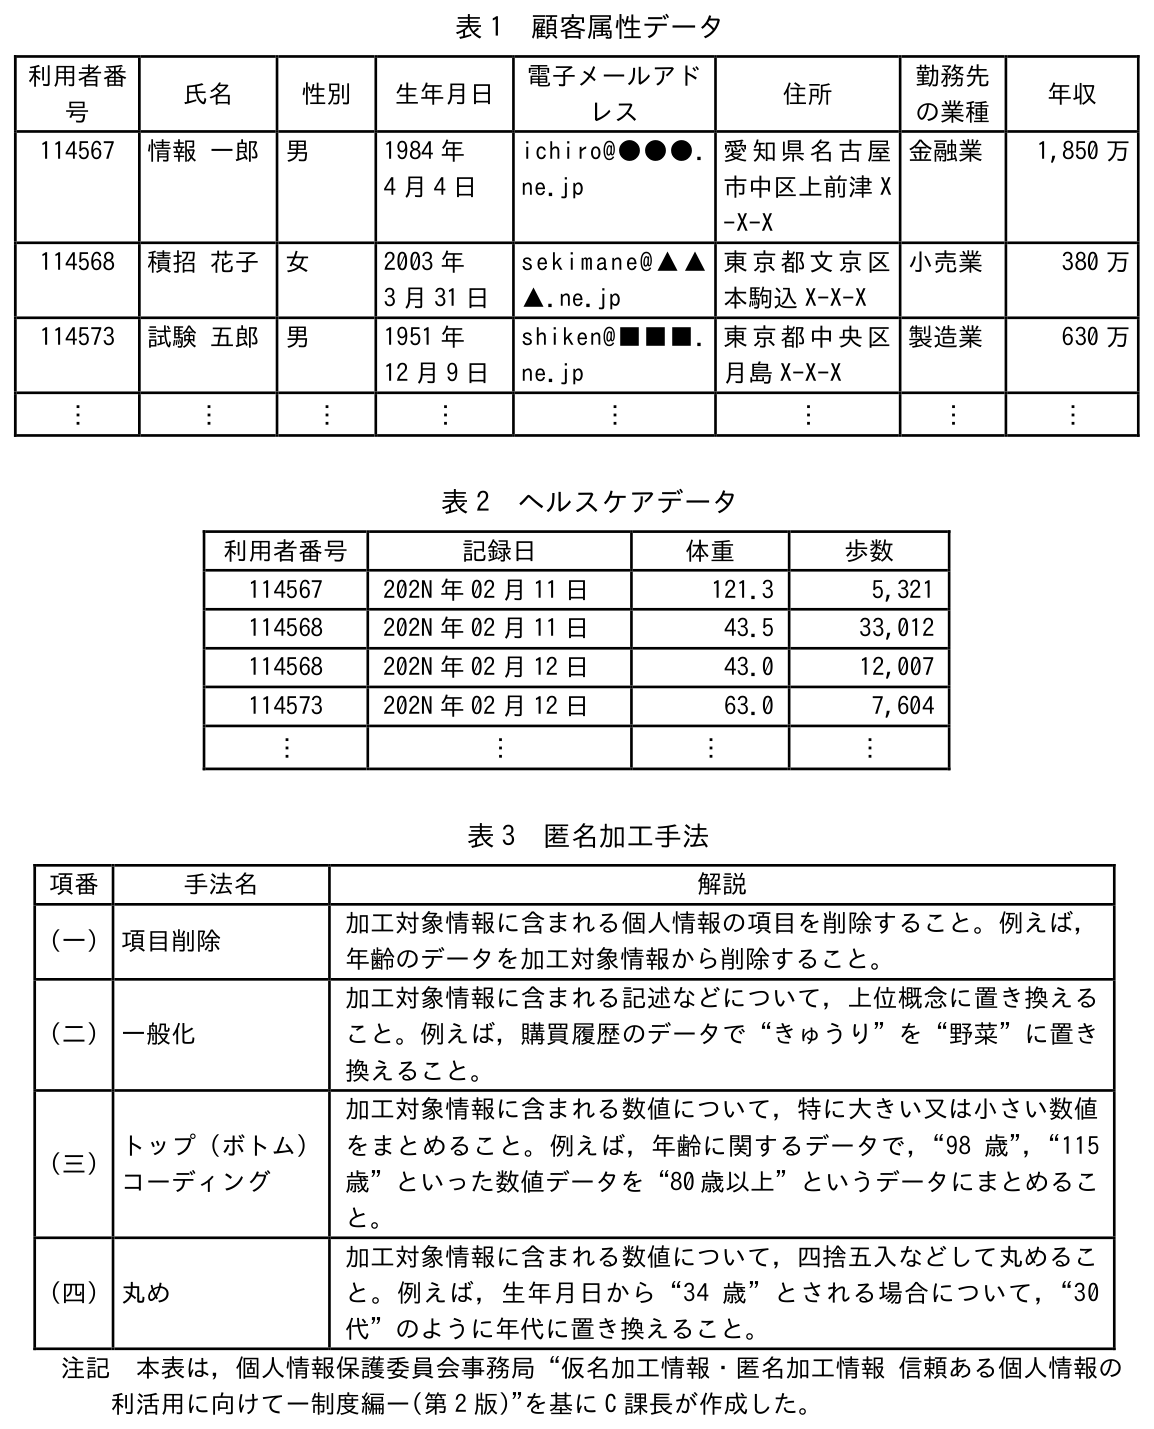
- ア.【電子メールアドレス】加工なし 【勤務先の業種】加工なし 【体重】(三)
- イ.【電子メールアドレス】加工なし 【勤務先の業種】加工なし 【体重】(三),(四)
- ウ.【電子メールアドレス】加工なし 【勤務先の業種】(一) 【体重】(一)
- エ.【電子メールアドレス】加工なし 【勤務先の業種】(一) 【体重】(三)
- オ.【電子メールアドレス】加工なし 【勤務先の業種】(一) 【体重】(三),(四)
- カ.【電子メールアドレス】(一) 【勤務先の業種】加工なし 【体重】(三)
- キ.【電子メールアドレス】(一) 【勤務先の業種】加工なし 【体重】(三),(四)
- ク.【電子メールアドレス】(一) 【勤務先の業種】(一) 【体重】(一)
- ケ.【電子メールアドレス】(一) 【勤務先の業種】(一) 【体重】(三)
- コ.【電子メールアドレス】(一) 【勤務先の業種】(一) 【体重】(三),(四)
正解:キ.【電子メールアドレス】(一) 【勤務先の業種】加工なし 【体重】(三),(四)
解説:判断のよりどころは2つある。「分析に必要か」と「そのままだと個人が分かってしまわないか」である。 電子メールアドレスは,それ自体で本人にたどり着ける情報であり,しかも分析の対象(年代・性別・年収区分・地域区分・勤務先の業種と体重・歩数の関係)に入っていない。残す理由がないので項目削除(一)。 勤務先の業種は,分析の対象にそのまま挙がっている。しかも表1 では「金融業」「小売業」「製造業」のように,すでに個人にたどり着けない大きさの区分になっている。よって加工なし。 体重は分析の対象なので消せない。ただし表2 には121.3 のような特に大きい値があり,そのままでは特異な値として本人が絞り込まれる。これをまとめるのがトップ(ボトム)コーディング(三)。さらに43.5 や63.0 のように小数第1位まで残っていると,年代・性別・地域区分などと組み合わせたときに個人が特定されうるので,年代に置き換えるのと同じ要領で丸め(四)も要る。したがって体重には(三)と(四)の両方を適用する。以上からキ。設問が「複数の匿名加工手法を適用しても構わない」とわざわざ断っているのも,この体重の扱いを指している。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問15
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問90.JIS Q 31000:2019(リスクマネジメント-指針)におけるリスクアセスメントを構成するプロセスの組合せはどれか。
- ア.リスク特定,リスク評価,リスク受容
- イ.リスク特定,リスク分析,リスク評価
- ウ.リスク分析,リスク対応,リスク受容
- エ.リスク分析,リスク評価,リスク対応
正解:イ.リスク特定,リスク分析,リスク評価
解説:JIS Q 31000 では,リスクマネジメントプロセスのうち「リスク特定・リスク分析・リスク評価」の3つをまとめてリスクアセスメントと呼ぶ。よってイ。リスクを見つけ(特定),中身を理解し(分析),対処が要るかを決める(評価)までが「見立て」の段階で,そのあとの手を打つ段階がリスク対応である。リスク対応はアセスメントの外なので,これを含むウとエは誤り。アの「リスク受容」もリスク対応の選択肢の一つであり,アセスメントには含まれない。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問1
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問91.情報の取扱基準の中で,社外秘情報の持出しを禁じ,周知した上で,従業員に情報を不正に持ち出された場合に,“社外秘情報とは知らなかった”という言い訳をさせないことが目的の一つになっている対策はどれか。
- ア.権限がない従業員が文書にアクセスできないようにするペーパレス化
- イ.従業員との信頼関係の維持を目的にした職場環境の整備
- ウ.従業員に対する電子メールの外部送信データ量の制限
- エ.情報の管理レベルについてのラベル付け
正解:エ.情報の管理レベルについてのラベル付け
解説:「社外秘情報とは知らなかった」という言い訳は,その文書が社外秘だと見て分からなければ通ってしまう。だから文書そのものに管理レベルを書いておく(ラベル付けする)ことが対策になる。よってエ。アのペーパレス化はアクセスできる人を絞る対策で,見た人が機密だと気づけるようにするものではない。イの職場環境の整備は動機を減らす対策,ウの送信データ量の制限は持ち出す手段を狭める対策で,いずれも「知らなかった」という言い訳を封じることはできない。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問2
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問92.個人情報保護法が保護の対象としている個人情報に関する記述のうち,適切なものはどれか。
- ア.企業が管理している顧客に関する情報に限られる。
- イ.個人が秘密にしているプライバシーに関する情報に限られる。
- ウ.生存する個人に関する情報に限られる。
- エ.日本国籍を有する個人に関する情報に限られる。
正解:ウ.生存する個人に関する情報に限られる。
解説:個人情報保護法でいう個人情報は「生存する個人に関する情報」で,そのうち特定の個人を識別できるものをいう。よってウ。アの「企業が管理している顧客に関する情報に限られる」は誤りで,従業員の情報も取引先の担当者の情報も含まれる。イの「秘密にしているプライバシーに限られる」も誤りで,氏名のように公開されている情報でも個人情報である。エの国籍による限定も無い。外国人の情報も対象になる。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問7
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問93.内部統制の基本的要素の一つである“統制活動”に該当するものはどれか。
- ア.経営目的を達成するための経営方針及び経営戦略
- イ.個人情報保護に関する脅威と脆弱性の分析
- ウ.受注から出荷に至る業務プロセスに組み込まれた処理結果の検証
- エ.定期的に計画して実施する内部業務監査
正解:ウ.受注から出荷に至る業務プロセスに組み込まれた処理結果の検証
解説:内部統制の基本的要素は,統制環境・リスクの評価と対応・統制活動・情報と伝達・モニタリング・IT への対応の6つである。このうち統制活動は,経営者の指示が実行されることを確保するために業務プロセスに組み込む手続で,処理結果の検証や職務の分離などが当たる。よってウ。アは統制環境,イはリスクの評価と対応,エはモニタリング(独立的評価)に当たる。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問8
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問94.情報セキュリティ管理基準(平成28 年)に関する記述のうち,適切なものはどれか。
- ア.“ガバナンス基準”,“管理策基準”及び“マネジメント基準”の三つの基準で構成されている。
- イ.JIS Q 27001:2014(情報セキュリティマネジメントシステム-要求事項)及びJIS Q 27002:2014(情報セキュリティ管理策の実践のための規範)との整合性をとっている。
- ウ.情報セキュリティ対策は,“管理策基準”に挙げられた管理策の中から選択することとしている。
- エ.トップマネジメントは,“マネジメント基準”に挙げられている事項の中から,自組織に合致する事項を選択して実施することとしている。
正解:イ.JIS Q 27001:2014(情報セキュリティマネジメントシステム-要求事項)及びJIS Q 27002:2014(情報セキュリティ管理策の実践のための規範)との整合性をとっている。
解説:情報セキュリティ管理基準(平成28 年改正版)は,JIS Q 27001:2014 と JIS Q 27002:2014 の改訂を受けて内容を合わせたものである。よってイ。アは,構成が“マネジメント基準”と“管理策基準”の二つなので誤り。“ガバナンス基準”という基準は無い。ウは,管理策基準に挙げられた管理策は選択して利用するものだが,そこに載っていない管理策を採用してはならないという定めではないので誤り。エは逆で,マネジメント基準の事項は選び取るものではなく,組織が実施すべきものとして示されている。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問1
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問95.電子署名法に関する記述のうち,適切なものはどれか。
- ア.電子署名には,電磁的記録ではなく,かつ,コンピュータで処理できないものも含まれる。
- イ.電子署名には,民事訴訟法における押印と同様の効力が認められる。
- ウ.電子署名の認証業務を行うことができるのは,政府が運営する認証局に限られる。
- エ.電子署名は共通鍵暗号技術によるものに限られる。
正解:イ.電子署名には,民事訴訟法における押印と同様の効力が認められる。
解説:電子署名法3 条は,本人による一定の電子署名が行われている電磁的記録は真正に成立したものと推定する,と定めている。これは民事訴訟法228 条4 項が押印について定める推定と同じはたらきである。よってイ。アは,電子署名法2 条が電子署名を電磁的記録に記録された情報について行う措置と定めているので誤り。ウは,認証業務は民間の事業者も行える(一定の基準を満たすものが主務大臣の認定を受けられる)。エは,方式を共通鍵暗号技術に限る定めは無い。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問8
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問96.情報システムのインシデント管理に対する監査で判明した状況のうち,監査人が,指摘事項として監査報告書に記載すべきものはどれか。
- ア.インシデント対応手順が作成され,関係者への周知が図られている。
- イ.インシデントによってデータベースが被害を受けた場合の影響を最小にするために,規程に従ってデータのバックアップをとっている。
- ウ.インシデントの種類や発生箇所,影響度合いに関係なく,連絡・報告ルートが共通になっている。
- エ.全てのインシデントについて,インシデント記録を残し,責任者の承認を得ることが定められている。
正解:ウ.インシデントの種類や発生箇所,影響度合いに関係なく,連絡・報告ルートが共通になっている。
解説:連絡・報告ルートがインシデントの種類や発生箇所,影響度合いに関係なく一本になっていると,重大なインシデントが軽微なものに埋もれ,本来すぐ知るべき責任者へ届かないおそれがある。したがって監査人が指摘すべき状況である。よってウ。ア・イ・エは,手順の整備と周知,バックアップの実施,記録と承認といういずれも望ましい状態なので,指摘する必要がない。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問9
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問97.A 社は,分析・計測機器などの販売及び機器を利用した試料の分析受託業務を行う分析機器メーカーである。A 社では,図1 の“情報セキュリティリスクアセスメント手順”に従い,年一度,情報セキュリティリスクアセスメントを行っている。 ・情報資産の機密性,完全性,可用性の評価値は,それぞれ0〜2 の3 段階とする。 ・情報資産の機密性,完全性,可用性の評価値の最大値を,その情報資産の重要度とする。 ・脅威及び脆弱性の評価値は,それぞれ0〜2 の3 段階とする。 ・情報資産ごとに,様々な脅威に対するリスク値を算出し,その最大値を当該情報資産のリスク値として情報資産管理台帳に記載する。ここで,情報資産の脅威ごとのリスク値は,次の式によって算出する。 リスク値=情報資産の重要度×脅威の評価値×脆弱性の評価値 ・情報資産のリスク値のしきい値を5 とする。 ・情報資産ごとのリスク値がしきい値以下であれば受容可能なリスクとする。 ・情報資産ごとのリスク値がしきい値を超えた場合は,保有以外のリスク対応を行う 図1 情報セキュリティリスクアセスメント手順 A 社の情報セキュリティリーダーであるB さんは,年次の情報セキュリティリスクアセスメントを行い,結果を情報資産管理台帳に表1 のとおり記載した。 設問 表1 中の各情報資産のうち,保有以外のリスク対応を行うべきものはどれか。該当するものだけを全て挙げた組合せを,解答群の中から選べ。
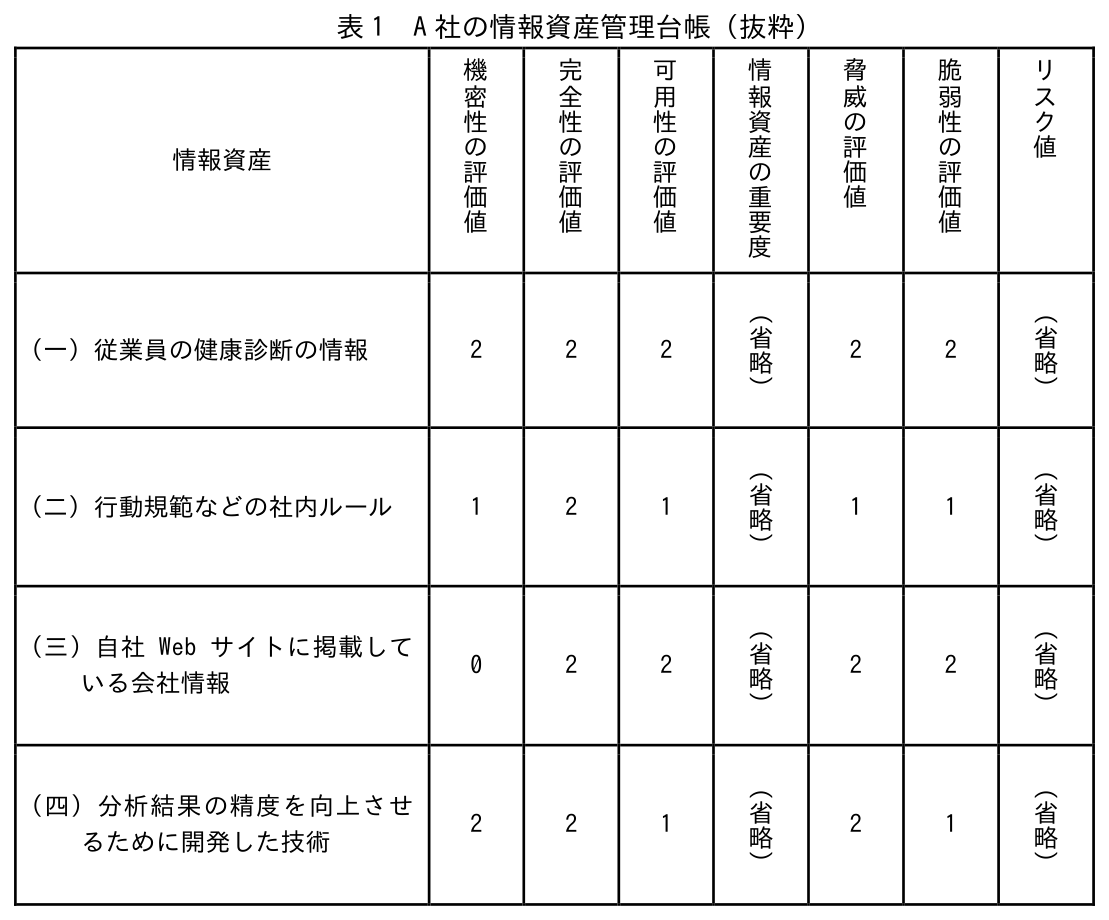
- ア.(一),(二)
- イ.(一),(二),(三)
- ウ.(一),(二),(四)
- エ.(一),(三)
- オ.(一),(三),(四)
- カ.(一),(四)
- キ.(二),(三)
- ク.(二),(三),(四)
- ケ.(二),(四)
- コ.(三),(四)
正解:エ.(一),(三)
解説:重要度は機密性・完全性・可用性の評価値の最大値,リスク値は 重要度 × 脅威の評価値 × 脆弱性の評価値 で,しきい値5 を超えたものが対応の対象である。 (一) 従業員の健康診断の情報:重要度は 2, 2, 2 の最大値で2。2 × 2 × 2 = 8 で,5 を超える。 (二) 行動規範などの社内ルール:重要度は 1, 2, 1 の最大値で2。2 × 1 × 1 = 2 で,5 以下。 (三) 自社Web サイトに掲載している会社情報:重要度は 0, 2, 2 の最大値で2。2 × 2 × 2 = 8 で,5 を超える。 (四) 分析結果の精度を向上させるために開発した技術:重要度は 2, 2, 1 の最大値で2。2 × 2 × 1 = 4 で,5 以下。 したがって保有以外のリスク対応を行うべきものは (一) と (三) である。よってエ。 (三) は機密性の評価値が0 だが,重要度は3 つの最大値なので完全性・可用性の2 が効いて2 になる。公開している情報だから重要度も低い,と早合点すると落とす。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問13
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問98.A 社は旅行商品を販売しており,業務の中で顧客情報を取り扱っている。A 社が保有する顧客情報は,A 社のファイルサーバ1 台に保存されている。ファイルサーバは,顧客情報を含むフォルダにある全てのデータを磁気テープに毎週土曜日にバックアップするよう設定されている。バックアップは2 世代分が保存され,ファイルサーバの隣にあるキャビネットに保管されている。 A 社では年に一度,情報セキュリティに関するリスクの見直しを実施している。情報セキュリティリーダーであるE 主任は,A 社のデータ保管に関するリスクを見直して図1 にまとめた。 1. (省略) 2. (省略) 3. (省略) 4. バックアップ対象とするフォルダの設定ミスによって,データが復旧できなくなる。 図1 A 社のデータ保管に関するリスク(抜粋) E 主任は,図1 の4 のリスクを低減するための対策を検討し,効果が期待できるものを選んだ。 設問 次の対策のうち,効果が期待できるものを二つ挙げた組合せを,解答群の中から選べ。 (一) 週1 回バックアップを取得する代わりに,毎日1 回バックアップを取得して7 世代分保存する。 (二) バックアップ後に,磁気テープ中のファイルのリストと,ファイルサーバのバックアップ対象ファイルのリストとを比較し,合致しているかを確認する。 (三) バックアップ対象とするフォルダの設定を,必ず2 名で行うようにする。 (四) バックアップ用の媒体を磁気テープから外付けハードディスクに変更する。 (五) バックアップを二組み取得し,うち一組みを遠隔地に保管する。
- ア.(一),(二)
- イ.(一),(三)
- ウ.(一),(四)
- エ.(一),(五)
- オ.(二),(三)
- カ.(二),(四)
- キ.(二),(五)
- ク.(三),(四)
- ケ.(三),(五)
- コ.(四),(五)
正解:オ.(二),(三)
解説:低減したいのは図1 の4,すなわち「バックアップ対象とするフォルダの設定ミス」である。設定を間違えたまま何度取っても,必要なデータは入らない。だから効く対策は,設定ミスが起きにくくすることか,設定ミスに気付けるようにすることである。 (二) は,取ったバックアップの中身と,取るはずだったファイルの一覧とを突き合わせるので,設定ミスがあればその場で分かる。効果が期待できる。 (三) は,設定を2 名で行うので,一人の思い違いをもう一人が止められる。効果が期待できる。 したがってオ。 (一) は世代数と頻度を増やすだけで,間違った設定のバックアップが7 本になるだけである。 (四) は媒体を替えるだけで,設定ミスとは関係がない。 (五) の遠隔地保管は,火災や水害でバックアップごと失う事態には効くが,設定ミスには効かない(別のリスクの対策である)。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問14
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。