 資格道場
情報セキュリティマネジメント試験「暗号・認証・アクセス制御」の一問一答

📖 情報セキュリティマネジメント試験「暗号・認証・アクセス制御」の全83問と解説(一覧)
情報セキュリティマネジメント試験の暗号・認証・アクセス制御に関する一問一答(全83問)の正解と解説の一覧です。上の一問一答で実際に解いてから、ここで復習・確認できます。
-
問1.共通鍵暗号方式は暗号化と復号に同じ鍵を使用する暗号方式である。
正解:○(正しい)
解説:正しい。共通鍵暗号は、暗号化と復号に同じ1つの鍵を使う方式である。NIST SP 800-175B Rev.1(3.2)は、同じ鍵で保護をかけ、外したり確かめたりすると説明し、データを守るにはその鍵を秘密にしておく必要があるとしている。CRYPTREC暗号リストでは、AESやCamelliaが共通鍵暗号の128ビットブロック暗号に分類されている。鍵を相手と安全に共有する必要があるため、最初の鍵の確立には公開鍵暗号を使い、データの暗号化は共通鍵暗号で行う組み合わせがよく使われる(同4.5)。
根拠: NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 3.2 Symmetric-Key Algorithms/4.5 Symmetric vs. Asymmetric Cryptography / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:共通鍵暗号(128ビットブロック暗号 AES・Camellia)
-
問2.公開鍵暗号方式は暗号化と復号に異なる鍵(公開鍵と秘密鍵)を使用する暗号方式である。
正解:○(正しい)
解説:正しい。公開鍵暗号は、数学的に関係する公開鍵と秘密鍵の組を使う方式で、公開鍵は公開しても安全性は下がらないが、秘密鍵は秘密にしておく必要がある(NIST SP 800-175B Rev.1 3.3)。暗号化は公開鍵で行い、復号は対応する秘密鍵で行う。CRYPTREC暗号リストでは、RSA-OAEP(守秘)、ECDSAやRSA-PSS(署名)、DH・ECDH(鍵共有)などが公開鍵暗号に分類されている。共通鍵暗号よりかなり遅いため、大量のデータの処理には使われない(同3.3)。
根拠: NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 3.3 Asymmetric-Key Algorithms / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:公開鍵暗号(署名・守秘・鍵共有)
-
問3.AES(Advanced Encryption Standard)は共通鍵暗号方式のブロック暗号アルゴリズムであり、128/192/256ビット鍵が選択できる。
正解:○(正しい)
解説:正しい。AES(Advanced Encryption Standard)は、米国NISTがFIPS 197で定めた共通鍵暗号で、128ビット単位のブロックでデータを暗号化・復号するブロック暗号である。鍵長は128・192・256ビットの3種類を使える(FIPS 197 1章)。日本のCRYPTREC暗号リストでも、電子政府推奨暗号リストの共通鍵暗号「128ビットブロック暗号」に、Camelliaとともに掲載されている。
根拠: NIST FIPS 197 Advanced Encryption Standard (AES)(2001年/2023年5月 Update 1) 1 Introduction(鍵長128・192・256ビット、128ビット単位のブロック) / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:共通鍵暗号(128ビットブロック暗号 AES)
-
問4.RSA暗号は公開鍵暗号方式の代表的アルゴリズムで、大きな素数の積の素因数分解が困難であることを安全性の根拠とする。
正解:○(正しい)
解説:正しい。RSAは公開鍵暗号の代表的な方式で、CRYPTRECの設定基準は「素因数分解問題ベースの公開鍵暗号(IFC)」に分類している(2.2.1)。同じ表2では、RSAの鍵長2048ビットが112ビット、3072ビットが128ビットのセキュリティ強度に当たる。新たに暗号化や署名を行うときは、2040年までは原則として128ビット以上を選ぶべきとされ、112ビットは2030年までの移行完遂期間として条件付きで許容されている(3.2 表5)。
-
問5.楕円曲線暗号(ECC)はRSAより短い鍵長で同等の安全性を実現できる公開鍵暗号方式である。
正解:○(正しい)
解説:正しい。楕円曲線暗号(ECC)は、楕円曲線の数学を使う公開鍵暗号である。CRYPTRECの設定基準の表2では、128ビットのセキュリティ強度に当たる鍵長が、RSAでは3072ビット、ECCでは256ビット(P-256など)とされ、同じ安全性をはるかに短い鍵で実現できる。NIST SP 800-175B Rev.1(3.3.1.2)も、ECDSAはDSAやRSAより鍵長がかなり短く、記憶領域や伝送帯域が少なくて済み、処理も一般に速いとしている。
根拠: 暗号強度要件(アルゴリズム及び鍵長選択)に関する設定基準 CRYPTREC LS-0003-2022r1(デジタル庁・総務省・経済産業省、2022年3月 Ver.1.0) 2.2.1 公開鍵暗号の推定セキュリティ強度(表2:128ビット=RSA k=3072・ECC P-256) / NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 3.3.1.2 ECDSA
-
問6.ハイブリッド暗号方式は共通鍵暗号と公開鍵暗号を組み合わせ、両者の長所を活かす方式である。
正解:○(正しい)
解説:正しい。ハイブリッド暗号方式は、公開鍵暗号と共通鍵暗号を組み合わせる方式である。NIST SP 800-175B Rev.1(4.5)は、公開鍵暗号は全体として必要な鍵の数が少なく、共通鍵暗号は大幅に速いことから、署名と最初の鍵の確立には公開鍵暗号を、データの暗号化には共通鍵暗号を使う組み合わせがよく使われると説明している。TLSでも、暗号通信に先立つハンドシェイクで、そのセッションで使うセッション鍵を共有する(IPA TLS暗号設定ガイドライン 2.1.2)。
根拠: NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 4.5 Symmetric vs. Asymmetric Cryptography / IPA・NICT TLS暗号設定ガイドライン Ver.3.1.1(CRYPTREC GL-3001-3.1.1、2025年4月) 2.1.2 SSL/TLSプロトコル概要(ハンドシェイクでセッション鍵を共有)
-
問7.ハッシュ関数は任意長の入力から固定長の出力を生成し、出力から入力を復元することは事実上不可能(一方向性)である。
正解:○(正しい)
解説:正しい。ハッシュ関数は、任意の長さの入力から、あらかじめ決まった長さの値(ハッシュ値、メッセージダイジェスト)を出力する関数である。NIST SP 800-175B Rev.1(3.1)は、暗号学的ハッシュ関数は一方向性を持ち、ハッシュ値から入力に戻すことは現実的でないと説明している。同じデータからは同じハッシュ値が得られるので、保存や送信の前後でハッシュ値を比べ、データが変わっていないかを確かめる使い方がある。
根拠: NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 3.1 Cryptographic Hash Functions / NIST CSRC Glossary「hash function」 定義
-
問8.SHA-256は256ビット長のハッシュ値を生成する暗号学的ハッシュ関数で、現在広く利用されている。
正解:○(正しい)
解説:正しい。SHA-256は、米国NISTのFIPS 180-4が定めるハッシュ関数の一つで、最終的な出力は256ビットのメッセージダイジェストである(6.2)。CRYPTREC暗号リストでも、電子政府推奨暗号リストのハッシュ関数に掲載されている。一方、同じFIPS 180-4に含まれるSHA-1は、CRYPTRECでは運用監視暗号リスト(互換性維持以外の目的での利用は推奨しない)に置かれている。
根拠: NIST FIPS 180-4 Secure Hash Standard (SHS)(2015年8月) 6.2 SHA-256(最終結果は256ビットのメッセージダイジェスト) / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:ハッシュ関数(SHA-256)/運用監視暗号リスト:ハッシュ関数(SHA-1)
-
問9.ソルトはパスワードをハッシュ化する際に付加するランダムな値で、レインボーテーブル攻撃への対策となる。
正解:○(正しい)
解説:正しい。ソルトは、パスワードをハッシュ化する前に付け加えるランダムな値である。NISTの用語集は、ソルトを、ある計算の結果を攻撃者が別の場面で使い回せないようにするための値と定義している。NIST SP 800-132(付録A.2.1)は、ソルトによって一つのパスワードから得られる結果が多数になり、攻撃者が結果の表を作るのが難しくなると説明する。事前に計算した表を使うレインボーテーブル攻撃の対策になる。
根拠: NIST CSRC Glossary「salt」 定義(出典 NIST SP 800-63-4) / NIST SP 800-132 Recommendation for Password-Based Key Derivation Part 1: Storage Applications(2010年12月) 付録A.2.1 Length of the Salt
-
問10.ストレッチング(ハッシュ計算の繰り返し)はハッシュ計算を意図的に遅くして総当たり攻撃の負荷を増やす技法である。
正解:○(正しい)
解説:正しい。ストレッチングは、パスワードのハッシュ計算を何度も繰り返し、1回の照合に必要な計算量を増やす技法である。NIST SP 800-132(5.2・付録A.2.2)は、繰り返し回数は鍵の導出に必要な計算を増やし、辞書攻撃や総当たり攻撃を難しくするためのものと説明する。NIST SP 800-63B-4(3.1.1.2)も、パスワードはソルトとコスト係数を入力とするハッシュ方式で保管し、コスト係数は性能を損なわない範囲でできるだけ大きくするよう求めている。
根拠: NIST SP 800-132 Recommendation for Password-Based Key Derivation Part 1: Storage Applications(2010年12月) 5.2 The Iteration Count (C)/付録A.2.2 Iteration Count / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.1.1.2 Password Verifiers
-
問11.デジタル署名は秘密鍵で署名を生成し公開鍵で検証することで、署名者の真正性とメッセージの完全性を担保する。
正解:○(正しい)
解説:デジタル署名は秘密鍵で署名生成・公開鍵で検証することで、署名者の真正性とメッセージの完全性を担保する。さらに署名者は後から「自分は署名していない」と否認できないため、否認防止(Non-repudiation)にも寄与する重要な技術。
-
問12.電子証明書は認証局(CA)が発行し、公開鍵と所有者の対応関係をCAの署名で保証する仕組みである。
正解:○(正しい)
解説:電子証明書は認証局(CA)が発行し、公開鍵とその所有者(個人・組織)の対応関係をCAの署名で保証する仕組み。国際標準形式はX.509で、SSL/TLSサーバ証明書・クライアント証明書・コードサイニング証明書等で広く使われる。
-
問13.PKI(Public Key Infrastructure)は公開鍵暗号と電子証明書を運用するための信頼基盤である。
正解:○(正しい)
解説:正しい。PKI(公開鍵基盤)は、公開鍵証明書を発行・維持・失効させるための枠組みである(NISTの用語集)。RFC 5280(3章)は、PKIの構成要素として、証明書を使う利用者(エンドエンティティ)、認証局(CA)、CAから一部の管理業務を任される登録局(RA)、CRLを発行する者、証明書とCRLを保管・配布するリポジトリを挙げている。証明書の失効の状態は、CRLやOCSPで提供される。
根拠: NIST CSRC Glossary「public key infrastructure (PKI)」 定義(出典 FIPS 186-5ほか) / RFC 5280 Internet X.509 Public Key Infrastructure Certificate and CRL Profile(IETF) 3 Overview of Approach(構成要素)
-
問14.TLS(Transport Layer Security)はインターネット上の通信を暗号化するプロトコルで、HTTPSの基盤となる。
正解:○(正しい)
解説:正しい。TLSは、通信する2者の間に安全な通信路を作るプロトコルで、RFC 8446(1章)は、サーバの認証、通信内容の秘匿、改ざんの検知を提供すると定めている。HTTPの通信をTLSで保護する方法はRFC 2818に定められており、これがHTTPSである。古い版は使わないことになっており、SSL 2.0はRFC 6176、SSL 3.0はRFC 7568で使用が禁じられ、TLS 1.0・1.1はRFC 8996で廃止(deprecated)された。
根拠: RFC 8446 The Transport Layer Security (TLS) Protocol Version 1.3(IETF) 1 Introduction / RFC 2818 HTTP Over TLS(IETF) Abstract / RFC 6176 Prohibiting Secure Sockets Layer (SSL) Version 2.0(IETF) Abstract / RFC 7568 Deprecating Secure Sockets Layer Version 3.0(IETF) Abstract / RFC 8996 Deprecating TLS 1.0 and TLS 1.1(IETF) Abstract
-
問15.IPsecはネットワーク層で通信の暗号化・認証を行うプロトコル群で、VPN構築に広く使われる。
正解:○(正しい)
解説:正しい。IPsecは、IPv4・IPv6のIP層の通信に暗号化や認証などのセキュリティを提供する仕組みで(RFC 4301 1.1)、IP層はOSI基本参照モデルのネットワーク層に当たる。主な構成要素は、完全性と送信元の認証を提供するAH、それに加えて機密性も提供するESPという2つのセキュリティプロトコルと、鍵を管理するIKEである(同1.1・3.2)。RFC 4301は、VPNサービスを提供するセキュリティゲートウェイの例も挙げている。
根拠: RFC 4301 Security Architecture for the Internet Protocol(IETF) 1.1 Summary of Contents of Document/3.2 How IPsec Works/4.4 Major IPsec Databases(VPNサービスを提供するセキュリティゲートウェイの例) / IPA 基本情報技術者試験(レベル2)シラバス Ver.9.2 中分類10 ネットワーク 3.通信プロトコル(1)②〜⑤(データリンク層・ネットワーク層のIP・トランスポート層のTCP/UDP・アプリケーション層)
-
問16.多要素認証(MFA)は知識情報・所持情報・生体情報のうち2つ以上を組み合わせる認証方式である。
正解:○(正しい)
解説:正しい。多要素認証は、認証の3要素である知識情報(パスワードなど)、所持情報(利用者が持っている機器など)、生体情報(指紋や顔など)のうち、2つ以上を組み合わせて認証する方式で、2つの要素を使うものを2要素認証という(総務省「国民のためのサイバーセキュリティサイト」)。NISTの用語集も、種類の異なる認証要素を2つ以上使う認証と定義している。同じ種類の要素を2つ重ねても多要素認証にはならない。
根拠: 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例) / NIST CSRC Glossary「multi-factor authentication (MFA)」 定義(出典 CNSSI 4009-2022ほか)
-
問17.TOTP(Time-based One-Time Password)は時刻情報を基に一定時間ごとに変化するワンタイムパスワード方式である。
正解:○(正しい)
解説:正しい。TOTP(Time-based One-Time Password)はRFC 6238が定める方式で、HMACを使うワンタイムパスワード方式HOTP(RFC 4226)のカウンタの代わりに、現在時刻から求めた値を使う。基準時刻からの経過時間を一定の時間幅(推奨の既定値は30秒)で割った値Tからパスワードを計算するので、時間幅ごとに値が変わる(4.2・5.2)。利用者側と検証側は、同じ秘密の鍵と同じ時間幅を共有している必要がある(3章 R2・R4)。
根拠: RFC 6238 TOTP: Time-Based One-Time Password Algorithm(IETF) 1.1・3 Algorithm Requirements(R1〜R4)・4.2 Description・5.2 Validation and Time-Step Size / RFC 4226 HOTP: An HMAC-Based One-Time Password Algorithm(IETF) 7.2 Validation of HOTP Values
-
問18.FIDO2はパスワードに依存しない認証標準規格で、生体認証やセキュリティキーを利用する。
正解:○(正しい)
解説:正しい。FIDO2は、FIDO Allianceが推進する、パスワードに頼らない認証の標準(WebAuthnとCTAP)である。利用者の端末やセキュリティキーが秘密鍵を持ち、サービスには公開鍵を登録する。生体認証やPINの確認は端末の中で行われ、生体情報がサーバに送られることはない(FIDO Alliance)。NIST SP 800-63B-4(3.2.5.2)は、WebAuthnを、認証の結果を接続先の名前に暗号的に結び付けることでフィッシング耐性を持つ例として挙げている。
根拠: FIDO Alliance「Passkeys」(FAQ) FIDO2(WebAuthnとCTAP)/公開鍵暗号の利用/生体情報は端末内にとどまりサーバに送られない/フィッシング耐性 / Passkey Central(FIDO Alliance)「How Passkeys Work」 登録時に秘密鍵を端末が保持し公開鍵をサービスに登録/サインイン時にチャレンジへ署名しサーバが公開鍵で検証 / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.2.5 Phishing Resistance/3.2.5.2 Verifier Name Binding
-
問19.シングルサインオン(SSO)は1回の認証で複数のシステム・サービスを利用できる仕組みである。
正解:○(正しい)
解説:正しい。シングルサインオン(SSO)は、1つのアカウントとその認証手段で、複数のアプリケーションを続けて利用できるようにする認証の仕組みで、一般にフェデレーションのプロトコルで実現される(NISTの用語集、出典 SP 800-63-4)。代表的なプロトコルに、XMLのアサーションで認証や属性の情報を伝えるSAML 2.0や、OAuth 2.0の上に認証の層を加え、IDトークンで認証の結果を伝えるOpenID Connectがある。
根拠: NIST CSRC Glossary「single sign-on (SSO)」 定義(出典 NIST SP 800-63-4) / OASIS Assertions and Protocols for the OASIS Security Assertion Markup Language (SAML) V2.0(saml-core-2.0-os、2005年3月) Abstract(認証・属性・認可に関するXMLのアサーション)/2 SAML Assertions / OpenID Connect Core 1.0(OpenID Foundation) 1 Introduction(OAuth 2.0の上の認証の層)/2 ID Token(JWTで表現)
-
問20.OAuth 2.0はパスワードを第三者アプリに渡さずアクセス権限を委譲するための認可フレームワークである。
正解:○(正しい)
解説:正しい。OAuth 2.0(RFC 6749)は認可のフレームワークで、第三者のアプリケーションが、利用者(リソースオーナー)の承認を得て、サービス上の保護された資源に限定的にアクセスできるようにする。RFC 6749(1章)は、従来は利用者が自分のパスワードを第三者に渡す必要があった問題を挙げ、OAuthではアプリが利用者の資格情報の代わりに、範囲や有効期間を示すアクセストークンを使うと説明している。
根拠: RFC 6749 The OAuth 2.0 Authorization Framework(IETF) Abstract・1 Introduction
-
問21.OpenID Connect(OIDC)はOAuth 2.0を拡張した認証プロトコルで、IDトークンによりユーザIDの提供を行う。
正解:○(正しい)
解説:OpenID Connect(OIDC)はOAuth 2.0の認可フレームワークを拡張し、IDトークン(JWT形式)によりユーザの認証情報も提供する。Googleログインやその他のソーシャルログインで広く採用され、SSOの標準的な仕組みの一つ。
-
問22.SAML(Security Assertion Markup Language)はXMLベースの認証・認可情報を交換するための標準規格である。
正解:○(正しい)
解説:SAML(Security Assertion Markup Language)はXMLベースで認証・認可情報を交換する標準規格。企業向けSSO(特にエンタープライズSaaS連携)で広く使われ、IdP(ID Provider)とSP(Service Provider)間でアサーションをやり取りする。
-
問23.RBAC(Role-Based Access Control)は利用者にロール(役割)を割り当て、ロールに紐付く権限でアクセス制御を行う方式である。
正解:○(正しい)
解説:正しい。RBAC(ロールベースアクセス制御)は、資源に対して許される操作を、個々の利用者ではなくロール(役割)に結び付けて管理する方式である(NISTの用語集)。利用者は担当する役割を割り当てられ、その役割の権限を得る。NIST SP 800-53 Rev.5の定義では、ロールの権限は組織内で決められた職務の遂行に必要な権限を反映するのが一般的で、1つのロールを1人にも複数の人にも当てはめられる。
根拠: NIST CSRC Glossary「role-based access control (RBAC)」 定義(出典 NIST SP 800-95・SP 800-53 Rev.5)
-
問24.最小権限の原則は利用者やプロセスに業務遂行上必要な最小限の権限のみを付与する考え方である。
正解:○(正しい)
解説:正しい。最小権限の原則は、利用者や利用者の代わりに動くプロセスのアクセス権限を、与えられた業務の遂行に必要な最小限に制限するという原則である(NISTの用語集、出典 SP 800-12 Rev.1ほか)。総務省「国民のためのサイバーセキュリティサイト」も、すべての利用者にすべての権限を与えるのではなく、職務や役割に応じて必要最低限のアクセスを許可し、人事異動や退職のたびに権限を見直すよう求めている。
根拠: NIST CSRC Glossary「least privilege」 定義(出典 CNSSI 4009-2022・NIST SP 800-12 Rev.1ほか) / 総務省 国民のためのサイバーセキュリティサイト「アクセス制御・管理」 職務や役割によって最小限の権限を付与する/アクセス権の確認
-
問25.二要素認証で『所持情報』に該当するものは、ハードウェアトークン・スマートフォン・ICカード等である。
正解:○(正しい)
解説:正しい。所持情報は、利用者が持っている物による認証の要素である。総務省「国民のためのサイバーセキュリティサイト」は、利用者が持っている機器(所持情報)にショートメッセージで送ったパスコードを入力させる例を挙げている。NIST SP 800-63B-4も、ワンタイムパスワードを表示する機器や、SMSなどで連絡を受けるスマートフォンを「持っているもの」とし、NISTの用語集は所持の要素の例に暗号機能を持つ識別装置やトークンを挙げる。
根拠: 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例) / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.1.3 Out-of-Band Devices/3.1.4 Single-Factor OTP / NIST CSRC Glossary「multi-factor authentication (MFA)」 定義(something you have の例)
-
問26.メッセージ認証符号(MAC)は、送信者の秘密鍵で生成するため、改ざんの検知に加えて、送信者による否認の防止にも使える。
正解:×(誤り)
解説:誤り。MACは送信者と受信者が共有する共通鍵で生成・検証するため、改ざんの検知はできるが、受信者も同じMACを作れるので否認防止にはならない。否認防止には秘密鍵によるデジタル署名を使う。
-
問27.チャレンジレスポンス認証では、利用者が入力したパスワードそのものをネットワークに送信し、サーバ側で登録済みのパスワードと照合する。
正解:×(誤り)
解説:誤り。チャレンジレスポンス認証では、サーバが毎回異なるチャレンジ(乱数)を送り、利用者側がチャレンジとパスワードから計算したレスポンスを返すので、パスワードそのものはネットワークに流れない。
-
問28.AESは公開鍵暗号方式の代表的なアルゴリズムで、デジタル署名に広く利用される。
正解:×(誤り)
解説:誤り。AESは共通鍵暗号のブロック暗号で、暗号化と復号に同じ鍵を使う(FIPS 197、CRYPTREC暗号リストの共通鍵暗号「128ビットブロック暗号」)。デジタル署名は、署名者の秘密鍵で署名を作り、対応する公開鍵で検証する公開鍵暗号の使い方であり(NIST SP 800-175B Rev.1 3.3)、CRYPTREC暗号リストで署名に分類されているのは、ECDSA・EdDSA・RSA-PSSなどの公開鍵暗号である。
根拠: NIST FIPS 197 Advanced Encryption Standard (AES)(2001年/2023年5月 Update 1) 1 Introduction(鍵長128・192・256ビット、128ビット単位のブロック) / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:共通鍵暗号(AES)/公開鍵暗号・署名(DSA・ECDSA・EdDSA・RSA-PSS・RSASSA-PKCS1-v1_5) / NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 3.3 Asymmetric-Key Algorithms
-
問29.RSA暗号は共通鍵暗号方式のアルゴリズムで、離散対数問題の困難性を安全性の根拠とする。
正解:×(誤り)
解説:誤り。RSAは公開鍵暗号で、安全性の根拠は大きな素数の積の素因数分解の困難性。離散対数問題はDH鍵交換等の根拠。
-
問30.ハイブリッド暗号方式は2つの異なる公開鍵暗号アルゴリズムを組み合わせて利用する方式である。
正解:×(誤り)
解説:誤り。ハイブリッド暗号は共通鍵暗号と公開鍵暗号を組み合わせ、本文を共通鍵で・共通鍵を公開鍵で暗号化する方式。
-
問31.ハッシュ関数は同じ入力から異なるハッシュ値を生成し、出力から入力を簡単に復元できる特性を持つ。
正解:×(誤り)
解説:誤り。ハッシュ関数は同じ入力からは常に同じハッシュ値を生成し、出力から入力を復元することは事実上不可能(一方向性)。
-
問32.SHA-256は128ビットのハッシュ値を生成する暗号学的ハッシュ関数である。
正解:×(誤り)
解説:誤り。SHA-256は名前の通り256ビット(32バイト)のハッシュ値を生成する。128ビット出力はMD5。
-
問33.HMACは、ハッシュ関数だけで計算し鍵を用いないため、データを受け取った誰もが同じ値を計算して検証できる。
正解:×(誤り)
解説:誤り。HMACは、ハッシュ関数と、送信者と受信者が共有する秘密の鍵を組み合わせてメッセージ認証符号(MAC)を計算する方式である(RFC 2104)。NISTの用語集は、MACを共通鍵を使って偶然や意図的なデータの変更を検出するための値と定義している。受信者は同じ鍵で計算し直して一致を確かめ、データの完全性と送信元を確認する(NIST SP 800-175B Rev.1 4.2)。CRYPTREC暗号リストも、HMACをメッセージ認証コードに掲載している。
根拠: RFC 2104 HMAC: Keyed-Hashing for Message Authentication(IETF) Abstract / NIST CSRC Glossary「message authentication code (MAC)」 定義(出典 NIST SP 800-152・SP 800-57 Part 1 Rev.5ほか) / NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 4.2 Data Integrity, Identity Authentication, and Source Authentication / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:メッセージ認証コード(CMAC・HMAC)
-
問34.デジタル署名は公開鍵で署名を生成し秘密鍵で検証することで真正性を担保する。
正解:×(誤り)
解説:誤り。デジタル署名は秘密鍵で署名を生成し、公開鍵で検証する。鍵の役割が逆。
-
問35.TLSは現在TLS 1.0が標準として推奨されている最新バージョンである。
正解:×(誤り)
解説:誤り。TLS 1.0・1.1は、2021年3月のRFC 8996で正式に廃止(deprecated)された。RFC 8996は、これらの版が現在推奨される暗号アルゴリズムや仕組みに対応していないことを理由に挙げ、TLS 1.2は2008年から推奨版となり、2018年にTLS 1.3(RFC 8446)が後継になったと説明している。IPAのTLS暗号設定ガイドライン(Ver.3.1.1)も、TLS 1.0・1.1を例外的な設定基準でのみ使えるものとしている。
根拠: RFC 8996 Deprecating TLS 1.0 and TLS 1.1(IETF) Abstract / IPA・NICT TLS暗号設定ガイドライン Ver.3.1.1(CRYPTREC GL-3001-3.1.1、2025年4月) 1.1 本書の内容及び位置付け(TLS1.0・TLS1.1はセキュリティ例外型のみで利用可能)
-
問36.IPsecはアプリケーション層で通信を暗号化するプロトコルである。
正解:×(誤り)
解説:誤り。IPsecは、IP層の通信に暗号化や認証を提供する仕組みで(RFC 4301 1.1)、IPはOSI基本参照モデルのネットワーク層(第3層)のプロトコルである(IPA 基本情報技術者試験シラバス)。IP層で保護するため、その上で動くTCPやUDP、HTTPなどの通信はまとめて保護の対象になる。アプリケーションの通信を守る方式としては、HTTPやSMTPなどの下に位置して暗号化と認証を行うTLSがある(IPA TLS暗号設定ガイドライン 2.1.2)。
根拠: RFC 4301 Security Architecture for the Internet Protocol(IETF) 1.1 Summary of Contents of Document / IPA 基本情報技術者試験(レベル2)シラバス Ver.9.2 中分類10 ネットワーク 3.通信プロトコル(1)②〜⑤(データリンク層・ネットワーク層のIP・トランスポート層のTCP/UDP・アプリケーション層) / IPA・NICT TLS暗号設定ガイドライン Ver.3.1.1(CRYPTREC GL-3001-3.1.1、2025年4月) 2.1.2 SSL/TLSプロトコル概要
-
問37.多要素認証(MFA)は同じ要素のもの(例:パスワード2つ)を複数組み合わせる認証方式である。
正解:×(誤り)
解説:誤り。多要素認証は、知識情報・所持情報・生体情報という種類の異なる要素のうち、2つ以上を組み合わせる認証である(総務省「国民のためのサイバーセキュリティサイト」)。NISTの用語集も、種類の異なる(distinct)要素を2つ以上要求する認証と定義している。パスワードを2つ入力させても、どちらも知っていることによる知識情報なので、使っている要素は1種類だけである。
根拠: 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例) / NIST CSRC Glossary「multi-factor authentication (MFA)」 定義(出典 CNSSI 4009-2022・NIST SP 1800-17ほか)
-
問38.TOTPは利用者の現在地(位置情報)を基に生成される一時的なパスワードである。
正解:×(誤り)
解説:誤り。TOTP(RFC 6238)は、HMACを使うワンタイムパスワード方式HOTP(RFC 4226)を、時刻に基づくように拡張した方式である。基準時刻からの経過時間を時間幅(推奨の既定値30秒)で割った値と、利用者側と検証側が共有する秘密の鍵からパスワードを計算する(4.2)。検証側も同じ時刻と鍵から値を計算して照合するため、両者が現在時刻を知っている必要がある(3章 R1)。位置情報は計算に使わない。
-
問39.FIDO2はパスワードの定期変更を強制するパスワードベースの認証規格である。
正解:×(誤り)
解説:誤り。FIDO2は、パスワードに頼らない認証の標準(WebAuthnとCTAP)である(FIDO Alliance)。端末やセキュリティキーに保管した秘密鍵でサーバからのチャレンジに署名し、サーバが登録済みの公開鍵で検証する仕組みなので、パスワードの定期変更を強制する性質は無い。なお、NIST SP 800-63B-4(3.1.1.2)は、パスワードを使う場合でも定期的な変更を利用者に求めてはならないとしている。
根拠: FIDO Alliance「Passkeys」(FAQ) FIDO2(WebAuthnとCTAP)/公開鍵暗号の利用/生体情報は端末内にとどまりサーバに送られない/フィッシング耐性 / Passkey Central(FIDO Alliance)「How Passkeys Work」 登録時に秘密鍵を端末が保持し公開鍵をサービスに登録/サインイン時にチャレンジへ署名しサーバが公開鍵で検証 / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.1.1.2 Password Verifiers(定期的な変更を求めない)
-
問40.シングルサインオン(SSO)はサービスごとに毎回個別認証を行う必要がある仕組みである。
正解:×(誤り)
解説:誤り。シングルサインオン(SSO)は、1つのアカウントとその認証手段で、複数のアプリケーションを続けて利用できるようにする仕組みである(NISTの用語集)。サービスごとに毎回認証するのは、SSOを使わない場合の形である。SSOでは、認証を行った側がその結果をSAMLのアサーションやOpenID ConnectのIDトークンで各サービスに伝えるので、利用者は連携先ごとに認証し直さずに済む。
根拠: NIST CSRC Glossary「single sign-on (SSO)」 定義(出典 NIST SP 800-63-4) / OASIS Assertions and Protocols for the OASIS Security Assertion Markup Language (SAML) V2.0(saml-core-2.0-os、2005年3月) Abstract(認証・属性・認可に関するXMLのアサーション)/2 SAML Assertions / OpenID Connect Core 1.0(OpenID Foundation) 1 Introduction(OAuth 2.0の上の認証の層)/2 ID Token(JWTで表現)
-
問41.OAuthは第三者アプリにユーザのID・パスワードそのものを渡してアクセスを許可する認証方式である。
正解:×(誤り)
解説:誤り。RFC 6749(1章)は、利用者のパスワードを第三者のアプリに渡す従来の方法では、アプリがパスワードを保存しなければならないなどの問題があると指摘し、OAuth 2.0では、アプリが利用者の資格情報の代わりに、認可サーバが利用者の承認を得て発行するアクセストークンで資源にアクセスすると定めている。また、OAuth 2.0は認可の仕組みで、利用者の認証の層はOpenID ConnectがOAuth 2.0の上に加えている。
根拠: RFC 6749 The OAuth 2.0 Authorization Framework(IETF) Abstract・1 Introduction / OpenID Connect Core 1.0(OpenID Foundation) 1 Introduction(OAuth 2.0の上の認証の層)/2 ID Token(JWTで表現)
-
問42.RBAC(Role-Based Access Control)は利用者個人ごとに直接アクセス権限を割り当てる方式である。
正解:×(誤り)
解説:誤り。RBACは、資源に対して許される操作を、個々の利用者ではなくロール(役割)に結び付け、利用者には役割を割り当てる方式である(NISTの用語集)。利用者ごとに直接権限を設定するのはRBACではない。なお、DAC(任意アクセス制御)は、資源の所有者が、誰にどのアクセス権を与えるかを自分の判断で決められる方式である(NISTの用語集、出典 SP 800-192)。
根拠: NIST CSRC Glossary「role-based access control (RBAC)」 定義 / NIST CSRC Glossary「discretionary access control (DAC)」 定義(出典 NIST SP 800-192・SP 800-53 Rev.5)
-
問43.リスクベース認証は、利用者の端末やアクセス元のIPアドレスなどにかかわらず、ログインのたびに必ず追加の認証を要求する方式である。
正解:×(誤り)
解説:誤り。リスクベース認証は、端末・アクセス元・時間帯などが普段と異なり不正の疑いがあると判定したときにだけ、秘密の質問やワンタイムパスワードなどの追加の認証を求める方式である。
-
問44.OCSPは、認証局が定期的に発行する失効した証明書の一覧を利用者が取得し、対象の証明書が載っていないかを自分で照合する方式である。
正解:×(誤り)
解説:誤り。説明はCRL(証明書失効リスト)の方式である。CRLは、認証局が失効させた証明書をシリアル番号で並べて署名・公開するリストで、利用者は新しいCRLを取得し、対象の証明書が載っていないかを確かめる(RFC 5280 3.3)。OCSPは、CRLを必要とせずに証明書の現在の状態を判断するためのプロトコルで、OCSPクライアントがOCSPレスポンダに個々の証明書の状態を問い合わせ、応答を受け取る(RFC 6960 Abstract・2章)。
根拠: RFC 5280 Internet X.509 Public Key Infrastructure Certificate and CRL Profile(IETF) 3.3 Revocation / RFC 6960 X.509 Internet Public Key Infrastructure Online Certificate Status Protocol - OCSP(IETF) Abstract・2 Protocol Overview
-
問45.共通鍵暗号方式は公開鍵暗号方式に比べて処理速度が一般的に遅い。
正解:×(誤り)
解説:誤り。NIST SP 800-175B Rev.1(4.5)は、共通鍵暗号の主な利点は速さで、一般に公開鍵暗号よりかなり速いとしている。公開鍵暗号は処理が遅いため大量のデータの処理には使われず(3.3)、公開鍵暗号で署名や最初の鍵の確立を行い、データの暗号化は共通鍵暗号で行うハイブリッドの方式がよく使われる(4.5)。
-
問46.電子証明書は利用者が自分自身で発行・自署するもので、第三者機関は関与しない。
正解:×(誤り)
解説:誤り。電子証明書(公開鍵証明書)は、公開鍵の値とその持ち主を結び付けるデータで、その結び付きは、信頼された認証局(CA)が証明書にデジタル署名することで保証される(RFC 5280 3.1)。利用者は、CAに直接または登録局(RA)を通じて登録したうえで、CAから証明書を発行される(同3.5)。TLSでも、ブラウザはあらかじめ登録された認証局の証明書を信頼の起点として、サーバ証明書の正当性を確かめる(IPA TLS暗号設定ガイドライン 2.1.2)。
根拠: RFC 5280 Internet X.509 Public Key Infrastructure Certificate and CRL Profile(IETF) 3.1 X.509 Version 3 Certificate/3.5 Management Protocols (a) registration / IPA・NICT TLS暗号設定ガイドライン Ver.3.1.1(CRYPTREC GL-3001-3.1.1、2025年4月) 2.1.2 SSL/TLSプロトコル概要(ルートCAを信頼の起点とした検証)
-
問47.PKIにおけるCRL(Certificate Revocation List)は新規発行された証明書の一覧である。
正解:×(誤り)
解説:誤り。CRL(証明書失効リスト)は、認証局(CA)が発行した証明書のうち有効期限より前に失効させたものを、シリアル番号で並べ、CAなどが署名して公開するリストである(RFC 5280 3.3)。名前の変更や秘密鍵の漏えい(またはその疑い)などがあると、CAは証明書を失効させる。証明書を使う側は、署名と有効期限を確かめるだけでなく、新しいCRLにその証明書が載っていないかも確かめる。
根拠: RFC 5280 Internet X.509 Public Key Infrastructure Certificate and CRL Profile(IETF) 3.3 Revocation / NIST CSRC Glossary「certificate revocation list (CRL)」 定義
-
問48.生体認証は1度登録すれば変更が容易で、漏えいしても安全である。
正解:×(誤り)
解説:誤り。生体認証は、指紋・顔・虹彩・声などの身体的・行動的な特徴を使う認証である。NIST SP 800-63B-4(3.2.3)は、生体の特徴は秘密ではなく、写真や物に残った指紋などから本人の同意なく取られうること、パスワードや証明書のように取り消せる仕組み(テンプレート保護)は利用できる場面が限られることを挙げている。そのため、生体認証は持ち物の認証器と組み合わせた多要素認証の一部としてのみ使うよう求めている。
-
問49.ICカード認証は所持情報・知識情報・生体情報のうち『生体情報』に分類される。
正解:×(誤り)
解説:誤り。ICカードは利用者が持っている物なので、所持情報に当たる。総務省「国民のためのサイバーセキュリティサイト」は認証の3要素を知識情報・所持情報・生体情報とし、生体情報の例に指紋や顔を挙げている。NISTの用語集も、所持の要素(something you have)の例に暗号機能を持つ識別装置やトークンを、生体の要素(something you are)の例に生体情報を挙げている。
根拠: 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例) / NIST CSRC Glossary「multi-factor authentication (MFA)」 定義(出典 CNSSI 4009-2022:something you know/have/are の例)
-
問50.ゼロトラストモデルでは社内ネットワークからのアクセスを信頼し、認証や検証を省略する。
正解:×(誤り)
解説:誤り。ゼロトラストは、資産や利用者アカウントに、物理的な場所やネットワーク上の場所(社内LANかインターネットか)だけを理由に暗黙の信頼を与えないという考え方である(NIST SP 800-207 Abstract)。同書2.1の原則は、社内のネットワークからのアクセスにも社外からと同じセキュリティ要件を課すこと、資源へのアクセスはセッションごとに、要求者の信頼性を評価してから最小限の権限で認めることを挙げている。
根拠: NIST SP 800-207 Zero Trust Architecture(2020年8月) Abstract/2.1 Tenets of Zero Trust(2・3)
-
問51.AESアルゴリズムが採用している暗号方式の分類はどれか。
- ア.量子暗号方式
- イ.公開鍵暗号方式
- ウ.ハイブリッド暗号方式
- エ.共通鍵暗号方式
正解:エ.共通鍵暗号方式
解説:AESは、暗号化と復号に同じ鍵を使う共通鍵暗号方式のアルゴリズムで、データを128ビットのブロック単位で処理するブロック暗号である(FIPS 197)。CRYPTREC暗号リストでも共通鍵暗号の128ビットブロック暗号に分類されている。公開鍵暗号方式の例はRSAや楕円曲線暗号である。ハイブリッド暗号方式は公開鍵暗号と共通鍵暗号を組み合わせる使い方(NIST SP 800-175B Rev.1 4.5)で、AES単体の分類ではない。量子暗号は量子力学の性質に基づく別の技術である(NIST)。
根拠: NIST FIPS 197 Advanced Encryption Standard (AES)(2001年/2023年5月 Update 1) 1 Introduction(鍵長128・192・256ビット、128ビット単位のブロック) / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:共通鍵暗号(128ビットブロック暗号 AES) / NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 4.5 Symmetric vs. Asymmetric Cryptography / NIST「What Is Post-Quantum Cryptography?」 How does post-quantum cryptography differ from quantum cryptography?(PQCは数学的手法、量子暗号は量子力学に基づく)
-
問52.公開鍵暗号方式の代表的なアルゴリズムはどれか。
- ア.RSA
- イ.AES
- ウ.DES
- エ.SHA-256
正解:ア.RSA
解説:RSAは、素因数分解の難しさに基づく公開鍵暗号で(CRYPTREC 設定基準 2.2.1)、CRYPTREC暗号リストでは署名(RSA-PSS)や守秘(RSA-OAEP)に掲載されている。AESはFIPS 197が定める共通鍵暗号で、DESもNISTが定めていた共通鍵暗号(ブロック暗号)で、強度不足のため2005年に承認が取り消された(NIST SP 800-175B Rev.1 3.2.1.1)。SHA-256はFIPS 180-4が定めるハッシュ関数で、暗号化や復号には使わない。
根拠: 暗号強度要件(アルゴリズム及び鍵長選択)に関する設定基準 CRYPTREC LS-0003-2022r1(デジタル庁・総務省・経済産業省、2022年3月 Ver.1.0) 2.2.1 公開鍵暗号の推定セキュリティ強度(IFC:素因数分解問題ベース) / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表1 現行暗号リスト:公開鍵暗号(RSA-PSS・RSA-OAEP) / NIST FIPS 197 Advanced Encryption Standard (AES)(2001年/2023年5月 Update 1) 1 Introduction(鍵長128・192・256ビット、128ビット単位のブロック) / NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 3.2.1.1 Data Encryption Standard (DES) / NIST FIPS 180-4 Secure Hash Standard (SHS)(2015年8月) 6.2 SHA-256(最終結果は256ビットのメッセージダイジェスト)
-
問53.ハッシュ関数の特徴として正しいものはどれか。
- ア.同じ入力でも、処理するたびに異なる値が出力される
- イ.出力から元の入力を求めることが、計算量的に困難である
- ウ.出力の長さは、入力の長さに比例して長くなる
- エ.秘密鍵を使えば、出力から元の入力を復元できる
正解:イ.出力から元の入力を求めることが、計算量的に困難である
解説:ハッシュ関数は、任意の長さの入力から決まった長さの値を出力し、出力から入力に戻すことが計算量的に困難な一方向性を持つ(NIST SP 800-175B Rev.1 3.1)。同じ入力からは同じ値が出るので、保存や送信の前後で値を比べて改ざんを検知できる。出力の長さは入力の長さによらず一定で、例えばSHA-256は常に256ビットである(FIPS 180-4)。また、ハッシュ関数は鍵で元に戻す仕組みを持たず、秘密鍵を使っても出力から入力は復元できない。
根拠: NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 3.1 Cryptographic Hash Functions / NIST CSRC Glossary「hash function」 定義 / NIST FIPS 180-4 Secure Hash Standard (SHS)(2015年8月) 6.2 SHA-256(最終結果は256ビットのメッセージダイジェスト)
-
問54.パスワード保管時にソルトを利用する目的はどれか。
- ア.通信路上でのパスワードの盗聴を防ぐ
- イ.ハッシュ値を短くし、保管に必要な容量を減らす
- ウ.レインボーテーブル攻撃を困難にする
- エ.1回のハッシュ計算にかかる時間を長くする
正解:ウ.レインボーテーブル攻撃を困難にする
解説:ソルトは、パスワードをハッシュ化する前に付け加えるランダムな値で、同じパスワードでも結果が変わるため、攻撃者が事前に計算した結果の表(レインボーテーブル)を使い回せなくなる(NISTの用語集、SP 800-132 付録A.2.1)。1回の計算を重くするのはストレッチング(コスト係数)の役割である(SP 800-63B-4 3.1.1.2)。ソルトはハッシュ値と一緒に保存するもので容量を減らす働きは無く、通信路の盗聴を防ぐのはTLSなどの暗号化である。
根拠: NIST CSRC Glossary「salt」 定義(出典 NIST SP 800-63-4) / NIST SP 800-132 Recommendation for Password-Based Key Derivation Part 1: Storage Applications(2010年12月) 付録A.2.1 Length of the Salt / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.1.1.2 Password Verifiers
-
問55.TLSプロトコルの主な役割はどれか。
- ア.DNSの応答に署名し、応答の改ざんを検知する
- イ.電子メールに署名し、送信元のドメインを確かめる
- ウ.時刻をもとに、使い捨てのパスワードを生成する
- エ.通信を暗号化し、通信相手のサーバを認証する
正解:エ.通信を暗号化し、通信相手のサーバを認証する
解説:TLSは、通信する2者の間に安全な通信路を作るプロトコルで、サーバの認証、通信内容の秘匿、改ざんの検知を提供する(RFC 8446 1章)。サーバはサーバ証明書で認証される(IPA TLS暗号設定ガイドライン 2.1.2)。DNSのデータに出どころの認証と完全性を加えるのはDNSSEC(RFC 4033)、電子メールに署名してドメインと結び付けるのはDKIM(RFC 6376)、時刻からワンタイムパスワードを作るのはTOTP(RFC 6238)である。
根拠: RFC 8446 The Transport Layer Security (TLS) Protocol Version 1.3(IETF) 1 Introduction / IPA・NICT TLS暗号設定ガイドライン Ver.3.1.1(CRYPTREC GL-3001-3.1.1、2025年4月) 2.1.2 SSL/TLSプロトコル概要 / RFC 4033 DNS Security Introduction and Requirements(IETF) Abstract / RFC 6376 DomainKeys Identified Mail (DKIM) Signatures(IETF) Abstract / RFC 6238 TOTP: Time-Based One-Time Password Algorithm(IETF) 1.1 Scope・4.2 Description
-
問56.IPsecが動作するOSI参照モデルの層はどれか。
- ア.第3層(ネットワーク層)
- イ.第2層(データリンク層)
- ウ.第4層(トランスポート層)
- エ.第7層(アプリケーション層)
正解:ア.第3層(ネットワーク層)
解説:IPsecは、IPv4・IPv6のIP層の通信にセキュリティを提供する仕組みで(RFC 4301 1.1)、IPはOSI基本参照モデルのネットワーク層(第3層)のプロトコルである。完全性と送信元の認証を提供するAH、機密性も提供するESP、鍵を管理するIKEで構成される。IPAの基本情報技術者試験シラバスは、データリンク層のプロトコルにPPPなど、トランスポート層にTCP・UDP、アプリケーション層にHTTP・SMTP・DNSなどを挙げており、IPsecはこれらの層のプロトコルではない。
根拠: RFC 4301 Security Architecture for the Internet Protocol(IETF) 1.1 Summary of Contents of Document/3.2 How IPsec Works / IPA 基本情報技術者試験(レベル2)シラバス Ver.9.2 中分類10 ネットワーク 3.通信プロトコル(1)②〜⑤(データリンク層・ネットワーク層のIP・トランスポート層のTCP/UDP・アプリケーション層)
-
問57.多要素認証(MFA)の組合せとして適切なものはどれか。
- ア.パスワード2つ
- イ.パスワードとSMS認証コード
- ウ.パスワードとPINコード
- エ.パスワードと秘密の質問
正解:イ.パスワードとSMS認証コード
解説:多要素認証は、知識情報・所持情報・生体情報という種類の異なる要素を2つ以上組み合わせる(総務省「国民のためのサイバーセキュリティサイト」)。SMSで届く認証コードは利用者が持つ機器で受け取るので所持情報に当たる(同サイト)。PINはパスワードと同じく知っていることによる知識情報で(NISTの用語集)、秘密の質問も知識に基づく認証(NIST SP 800-63B-4 3.1.1.2)なので、パスワードと組み合わせても、パスワードを2つ使っても、要素は1種類である。
根拠: 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例) / NIST CSRC Glossary「multi-factor authentication (MFA)」 定義(something you know の例:PIN・パスワード) / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.1.1.2 Password Verifiers(knowledge-based authentication・security questions)/3.1.3 Out-of-Band Devices
-
問58.TOTPによるワンタイムパスワードの生成基準はどれか。
- ア.認証のたびに1ずつ増えるカウンタ値
- イ.利用者の位置情報
- ウ.現在時刻
- エ.最後にログインしたIPアドレス
正解:ウ.現在時刻
解説:TOTP(Time-based One-Time Password)は、HMACを使うワンタイムパスワード方式HOTPを、カウンタの代わりに時刻に基づく値を使うように拡張した方式である(RFC 6238 1.1・4.2)。基準時刻からの経過時間を時間幅(推奨の既定値は30秒)で割った値を使うので、時間幅ごとにパスワードが変わる(5.2)。認証に成功するたびにカウンタを1ずつ増やして計算するのはHOTP(RFC 4226 7.2)である。位置情報やIPアドレスはTOTPの計算には使わない。
根拠: RFC 6238 TOTP: Time-Based One-Time Password Algorithm(IETF) 1.1 Scope・4.2 Description・5.2 Validation and Time-Step Size / RFC 4226 HOTP: An HMAC-Based One-Time Password Algorithm(IETF) 7.2 Validation of HOTP Values
-
問59.FIDO2の特徴として最も適切なものはどれか。
- ア.サーバに保存した指紋の情報との照合で認証する
- イ.SMSで届く使い捨てのコードの入力で認証する
- ウ.サーバと共有する共通鍵を使った応答で認証する
- エ.端末の秘密鍵の署名を公開鍵で検証して認証する
正解:エ.端末の秘密鍵の署名を公開鍵で検証して認証する
解説:FIDO2は、FIDO Allianceが推進する、パスワードに頼らない認証の標準(WebAuthnとCTAP)である。端末やセキュリティキーが秘密鍵を保管し、公開鍵をサービスに登録しておく。サインインでは、サーバが送るチャレンジに端末が秘密鍵で署名し、サーバが公開鍵で検証する。生体認証は端末の中で行われ、生体情報はサーバに送られない(FIDO Alliance)。SMSのコードのように手で入力する方式は、フィッシング耐性が無いとされる(NIST SP 800-63B-4 3.2.5)。
根拠: FIDO Alliance「Passkeys」(FAQ) FIDO2(WebAuthnとCTAP)/公開鍵暗号の利用/生体情報は端末内にとどまりサーバに送られない/フィッシング耐性 / Passkey Central(FIDO Alliance)「How Passkeys Work」 登録時に秘密鍵を端末が保持し公開鍵をサービスに登録/サインイン時にチャレンジへ署名しサーバが公開鍵で検証 / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.2.5 Phishing Resistance
-
問60.シングルサインオン(SSO)の説明として適切なものはどれか。
- ア.一度の認証の結果を、連携する複数のサービスで利用する
- イ.異なる種類の認証要素を2つ以上組み合わせて認証する
- ウ.利用者の役割に応じて、アクセスできる範囲を割り当てる
- エ.時刻をもとに生成した使い捨てのパスワードで認証する
正解:ア.一度の認証の結果を、連携する複数のサービスで利用する
解説:シングルサインオン(SSO)は、1つのアカウントとその認証手段で複数のアプリケーションを続けて利用できるようにする仕組みで、一般にフェデレーションのプロトコルで実現される(NISTの用語集)。種類の異なる要素を2つ以上組み合わせるのは多要素認証(総務省「国民のためのサイバーセキュリティサイト」)、役割に権限を結び付けるのはRBAC(NISTの用語集)、時刻から使い捨てのパスワードを作るのはTOTP(RFC 6238)である。
根拠: NIST CSRC Glossary「single sign-on (SSO)」 定義(出典 NIST SP 800-63-4) / 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例) / NIST CSRC Glossary「role-based access control (RBAC)」 定義 / RFC 6238 TOTP: Time-Based One-Time Password Algorithm(IETF) 1.1 Scope・4.2 Description
-
問61.OAuth 2.0の説明として適切なものはどれか。
- ア.XMLで記述したアサーションで、認証の結果を他のサービスに伝える
- イ.利用者のパスワードを渡さずに、第三者のアプリにアクセス権限を委譲する
- ウ.利用者を認証し、その結果をIDトークンとしてアプリに提供する
- エ.サーバとの通信を暗号化し、通信の盗聴と改ざんを防ぐ
正解:イ.利用者のパスワードを渡さずに、第三者のアプリにアクセス権限を委譲する
解説:OAuth 2.0(RFC 6749)は認可のフレームワークで、利用者の承認を得た第三者のアプリが、利用者のパスワードではなく認可サーバが発行するアクセストークンを使って、保護された資源に限定的にアクセスできるようにする(1章)。利用者を認証してIDトークンで伝えるのは、OAuth 2.0の上に認証の層を加えたOpenID Connect、XMLのアサーションで認証などの情報を伝えるのはSAML、通信の暗号化と改ざんの検知はTLS(RFC 8446)の役割である。
根拠: RFC 6749 The OAuth 2.0 Authorization Framework(IETF) Abstract・1 Introduction / OpenID Connect Core 1.0(OpenID Foundation) 1 Introduction(OAuth 2.0の上の認証の層)/2 ID Token(JWTで表現) / OASIS Assertions and Protocols for the OASIS Security Assertion Markup Language (SAML) V2.0(saml-core-2.0-os、2005年3月) Abstract(認証・属性・認可に関するXMLのアサーション)/2 SAML Assertions / RFC 8446 The Transport Layer Security (TLS) Protocol Version 1.3(IETF) 1 Introduction
-
問62.RBACの主な特徴はどれか。
- ア.リソースの所有者が、自分の判断で他者にアクセスを許す
- イ.機密区分のラベルに基づき、システムが一律に制御する
- ウ.役割に権限を結び付け、利用者に役割を割り当てる
- エ.主体や資源の属性と環境の条件を評価して、可否を決める
正解:ウ.役割に権限を結び付け、利用者に役割を割り当てる
解説:RBAC(ロールベースアクセス制御)は、資源に対する操作の許可を個々の利用者ではなくロール(役割)に結び付け、利用者に役割を割り当てる方式である(NISTの用語集)。所有者が自分の判断で他者に権限を与えるのはDAC(任意アクセス制御)、情報の機密区分のラベルと利用者の資格に基づき中央の方針で一律に制御するのはMAC(強制アクセス制御)、利用者・資源の属性と環境条件を方針に照らして判断するのはABAC(属性ベースアクセス制御、NIST SP 800-162)である。
根拠: NIST CSRC Glossary「role-based access control (RBAC)」 定義 / NIST CSRC Glossary「discretionary access control (DAC)」 定義(出典 NIST SP 800-192・SP 800-53 Rev.5) / NIST CSRC Glossary「mandatory access control (MAC)」 定義(出典 NIST SP 800-192・SP 800-44 Ver.2・SP 800-53 Rev.5) / NIST CSRC Glossary「attribute based access control (ABAC)」 定義(出典 NIST SP 800-162ほか) / NIST SP 800-162 Guide to Attribute Based Access Control (ABAC) Definition and Considerations(2014年1月・2019年改訂) 1 Introduction・2 Understanding ABAC(属性と環境条件に基づくアクセス制御)
-
問63.最小権限の原則の例として適切なものはどれか。
- ア.システム管理者が、メールやWebの閲覧も管理者権限のアカウントで行う
- イ.異動した社員に、旧部署の権限を残したまま新部署の権限を加える
- ウ.新入社員に、将来必要になりそうな権限もまとめて最初に与えておく
- エ.開発部門には製品データの編集権限を、営業部門には閲覧権限を与える
正解:エ.開発部門には製品データの編集権限を、営業部門には閲覧権限を与える
解説:最小権限の原則は、利用者などのアクセス権限を、与えられた業務に必要な最小限に制限する原則である(NISTの用語集)。総務省「国民のためのサイバーセキュリティサイト」も、開発部門には編集・削除・閲覧の権限を、営業部門には閲覧の権限のみを与える例を挙げ、人事異動のたびに権限を見直すよう求めている。旧部署の権限を残すこと、将来に備えて先に権限を与えること、管理以外の作業まで管理者権限で行うことは、どれも業務に必要な範囲を超えた権限を持たせている。
根拠: NIST CSRC Glossary「least privilege」 定義(出典 CNSSI 4009-2022・NIST SP 800-12 Rev.1ほか) / 総務省 国民のためのサイバーセキュリティサイト「アクセス制御・管理」 職務や役割によって最小限の権限を付与する/アクセス権の確認
-
問64.『知識情報』に該当する認証要素はどれか。
- ア.パスワード
- イ.指紋
- ウ.ICカード
- エ.顔認証
正解:ア.パスワード
解説:知識情報は、利用者が知っていることによる認証の要素で、パスワードやPINが代表例である(総務省「国民のためのサイバーセキュリティサイト」、NISTの用語集)。ICカードは利用者が持っている物なので所持情報、指紋や顔は身体の特徴を使う生体情報に当たる。認証の3要素は知識情報・所持情報・生体情報で、種類の異なる要素を2つ以上組み合わせると多要素認証になる。
根拠: 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例) / NIST CSRC Glossary「multi-factor authentication (MFA)」 定義(something you know/have/are の例)
-
問65.『所持情報』に該当する認証要素はどれか。
- ア.パスワード
- イ.ハードウェアトークン
- ウ.秘密の質問
- エ.声紋
正解:イ.ハードウェアトークン
解説:所持情報は、利用者が持っている物による認証の要素で、ワンタイムパスワードを表示するハードウェアトークンや、SMSなどで連絡を受けるスマートフォンが当たる(NIST SP 800-63B-4 3.1.3・3.1.4、総務省「国民のためのサイバーセキュリティサイト」)。パスワードと秘密の質問は知っていることによる知識情報(同3.1.1・3.1.1.2)、声紋は声の特徴を使う生体情報である(同3.2.3)。
根拠: NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.1.1 Passwords・3.1.1.2(knowledge-based authentication)/3.1.3 Out-of-Band Devices/3.1.4 Single-Factor OTP/3.2.3 Use of Biometrics(voice patterns) / 総務省 国民のためのサイバーセキュリティサイト「安全なパスワードの設定・管理」 多要素認証の活用(認証の3要素・2要素認証・ショートメッセージで送ったパスコードの例)
-
問66.電子証明書を発行する役割を担う組織はどれか。
- ア.OCSPレスポンダ
- イ.登録局(RA)
- ウ.認証局(CA)
- エ.リポジトリ
正解:ウ.認証局(CA)
解説:電子証明書(公開鍵証明書)は、公開鍵とその持ち主の結び付きを、信頼された認証局(CA)がデジタル署名することで保証するものである(RFC 5280 3.1)。利用者はCAに直接または登録局(RA)を通じて登録し、CAが証明書を発行する(同3.5)。RAはCAから一部の管理業務を任される仕組み、リポジトリは証明書とCRLを保管・配布するシステムである(同3章)。OCSPレスポンダは、証明書の現在の失効状態の問い合わせに答える役割を持つ(RFC 6960)。
根拠: RFC 5280 Internet X.509 Public Key Infrastructure Certificate and CRL Profile(IETF) 3 Overview of Approach/3.1 X.509 Version 3 Certificate/3.5 Management Protocols / RFC 6960 X.509 Internet Public Key Infrastructure Online Certificate Status Protocol - OCSP(IETF) Abstract・2 Protocol Overview
-
問67.ディジタル証明書が失効していないかを確認する手段として適切なものはどれか。
- ア.有効期間に現在時刻が含まれるかの確認
- イ.発行者の公開鍵による署名の検証
- ウ.発行者名と上位の認証局名の照合
- エ.OCSPによる状態の問い合わせ
正解:エ.OCSPによる状態の問い合わせ
解説:証明書を検証するときは、署名を検証できること、有効期間に現在時刻が含まれること、失効していないこと、発行者名が一致することをそれぞれ確かめる(RFC 5280 6.1.3)。失効は有効期間の途中でも秘密鍵の漏えいなどで起こるので、署名・有効期間・発行者名を確かめても分からない。失効していないかは、認証局が公開するCRLを取得して照合するか、OCSPでレスポンダに個々の証明書の現在の状態を問い合わせて確かめる(RFC 5280 3.3、RFC 6960)。
根拠: RFC 5280 Internet X.509 Public Key Infrastructure Certificate and CRL Profile(IETF) 6.1.3 Basic Certificate Processing (a)(1)〜(4)/3.3 Revocation / RFC 6960 X.509 Internet Public Key Infrastructure Online Certificate Status Protocol - OCSP(IETF) Abstract・2 Protocol Overview
-
問68.デジタル署名で完全性と真正性を担保する仕組みとして正しいものはどれか。
- ア.送信者が秘密鍵で署名・受信者が公開鍵で検証
- イ.送信者が公開鍵で署名・受信者が秘密鍵で検証
- ウ.送信者が共通鍵で署名・受信者が同じ共通鍵で検証
- エ.送信者が受信者の公開鍵で署名・受信者が自分の秘密鍵で検証
正解:ア.送信者が秘密鍵で署名・受信者が公開鍵で検証
解説:デジタル署名では、送信者が自分の秘密鍵で署名を作り、受信者が送信者の公開鍵で検証する(NIST SP 800-175B Rev.1 3.3)。秘密鍵は本人しか持たないので、検証に成功すれば送信者の真正性とデータの完全性を確かめられる。公開鍵で処理し秘密鍵で戻すのは暗号化の使い方で、署名とは鍵の役割が逆である。同じ共通鍵を使うのはメッセージ認証符号(MAC)で、完全性と送信元の認証は提供できるが、否認防止を支えるのはデジタル署名である(同4.2)。
-
問69.パスワードのハッシュ保管におけるストレッチングの説明として適切なものはどれか。
- ア.利用者ごとに異なるランダムな値をパスワードに加えてからハッシュ化する
- イ.ハッシュ計算を何度も繰り返し、1回の照合にかかる計算量を増やす
- ウ.短いパスワードに文字を補い、決められた長さまで引き伸ばす
- エ.ハッシュ値を共通鍵で暗号化し、鍵と分けて保管する
正解:イ.ハッシュ計算を何度も繰り返し、1回の照合にかかる計算量を増やす
解説:ストレッチングは、パスワードのハッシュ計算を何度も繰り返して、1回の照合に必要な計算量を増やす技法である。NIST SP 800-132(5.2・付録A.2.2)は、繰り返し回数が鍵の導出に必要な計算を増やし、辞書攻撃や総当たり攻撃を難しくすると説明している。利用者ごとにランダムな値を加えるのはソルトである。検証側だけが知る鍵で追加の処理をするのは、NIST SP 800-63B-4(3.1.1.2)が別に勧める対策で、ストレッチングではない。文字数を補う処理でもない。
根拠: NIST SP 800-132 Recommendation for Password-Based Key Derivation Part 1: Storage Applications(2010年12月) 5.2 The Iteration Count (C)/付録A.2.1・A.2.2 / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.1.1.2 Password Verifiers
-
問70.ゼロトラストアーキテクチャの基本原則はどれか。
- ア.VPNで社内ネットワークに接続した端末は、社内の端末として信頼する
- イ.一度認証した利用者には、その日のうちはすべての資源へのアクセスを認める
- ウ.社内からのアクセスにも、社外からと同じセキュリティ要件を適用する
- エ.境界のファイアウォールを強化し、内部の通信は信頼済みとして扱う
正解:ウ.社内からのアクセスにも、社外からと同じセキュリティ要件を適用する
解説:ゼロトラストは、資産や利用者アカウントに、物理的な場所やネットワーク上の場所だけを理由に暗黙の信頼を与えない考え方である(NIST SP 800-207 Abstract)。同書2.1の原則は、社内のネットワークからのアクセスにも社外からと同じセキュリティ要件を課すこと、資源へのアクセスはセッションごとに認め、ある資源での認証・認可で別の資源へのアクセスを自動的には認めないことを挙げる。VPNで社内に入った端末や境界の内側の通信を信頼済みとする扱いは、場所による信頼に当たる。
根拠: NIST SP 800-207 Zero Trust Architecture(2020年8月) Abstract/2.1 Tenets of Zero Trust(2・3)
-
問71.DH鍵交換(Diffie-Hellman)の説明として適切なものはどれか。
- ア.受信者の公開鍵で共通鍵を暗号化し、相手に送り届ける
- イ.送信者の秘密鍵でメッセージに署名し、改ざんを検知できるようにする
- ウ.認証局が署名した証明書で、公開鍵と持ち主の対応を保証する
- エ.双方がやり取りした値と各自の秘密の値から、同じ鍵を計算する
正解:エ.双方がやり取りした値と各自の秘密の値から、同じ鍵を計算する
解説:DH(Diffie-Hellman)鍵交換は、安全でないネットワーク越しに秘密の鍵を確立する方式である(NISTの用語集)。各自が自分の秘密の値と相手の公開の値から同じ共有の秘密を計算する鍵合意(RFC 2631 2.1.1)で、一方が鍵を決めて送るのではない(NIST SP 800-175B Rev.1 5.3.3)。公開鍵で鍵を暗号化して送るのは鍵輸送(同5.3.4)、秘密鍵による署名はデジタル署名、公開鍵と持ち主の対応の保証は認証局の証明書の役割である。
根拠: NIST CSRC Glossary「Diffie-Hellman」 定義(出典 NIST SP 800-113) / RFC 2631 Diffie-Hellman Key Agreement Method(IETF) Abstract・2.1.1 Generation of ZZ / NIST SP 800-175B Rev.1 Guideline for Using Cryptographic Standards in the Federal Government: Cryptographic Mechanisms(2020年3月) 5.3.3 Key Agreement/5.3.4 Key Transport/Key Distribution
-
問72.チャレンジレスポンス認証の説明として適切なものはどれか。
- ア.サーバが送る乱数と秘密の情報から計算した値を返して認証する
- イ.利用者が入力したパスワードをそのまま送り、サーバが照合して認証する
- ウ.時刻をもとに端末が生成した値を、利用者が入力して認証する
- エ.登録した指紋と照合し、一致すれば認証する
正解:ア.サーバが送る乱数と秘密の情報から計算した値を返して認証する
解説:チャレンジレスポンス認証は、検証側が乱数などのチャレンジを送り、利用者側がそれと秘密の情報(共有の秘密や秘密鍵)を組み合わせて計算した応答を返し、検証側が同じ計算や公開鍵での処理で確かめる方式である(NISTの用語集、出典 SP 800-63-4)。パスワードをそのまま送る方式はこれに当たらない。時刻をもとに使い捨ての値を作るのはTOTP(RFC 6238)、登録した指紋との照合は生体認証(NIST SP 800-63B-4 3.2.3)である。
根拠: NIST CSRC Glossary「challenge-response protocol」 定義(出典 NIST SP 800-12 Rev.1・SP 800-63-4) / RFC 6238 TOTP: Time-Based One-Time Password Algorithm(IETF) 1.1 Scope・4.2 Description / NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(2025年7月) 3.2.3 Use of Biometrics
-
問73.RADIUSプロトコルの主な用途はどれか。
- ア.ディレクトリに格納された情報の検索と更新
- イ.ネットワーク接続時の認証・認可・アカウンティング
- ウ.通信機器の監視と管理情報の収集
- エ.電子メールに付けた署名によるドメインの検証
正解:イ.ネットワーク接続時の認証・認可・アカウンティング
解説:RADIUSは、接続を受け付ける機器(NAS)と共用の認証サーバとの間で、認証・認可・設定の情報をやり取りするプロトコルで(RFC 2865)、利用状況を記録するアカウンティングの情報の受け渡しもRFC 2866で定められている。ディレクトリへのアクセスはLDAP(RFC 4511)、ネットワーク機器の管理はSNMP(RFC 3411)、メールの署名とドメインの結び付けはDKIM(RFC 6376)の役割である。
根拠: RFC 2865 Remote Authentication Dial In User Service (RADIUS)(IETF) Abstract / RFC 2866 RADIUS Accounting(IETF) Abstract / RFC 4511 Lightweight Directory Access Protocol (LDAP): The Protocol(IETF) Abstract / RFC 3411 An Architecture for Describing SNMP Management Frameworks(IETF) Abstract / RFC 6376 DomainKeys Identified Mail (DKIM) Signatures(IETF) Abstract
-
問74.耐量子計算機暗号(PQC)の説明として適切なものはどれか。
- ア.量子力学の性質そのものを利用して、新しい形の暗号を実現する技術
- イ.量子計算機の上でしか動作せず、従来の計算機では使えない暗号
- ウ.量子計算機でも解読が難しいと考えられる数学的問題に基づく暗号
- エ.RSA暗号の鍵長を延ばし、量子計算機でも解読できなくした暗号
正解:ウ.量子計算機でも解読が難しいと考えられる数学的問題に基づく暗号
解説:耐量子計算機暗号(PQC)は、従来のコンピュータでも量子コンピュータでも解くのが難しいと考えられている数学的な問題に基づく暗号である(NIST)。NISTは2024年8月にFIPS 203・204・205を、すぐに使える最初の標準として公表し、CRYPTREC暗号リストもML-KEMを耐量子計算機暗号リストに載せた。量子力学の性質そのものを使うのは量子暗号で、PQCとは別の技術である。PQCは既存の公開鍵暗号の鍵長を延ばしたものではなく、それとは異なる数学的問題に基づく(NIST)。
根拠: NIST「What Is Post-Quantum Cryptography?」 How does post-quantum cryptography differ from quantum cryptography?(PQCは数学的手法、量子暗号は量子力学に基づく) / NIST「NIST Releases First 3 Finalized Post-Quantum Encryption Standards」(2024年8月13日) 本文(FIPS 203・204・205の公表) / 電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)CRYPTREC LS-0001-2022R2(デジタル庁・総務省・経済産業省、令和8年3月30日最終更新) 表2 耐量子計算機暗号(PQC)リスト(鍵共有 ML-KEM)
-
問75.DAC(Discretionary Access Control)の特徴はどれか。
- ア.機密区分のラベルに基づき、システムが一律に制御する
- イ.主体や資源の属性と環境の条件を評価して、可否を決める
- ウ.役割に権限を結び付け、利用者に役割を割り当てる
- エ.リソースの所有者が、自分の判断で他者にアクセスを許す
正解:エ.リソースの所有者が、自分の判断で他者にアクセスを許す
解説:DAC(任意アクセス制御)は、資源の所有者などが、誰にどのアクセス権を与えるかを自分の判断で決められる方式である(NISTの用語集、出典 SP 800-192)。情報の機密区分のラベルと利用者の資格に基づき、所有者ではなく中央の方針で一律に制御するのはMAC(強制アクセス制御)、役割に権限を結び付けて利用者に役割を割り当てるのはRBAC、利用者・資源の属性と環境条件を方針で評価して可否を決めるのはABAC(NIST SP 800-162)である。
根拠: NIST CSRC Glossary「role-based access control (RBAC)」 定義 / NIST CSRC Glossary「discretionary access control (DAC)」 定義(出典 NIST SP 800-192・SP 800-53 Rev.5) / NIST CSRC Glossary「mandatory access control (MAC)」 定義(出典 NIST SP 800-192・SP 800-44 Ver.2・SP 800-53 Rev.5) / NIST CSRC Glossary「attribute based access control (ABAC)」 定義(出典 NIST SP 800-162ほか) / NIST SP 800-162 Guide to Attribute Based Access Control (ABAC) Definition and Considerations(2014年1月・2019年改訂) 1 Introduction・2 Understanding ABAC(属性と環境条件に基づくアクセス制御)
-
問76.チャレンジレスポンス認証方式に該当するものはどれか。
- ア.固定パスワードを,TLS による暗号通信を使い,クライアントからサーバに送信して,サーバで検証する。
- イ.端末のシリアル番号を,クライアントで秘密鍵を使って暗号化し,サーバに送信して,サーバで検証する。
- ウ.トークンという機器が自動的に表示する,認証のたびに異なる数字列をパスワードとしてサーバに送信して,サーバで検証する。
- エ.利用者が入力したパスワードと,サーバから受け取ったランダムなデータとをクライアントで演算し,その結果をサーバに送信して,サーバで検証する。
正解:エ.利用者が入力したパスワードと,サーバから受け取ったランダムなデータとをクライアントで演算し,その結果をサーバに送信して,サーバで検証する。
解説:チャレンジレスポンス認証は,サーバが毎回違うランダムなデータ(チャレンジ)を送り,クライアントがそれとパスワードから計算した値(レスポンス)を返す方式である。パスワードそのものは通信路に流れず,しかも毎回値が変わるので,盗み見た値をそのまま送り返す再生攻撃も効かない。よってエ。アはパスワードそのものを(暗号化された経路で)送っており,チャレンジを使っていない。イは毎回同じシリアル番号を暗号化して送るだけなので,値が変わらず再生攻撃に弱い。ウはワンタイムパスワードの説明で,値は毎回変わるがサーバからのチャレンジに応じて計算しているわけではない。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問4
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問77.セキュアOS のアクセス制御と管理者権限管理を説明した適切な組みはどれか。
- ア.【アクセス制御】リソースやプログラムのアクセス権は,OS の管理者が定めたセキュリティポリシーの下で一元的に制御され,リソースやプログラムの所有者が変更できない。 【管理者権限管理】OS の管理の分野ごとに異なる管理用アカウントを作成し,各アカウントに必要最小限の管理者特権を与える。
- イ.【アクセス制御】リソースやプログラムのアクセス権は,OS の管理者が定めたセキュリティポリシーの下で一元的に制御され,リソースやプログラムの所有者が変更できない。 【管理者権限管理】OS の管理用に特権アカウントを作成し,特権アカウントに全ての権限を与える。
- ウ.【アクセス制御】リソースやプログラムのアクセス権は,リソースやプログラムの所有者が保持し,制御する。 【管理者権限管理】OS の管理の分野ごとに異なる管理用アカウントを作成し,各アカウントに必要最小限の管理者特権を与える。
- エ.【アクセス制御】リソースやプログラムのアクセス権は,リソースやプログラムの所有者が保持し,制御する。 【管理者権限管理】OS の管理用に特権アカウントを作成し,特権アカウントに全ての権限を与える。
正解:ア.【アクセス制御】リソースやプログラムのアクセス権は,OS の管理者が定めたセキュリティポリシーの下で一元的に制御され,リソースやプログラムの所有者が変更できない。 【管理者権限管理】OS の管理の分野ごとに異なる管理用アカウントを作成し,各アカウントに必要最小限の管理者特権を与える。
解説:セキュアOS の柱は二つある。一つは強制アクセス制御で,アクセス権を所有者の裁量に任せず,管理者が定めたセキュリティポリシーにもとづいてOS が一元的に決める。所有者が勝手に権限を広げられないので,乗っ取られたプログラムが被害を広げにくい。もう一つは最小権限の原則にもとづく管理者権限の分割で,「何でもできる万能の管理者」を作らず,管理の分野ごとにアカウントを分け,それぞれに必要最小限の特権だけを与える。この二つを両方満たしているのはアである。ウとエのように所有者がアクセス権を保持して制御するのは,一般的なOS の任意アクセス制御であってセキュアOS ではない。イとエのように特権アカウント1つに全権限を与えるのは,そのアカウントが破られた時点ですべてを失うので最小権限の原則に反する。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問6
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問78.A 社は,従業員300 名の部品メーカーである。A 社ではこれまで,業務に必要なファイルを他社との間で受け渡す場合には電子メール(以下,メールという)を利用してきた。最近になって,取引先のB 社から,ファイルの受渡しについては,C サービスというクラウドストレージサービスを利用して欲しいとの要請を受けた。図1 は,C サービスを利用した場合のファイル受渡しの流れである。 1 ファイルの送信者は,受信者に渡したいファイルをC サービス上にアップロードする。アップロードされたファイルは,C サービス上では暗号化されて保存される。 2 ファイルの送信者は,受信者をメールアドレスで指定して,ファイルのアクセス権を付与する。アクセス権の付与や取消しはいつでも行える。 3 受信者にアクセス権が付与されると,ファイルのダウンロード用URL が生成され,指定されたメールアドレスにメールで通知される。なお,URL には推測困難な文字列が含まれている。 4 受信者が,メールに記載されたURL にアクセスして自身のメールアドレスを入力すると,復号されたファイルがダウンロードされる。 5 ファイルがダウンロードされると,送信者の利用者ID,アップロード日時,ファイル名,ファイルのダウンロード用URL,ダウンロードの際のアクセス元IP アドレス,4 で入力したメールアドレス及びダウンロード日時がログに記録される。 6 送信者は,自身のアップロードしたファイルについて,ダウンロードのログを確認できる。 注記 C サービスとの通信にはHTTPS(HTTP over TLS)が用いられている。 図1 ファイル受渡しの流れ そこでA 社では,C サービスを利用した場合のリスクを評価するために,検討会を開催した。検討会において,情報セキュリティリーダーのD 主任は,次のとおり説明した。 C サービスを利用することによって,情報漏えいのリスクを低減でき,さらに情報漏えいの有無も確認できる。具体的には,ファイルの送信者は,誤ったメールアドレスを指定してメールを送信してしまった場合に,誤りに気付いた時点で,すぐに [a1] を行うことができる。次に,ファイルが [a2] されていないことがログによって確認できれば,[a3] していないと判断することができる。 設問 本文中の [a1] 〜 [a3] に入れる次の字句の組合せはどれか。a に関する解答群のうち,最も適切なものを選べ。 (一) アクセス権の取消し (二) アップロード (三) 情報漏えい (四) ダウンロード (五) メールで通知 (六) メールに記載されたURL に受信者はまだアクセス
- ア.[a1](一) [a2](二) [a3](三)
- イ.[a1](一) [a2](二) [a3](六)
- ウ.[a1](一) [a2](四) [a3](三)
- エ.[a1](一) [a2](四) [a3](六)
- オ.[a1](五) [a2](二) [a3](三)
- カ.[a1](五) [a2](二) [a3](六)
- キ.[a1](五) [a2](四) [a3](三)
- ク.[a1](五) [a2](四) [a3](六)
正解:ウ.[a1](一) [a2](四) [a3](三)
解説:メールに直接ファイルを添付していたときは,宛先を間違えて送ってしまえば取り返しがつかない。C サービスではファイル本体はサービス上にあり,メールで送られるのはURL だけである。アクセス権の付与や取消しはいつでも行えるので,間違いに気付いた時点でアクセス権を取り消せば,相手はファイルを取り出せなくなる。よって a1 は(一)のアクセス権の取消しである。 次に,ログに記録されるのは「ファイルがダウンロードされたとき」である。したがってログで確認できるのはダウンロードの有無であり,a2 は(四)。 ダウンロードされていなければ,誤った宛先の相手はファイルの中身を得ていないことになるので,情報漏えいは起きていないと判断できる。a3 は(三)。よってウ。 (五)のメールで通知は,取り消したいときに行う操作ではない。(二)のアップロードは送信者自身の操作なのでログを見るまでもない。(六)は「まだアクセスしていない」という言い方だが,URL にアクセスしただけではログに残らず(記録されるのはダウンロード時),ログから判断できることとして正しくない。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問14
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問79.リスクベース認証の説明として,適切なものはどれか。
- ア.機器の画面に表示された点を正しい順序に一筆書きでなぞった場合,認証が成功し,機器のロックが解除される。
- イ.通常とは異なるIP アドレス,Web ブラウザなどから認証要求があった場合に,追加の認証を行う。
- ウ.認証局が,Web サイトへのサーバ証明書発行において,サーバ証明書に記載される組織のドメイン利用権,法的及び物理的実在性を確認する。
- エ.ゆがんだ文字を含む画像を表示し,その文字が正しく入力された場合に認証が成功する。
正解:イ.通常とは異なるIP アドレス,Web ブラウザなどから認証要求があった場合に,追加の認証を行う。
解説:リスクベース認証は,いつもと違う状況からのアクセスを危険度が高いとみなして,そのときだけ追加の認証を求める仕組みである。よってイ。普段どおりの利用者には手間を掛けさせずに済むのが利点である。アはパターン認証(画面をなぞる方式),ウはEV SSL 証明書などの発行時に行う実在性の確認,エはCAPTCHA の説明である。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問5
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問80.A 社のWeb サーバは,サーバ証明書を使ってTLS 通信を行っている。PC からA 社のWeb サーバへのTLS を用いたアクセスにおいて,当該PC がサーバ証明書を入手した後に,認証局の公開鍵を利用して行う動作はどれか。
- ア.暗号化通信に利用する共通鍵を,認証局の公開鍵を使って復号する。
- イ.暗号化通信に利用する共通鍵を生成し,認証局の公開鍵を使って暗号化する。
- ウ.サーバ証明書の正当性を,認証局の公開鍵を使って検証する。
- エ.利用者が入力して送付する秘匿データを,認証局の公開鍵を使って暗号化する。
正解:ウ.サーバ証明書の正当性を,認証局の公開鍵を使って検証する。
解説:認証局の公開鍵は,認証局が付けたデジタル署名を検証するために使う。PC はサーバ証明書を受け取ったら,まずその証明書が本物の認証局によって発行され,改ざんされていないことを認証局の公開鍵で確かめる。よってウ。共通鍵のやり取りに使うのはサーバ証明書に入っている「サーバの公開鍵」であって,認証局の公開鍵ではない。アとイとエはここを取り違えている。認証局の公開鍵は,あらかじめWeb ブラウザやOS に組み込まれている。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問6
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
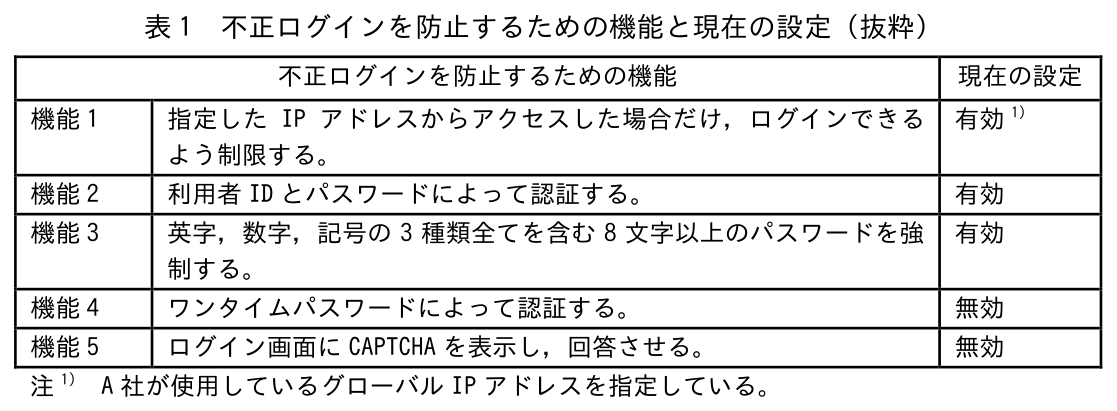
問81.A 社は,従業員100 名の食品製造・販売会社である。A 社では,営業部が取り扱う顧客情報をX 社のSaaS であるX 顧客管理サービス(以下,X サービスという)を利用して管理している。また,A 社は,X サービスの不正アクセス対策として,X サービスへのログインは,A 社の社内ネットワークからだけ許可しており,A 社の社外からはできないように設定している。 X サービスに備わっている不正ログインを防止するための機能と,A 社がX サービスに適用している現在の設定を表1 に示す。 A 社では,昨今の社会情勢を鑑みて,営業部員を対象にテレワーク制度の導入を検討することにした。社外からもX サービスを利用できるようにしたい。また,社外から不正アクセスされるリスクを低減するために,利用者認証を強化したい。そこで,機能1~5 の設定について,必要な変更を二つ実施することにした。 設問 A 社が実施することにした設定変更の組合せはどれか。解答群のうち,最も適切なものを選べ。
- ア.【有効から無効に変更する機能】機能1 【無効から有効に変更する機能】機能4
- イ.【有効から無効に変更する機能】機能1 【無効から有効に変更する機能】機能5
- ウ.【有効から無効に変更する機能】機能2 【無効から有効に変更する機能】機能4
- エ.【有効から無効に変更する機能】機能2 【無効から有効に変更する機能】機能5
- オ.【有効から無効に変更する機能】機能3 【無効から有効に変更する機能】機能4
- カ.【有効から無効に変更する機能】機能3 【無効から有効に変更する機能】機能5
正解:ア.【有効から無効に変更する機能】機能1 【無効から有効に変更する機能】機能4
解説:やりたいことは2つある。社外からもX サービスを使えるようにすることと,社外から不正アクセスされるリスクを下げるために利用者認証を強化することである。 いまは機能1 によってA 社のグローバルIP アドレスからしかログインできない。テレワークでは社外のいろいろな回線から接続するので,この制限を外さないと使えない。よって機能1 を有効から無効にする。 ただし外すと,利用者IDとパスワードさえ知っていればどこからでもログインを試せるようになる。そこで無効になっている機能4 のワンタイムパスワードを有効にし,知識(パスワード)に加えて所持(ワンタイムパスワードを受け取る手段)も求める。よってア。 機能5 のCAPTCHA は,人ではなくプログラムによる総当たりを妨げるものである。効果はあるが「利用者が本人かどうか」を確かめる認証そのものの強化ではないので,ワンタイムパスワードほど効かない。機能2 と機能3 は認証の土台なので,これを無効にするのは強化と逆である。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問13
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問82.暗号方式に関する記述のうち,適切なものはどれか。
- ア.公開鍵暗号方式,共通鍵暗号方式ともに,大きな合成数の素因数分解が困難であることが安全性の根拠である。
- イ.公開鍵暗号方式では原則としてセッションごとに異なる鍵を利用するが,共通鍵暗号方式では一度生成した鍵を複数のセッションに繰り返し利用する。
- ウ.公開鍵暗号方式は仕様が標準化されているが,共通鍵暗号方式はベンダーによる独自の仕様で実装されることが一般的である。
- エ.大量のデータを短い時間で暗号化する場合には,公開鍵暗号方式よりも共通鍵暗号方式が適している。
正解:エ.大量のデータを短い時間で暗号化する場合には,公開鍵暗号方式よりも共通鍵暗号方式が適している。
解説:共通鍵暗号方式は,公開鍵暗号方式に比べて処理が格段に速い。そのため,大量のデータの暗号化には共通鍵暗号方式が向いている。よってエ。実際のTLS などでも,鍵の受渡しだけを公開鍵暗号方式で行い,データ本体は共通鍵暗号方式で暗号化している。アは,素因数分解の困難性を根拠にしているのはRSA など公開鍵暗号方式の一部だけである。イは説明が逆で,セッションごとに変えるのは共通鍵(セッション鍵)のほうである。ウは,AES やDES など共通鍵暗号方式にも標準化された仕様がある。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問4
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。 -
問83.セキュアハッシュ関数SHA-256 を用いてファイルA 及びファイルB のハッシュ値を算出すると,どちらも全く同じ次に示すハッシュ値n(16 進数で示すと64 桁)となった。この結果から考えられることとして,適切なものはどれか。 ハッシュ値n:86620f2f 152524d7 dbed4bcb b8119bb6 d493f734 0b4e7661 88565353 9e6d2074
- ア.ファイルA とファイルB の各内容を変更せずに再度ハッシュ値を算出すると,ファイルA とファイルB のハッシュ値が異なる。
- イ.ファイルA とファイルB のハッシュ値n のデータ量は64 バイトである。
- ウ.ファイルA とファイルB を連結させたファイルC のハッシュ値の桁数は16 進数で示すと128 桁である。
- エ.ファイルA の内容とファイルB の内容は同じである。
正解:エ.ファイルA の内容とファイルB の内容は同じである。
解説:ハッシュ関数は同じ入力から必ず同じ値を返し,異なる入力から同じ値が出ることは(衝突をわざと作らない限り)まず起こらない。したがって,2つのファイルのSHA-256 の値が完全に一致したのなら,内容が同じであると考えるのが妥当である。よってエ。アは,ハッシュ値は入力が同じなら何度計算しても同じなので誤り。イは,16進数64 桁は1 桁が4 ビットなので 64 × 4 = 256 ビット,すなわち32 バイトであり,64 バイトではない。ウは,SHA-256 の出力はどんな入力に対しても256 ビット固定なので,連結したファイルでも16進数64 桁のままである。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問5
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。