 資格道場
問1
情報技術全般(ネットワーク・OS・DB・クラウド・開発)
DevSecOpsは開発と運用のみを統合し、セキュリティは別チームで後工程として実施する。
問2
セキュリティ基礎・脅威・脆弱性
CVSS v3 について,基本評価基準,現状評価基準,環境評価基準のうち,現状評価基準の特徴はどれか。
- ア. 攻撃コードの出現の有無,利用可能な対策のレベルなどに応じ,評価結果は時間の経過で変化する。
- イ. 脆弱性及び想定される脅威に応じ,製品利用者ごとに評価結果は異なる。
- ウ. 製品利用者が脆弱性への対応を決めるための評価に用いる基準であり,評価結果は時間の経過で変化しない。
- エ. 評価結果は利用環境によらず同じで,かつ,時間の経過でも変化しない。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問6
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
問3
暗号・認証・アクセス制御
チャレンジレスポンス認証方式に該当するものはどれか。
- ア. 固定パスワードを,TLS による暗号通信を使い,クライアントからサーバに送信して,サーバで検証する。
- イ. 端末のシリアル番号を,クライアントで秘密鍵を使って暗号化し,サーバに送信して,サーバで検証する。
- ウ. トークンという機器が自動的に表示する,認証のたびに異なる数字列をパスワードとしてサーバに送信して,サーバで検証する。
- エ. 利用者が入力したパスワードと,サーバから受け取ったランダムなデータとをクライアントで演算し,その結果をサーバに送信して,サーバで検証する。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問4
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
問4
情報技術全般(ネットワーク・OS・DB・クラウド・開発)
IPS(侵入防止システム)はIDSの検知機能に加えて不正通信を自動的に遮断する機能を持つ。
問5
情報セキュリティマネジメント・関連法規
A 社は,スマートフォン用ヘルスケア関連アプリケーションソフトウェア(以下,A アプリという)の開発,販売を行う会社である。A アプリは,ヘルスケアデータ収集機能によって,利用者の体重や歩数のデータを収集するとともに,アンケート機能によって,勤務先の業種,年収などのデータを収集している。
営業部は,保険会社であるB 社と共同のビジネスを検討している。その中で,A アプリで収集したデータ及び今後収集するデータから匿名加工情報を作成した上で,その匿名加工情報をB 社に第三者提供することを検討している。B 社では,提供を受けた匿名加工情報を分析して,B 社の保険商品のマーケティングに活用しようとしている。分析の対象は,年代,性別,年収区分,住んでいる地域区分及び勤務先の業種と体重及び歩数との関係である。ここで,地域区分とは,北海道,東北,南関東などの区分のことをいう。
加工対象となる“個人情報データベース等”(以下,加工対象情報という)は,表1 の顧客属性データと表2 のヘルスケアデータの2 種類からなり,利用者番号によって関連付けられている。
営業部の情報セキュリティリーダーであるC 課長は,加工対象情報に含まれる各情報の項目について,適用する匿名加工情報の作成に係る手法(以下,匿名加工情報の作成に係る手法を匿名加工手法という)を表3 にまとめた。
C 課長は,加工対象情報である表1 及び表2 に示す各データに対して,表3 の匿名加工手法を必要に応じて適用し匿名加工情報を作成する案を用意した。その案を法務部のD 課長に報告したところ,D 課長からは,想定するマーケティング用途にも有効であり,匿名加工手法の適用も適切であるとの回答を得た。
設問 解答群に示した3 項目それぞれについて,C 課長が適用した匿名加工手法はどれか。表3 の手法のうち,適用したものの組合せを,解答群の中から選べ。なお,各項目に対して複数の匿名加工手法を適用しても構わないし,一つも適用せずに“加工なし”としても構わない。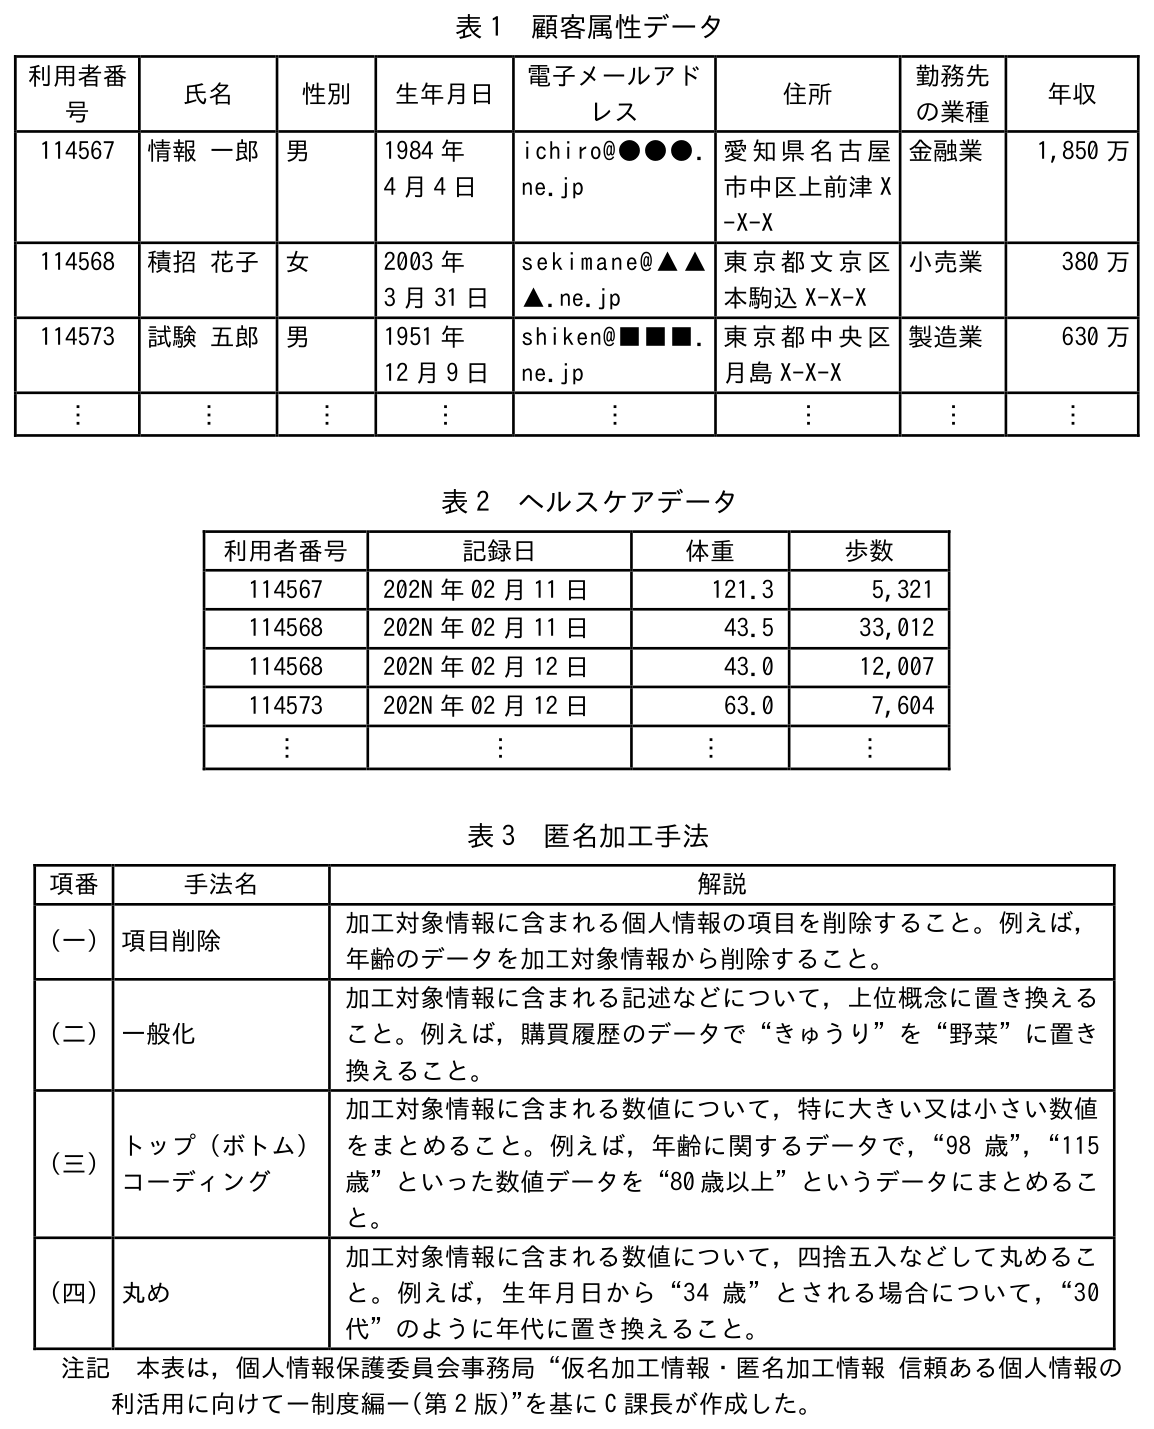
- ア. 【電子メールアドレス】加工なし 【勤務先の業種】加工なし 【体重】(三)
- イ. 【電子メールアドレス】加工なし 【勤務先の業種】加工なし 【体重】(三),(四)
- ウ. 【電子メールアドレス】加工なし 【勤務先の業種】(一) 【体重】(一)
- エ. 【電子メールアドレス】加工なし 【勤務先の業種】(一) 【体重】(三)
- オ. 【電子メールアドレス】加工なし 【勤務先の業種】(一) 【体重】(三),(四)
- カ. 【電子メールアドレス】(一) 【勤務先の業種】加工なし 【体重】(三)
- キ. 【電子メールアドレス】(一) 【勤務先の業種】加工なし 【体重】(三),(四)
- ク. 【電子メールアドレス】(一) 【勤務先の業種】(一) 【体重】(一)
- ケ. 【電子メールアドレス】(一) 【勤務先の業種】(一) 【体重】(三)
- コ. 【電子メールアドレス】(一) 【勤務先の業種】(一) 【体重】(三),(四)
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問15
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
問6
セキュリティ基礎・脅威・脆弱性
ボットネットの説明として正しいものはどれか。
- 1. 攻撃者を誘い込み、手口を分析するおとりのシステム
- 2. 内部の端末に代わり、外部と通信する代理のサーバ
- 3. 攻撃者の指令で一斉に動く、感染した多数の端末群
- 4. ネットワークへの侵入を検知して知らせるシステム
問7
暗号・認証・アクセス制御
シングルサインオン(SSO)は1回の認証で複数のシステム・サービスを利用できる仕組みである。
問8
暗号・認証・アクセス制御
TOTP(Time-based One-Time Password)は時刻情報を基に一定時間ごとに変化するワンタイムパスワード方式である。
問9
セキュリティ基礎・脅威・脆弱性
DoS攻撃は多数の感染端末から分散して大量トラフィックを送る攻撃である。
問10
セキュリティ基礎・脅威・脆弱性
バッファオーバーフロー攻撃の説明として適切なものはどれか。
- 1. 確保したメモリ領域を超えるデータを送り、領域外を上書きする
- 2. ページの出力にスクリプトを埋め込み、閲覧者側で実行させる
- 3. 入力を基に組み立てる命令文を改変し、データベースを操作する
- 4. パラメータのファイル名を改変し、公開外のファイルを参照する
問11
情報セキュリティマネジメント・関連法規
マイナンバー法は個人番号(マイナンバー)の取得・利用・提供・保管に関する規律を定めた法律である。
問12
暗号・認証・アクセス制御
ハッシュ関数の特徴として正しいものはどれか。
- 1. 同じ入力でも、処理するたびに異なる値が出力される
- 2. 出力から元の入力を求めることが、計算量的に困難である
- 3. 出力の長さは、入力の長さに比例して長くなる
- 4. 秘密鍵を使えば、出力から元の入力を復元できる
問13
セキュリティ基礎・脅威・脆弱性
CSRF(クロスサイトリクエストフォージェリ)への有効な対策はどれか。
- 1. 出力する文字列の特殊記号をエスケープする
- 2. セッションIDを推測困難な値で生成する
- 3. フォームに秘密の値を埋め込み、受信時に照合する
- 4. ログイン成功後に新しいセッションを開始する
問14
情報セキュリティマネジメント・関連法規
ISO/IEC 27002はISMSの管理策(コントロール)の実装ガイダンスを示した国際規格である。
問15
セキュリティ基礎・脅威・脆弱性
迷惑メール対策のSPF(Sender Policy Framework)の仕組みはどれか。
- ア. 送信側ドメインの管理者が,正規の送信側メールサーバのIP アドレスをDNS に登録し,受信側メールサーバでそれを参照して,IP アドレスの判定を行う。
- イ. 送信側メールサーバでメッセージにデジタル署名を施し,受信側メールサーバでそのデジタル署名を検証する。
- ウ. 第三者によって提供されている,スパムメールの送信元IP アドレスのデータベースを参照して,スパムメールの判定を行う。
- エ. ファイアウォールを通過した要求パケットに対する応答パケットかどうかを判断して,動的に迷惑メールの通信を制御する。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問6
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
問16
暗号・認証・アクセス制御
『知識情報』に該当する認証要素はどれか。
- 1. パスワード
- 2. 指紋
- 3. ICカード
- 4. 顔認証
問17
暗号・認証・アクセス制御
TLSは現在TLS 1.0が標準として推奨されている最新バージョンである。
問18
暗号・認証・アクセス制御
HMACは、ハッシュ関数だけで計算し鍵を用いないため、データを受け取った誰もが同じ値を計算して検証できる。
問19
情報セキュリティマネジメント・関連法規
JIS Q 27001の7.3(認識)で、組織の管理下で働く人々が認識をもたなければならない事項として定められていないものはどれか。
- 1. 情報セキュリティ方針
- 2. ISMSの有効性に対する自らの貢献
- 3. ISMS要求事項に適合しないことの意味
- 4. 情報セキュリティ目的
問20
情報技術全般(ネットワーク・OS・DB・クラウド・開発)
UDPはコネクションレス型のプロトコルで、信頼性は保証しないが低オーバヘッドで高速通信が可能である。
問21
情報セキュリティマネジメント・関連法規
要配慮個人情報には人種・信条・社会的身分・病歴・犯罪歴・身体障害等が含まれる。
問22
暗号・認証・アクセス制御
OAuth 2.0の説明として適切なものはどれか。
- 1. XMLで記述したアサーションで、認証の結果を他のサービスに伝える
- 2. 利用者のパスワードを渡さずに、第三者のアプリにアクセス権限を委譲する
- 3. 利用者を認証し、その結果をIDトークンとしてアプリに提供する
- 4. サーバとの通信を暗号化し、通信の盗聴と改ざんを防ぐ
問23
情報技術全般(ネットワーク・OS・DB・クラウド・開発)
SaaS(Software as a Service)の代表例はどれか。
- 1. インターネット経由で利用する、事業者が運用する電子メールやグループウェア
- 2. インターネット経由で借りる、事業者が運用する仮想サーバや共有ディスク
- 3. 利用者の端末にインストールし、手元で動かす電子メールやグループウェアのソフト
- 4. 利用者の端末にインストールし、手元で動かす仮想サーバや共有ディスクのソフト
問24
暗号・認証・アクセス制御
デジタル署名は秘密鍵で署名を生成し公開鍵で検証することで、署名者の真正性とメッセージの完全性を担保する。
問25
セキュリティ基礎・脅威・脆弱性
トロイの木馬は自己複製しながら他端末へ感染拡大する特徴を持つ。
問26
情報技術全般(ネットワーク・OS・DB・クラウド・開発)
パブリッククラウドは複数組織が共有し、プライベートクラウドは特定組織専用、ハイブリッドはそれらを組み合わせる形態である。
問27
情報技術全般(ネットワーク・OS・DB・クラウド・開発)
バックアップの3-2-1ルールが意味する内容として正しいものはどれか。
- 1. 本番を含めて3つのコピーを持ち、2か所の拠点に分けて保存し、1つはオフラインで保管する
- 2. 本番を含めて3つのコピーを持ち、2種類の媒体に保存し、1つは遠隔地に保管する
- 3. バックアップを3世代分残し、2種類の媒体に保存し、1つはオフラインで保管する
- 4. バックアップを3世代分残し、2か所の拠点に分けて保存し、1つは遠隔地に保管する
問28
情報セキュリティマネジメント・関連法規
残留リスクとはリスク対応を実施した後に残るリスクのことである。
問29
情報セキュリティマネジメント・関連法規
情報の取扱基準の中で,社外秘情報の持出しを禁じ,周知した上で,従業員に情報を不正に持ち出された場合に,“社外秘情報とは知らなかった”という言い訳をさせないことが目的の一つになっている対策はどれか。
- ア. 権限がない従業員が文書にアクセスできないようにするペーパレス化
- イ. 従業員との信頼関係の維持を目的にした職場環境の整備
- ウ. 従業員に対する電子メールの外部送信データ量の制限
- エ. 情報の管理レベルについてのラベル付け
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問2
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
問30
情報技術全般(ネットワーク・OS・DB・クラウド・開発)
経済産業省が取りまとめた“DX レポート2”では,組織がDX 実現に至る段階をデジタイゼーション,デジタライゼーション,デジタルトランスフォーメーションに分けている。製造業のデジタル化事例において,デジタルトランスフォーメーションの段階に達しているものはどれか。
- ア. 3D 画像撮影用の高性能カメラを生産ラインに設置し,カメラの前を通過する製造物のデジタル画像をリアルタイムで記録して,出荷検査の証拠データとする。
- イ. 技術継承のために,生産ラインに設置したカメラと,熟練工の手に装着したウェアラブルセンサーによって,熟練工の所作をデジタルデータとして保存した上で,AI を用いて熟練工の動きをモデル化する。
- ウ. 顧客から販売・在庫情報を,部品メーカーから生産・在庫情報をデジタルデータで逐次入手し,AI を用いて複数の需給調整案を高速でシミュレーションすることによって,サプライチェーン全体を最適化する。
- エ. 生産ラインで取得したデジタル画像データから良品,不良品の特徴をAI に学習させた上で,AI で画像解析を行うことによって,自社の出荷時検品作業を効率化する。
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問12
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
問31
情報技術全般(ネットワーク・OS・DB・クラウド・開発)
コンテナ仮想化は各コンテナが独自のOSカーネルを持つことで強い分離を実現する。
問32
情報技術全般(ネットワーク・OS・DB・クラウド・開発)
PaaS(Platform as a Service)の説明として正しいものはどれか。
- 1. 利用者がOSを選んで導入し、処理能力・ストレージ・ネットワークなどの資源を使う
- 2. 利用者の端末にソフトウェアをインストールし、手元で動かして使う
- 3. 事業者が用意したアプリケーションを、利用者がWebブラウザなどから使う
- 4. 利用者が作ったアプリケーションを、事業者が管理するOSやデータベースなどの上で動かす
問33
セキュリティ基礎・脅威・脆弱性
OSコマンド・インジェクションは、Webアプリケーションの入力に紛れ込ませたOSコマンドを、利用者のブラウザ上で実行させる攻撃である。
問34
情報セキュリティマネジメント・関連法規
プライバシーマーク制度の認証基準はJIS Q 27001である。
問35
暗号・認証・アクセス制御
A 社は,従業員300 名の部品メーカーである。A 社ではこれまで,業務に必要なファイルを他社との間で受け渡す場合には電子メール(以下,メールという)を利用してきた。最近になって,取引先のB 社から,ファイルの受渡しについては,C サービスというクラウドストレージサービスを利用して欲しいとの要請を受けた。図1 は,C サービスを利用した場合のファイル受渡しの流れである。
1 ファイルの送信者は,受信者に渡したいファイルをC サービス上にアップロードする。アップロードされたファイルは,C サービス上では暗号化されて保存される。
2 ファイルの送信者は,受信者をメールアドレスで指定して,ファイルのアクセス権を付与する。アクセス権の付与や取消しはいつでも行える。
3 受信者にアクセス権が付与されると,ファイルのダウンロード用URL が生成され,指定されたメールアドレスにメールで通知される。なお,URL には推測困難な文字列が含まれている。
4 受信者が,メールに記載されたURL にアクセスして自身のメールアドレスを入力すると,復号されたファイルがダウンロードされる。
5 ファイルがダウンロードされると,送信者の利用者ID,アップロード日時,ファイル名,ファイルのダウンロード用URL,ダウンロードの際のアクセス元IP アドレス,4 で入力したメールアドレス及びダウンロード日時がログに記録される。
6 送信者は,自身のアップロードしたファイルについて,ダウンロードのログを確認できる。
注記 C サービスとの通信にはHTTPS(HTTP over TLS)が用いられている。
図1 ファイル受渡しの流れ
そこでA 社では,C サービスを利用した場合のリスクを評価するために,検討会を開催した。検討会において,情報セキュリティリーダーのD 主任は,次のとおり説明した。
C サービスを利用することによって,情報漏えいのリスクを低減でき,さらに情報漏えいの有無も確認できる。具体的には,ファイルの送信者は,誤ったメールアドレスを指定してメールを送信してしまった場合に,誤りに気付いた時点で,すぐに [a1] を行うことができる。次に,ファイルが [a2] されていないことがログによって確認できれば,[a3] していないと判断することができる。
設問 本文中の [a1] 〜 [a3] に入れる次の字句の組合せはどれか。a に関する解答群のうち,最も適切なものを選べ。
(一) アクセス権の取消し
(二) アップロード
(三) 情報漏えい
(四) ダウンロード
(五) メールで通知
(六) メールに記載されたURL に受信者はまだアクセス
- ア. [a1](一) [a2](二) [a3](三)
- イ. [a1](一) [a2](二) [a3](六)
- ウ. [a1](一) [a2](四) [a3](三)
- エ. [a1](一) [a2](四) [a3](六)
- オ. [a1](五) [a2](二) [a3](三)
- カ. [a1](五) [a2](二) [a3](六)
- キ. [a1](五) [a2](四) [a3](三)
- ク. [a1](五) [a2](四) [a3](六)
出典:情報処理推進機構「令和7年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問14
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
問36
セキュリティ基礎・脅威・脆弱性
コンピュータウイルスは他のプログラムに寄生して自己複製する機能を持つマルウェアである。
問37
情報セキュリティマネジメント・関連法規
要配慮個人情報に該当しないものはどれか。
- 1. 人種
- 2. 氏名
- 3. 信条
- 4. 病歴
問38
情報技術全般(ネットワーク・OS・DB・クラウド・開発)
システムの信頼性指標としてRASIS がある。そのうちのA は可用性を表し,システムのサービス時間など,ある一定期間でのシステムの機能を維持する度合いを表している。このA を向上させるものはどれか。
- ア. MTBF とMTTR をともに2 倍にする。
- イ. MTBF は変えず,MTTR を2 倍にする。
- ウ. MTBF を2 倍にして,MTTR は変えない。
- エ. MTBF を半分にして,MTTR は2 倍にする。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問9
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
問39
セキュリティ基礎・脅威・脆弱性
キーロガーはキーボード入力を記録して攻撃者に送信するマルウェアの一種である。
問40
暗号・認証・アクセス制御
ソルトはパスワードをハッシュ化する際に付加するランダムな値で、レインボーテーブル攻撃への対策となる。
問41
情報技術全般(ネットワーク・OS・DB・クラウド・開発)
MDMはサーバの集中管理を行う仕組みである。
問42
セキュリティ基礎・脅威・脆弱性
レインボーテーブル攻撃は、平文のパスワード文字列を順番に比較する攻撃である。
問43
情報セキュリティマネジメント・関連法規
残留リスクとはリスク対応を実施する前の最大値のリスクを指す。
問44
セキュリティ基礎・脅威・脆弱性
機密性(Confidentiality)とは認可された者だけが情報にアクセスできる性質である。
問45
暗号・認証・アクセス制御
OAuthは第三者アプリにユーザのID・パスワードそのものを渡してアクセスを許可する認証方式である。
問46
セキュリティ基礎・脅威・脆弱性
フィッシング攻撃への対策として最も適切なのはどれか。
- 1. アドレス欄に鍵マークがあればIDとパスワードを入力する
- 2. メール本文に書かれた電話番号に電話して真偽を確かめる
- 3. メール内のリンクを開き、表示された画面のロゴを確かめる
- 4. ブックマークや事業者の正規アプリからアクセスする
問47
セキュリティ基礎・脅威・脆弱性
消費者向けの化粧品販売を行うA 社では,電子メール(以下,メールという)の送受信にクラウドサービスプロバイダB 社が提供するメールサービス(以下,B サービスという)を利用している。A 社が利用するB サービスのアカウントは,A 社の情報システム部が管理している。
〔B サービスでの認証〕
B サービスでの認証は,利用者ID とパスワードに加え,あらかじめ登録しておいたスマートフォンの認証アプリを利用した2 要素認証である。入力された利用者ID とパスワードが正しかったときは,スマートフォンに承認のリクエストが来る。リクエストを1 分以内に承認した場合は,B サービスにログインできる。
〔社外のネットワークからの利用〕
社外のネットワークから社内システム又はファイルサーバを利用する場合,従業員は貸与されたPC から社内ネットワークにVPN 接続する。
〔PC でのマルウェア対策〕
従業員に貸与されたPC には,マルウェア対策ソフトが導入されており,マルウェア定義ファイルを毎日16 時に更新するように設定されている。マルウェア対策ソフトは,毎日17 時に,各PC のマルウェア定義ファイルが更新されたかどうかをチェックし,更新されていない場合は情報システム部のセキュリティ担当者に更新されていないことをメールで知らせる。
〔メールに関する報告〕
ある日の15 時頃,販売促進部の情報セキュリティリーダーであるC 課長は,在宅で勤務していた部下のD さんから,メールに関する報告を受けた。報告を図1 に示す。
・販売促進キャンペーンを委託しているE 社のF さんから9 時30 分にメールが届いた。
・F さんとは直接会ったことがある。この数か月頻繁にやり取りもしていた。
・そのメールは,これまでのメールに返信する形で作成されており,メールの本文には販売キャンペーンの内容やF さんがよく利用する挨拶文が記載されていた。
・急ぎの対応を求める旨が記載されていたので,メールに添付されていたファイルを開いた。
・メールの添付ファイルを開いた際,特に見慣れないエラーなどは発生せず,ファイルの内容も閲覧できた。
・ファイルの内容を確認した後,返信した。
・11 時頃,D さんのスマートフォンに,承認のリクエストが来たが,B サービスにログインしようとしたタイミングではなかったので,リクエストを承認しなかった。
・12 時までと急いでいた割にその後の返信がなく不審に思ったので,14 時50 分にF さんに電話で確認したところ,今日はメールを送っていないと言われた。
・現在までのところ,PC の処理速度が遅くなったり,見慣れないウィンドウが表示されたりするなどの不具合や不審な事象は発生していない。
・現在,PC は,インターネットには接続しているが,社内ネットワークへのVPN 接続は切断している。
・D さんはすぐに会社に向かうことは可能で,D さんの自宅から会社までは1 時間掛かる。
図1 D さんからの報告
C 課長は,すぐにPC を会社に持参し,オフラインでマルウェア対策ソフトの定義ファイルを最新版に更新した後,フルスキャンを実施するよう,D さんに指示をした。スキャンを実行した結果,D さんのPC からマルウェアが検出された。このマルウェアは,マルウェア対策ソフトのベンダーが9 時に公開した最新の定義ファイルで検出可能であることが判明した。
A 社では,今回のマルウェア感染による情報セキュリティインシデントの問題点を整理し,再発を防止するための対策を講じることにした。
設問 A 社が講じることにした対策はどれか。解答群のうち,最も適切なものを選べ。
- ア. PC が起動したらすぐに自動的にVPN 接続するように,PC を構成する。
- イ. これまでメールをやり取りしたことがない差出人からメールを受信した場合は,添付されているファイルを開かず,すぐに削除するよう社内ルールに定める。
- ウ. マルウェア定義ファイルは,10 分ごとに更新されるように,マルウェア対策ソフトの設定を変更する。
- エ. マルウェア定義ファイルは,8 時にも更新されるように,マルウェア対策ソフトの設定を変更する。
- オ. メールに添付されたファイルを開く場合は,一旦PC に保存し,マルウェア対策ソフトでスキャンを実行してから開くよう社内ルールに定める。
出典:情報処理推進機構「令和5年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問15
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
問48
暗号・認証・アクセス制御
A 社のWeb サーバは,サーバ証明書を使ってTLS 通信を行っている。PC からA 社のWeb サーバへのTLS を用いたアクセスにおいて,当該PC がサーバ証明書を入手した後に,認証局の公開鍵を利用して行う動作はどれか。
- ア. 暗号化通信に利用する共通鍵を,認証局の公開鍵を使って復号する。
- イ. 暗号化通信に利用する共通鍵を生成し,認証局の公開鍵を使って暗号化する。
- ウ. サーバ証明書の正当性を,認証局の公開鍵を使って検証する。
- エ. 利用者が入力して送付する秘匿データを,認証局の公開鍵を使って暗号化する。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問6
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
問49
情報セキュリティマネジメント・関連法規
JIS Q 15001は個人情報保護マネジメントシステム(PMS)の要求事項を定めたJIS規格で、プライバシーマーク制度の基準となる。
問50
暗号・認証・アクセス制御
公開鍵暗号方式は暗号化と復号に異なる鍵(公開鍵と秘密鍵)を使用する暗号方式である。
問51
情報技術全般(ネットワーク・OS・DB・クラウド・開発)
差分バックアップは前回バックアップ(種類問わず)以降の変更分のみを取得する方式である。
問52
セキュリティ基礎・脅威・脆弱性
可用性(Availability)とは認可された者が必要時に情報・システムにアクセスできる性質である。
問53
情報技術全般(ネットワーク・OS・DB・クラウド・開発)
UDPの特徴として正しいものはどれか。
- 1. 接続を確立せずにデータを送り、到達や順序は保証しないが手順が少ない
- 2. 3ウェイハンドシェイクで接続を確立し、欠落したデータを再送して順序どおりに届ける
- 3. ドメイン名に対応するIPアドレスを問い合わせて、名前解決の結果を返す
- 4. 送信元のプライベートIPアドレスを書き換えて、外部のネットワークと通信させる
問54
情報セキュリティマネジメント・関連法規
刑法の電子計算機損壊等業務妨害に該当する行為はどれか。
- ア. 自社のWeb サイトで海賊版のソフトウェアを故意に販売した。
- イ. 存在しない商品をインターネットのオークションサイトに故意に出品し,落札者に現金を振り込ませてだまし取った。
- ウ. 他人の著作物を著作者に許可なく,引用元の記載もせずに,営業目的の自社のWeb サイトに故意に掲載した。
- エ. プロバイダのサーバに侵入し,サーバに保管されていたある企業が業務に使用しているWeb ページの内容を故意に消去したり,書き換えたりした。
出典:情報処理推進機構「令和8年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問7
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
問55
情報技術全般(ネットワーク・OS・DB・クラウド・開発)
ACID特性のうち『A』が意味するものはどれか。
- 1. Atomicity(原子性)
- 2. Availability(可用性)
- 3. Authenticity(真正性)
- 4. Authorization(認可)
問56
暗号・認証・アクセス制御
ハイブリッド暗号方式は共通鍵暗号と公開鍵暗号を組み合わせ、両者の長所を活かす方式である。
問57
情報セキュリティマネジメント・関連法規
プライバシーマーク制度の認証基準となるJIS規格はどれか。
- 1. JIS Q 27001
- 2. JIS Q 15001
- 3. JIS Q 9001
- 4. JIS Q 14001
問58
セキュリティ基礎・脅威・脆弱性
真正性(Authenticity)とは主体(利用者・データ)が主張する者・もので確かにあることを確認できる性質である。
問59
情報セキュリティマネジメント・関連法規
個人情報保護法が保護の対象としている個人情報に関する記述のうち,適切なものはどれか。
- ア. 企業が管理している顧客に関する情報に限られる。
- イ. 個人が秘密にしているプライバシーに関する情報に限られる。
- ウ. 生存する個人に関する情報に限られる。
- エ. 日本国籍を有する個人に関する情報に限られる。
出典:情報処理推進機構「令和6年度 情報セキュリティマネジメント試験 科目A・B 公開問題」問7
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
本試験の問題です。出題当時の法令・制度にもとづいているため、その後の改正で現在の扱いと異なる場合があります。
問60
情報技術全般(ネットワーク・OS・DB・クラウド・開発)
DNSはドメイン名とIPアドレスを相互に変換する仕組みである。